


Como fazer uma captura de pacotes
- Leitura
- 6 min
- Categoria
- Conexão
Para ajudar você a resolver um problema com a sua conexão VPN, nossa equipe de suporte pode pedir que você faça uma captura de pacotes. Neste artigo, vamos mostrar como fazer isso.
O que é uma captura de pacotes?
Um pacote de dados é uma pequena unidade de dados transmitida por uma rede (como a internet). Você pode pensar nele como uma carta — assim como uma carta tem o endereço do remetente e do destinatário, um pacote de dados tem um endereço IP de origem e de destino. Da mesma forma, assim como uma carta contém uma mensagem enviada, um pacote de dados contém os dados do usuário que estão sendo transmitidos.
A captura de pacotes é o processo de interceptar esses pacote de dados enquanto eles trafegam pela sua rede e armazená-los em um arquivo para análise e inspeção. Enviar esse arquivo para a nossa equipe de suporte pode ajudá-los bastante a entender e resolver o seu problema.
Há duas ferramentas que recomendamos para realizar uma captura de pacotes: Wireshark e tcpdump. Também estamos lançando um recurso de captura automática de pacotes fácil de usar em aplicativos que usam os protocolos Proton.
Como fazer uma captura de pacotes usando o Wireshark
O Wireshark é um analisador de pacotes com interface gráfica gratuito e de código aberto, capaz de fazer muito mais do que apenas capturar pacotes. Ele está disponível para Windows, macOS e Linux.
1. Baixe(nova janela) o Wireshark. No Windows, instale o npcap quando solicitado (isso é necessário para a captura de pacotes). No Linux, o Wireshark está disponível na maioria dos gerenciadores de pacotes e pode ser instalado em sistemas baseados em Debian com sudo apt install wireshark.
2. Execute o Wireshark. No Windows, você deve executar como administrador(nova janela) para garantir que possa acessar todas as interfaces de rede.
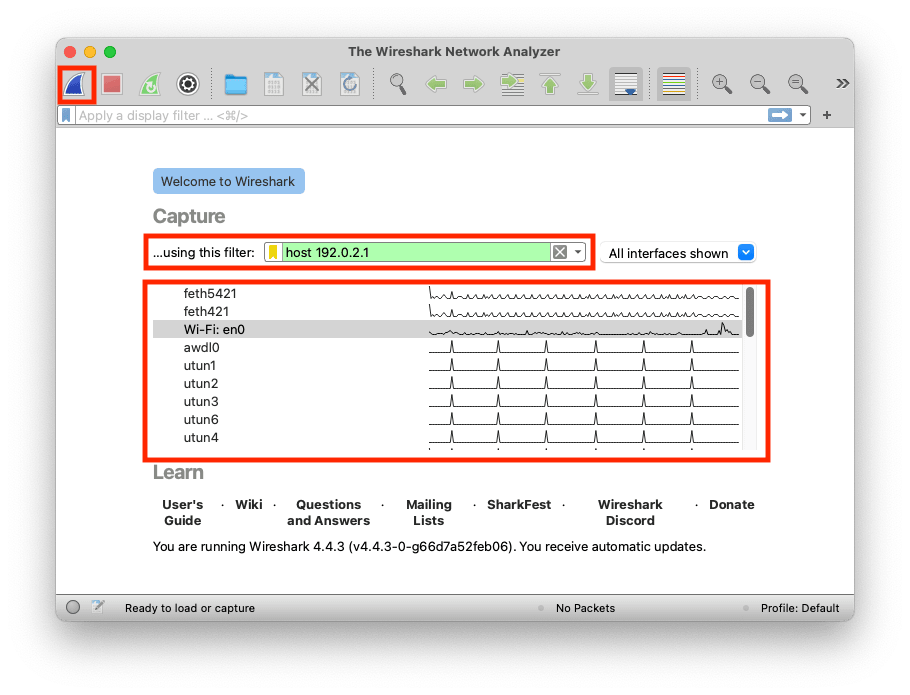
3. Selecione a interface da qual deseja capturar os pacotes (por exemplo, Ethernet, Wi-Fi, a interface de túnel VPN, etc.). Nossa equipe de suporte ajudará você com isso de acordo com o tipo de problema. Se não tiverem solicitado uma interface específica, selecione a interface do túnel VPN por padrão.
Se solicitado pela nossa equipe de suporte, insira um filtro de captura(nova janela) (string de texto) para limitar os tipos de pacotes capturados.
4. Clique no ícone azul de barbatana de tubarão para começar a capturar os pacotes.
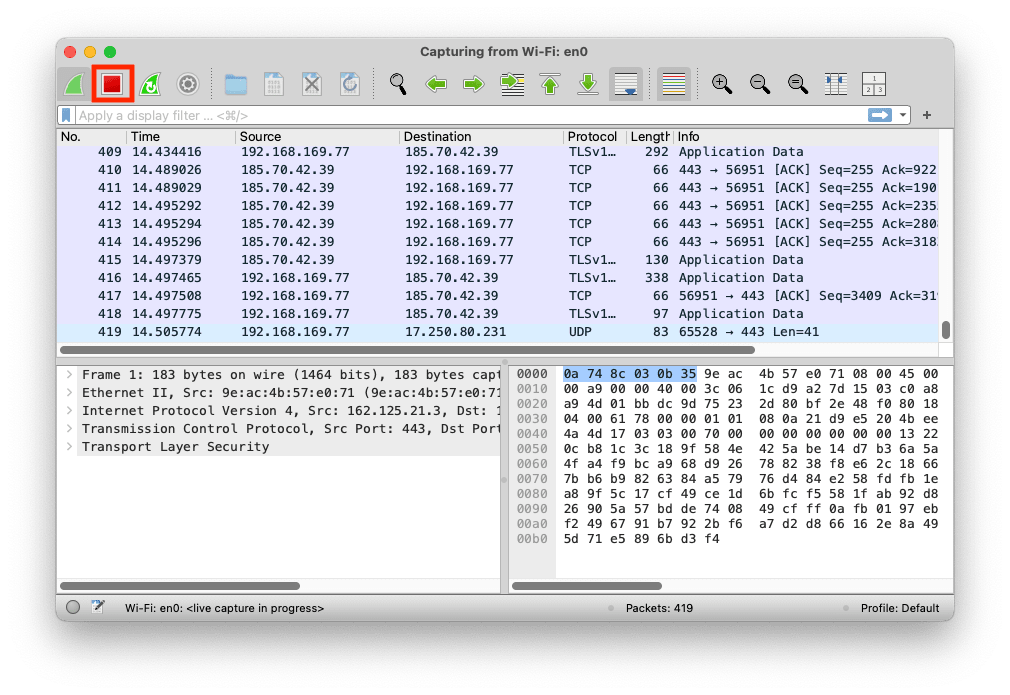
5. O Wireshark começará a capturar todo o tráfego na interface selecionada. Nossa equipe de suporte pode solicitar que você insira um filtro de exibição(nova janela) (string de texto) no campo Aplicar um filtro de exibição. Deixe a captura continuar por alguns minutos ou até que o problema relatado ocorra novamente. Durante esse tempo, nossa equipe de suporte pode pedir para você realizar certas ações (como conectar ou desconectar a VPN).
6. Quando terminar, clique no botão Parar.
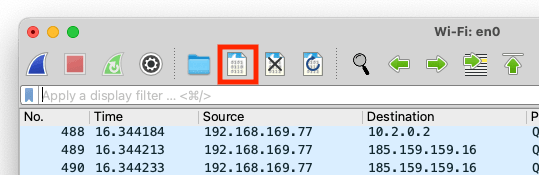
7. Salve os dados capturados como um arquivo. Para fazer isso, clique no ícone Salvar o arquivo de captura e selecione um local no seu sistema para salvar o arquivo .pcapng.
Agora você pode enviar este arquivo para a nossa equipe de suporte para análise.
Como fazer uma captura de pacotes usando o tcpdump
O tcpdump é uma ferramenta de linha de comando integrada ao macOS e à maioria das distribuições Linux (se não estiver, pode ser instalado facilmente. Por exemplo, usando sudo apt install tcpdump em sistemas baseados em Debian). No Windows, você pode baixar e instalar o WinDump(nova janela), uma versão para Windows do tcpdump.
1. Abra uma janela de terminal no seu computador. (No macOS, abra o aplicativo Terminal. No Windows, abra o Prompt de Comando ou o aplicativo PowerShell — clique com o botão direito nele e selecione Executar como Administrador. No Linux, abra o seu emulador de terminal favorito na gaveta de aplicativos).
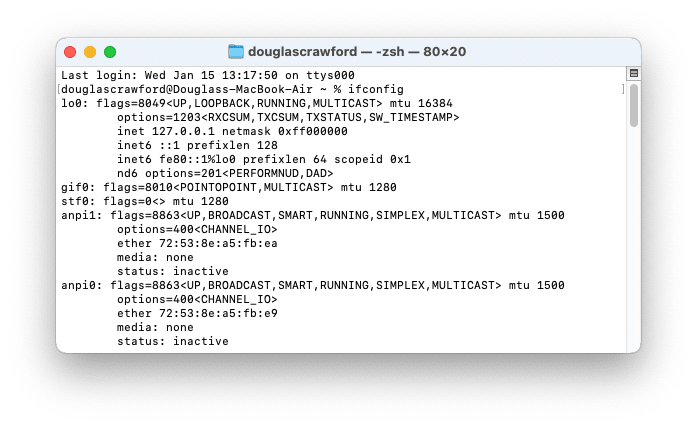
2. Digite ifconfig (ou ipconfig no Windows) para ver uma lista de interfaces no seu dispositivo.
3. Digite o seguinte comando:
- Windows: tcpdump -i <interface> -w capture.pcap
- macOS e Linux: sudo tcpdump -i <interface> -w capture.pcap
Substitua pelo nome da interface da qual deseja capturar os pacotes (por exemplo, eth0, wlan0 ou en0). Nossa equipe de suporte ajudará você com isso de acordo com o tipo de problema. Eles também podem solicitar que você modifique este comando para incluir filtros que ajudarão em nossas investigações.
4. Deixe a captura continuar por alguns minutos ou até que o problema relatado ocorra novamente e, depois, pressione Ctrl+C para parar o processo. Durante esse tempo, nossa equipe de suporte pode pedir para você realizar certas ações (como conectar ou desconectar a VPN).
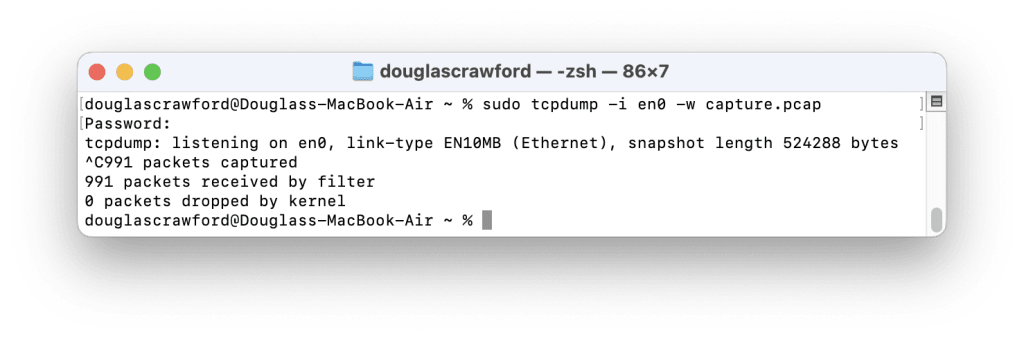
5. Um arquivo chamado capture.pcap será salvo no seu diretório Home (or de onde quer que você tenha executado o comando tcpdump). Para encontrar a sua pasta Início padrão no:
- Windows — Abra o Explorador de Arquivos e acesse C:\Users\seunomedeusuario
- macOS — Abra o Finder e pressione o atalho de teclado Command (⌘) + Shift + H
- Linux — Abra o seu gerenciador de arquivos e acesse /home/seunomedeusuario/ (ou digite cd /home/seunomedeusuario/ no seu terminal)
Agora você pode enviar este arquivo para a nossa equipe de suporte para análise. Se o tamanho do arquivo exceder o limite de tamanho de anexos do seu e-mail, você pode usar o Proton Drive e enviar à nossa equipe de suporte um link compartilhável(nova janela).
Aplicativo com interface gráfica para Linux
Para usar este recurso, primeiro você precisa ativar os protocolos Proton. Depois de fazer isso:
1. Abra o menu Configurações e vá para Geral → Criar um arquivo de solução de problemas.

Por padrão, o arquivo de saída .pcap será armazenado no diretório /tmp. Para alterar isso, clique no botão Navegar e selecione um destino alternativo. Observação: em sistemas com SELinux(nova janela) ativado (como sistemas Fedora, por padrão), não é possível salvar no diretório Início.
2. Clique em Iniciar para começar a capturar pacotes.
3. Execute a atividade que está causando o problema e clique em Parar quando terminar.

4. Envie o arquivo de saída .pcap à nossa equipe de suporte para análise. Se o tamanho do arquivo exceder o limite de tamanho de anexo do seu e-mail, você pode enviá-lo ao Proton Drive e enviar à nossa equipe de suporte um link compartilhável(nova janela).
iOS e iPadOS
Para usar este recurso, primeiro você precisa ativar os protocolos Proton. Depois de fazer isso:
1. Acesse a guia Configurações → Ver registros (role até o final).
2. Selecione Criar um arquivo de solução de problemas.

3. Clique em Iniciar.

4. Clique em Iniciar novamente.

5. Execute a atividade que está causando o problema e clique em Parar quando terminar.

6. Toque em Salvar arquivo.

7. Selecione como você gostaria de compartilhar o arquivo com nossa equipe de suporte. Você pode enviá-lo por e-mail diretamente, mas, se o tamanho do arquivo exceder o limite de tamanho de anexo do seu e-mail, você pode enviá-lo ao Proton Drive e enviar à nossa equipe de suporte um link compartilhável(nova janela).
