


The Your connection is not private error indicates a problem with the SSL certificate(新窗口) used to verify that a website is genuine. In most cases, this means the website can’t trusted and is therefore best avoided. If the website is genuine, its mainly up to the website owner to fix the problem. But there are troubleshooting steps you can take to ensure the issue isn’t with your connection.
在使用浏览器上网时,您难免会遇到一些浏览器拒绝加载的网站,浏览器会显示某种形式的错误消息,例如您的连接不是私有连接或警告:前方存在潜在安全风险
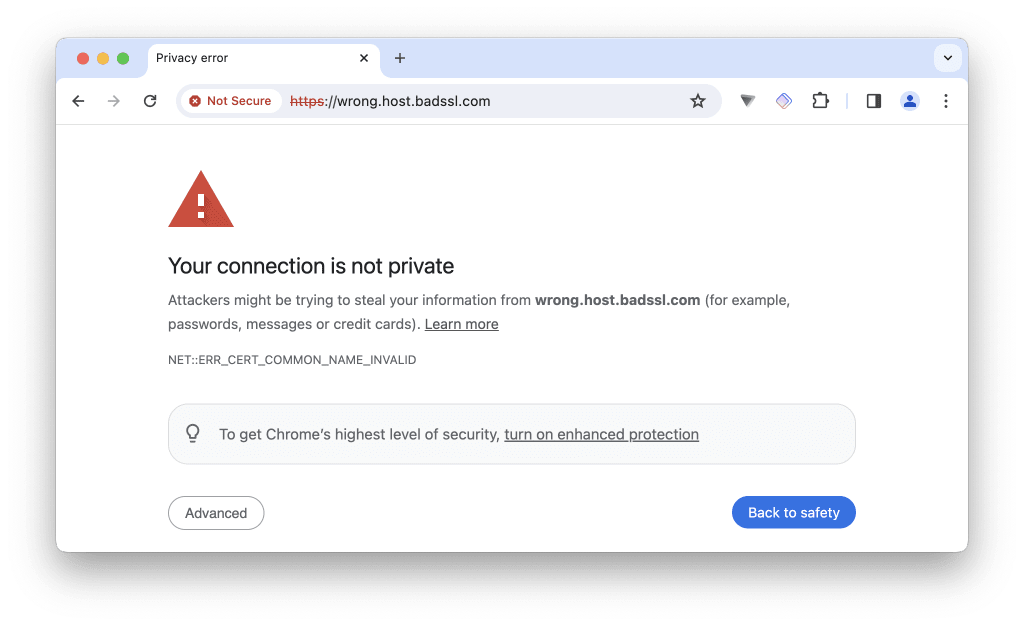
在 Google Chrome、Microsoft Edge、Chromium 和 Brave 等基于 Chromium 的浏览器上,您会看到您的连接不是私有连接消息(或非常类似的消息)。在 Safari 上您会看到类似的消息。
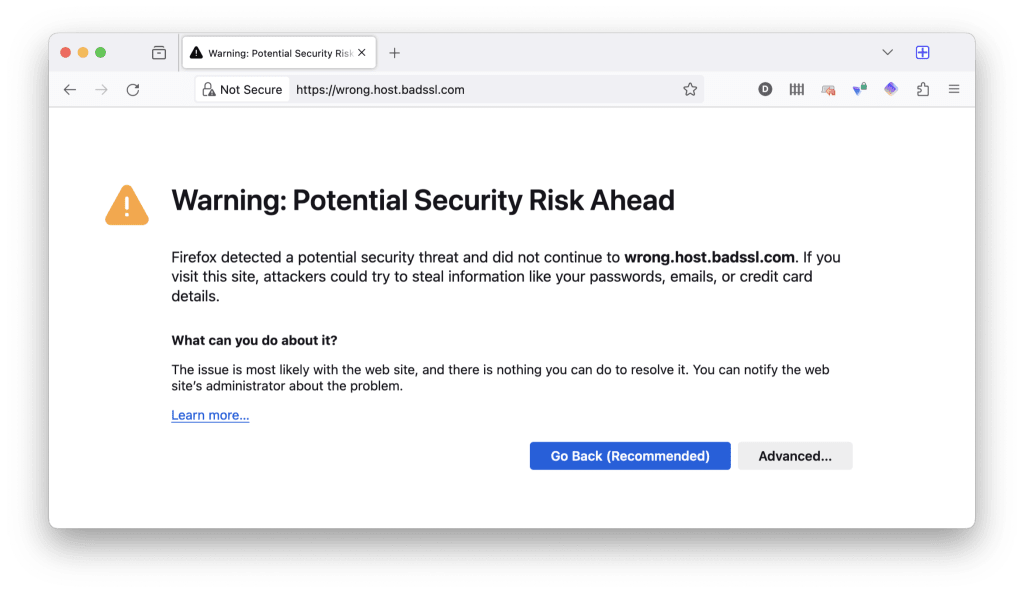
在 Firefox 和 LibreWolf 等基于 Firefox 的浏览器上,您会看到警告:前方存在潜在安全风险 消息(在 Android 上则为安全连接失败)
在本文中,我们解释了出现此错误的原因,并提供了一些“修复”它的方法。但请注意,此错误很可能确实表明存在真实问题,而且在许多情况下,您最好直接避开该网站。
为什么会看到“您的连接不是私有连接”错误?
Hypertext Transfer Protocol Secure (HTTPS(新窗口)) is the backbone that keeps everyone safe and secure on the internet. Most websites (and all professional commercial websites) these days are secured using HTTPS.
当您访问 HTTPS 网站时,任何第三方——例如您的 互联网服务提供商 (ISP)——都无法看到您在该网站上的活动。这包括您访问了哪些具体页面,以及您输入的任何数据(例如付款时的信用卡详细信息)。
详细了解 HTTPS 如何保障安全(但无法保障私有性)(新窗口)
HTTPS 执行两项关键功能:
1. 它会对您的数据在设备与网站之间传输的过程进行加密。这种加密(使用 TLS 加密协议(新窗口))可防止第三方了解您在网站上的活动或查看您发送的任何信息,例如密码或信用卡详细信息。
2. 它让浏览器能够验证您所连接的网站确实是您认为自己正在连接的网站。如果无法做到这一点,浏览器将拒绝连接,您会看到您的连接不是私有连接错误
HTTPS 网站验证是如何工作的?
HTTPS 使用 X.509 公钥基础设施(PKI)来协商新连接。这是一种非对称加密系统,使用公钥加密技术来保护密钥交换。也就是说,网络服务器会提供一个公钥,该公钥使用浏览器的私钥进行解密。
为确保您的浏览器连接到的服务器就是它认为正在连接的服务器(从而防止中间人攻击),X.509 使用安全套接字层(SSL)或传输层安全(TLS)证书。这些证书以 HTTPS 用来保护连接的加密协议命名,是一种小型数据文件,可将网站的公开加密密钥以数字方式绑定到组织的身份。
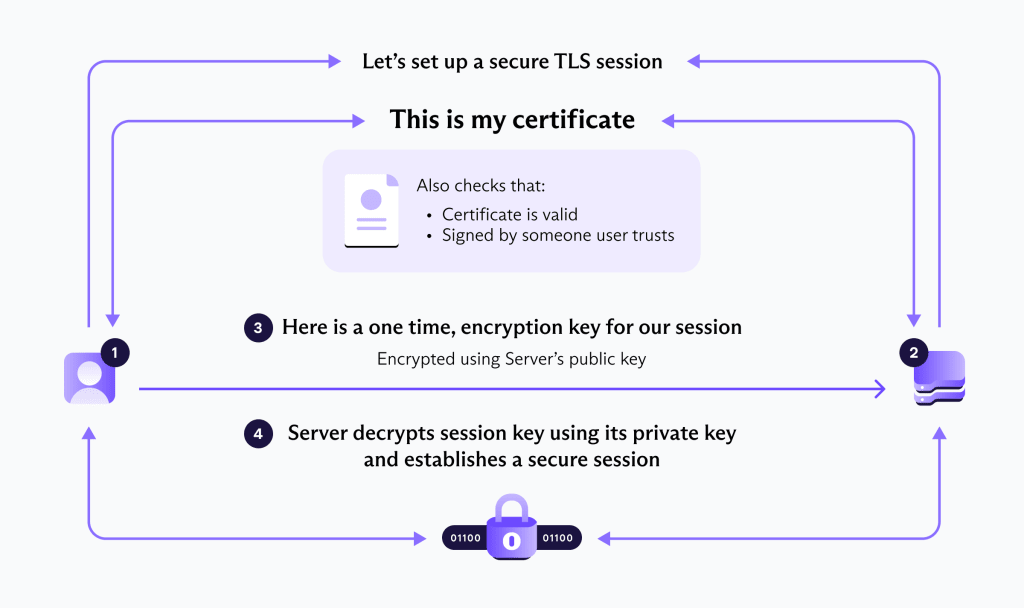
SSL 证书由证书颁发机构(CA)颁发,证书颁发机构(至少在理论上)已通过验证,证明其值得信任,只会向有效组织颁发证书。浏览器是否接受由特定组织颁发的 HTTPS 证书,取决于浏览器开发商。
HTTPS 网站验证为什么会失败?
广义而言,HTTPS 验证失败并导致您的连接不是私有连接错误的基本原因有两个。
1. HTTPS 证书存在问题
HTTPS 证书的全部意义在于验证网站的真实性,即确认网站确实由您所期望的运营方运营。如果证书存在问题,则该网站很可能不安全,不宜访问
幸运的是,您的浏览器通常会显示错误代码,帮助您识别问题。 当 Chrome 显示“您的连接不是私有连接”错误时,您可能遇到的常见错误代码及其含义如下:
- NET::ERR_CERT_AUTHORITY_INVALID:此错误表明网站使用的 SSL 证书并非来自已信任的来源,或者无效。原因可能是证书为自签名证书,或由 Chrome 不认可的机构颁发。
- NET::ERR_CERT_COMMON_NAME_INVALID:此错误表明颁发 SSL 证书时所用的域名与您正在访问的域名不匹配。原因可能是网站配置已更改,或证书颁发不当。
- NET::ERR_CERT_DATE_INVALID:当 SSL 证书已过期、尚未生效,或者您设备上的日期和时间不正确并导致 Chrome 认为证书的有效期有误时,就会出现此错误。
- NET::ERR_CERT_WEAK_SIGNATURE_ALGORITHM:此错误表明证书使用了不再被视为安全的弱加密算法。升级证书的安全性可以解决此问题。
- NET::ERR_CERTIFICATE_TRANSPARENCY_REQUIRED:此错误表示网站的 SSL 证书不符合 Chrome 的证书透明度策略。该策略要求证书必须公开记录到日志中,以防滥用。
- SSL certificate error:这是一种通用错误,可能由多种原因引起,例如服务器上的证书安装问题或服务器配置问题。
在 Firefox 中,您可能会看到:
- SEC_ERROR_EXPIRED_CERTIFICATE:当网站的 SSL 证书已过期且不再有效时,会显示此错误。
- SEC_ERROR_UNKNOWN_ISSUER:此错误表明 Firefox 无法识别 SSL 证书的颁发者。原因可能是证书为自签名证书,或由 Firefox 不信任的证书颁发机构颁发。
- SEC_ERROR_EXPIRED_ISSUER_CERTIFICATE:当颁发网站证书的证书颁发机构(CA)的证书已过期时,会显示此错误。
- SSL_ERROR_BAD_CERT_DOMAIN:此错误与 Chrome 的 NET::ERR_CERT_COMMON_NAME_INVALID 类似,表明 SSL 证书不包含您尝试访问的域名。该证书可能是为其他域名或子域名颁发的。
- SEC_ERROR_OCSP_INVALID_SIGNING_CERT:此错误表明用于确定数字证书当前状态的在线证书状态协议(OCSP)响应是由无效证书签名的。
- SSL_ERROR_NO_CYPHER_OVERLAP:当浏览器和服务器没有共同支持的强加密算法时,会出现此情况。这通常是浏览器或服务器配置过时的结果。
- MOZILLA_PKIX_ERROR_MITM_DETECTED:此错误表明 Firefox 检测到潜在的中间人(MITM)攻击,该攻击试图使用不符合 Firefox 安全标准的证书来拦截连接。
- MOZILLA_PKIX_ERROR_ADDITIONAL_POLICY_CONSTRAINT_FAILED:这表明 SSL 证书由于其他策略约束而被 Firefox 拒绝。
无论何种情况,此类错误警告都表明该网站不可信任,或者您与它的连接可能不安全。NET::ERR_CERT_AUTHORITY_INVALID(Chrome)以及 UNKNOWN_ISSUER 和 MOZILLA_PKIX_ERROR_MITM_DETECTED 错误代码尤其令人担忧,因为它们通常表明存在中间人攻击。
不过,它们也可能表明存在自签名 SSL 证书(即网站开发者没有使用已信任的 CA,而是自行签署了自己的 SSL 证书),或者 SSL 证书有效,但由浏览器不认可的 CA 颁发(我们稍后会讨论这一点)。
如果问题出在 HTTPS 证书上,除了联系网站管理员并提醒他们注意此问题之外,您几乎无法自行解决
2. 问题出在您这一端
如果您只看到一个通用的您的连接不是私有连接错误,则可能网站的 SSL 证书没有任何问题,问题出在您的设备或连接上。
如果您怀疑情况确实如此,但又(非常正确地)不想直接忽略该问题并继续访问该网站(参见后文),可以尝试通过以下几种方法来修复此错误。
7 种“您的连接不是私有连接”错误的修复方法
修复您的连接不是私有连接错误涉及几个故障排除步骤。这些步骤旨在解决设备上的潜在问题、检查与网络相关的问题,或处理特定网站的 SSL 证书问题。您可以采取以下措施:
1. 检查您的日期和时间设置
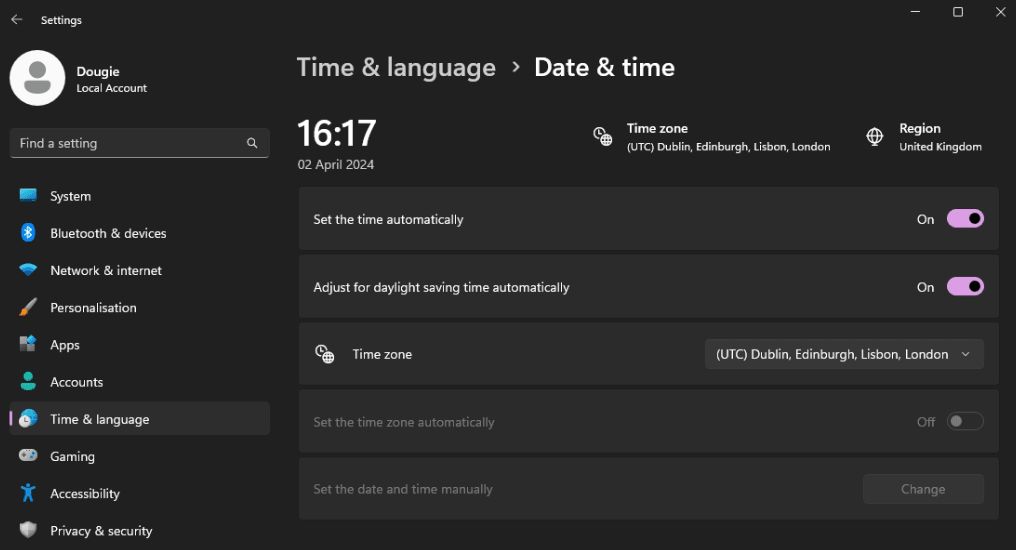
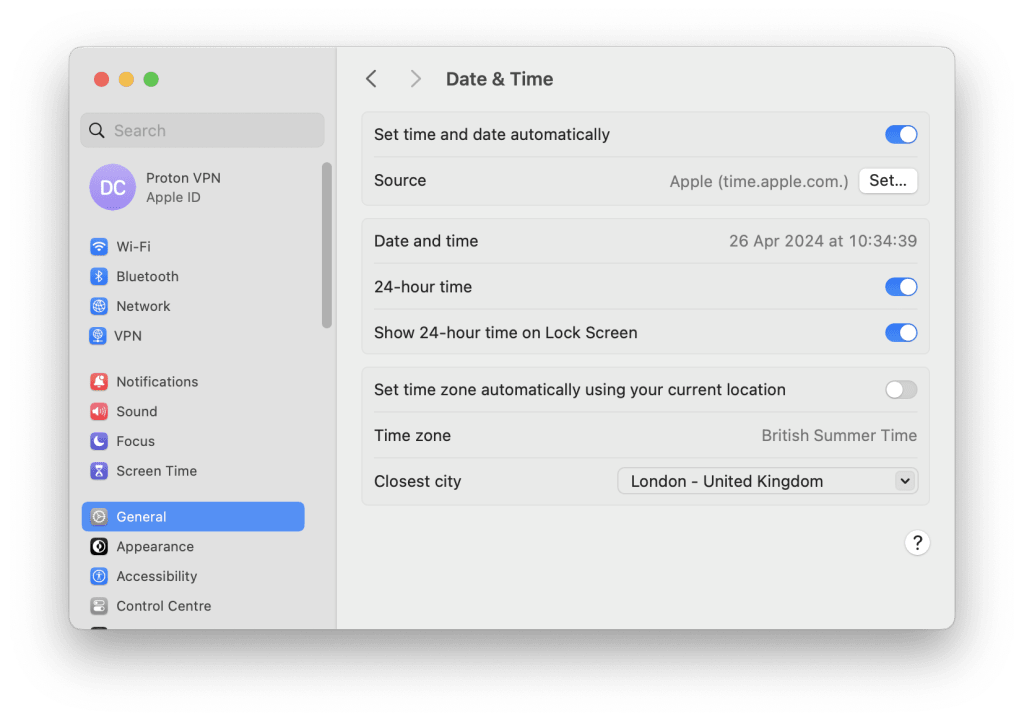
请确保计算机的日期和时间准确无误,因为设置不正确可能会导致 SSL 证书显示为无效。更正日期和时间通常可以立即解决此错误
要在 Windows 10 或 11 上更改系统时间,请前往开始 → 设置 ⚙ → 时间和语言 → 日期和时间。
要在 macOS 上更改系统时间,请前往系统设置 → 通用 → 日期和时间。
要在 Linux 上更改系统时间,您可以使用桌面环境的图形界面,也可以打开终端窗口并输入:
sudo date -s “YYYY-MM-DD HH:MM:SS”
例如:
sudo date -s “12024 18:59:59”
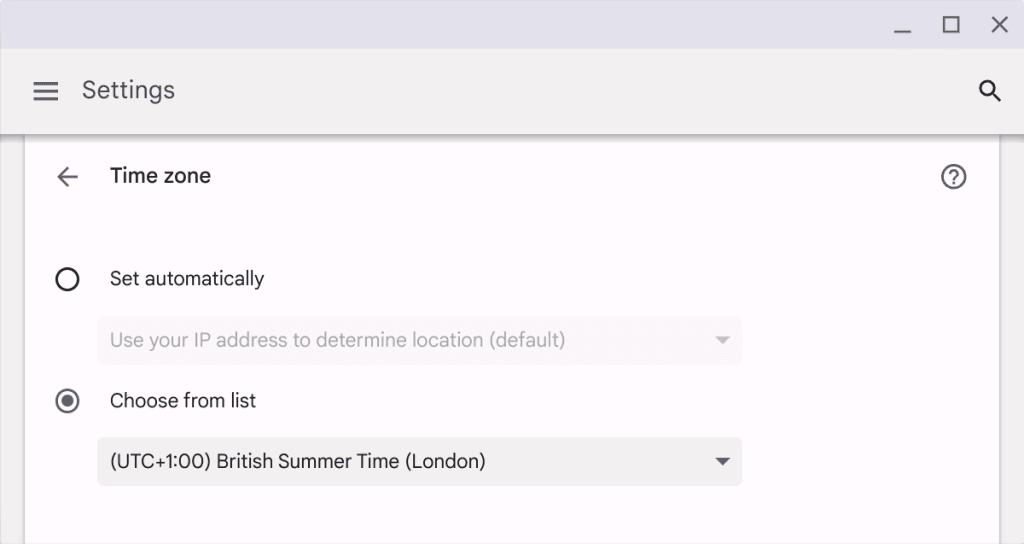
要在 Chromebook 上更改系统时间,请前往设置 ⚙ → 高级 → 时区,并确保时区设置正确
2. 清除浏览器的缓存和 cookie
有时,浏览器中存储的过时或损坏的文件可能会导致此错误。清除浏览器的缓存和 cookie 可以消除这些问题。
3. 尝试使用其他浏览器
检查该问题在其他浏览器上是否仍然存在。浏览器是否接受由特定 CA 颁发的 SSL 证书取决于浏览器开发商。截至 2020 年中期,Mozilla Firefox 接受由 52 个证书颁发机构颁发的证书,macOS(因此 Safari)识别 60 个 CA,而 Microsoft Windows(因此 Edge)识别 101 个 CA。
因此,其他浏览器可能会识别出您常用的浏览器所拒绝的来自合法 CA 的证书。
4. 更新您的浏览器
请确保您的浏览器为最新版本,因为较旧版本的浏览器可能与较新的 SSL/TLS 协议存在兼容性问题。它们还可能使用过时的已接受 CA 列表(见上文)
5. 检查您的杀毒软件或安全软件
请停用 HTTPS/SSL 扫描,因为某些杀毒软件或互联网安全软件可能会拦截安全网站证书并导致此错误。暂时停用此类功能有助于确定它们是否是问题的原因。
6. 切换网络
通过其他网络访问该网站。有时,问题可能是特定于某个网络的。尝试其他网络(例如从家庭 WiFi 切换到移动数据)可以排除网络配置问题。
7. 使用无痕或隐私浏览模式
这会停用大多数扩展程序并使用默认设置,如果问题是由配置错误的设置或扩展程序引起的,这将有所帮助。
8. 重置浏览器的设置
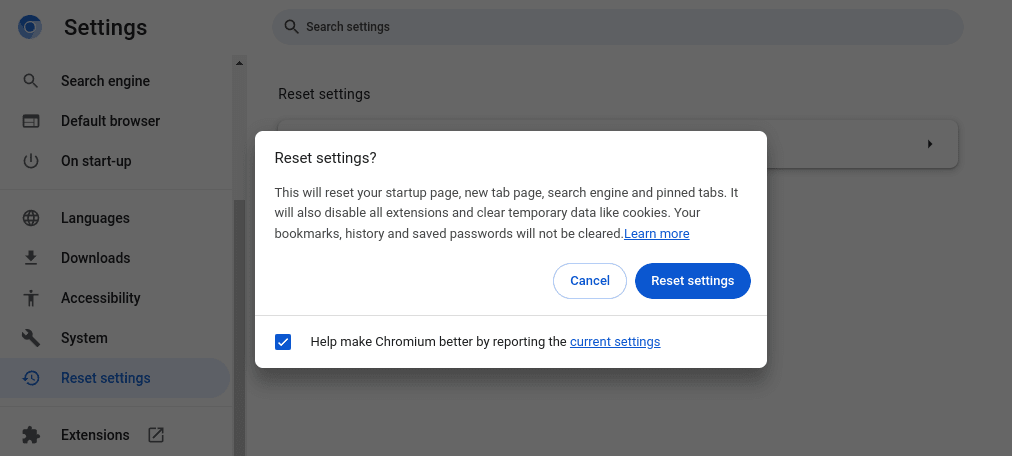
恢复默认设置。如果问题仍然存在,将浏览器设置重置为默认值有助于消除任何配置问题。例如,在 Chrome 上,前往⋮ → 设置 → 重置设置 → 将设置恢复为原始默认设置 → 重置设置。
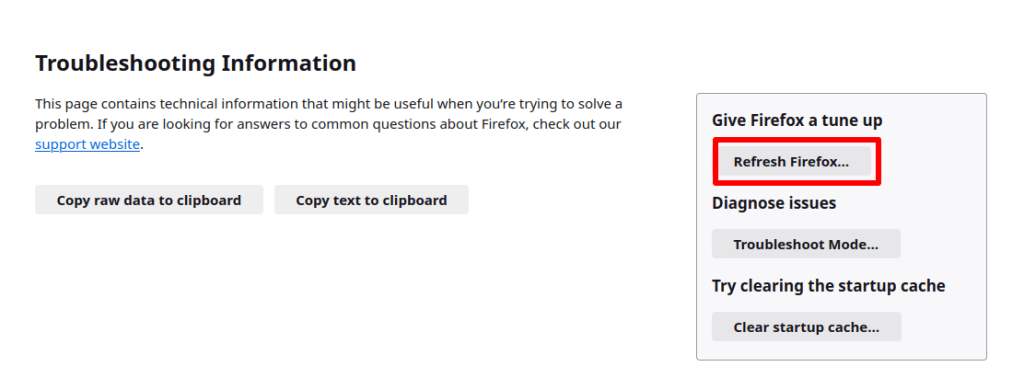
在 Firefox 上,前往☰ → 帮助 → 更多故障排除信息 → 重新整理 Firefox。
9. 使用 VPN
如果您怀疑存在地区限制或网络问题,VPN 可以绕过本地网络配置,并可能解决此问题
我可以忽略“您的连接不是私有连接”错误吗?
在大多数浏览器上,您可以选择高级选项,选择忽略警告并照常访问该网站。
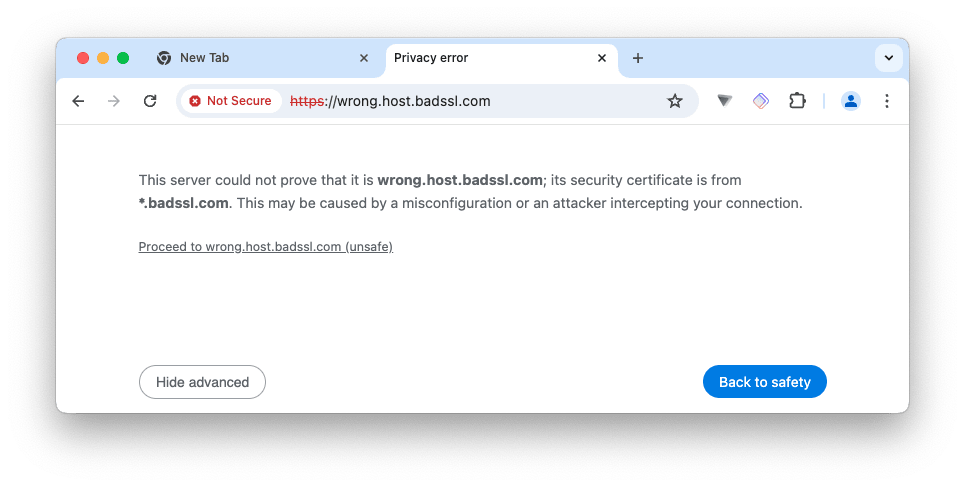
我们强烈建议不要这样做,而且如果您决定继续操作,请务必不要提供个人详细信息或进行任何形式的付款
总结
得益于 HTTPS 的广泛采用,互联网比几年前更加安全。这在很大程度上归功于始于 2015 年的非营利项目 Let’s Encrypt(新窗口),该项目目前已向超过 355 百万个网站(新窗口)颁发了免费 HTTPS 证书。
通过使用配置正确的 SSL 证书来验证网站的真实性,HTTPS 有助于确保您不会将个人详细信息(包括付款详细信息)交给欺诈者,并保护您免受欺诈网站上托管的恶意软件的侵害
如果您在尝试访问网站时看到您的连接不是私有连接错误,请务必尝试在自己这一端解决问题;但如果无法解决,最好直接避开该网站


