


如何在 Linux 上为 Proton VPN 手动配置 OpenVPN
- 阅读
- 1 分钟
- 类别
- Linux
OpenVPN 是一种较为老旧的 VPN 协议,虽然其安全性依然可靠,但与 WireGuard® 等强大、精简且安全的现代 VPN 协议相比,显得臃肿而缓慢。正因如此,我们正逐步停止在官方应用中支持 OpenVPN。
在 Linux 上,我们建议尽可能使用我们的官方 Linux 应用(GUI)或 Linux CLI,或手动配置 WireGuard。
如果无法实现,您可以使用第三方客户端在 Linux 上手动配置 OpenVPN。在本指南中,我们将向您展示如何使用命令行或 NetworkManager(适合偏好 GUI 的用户)在任何 Linux 发行版上配置 OpenVPN。
OpenVPN 准备工作
开始之前,您需要准备两样东西:
1. OpenVPN 配置文件
登入 account.protonvpn.com,前往下载 → OpenVPN 配置文件,然后下载适用于 Linux 的 OpenVPN 配置文件。
了解如何从 Proton VPN 下载 OpenVPN 配置文件
2. 您的 OpenVPN 用户名和密码
While still signed in to account.protonvpn.com, go to Account → OpenVPN username to view your OpenVPN username and password. Note that these are not your regular Proton Account username and password.
了解如何获取您的 Proton VPN OpenVPN 用户名和密码
如何在 NetworkManager 中使用 OpenVPN
如果您的发行版支持 NetworkManager(新窗口),这是我们推荐的手动配置 OpenVPN 的方式。
本指南基于 Ubuntu 22.04 编写,但在任何支持 NetworkManager 的系统上,操作步骤都非常相似。如果您的桌面环境使用 NetworkManager,那么很可能已经支持 OpenVPN。如果不支持,您可以轻松地在 NetworkManager 中安装 OpenVPN 支持:
在 Debian 及基于 Ubuntu 的发行版上,输入:
sudo apt-get install network-manager-openvpn-gnome
在 Fedora 上,输入:
sudo dnf -y install NetworkManager-openvpn NetworkManager-openvpn-gnome
在 Arch 上,输入:
sudo pacman -S networkmanager-openvpn
注销您的 Linux 会话,然后重新登录,以使更改生效。
NetworkManager 支持 OpenVPN 后,即可进行配置。操作方法如下:
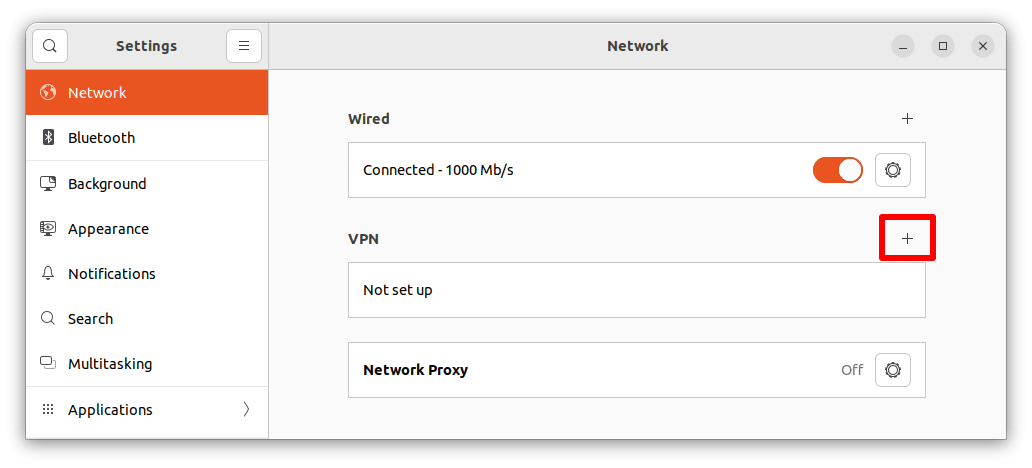
1. 前往设置 → 网络 → VPN → +。
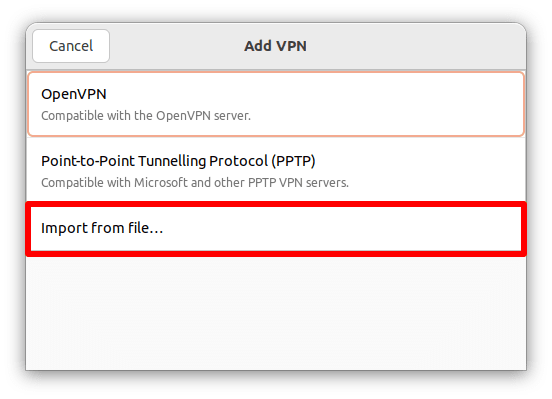
2. 选择从文件导入……,然后使用默认文件管理器打开之前下载的 OpenVPN 配置文件。
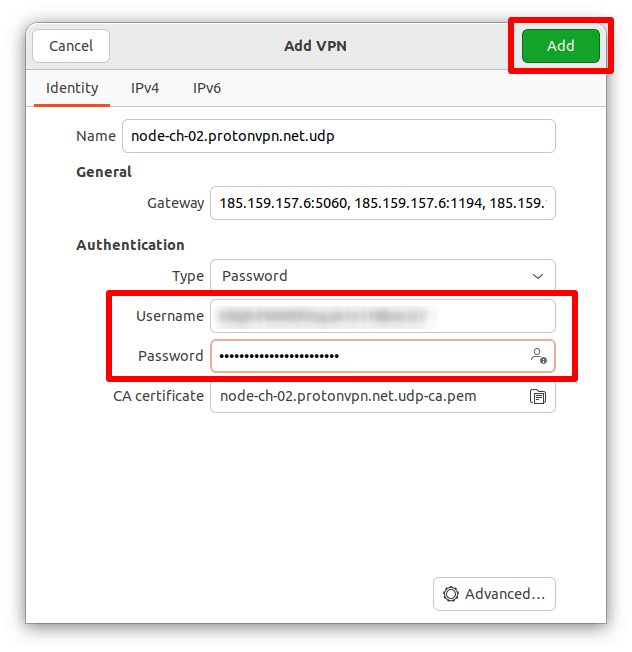
3. 前往身份验证,在相应字段中输入您的 OpenVPN 用户名和密码。完成后点击添加
4. 返回设置 → 网络 → VPN,将刚设置的 OpenVPN 连接旁边的开关切换至开启。您可以根据需要配置任意数量的连接。

您现在已连接到 Proton VPN。如需验证,请访问我们的免费安全 IP 扫描器(新窗口)。由于这是手动连接,您还应检查 DNS 泄露。

要断开与 Proton VPN 的连接,只需将开关切换至关闭。
如何手动配置 OpenVPN CLI
此方法比使用 NetworkManager 更为复杂,仅建议在非常特殊的使用场景下采用。另请注意,较新的发行版(包括最新版本的 Ubuntu)不支持 openresolv,因此以下方法在这些系统上无法使用。上文介绍的 NetworkManager 方法适用于大多数发行版(包括 Ubuntu)。
在本指南中,我们将向您展示如何在 Debian、Fedora 和 Arch(包括 Manjaro)上设置 OpenVPN。
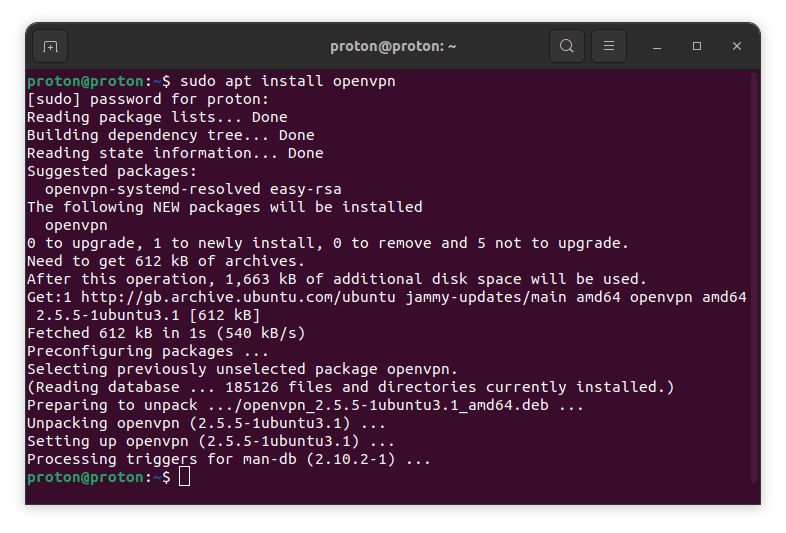
1. 安装 OpenVPN
打开终端窗口,然后:
在 Debian 及基于 Ubuntu 的发行版上,输入:
sudo apt install openvpn
在 Fedora 上,输入:
sudo dnf install openvpn
在 Arch 上,输入:
sudo pacman -S openvpn
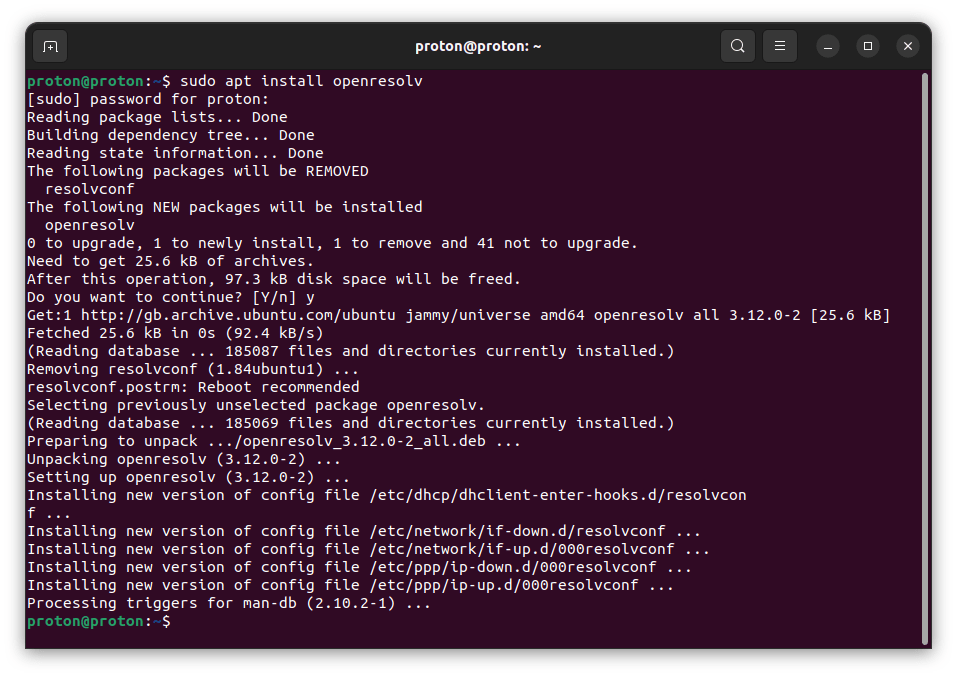
2. 安装 openresolv
您需要 openresolv(resolvconf(新窗口) 的开源实现)才能正确配置 DNS 并防止 DNS 泄露。
在 Debian 及基于 Ubuntu 的发行版上,输入:
sudo apt install openresolv
在 Fedora 上,输入:
sudo dnf install openresolv
在 Arch 上,输入:
sudo pacman -S openresolv
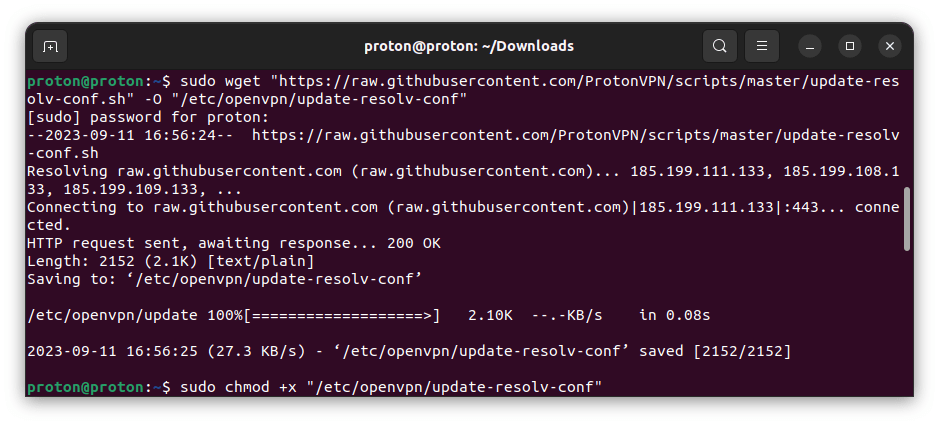
3. 下载以下 DNS 更新脚本
同样,这一步也是为了确保 DNS 配置正确。大多数 Linux 发行版都预装了 Wget。运行:
sudo wget "https://raw.githubusercontent.com/ProtonVPN/scripts/master/update-resolv-conf.sh" -O "/etc/openvpn/update-resolv-conf"
接着输入:
sudo chmod +x "/etc/openvpn/update-resolv-conf"
4. 将目录切换到您下载 OpenVPN 配置文件的位置
输入
cd
例如:
cd ~/Downloads
5. 使用 OpenVPN 连接到 VPN 服务器
运行:
sudo openvpn
其中 是您之前下载的 OpenVPN 配置文件的名称。
例如:
sudo openvpn node-ch-02.protonvpn.net.udp.ovpn
出现提示时,输入您的 OpenVPN 用户名和密码。
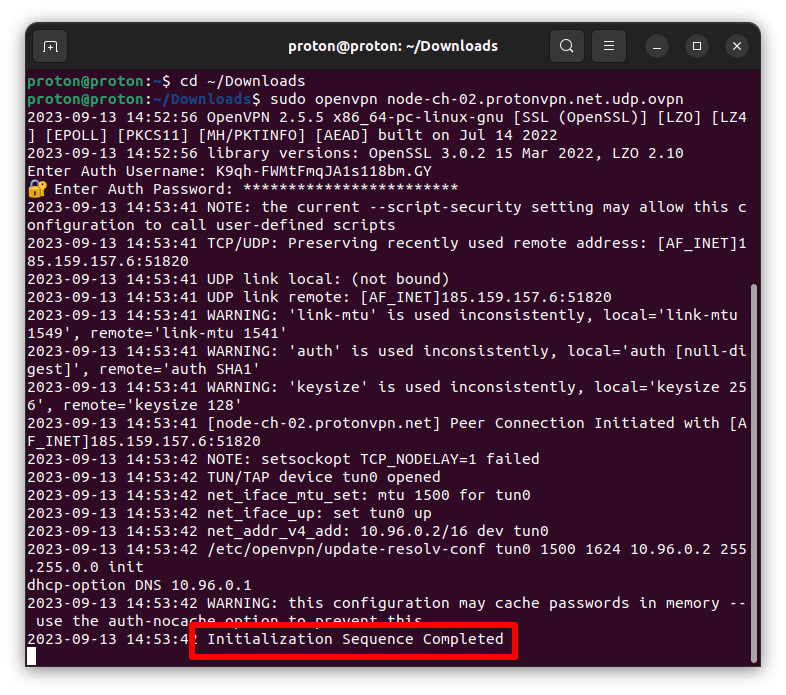
您应该会看到一条消息,显示 Initialization Sequence Completed。这表示您已成功连接到 Proton VPN。您可以访问我们的免费安全 IP 扫描器(新窗口)进行验证。由于这是手动连接,您还应检查 DNS 泄露。

要断开与 VPN 服务器的连接,只需关闭终端窗口。
如何检查 DNS 泄露
访问我们的免费安全 IP 扫描器后,前往 www.dnsleaktest.com(新窗口) 并运行标准测试。

测试完成后,查看返回的 IP 地址的前三组数字。这些数字都应与您的 IP 地址的前三组数字一致,如我们的免费安全 IP 扫描器所示。
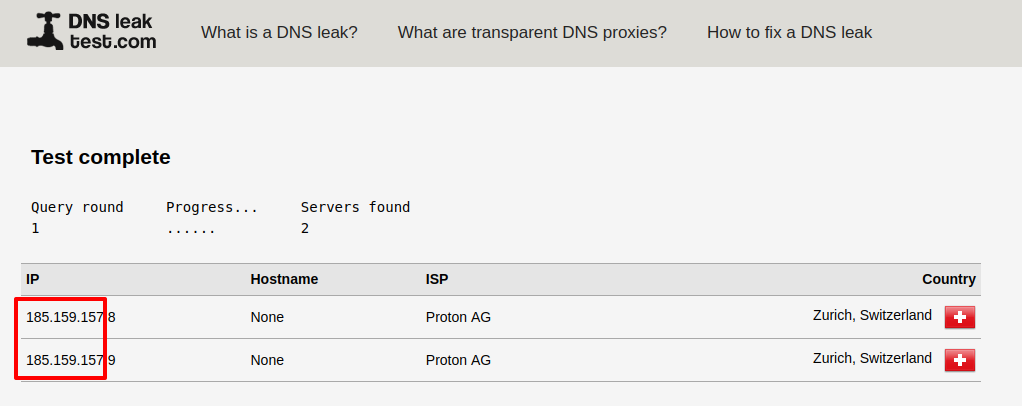
如果不一致,则说明存在 DNS 泄露。