


Slik utfører du en pakkefangst
- Lesetid
- 4 min
- Kategori
- Tilkobling
For å hjelpe deg med å feilsøke et problem du har med VPN-tilkoblingen din, kan støtteteamet vårt be deg om å utføre en pakkefangst. I denne artikkelen skal vi vise deg hvordan du gjør dette.
Hva er en pakkefangst?
En datapakke er en liten dataenhet som overføres over et nettverk (som internett). Du kan tenke på den som et brev — akkurat som et brev har en avsender- og mottakeradresse, har en datapakke en kilde- og destinasjons-IP-adresse. På samme måte som et brev inneholder en melding som blir sendt, inneholder en datapakke brukerdata som overføres.
Pakkefangst er prosessen med å fange opp disse datapakkene mens de reiser over nettverket ditt, og lagre dem i en fil for analyse og inspeksjon. Å sende denne filen til støtteteamet vårt kan være til stor hjelp for å forstå og løse problemet ditt.
Det er to verktøy vi anbefaler for å utføre en pakkefangst: Wireshark og tcpdump.
Slik utfører du en pakkefangst med Wireshark
Wireshark er en gratis og åpen kildekode GUI-pakkeanalysator som kan gjøre mye mer enn bare pakkefangst. Den er tilgjengelig for Windows, macOS og Linux.
1. Last ned(nytt vindu) Wireshark. På Windows installerer du npcap når du blir bedt om det (dette kreves for pakkefangst). På Linux er Wireshark tilgjengelig via de fleste pakkebehandlere og kan installeres på Debian-baserte systemer med sudo apt install wireshark.
2. Run Wireshark. På Windows bør du kjøre som administrator(nytt vindu) for å sikre at du har tilgang til alle nettverksgrensesnitt.
3. Velg grensesnittet du vil fange pakker fra (for eksempel Ethernet, Wi-Fi, VPN-tunnelgrensesnittet osv.). Støtteteamet vårt hjelper deg med dette basert på problemets art. Hvis du ikke har blitt bedt om et spesifikt grensesnitt, velger du VPN-tunnelgrensesnittet som standard.
Hvis støtteteamet vårt ber om det, angir du et fangstfilter(nytt vindu) (tekststreng) for å begrense hvilke typer pakker som fanges opp.
4. Klikk på det blå haifinne-ikonet for å starte pakkefangst.
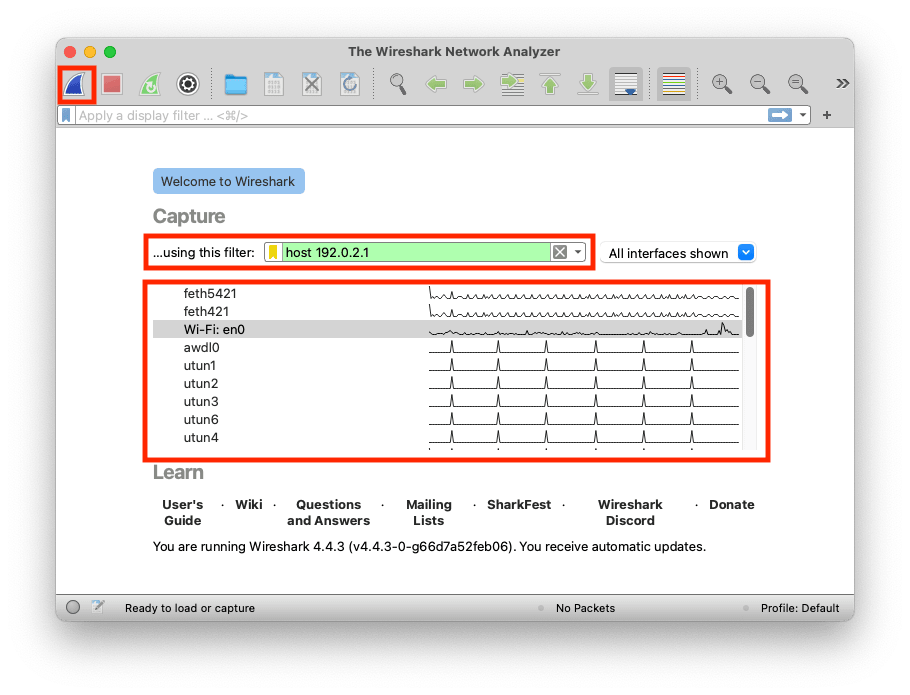
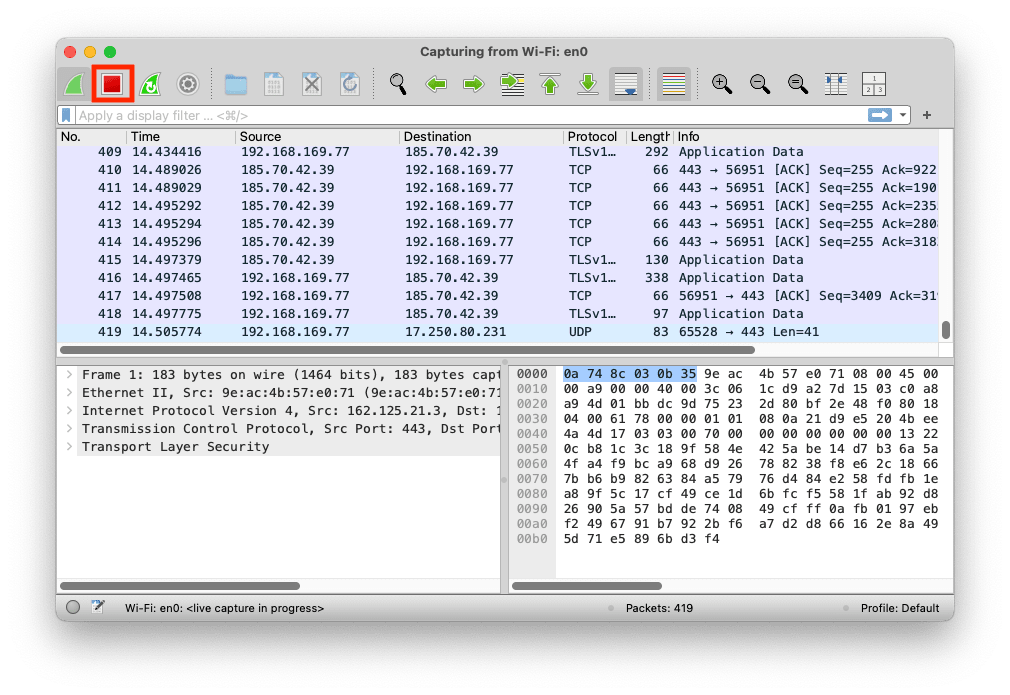
5. Wireshark vil begynne å fange all trafikk på det valgte grensesnittet. Støtteteamet vårt kan be deg om å angi et visningsfilter(nytt vindu) (tekststreng) i feltet Bruk et visningsfilter. Fortsett pakkefangsten i noen minutter, eller til problemet du rapporterer oppstår igjen. I løpet av denne tiden kan støtteteamet vårt be deg om å utføre visse handlinger (som å koble til eller koble fra VPN).
6. Klikk på Stopp-knappen når du er ferdig.
7. Lagre de fangede dataene som en fil. For å gjøre dette klikker du på ikonet for å lagre fangstfilen og velger en plassering på systemet ditt for å lagre .pcapng-filen.
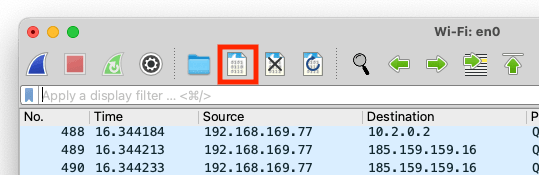
Du kan nå sende denne filen til støtteteamet vårt for analyse.
Slik utfører du en pakkefangst med tcpdump
tcpdump er et kommandolinjeverktøy som er innebygd i macOS og de fleste Linux-distribusjoner (hvis ikke kan det enkelt installeres. For eksempel ved å bruke sudo apt install tcpdump på Debian-baserte systemer). På Windows kan du laste ned og installere WinDump(nytt vindu), en Windows-versjon av tcpdump.
1. Åpne et terminalvindu på datamaskinen din. (På macOS åpner du Terminal-appen. På Windows åpner du enten Ledetekst eller PowerShell-appen — pass på å høyreklikke på den og velge Kjør som administrator. På Linux åpner du din favoritt-terminalemulator fra appskuffen din).
2. Angi ifconfig (eller ipconfig på Windows) for å se en liste over grensesnitt på enheten din.
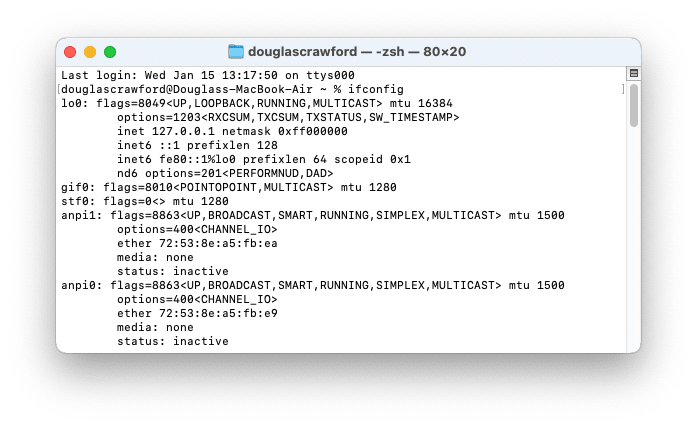
3. Angi følgende kommando:
- Windows: tcpdump -i <interface> -w capture.pcap
- macOS og Linux: sudo tcpdump -i <interface> -w capture.pcap
Erstatt med navnet på grensesnittet du vil fange pakker fra (f.eks. eth0, wlan0 eller en0). Støtteteamet vårt hjelper deg med dette basert på problemets art. De kan også be deg om å endre denne kommandoen for å inkludere filtre som vil hjelpe oss med undersøkelsene.
4. Fortsett pakkefangsten i noen minutter, eller til problemet du rapporterer oppstår igjen, og trykk deretter på Ctrl+C for å stoppe prosessen. I løpet av denne tiden kan støtteteamet vårt be deg om å utføre visse handlinger (som å koble til eller koble fra VPN).
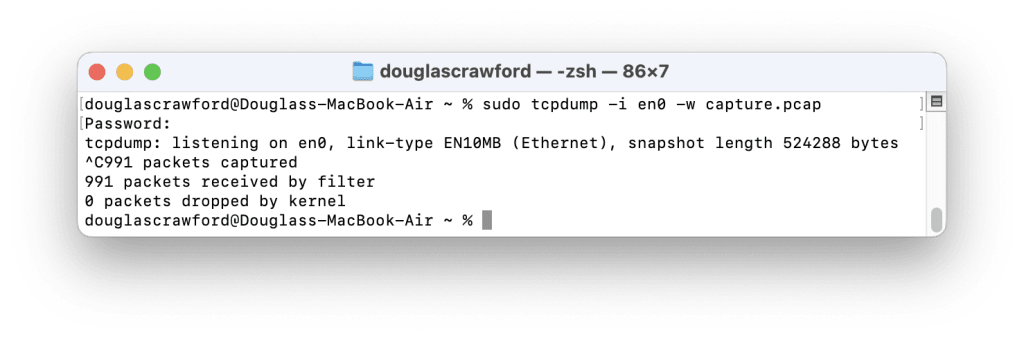
5. En fil med navnet capture.pcap vil bli lagret i Hjem-mappen din (eller der du kjørte tcpdump-kommandoen fra). For å finne din standard Hjem-mappe på:
- Windows — Åpne Utforsker og gå til C:\Users\dittbrukernavn
- macOS — Åpne Finder og trykk på tastatursnarveien Command (⌘) + Shift + H
- Linux — Åpne filbehandleren din og gå til /home/dittbrukernavn/ (eller skriv cd /home/dittbrukernavn/ i terminalen)
Du kan nå sende denne filen til støtteteamet vårt for analyse. Hvis filstørrelsen overstiger grensen for e-postvedlegg, kan du bruke Proton Drive og sende støtteteamet vårt en delelig lenke(nytt vindu).