


इस लेख में हम DNS लुकअप के बारे में चर्चा करते हैं — ये क्या होते हैं, ये कैसे काम करते हैं, और ये ऑनलाइन निजता और सेंसरशिप को कैसे प्रभावित करते हैं।
DNS लुकअप से तात्पर्य उस प्रक्रिया से है जिसमें आपके ब्राउज़र के एड्रेस बार में दर्ज किए गए यूआरएल (पढ़ने योग्य डोमेन नाम) को उसके संबंधित IP पते से मैच किया जाता है।
इंटरनेट से सीधे कनेक्ट होने वाले सभी डिवाइस को एक संख्यात्मक लेबल से पहचाना जाता है, जिसे IP पता कहा जाता है। हम इंसानों के लिए चीज़ों को आसान बनाने के लिए, इस पते को ज़्यादा पढ़ने योग्य और याद रखने योग्य डोमेन नामों से भी पहचाना जा सकता है। Domain Name System (DNS) इन डोमेन नामों को उनके संबंधित IP पतों से मैप करता है।
उदाहरण के लिए, Proton VPN वेबसाइट protonvpn.com डोमेन नाम का इस्तेमाल करती है, जो IP पते 185.159.159.140 से मेल खाता है। जब आप अपने ब्राउज़र के यूआरएल बार में www.protonvpn.com टाइप करते हैं, तो कंप्यूटर के समझने के लिए डोमेन नाम को उसके संबंधित IP पते में बदला जाना ज़रूरी होता है।
ये कन्वर्ज़न DNS का इस्तेमाल करके किया जाता है। इसलिए जब आप protonvpn.com टाइप करते हैं, तो DNS डोमेन नाम को IP पते में बदल देता है: 185.159.159.140। इससे आपके ब्राउज़र को सही वेबसाइट ढूंढने और उससे कनेक्ट करने में मदद मिलती है।
डोमेन नाम सिर्फ इंसानों की सुविधा के लिए मौजूद हैं और इंटरनेट के काम करने के लिए इनकी ज़रूरत नहीं होती। अगर आप IP पते याद रख सकते, तो आप उन्हें सीधे टाइप कर सकते थे। ये देखने के लिए, बस अपने ब्राउज़र के यूआरएल बार में 185.159.159.140 दर्ज करें, और ये आपको Proton VPN वेबसाइट पे ले जाएगा।
- DNS लुकअप कैसे काम करता है
- DNS, सेंसरशिप और सरकारी जासूसी
- तीसरें-पार्टी DNS सेवाएं
- DNS और VPN
- NetShield Ad-blocker
- DNS लीक
- आम डीएनएस रिकॉर्ड टाइप
- DNS लुकअप कमांड
- DNS लुकअप टूल
DNS लुकअप कैसे काम करता है
DNS की तुलना अक्सर एक टेलीफोन डायरेक्टरी से की जाती है, जो डोमेन नामों और उनके संबंधित IP पतों को क्रॉस-रेफरेंस करती है। DNS क्या करता है, ये समझने के लिए ये एक उपयोगी उपमा है, लेकिन ये कैसे काम करता है, इसकी असलियत ज़्यादा जटिल है।
DNS रिज़ॉल्वर
जब आप अपने ब्राउज़र के यूआरएल बार में डोमेन नाम दर्ज करते हैं, तो एक DNS क्वेरी एक खास सर्वर को भेजी जाती है, जिसे DNS रिज़ॉल्वर (जिसे DNS रिकर्सर या सिर्फ DNS सर्वर भी कहा जाता है) कहा जाता है।
अपने नाम के अनुसार, DNS रिज़ॉल्वर डोमेन का संबंधित IP पता ढूंढकर और उसे आपके ब्राउज़र को वापस भेजकर DNS क्वेरी को “रिज़ॉल्व” करता है। अब जब ये जानता है कि आप जिस वेबसाइट पे जाना चाहते हैं उसका IP पता क्या है, तो आपका ब्राउज़र उससे कनेक्ट हो सकता है।
अब तक सब आसान था। लेकिन DNS रिज़ॉल्वर किसी डोमेन के लिए सही DNS पता कैसे ढूंढता है (एक ऐसी प्रक्रिया जो इस बात से जटिल हो जाती है कि नए डोमेन हर समय बनाए जाते रहते हैं, और IP पते अक्सर डायनामिक तरीके से डोमेन को आवंटित किए जाते हैं और इसलिए नियमित रूप से बदलते रहते हैं)?
DNS का इस्तेमाल करके डोमेन कैसे रिज़ॉल्व होता है
किसी टॉप-लेवल डोमेन(नई विंडो) (TLD) के लिए DNS लुकअप में आम तौर पर निम्नलिखित स्टेप शामिल होते हैं:
1. आप अपने ब्राउज़र के यूआरएल बार में protonvpn.com टाइप करते हैं। आपका ब्राउज़र इंटरनेट पर इस क्वेरी को एक DNS रिज़ॉल्वर को भेजता है।
2. DNS रिज़ॉल्वर एक DNS रूट नेम सर्वर को क्वेरी भेजता है। ये एक ऐसा सर्वर है जो TLD (जैसे .com या .net, या कंट्री कोड TLD जैसे .ch या .uk) की जानकारी स्टोर करता है। हमारी क्वेरी (protonvpn.com) के लिए, DNS रूट नेम सर्वर “.com” TLD के लिए DNS रिज़ॉल्वर की ओर इशारा करेगा।
3. इस जानकारी के साथ, DNS रिज़ॉल्वर अब .com TLD नेम सर्वर को क्वेरी करेगा, जो सभी .com डोमेन की सूची रखता है। TLD नेम सर्वर डोमेन के अथॉरिटेटिव नेम सर्वर के IP पते के साथ जवाब देता है।
4. DNS रिज़ॉल्वर अब डोमेन के अथॉरिटेटिव नेमसर्वर को क्वेरी कर सकता है। इसे आम तौर पर एक डोमेन नाम रजिस्ट्रार(नई विंडो) चलाता है, यानी एक ऐसा व्यवसाय जो डोमेन नाम लीज़ पर देता और संभालता है (जैसे GoDaddy या Namecheap)। अथॉरिटेटिव नेमसर्वर डोमेन के बारे में जानकारी का आखिरी स्रोत होता है और ये उसका IP पता DNS रिज़ॉल्वर को वापस भेज सकता है (हमारे मामले में, ये 185.159.159.140 होगा)।
5. DNS रिज़ॉल्वर सही IP पता आपके ब्राउज़र को भेजता है, जो अब 185.159.159.140 से कनेक्ट हो सकता है।
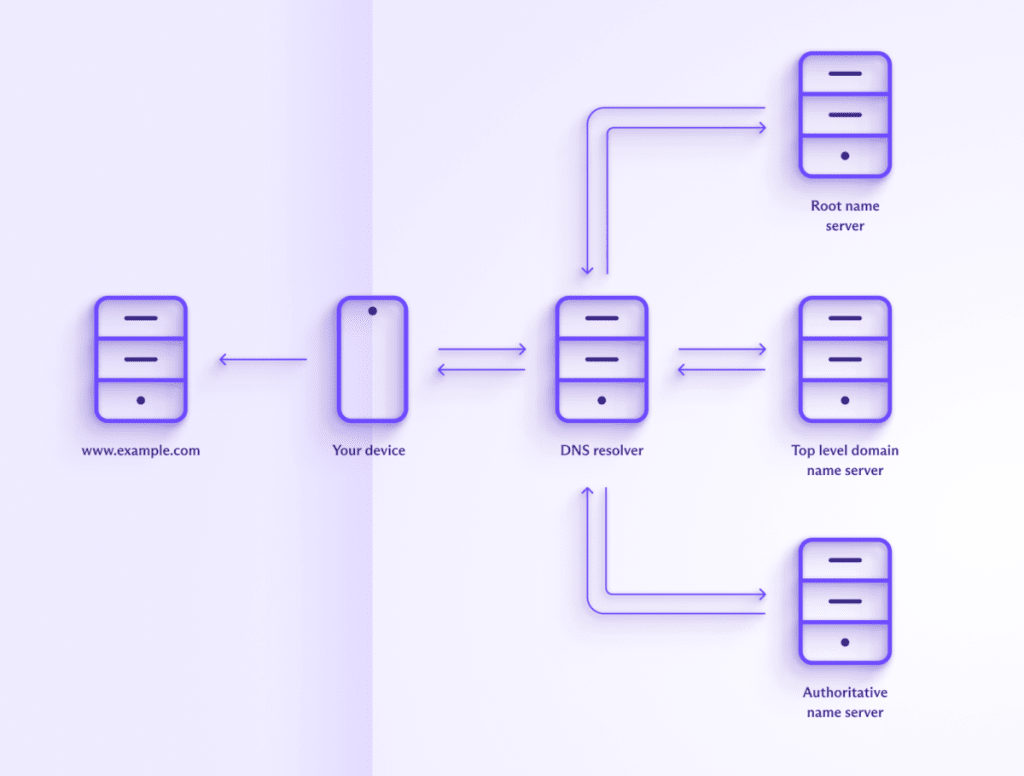
असल में, स्थिति थोड़ी ज़्यादा जटिल है। उदाहरण के लिए, कई डोमेन कई IP पतों (जिनमें दोनों IPv4 और IPv6 पते शामिल हैं) से जुड़े होते हैं, और अगर आप कोई सबडोमेन (जैसे blog.protonvpn.com) देखते हैं तो कुछ अतिरिक्त स्टेप होंगे।
प्रक्रिया के सभी चरणों में जानकारी नियमित रूप से कैश (लोकल रूप से स्टोर) की जाती है, चाहे वो आपके ब्राउज़र की हो, DNS रिज़ॉल्वर की हो या विभिन्न नेम सर्वर की। अगर ज़रूरी जानकारी कैश में मिल जाती है, तो कोई रिक्वेस्ट नहीं भेजी जाती, जिससे कुछ स्टेप छूट जाते हैं।
हालांकि, मूल रूप से, किसी वेबसाइट पे बिल्कुल सामान्य विज़िट के लिए DNS इसी तरह काम करता है।
DNS, सेंसरशिप और सरकारी जासूसी
डिफॉल्ट रूप से, आपका ब्राउज़र आपकी DNS क्वेरीज़ आपके इंटरनेट सेवा प्रदाता (ISP) द्वारा चलाए गए DNS रिज़ॉल्वर को भेजता है। आपका ISP ये देखने के लिए विभिन्न तरीके इस्तेमाल कर सकता है कि आप इंटरनेट पर क्या करते हैं, लेकिन सबसे आसान (और सस्ता) तरीका बस आपकी DNS क्वेरीज़ पर नज़र रखना है।
ज़्यादातर सरकारी बड़े पैमाने की जासूसी कार्यक्रम ISP से अपने ग्राहकों की ब्राउज़िंग हिस्ट्री के लॉग रखने की मांग पर निर्भर करते हैं। और, क्योंकि ये आसान और सस्ता है, ज़्यादातर ISP ये कानूनी दायित्व सिर्फ DNS लॉग रखकर पूरे करते हैं।
इसी तरह, जब सरकारें सामाजिक, धार्मिक, राजनीतिक, या “नैतिक” आधारों पर इंटरनेट कंटेंट को सेंसर करना चाहती हैं, तो वे देश के ISP से ये ब्लॉक लागू करने को कहती हैं। और इसे करने का सबसे आसान तरीका है बताई गई वेबसाइटों और ऐप के लिए DNS क्वेरीज़ को ब्लॉक करना।
तीसरें-पार्टी DNS सेवाएं
कम से कम इस सेंसरशिप और निगरानी के कुछ हिस्से से बचने का एक तरीका है तीसरें-पार्टी DNS रिज़ॉल्वर का इस्तेमाल करना, जैसे Cloudflare 1.1.1.1 या OpenNIC।
इनमें से कुछ सेवाओं की अच्छी निजता नीतियां हो सकती हैं, लेकिन जब तक DNS रिज़ॉल्वर सर्वर के कनेक्शन DNS over TLS (DoT) या DNS over HTTPS (DoH) का इस्तेमाल करके एन्क्रिप्ट नहीं किए जाते, आपका ISP चाहे तो रिक्वेस्ट को प्लेनटेक्स्ट में देख सकता है।
DNS क्वेरीज़ को एन्क्रिप्ट करने से ISP के लिए आपकी ब्राउज़िंग हिस्ट्री पर नज़र रखना मुश्किल (और इसलिए ज़्यादा महंगा) हो जाता है, लेकिन अगर वो चाहे तो फिर भी काफी आसानी से पता लगा सकता है कि आप किन वेबसाइटों और ऐप से कनेक्ट होते हैं।
DNS और VPN
VPN (जैसे Proton VPN) का इस्तेमाल करते समय, आपका VPN सर्वर से कनेक्शन एन्क्रिप्ट किया जाता है। कुछ मेहनत के साथ, आपका ISP ये देख सकता है कि आपने VPN सर्वर से संबंधित किसी IP पते से कनेक्ट किया है, लेकिन बस इतना ही।
DNS क्वेरीज़ VPN टनल से भेजी जाती हैं और VPN प्रोवाइडर द्वारा रिज़ॉल्व की जाती हैं, जो अपना DNS रिज़ॉल्वर चला सकता है या तीसरें-पार्टी VPN रिज़ॉल्वर का इस्तेमाल कर सकता है। इसका निजता पर कोई असर नहीं होता क्योंकि DNS क्वेरीज़ VPN उपयोगकर्ता से नहीं, बल्कि VPN सर्वर से आती हैं।
ये ध्यान देने योग्य बात है कि VPN का इस्तेमाल करते समय एन्क्रिप्ट किए गए DNS की ज़रूरत नहीं होती, क्योंकि वैसे भी सभी DNS क्वेरीज़ एन्क्रिप्ट किए गए VPN टनल से भेजी जाती हैं।
VPN के साथ तीसरें-पार्टी DNS रिज़ॉल्वर का इस्तेमाल करने की भी सिफारिश नहीं की जाती। इस तरह अपना सिस्टम कॉन्फ़िगर करने से आपकी DNS क्वेरीज़ VPN टनल के बाहर तीसरें-पार्टी DNS रिज़ॉल्वर को भेजी जा सकती हैं।
NetShield Ad-blocker
Proton VPN अपने सभी ऐप में NetShield Ad-blocker देता है। ये एक DNS फिल्टरिंग खासियत है जो विज्ञापन कंपनियों, ऑनलाइन ट्रैकर और मालवेयर से संबंधित ज्ञात डोमेन के लिए DNS क्वेरीज़ को ब्लॉक करती है। ये (और इसी तरह की अन्य DNS फिल्टरिंग सेवाएं) DNS रिज़ॉल्वर लेवल पे काम करती हैं, जिनमें ब्लॉकलिस्ट में शामिल डोमेन के लिए DNS क्वेरीज़ को रिज़ॉल्व करने से सिर्फ इनकार कर दिया जाता है।
NetShield Ad-blocker के बारे में और जानें
तकनीकी तौर पर, ये एक DNS लीक है (नीचे देखें)। अगर DNS क्वेरी एन्क्रिप्ट की गई है और DNS रिज़ॉल्वर विश्वसनीय है, तो ये शायद कोई बड़ी समस्या न हो, लेकिन ये समीकरण में एक गैर-ज़रूरी तीसरा पक्ष (और इसलिए कमज़ोरी की एक संभावित जगह) जोड़ता है।
DNS लीक
VPN का इस्तेमाल करते समय, सभी DNS क्वेरीज़ VPN टनल से भेजी जानी चाहिए ताकि VPN प्रोवाइडर उन्हें रिज़ॉल्व कर सके। अगर किसी भी वजह से DNS क्वेरी VPN टनल के बाहर तीसरें-पार्टी DNS रिज़ॉल्वर को भेजी जाती है, तो DNS लीक हो गया है। IPv6 DNS रिक्वेस्ट को VPN टनल से ठीक से रूट न करना DNS लीक का एक आम कारण है।
चूंकि ये तीसरा पक्ष शायद आपका ISP होगा, इसलिए DNS लीक निजता के लिए एक गंभीर चिंता है। कहने की ज़रूरत नहीं, सभी Proton VPN ऐप में मज़बूत इन-बिल्ट DNS लीक प्रोटेक्शन है।
आम डीएनएस रिकॉर्ड टाइप
यहां कुछ प्रमुख डीएनएस रिकॉर्ड टाइप दिए गए हैं जिनका लुकअप किया जा सकता है:
- A (Address) रिकॉर्ड: डोमेन नाम को IPv4 पते से मैप करता है। उदाहरण: example.com → 192.0.2.1
- AAAA (Quad A) रिकॉर्ड: डोमेन नाम को IPv6 पते से मैप करता है। उदाहरण: example.com → 2001:0db8:85a3:0000:0000:8a2e:0370:7334
- CNAME (Canonical Name) रिकॉर्ड: डोमेन नाम को दूसरे डोमेन नाम से मैप करता है, जिससे एक नाम असरदार तरीके से दूसरे नाम का उपनाम बन जाता है। उदाहरण: www.example.com → example.com
- MX (Mail Exchange) रिकॉर्ड: किसी डोमेन की ओर से ईमेल पाने के लिए ज़िम्मेदार मेल सर्वर बताता है। उदाहरण: example.com → mail.example.com (प्राथमिकता 10 — प्राथमिकता नंबर पसंद दर्शाता है, जिसमें कम-प्राथमिकता वाली रिक्वेस्ट को तरजीह दी जाती है)।
- PTR (Pointer) रिकॉर्ड: IP पते को डोमेन नाम से मैप करता है, जिसका इस्तेमाल मुख्य रूप से रिवर्स DNS लुकअप के लिए किया जाता है। उदाहरण: 192.0.2.1 → example.com
- NS (Name Server) रिकॉर्ड: किसी डोमेन के अथॉरिटेटिव नेम सर्वर बताता है। उदाहरण: example.com → ns1.example.com, ns2.example.com
- SOA (Start of Authority) रिकॉर्ड: डोमेन के बारे में ज़रूरी जानकारी देता है, जिसमें मुख्य नेम सर्वर, डोमेन एडमिनिस्ट्रेटर का ईमेल, डोमेन सीरियल नंबर (जो कई DNS सर्वर में DNS डाटा को संभालने और सिंक्रनाइज़ करने में मदद करता है), और रीफ्रेश, रिट्राय, और एक्सपायर टाइमर शामिल हैं (उदाहरण: example.com → ns1.example.com, admin.example.com, 2024041501)
- TXT (Text) रिकॉर्ड: मनमाना टेक्स्ट डाटा रखता है, जिसका इस्तेमाल अक्सर ईमेल सत्यापन (जैसे SPF या DKIM) और अन्य सत्यापन मकसदों के लिए किया जाता है। उदाहरण: example.com → “v=spf1 include:example.com ~all”
- SRV (Service) रिकॉर्ड: खास सेवाओं के लिए सर्वर की जगह बताता है, जैसे SIP(नई विंडो) इंटरनेट टेलीफोनी प्रोटोकॉल, XMPP(नई विंडो) मैसेजिंग प्रोटोकॉल, वगैरह। उदाहरण: _sip._tcp.example.com → 0 5 5060 sipserver.example.com
- CAA (Certification Authority Authorization) रिकॉर्ड: बताता है कि कौन से सर्टिफिकेट अथॉरिटी (CA) किसी डोमेन के लिए सर्टिफिकेट जारी कर सकते हैं। उदाहरण: example.com → 0 issue “letsencrypt.org”
- NAPTR (Naming Authority Pointer) रिकॉर्ड: यूआरएल रिज़ॉल्यूशन और VoIP जैसी विभिन्न सेवाओं के लिए रीराइट नियम तय करने के लिए इस्तेमाल किया जाता है। उदाहरण: example.com → 100 50 “s” “SIP+D2U” “” _sip._udp.example.com
- DNSKEY: DNSSEC (विनिर्देशों का एक समूह जिसे DNS में सुरक्षा की एक अतिरिक्त परत जोड़ने के लिए डिज़ाइन किया गया है) में इस्तेमाल होने वाली पब्लिक साइनिंग की रखता है।
- उदाहरण: example.com → 256 3 13 …
- DS (Delegation Signer) रिकॉर्ड: DNSSEC में डेलिगेशन को सुरक्षित करने के लिए DNSKEY रिकॉर्ड का हैश रखता है। उदाहरण: example.com → 12345 13 2 …
- SPF (Sender Policy Framework) रिकॉर्ड: ये तय करने के लिए इस्तेमाल किया जाता है कि कौन से IP पते किसी डोमेन की ओर से ईमेल भेजने के लिए अधिकृत हैं। उदाहरण: example.com → “v=spf1 ip4:192.0.2.0/24 -all”
DNS लुकअप कमांड
DNS कमांड का इस्तेमाल DNS सर्वर और रिकॉर्ड की क्वेरी, टेस्ट, और समस्या-निवारण के लिए किया जाता है। ये कमांड नेटवर्क एडमिनिस्ट्रेटर के लिए ये पक्का करने के लिए ज़रूरी हैं कि DNS सेवाएं ठीक से काम कर रही हैं, क्योंकि डोमेन नामों को IP पतों में रिज़ॉल्व करने के लिए DNS बेहद ज़रूरी है।
नीचे कुछ आम तौर पर इस्तेमाल होने वाले DNS कमांड दिए गए हैं। आप ये कमांड टर्मिनल विंडो (Linux), Terminal (macOS), Command Prompt (cmd) या PowerShell (Windows), या यहां तक कि अपने मोबाइल डिवाइस पे किसी टर्मिनल इम्यूलेटर ऐप में भी चला सकते हैं। हो सकता है कि आपके प्लैटफॉर्म पर ये सभी कमांड “out-of-the-box” उपलब्ध न हों, लेकिन लगभग सभी मामलों में इन्हें इंस्टॉल करना आसान है।
nslookup
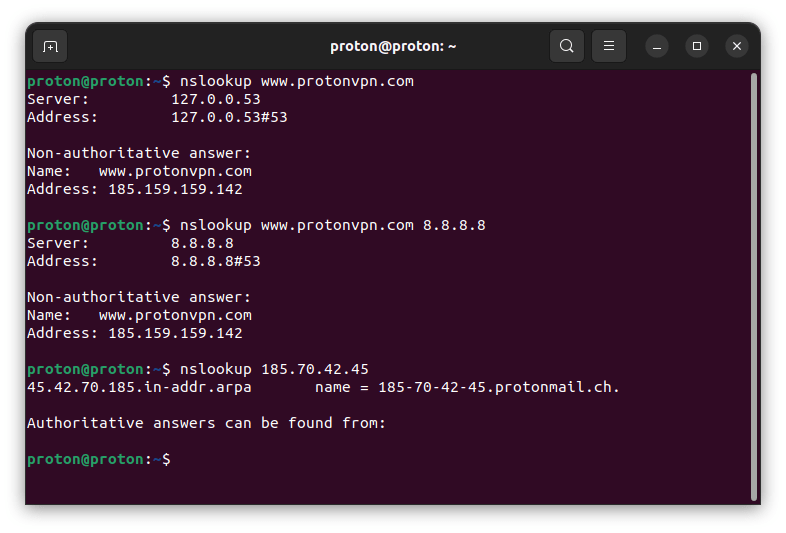
nslookup कमांड DNS की क्वेरी करके डोमेन नाम या IP पता मैपिंग हासिल करने का एक टूल है। आप इस्तेमाल करने के लिए कोई खास DNS सर्वर भी बता सकते हैं और रिवर्स DNS लुकअप कर सकते हैं।
dig
dig (Domain Information Groper) कमांड nslookup से ज़्यादा ताकतवर और लचीला DNS IP लुकअप टूल है। नेटवर्क एडमिनिस्ट्रेटर अक्सर इसे इसके विस्तृत आउटपुट और एडवांस्ड विकल्पों के लिए पसंद करते हैं।
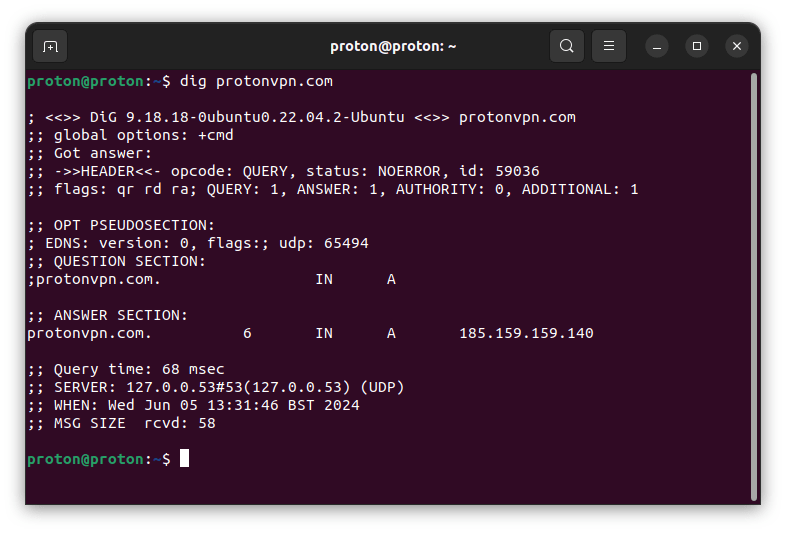
dig के साथ, आप किसी खास डीएनएस रिकॉर्ड टाइप की क्वेरी भी कर सकते हैं, किसी खास DNS सर्वर की क्वेरी कर सकते हैं, और रिवर्स DNS लुकअप कर सकते हैं।
host
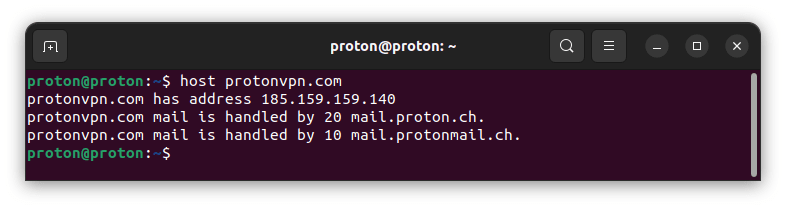
host कमांड DNS लुकअप करने का एक और टूल है। ये dig से आसान है लेकिन बुनियादी कामों के लिए काफी जानकारी देता है, जिसमें किसी खास DNS सर्वर की क्वेरी करना और रिवर्स DNS लुकअप करना शामिल है।
ping
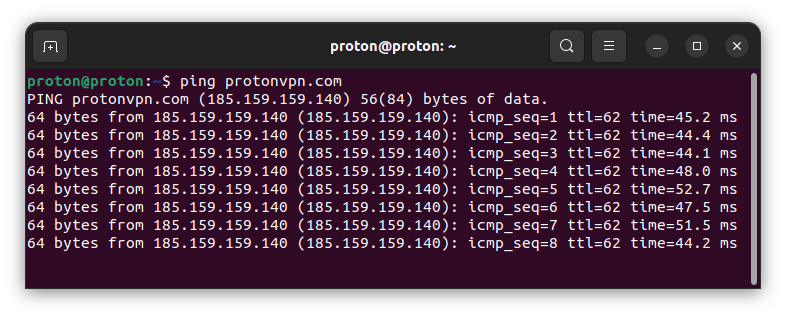
ping कमांड का इस्तेमाल मुख्य रूप से IP नेटवर्क पर होस्ट की पहुंच जांचने के लिए किया जाता है, लेकिन ये अपने काम के हिस्से के तौर पर DNS रिज़ॉल्यूशन भी करता है।
traceroute / tracert
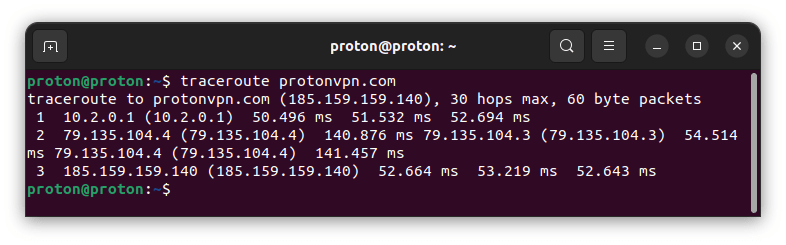
traceroute (Linux और macOS पर) और tracert (Windows पर) कमांड का इस्तेमाल पैकेट के रास्ते को उसके स्रोत से उसके गंतव्य तक ट्रेस करने के लिए किया जाता है। ये डोमेन नाम को IP पते में रिज़ॉल्व करता है और गंतव्य तक के हर हॉप को दिखाता है।
ipconfig / ifconfig
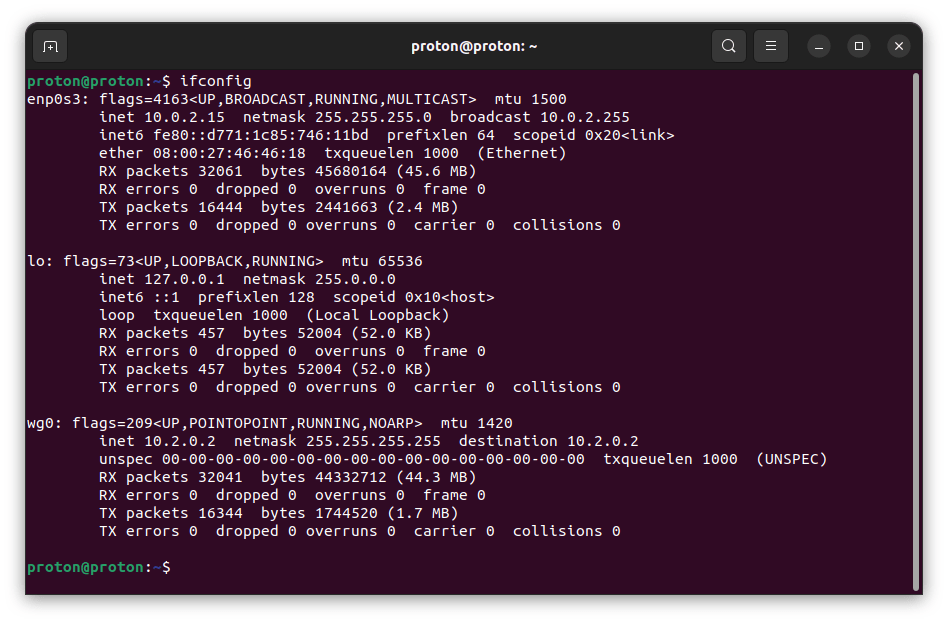
ifconfig (Linux और macOS पर) और ipconfig (Windows पर) कमांड का इस्तेमाल नेटवर्क संरचना दिखाने के लिए किया जा सकता है, जिसमें वे DNS सर्वर शामिल हैं जिनका इस्तेमाल सिस्टम कर रहा है। अकेले इस्तेमाल करने पर, ये सिर्फ एक्टिव इंटरफेस दिखाता है। Windows पर सभी इंटरफेस देखने के लिए, ipconfig /all इस्तेमाल करें।
DNS लुकअप टूल
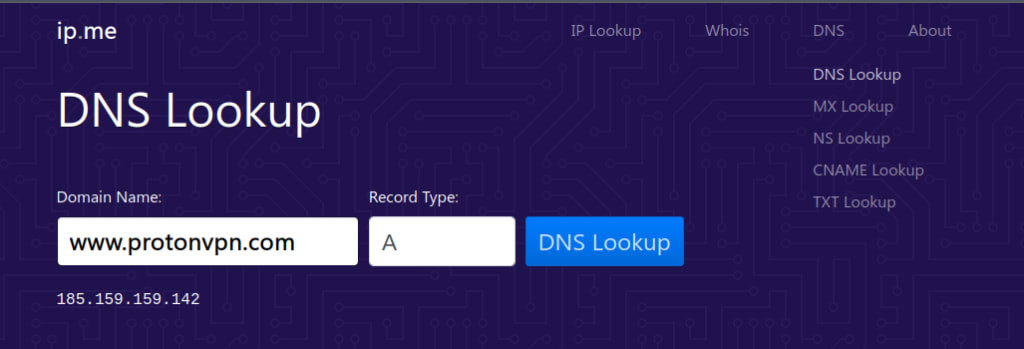
ऊपर चर्चा किए गए कमांड-लाइन टूल के अलावा, बहुत से ऑनलाइन DNS लुकअप टूल हैं जो DNS की क्वेरी करने का एक ग्राफिक उपयोगकर्ता इंटरफेस (GUI) तरीका देते हैं। एक अच्छा उदाहरण है हमारा फ्री सिक्योर IP स्कैनर, जो आपको रेगुलर DNS लुकअप, MX लुकअप, NS लुकअप, CNAME लुकअप, और TXT लुकअप करने देता है।
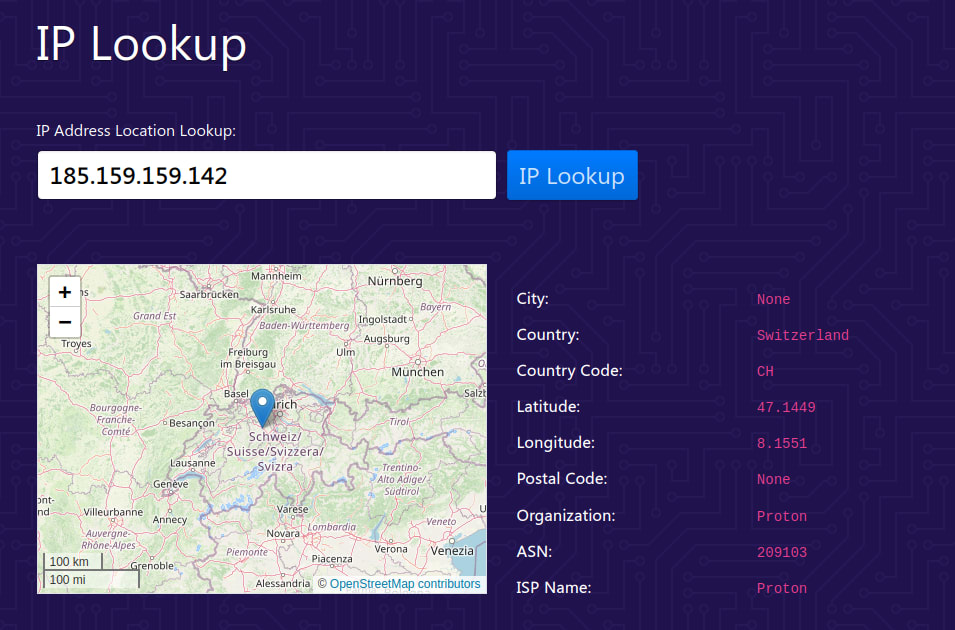
ये रिवर्स DNS लुकअप (IP लुकअप) भी कर सकता है।
अंतिम विचार
असल में, DNS बस एक जटिल, ऑटोमेटेड फोन बुक है। ये इंटरनेट को इंसानों के लिए इस्तेमाल योग्य बनाता है, लेकिन सरकारें इसका दुरुपयोग अपने नागरिकों पर जासूसी करने और उन्हें जो दिखता है उसे सेंसर करने के लिए कर सकती हैं (और करती भी हैं)। DNS के इन दुरुपयोगों से बचने का सबसे अच्छा तरीका है Proton VPN जैसी VPN सेवा का इस्तेमाल करना।
VPN सेवा आपके ISP की जगह आपकी DNS क्वेरीज़ को सुरक्षित तरीके से रिज़ॉल्व करती है, और ज़्यादातर प्रतिष्ठित VPN सेवाएं आपकी निजता की सुरक्षा को अपना काम बनाती हैं।
बेशक, VPN बहुत से दूसरे फायदे भी देता है, जैसे आपके देखी गई वेबसाइटों से आपका असली IP पता छिपाना, ISP के आपकी इंटरनेट गतिविधि पर नज़र रखने या सेंसर करने के खिलाफ बेहतर सुरक्षा देना, घूमते समय अपना पसंदीदा कंटेंट स्ट्रीम कर पाना, और भी बहुत कुछ।


