वर्चुअल प्राइवेट नेटवर्क (VPN) इंटरनेट से कनेक्ट होते समय निजता और कई अन्य फायदे देता है। हमारा पेज VPN क्या है?(नई विंडो) ये बताता है कि ये तकनीक क्या करती है और आपको अपने डिवाइस पे अपना VPN इंस्टॉल करना क्यों फायदेमंद लग सकता है।
इस आर्टिकल में, हम और गहराई में जाकर VPN के काम करने के ज़्यादा तकनीकी पहलू ऐसे तरीके से समझाएंगे जो किसी के लिए भी आसानी से समझ आ जाए।
हम कुछ इंटरनेट की बुनियादी बातों से शुरुआत करेंगे, फिर बात करेंगे कि VPN इस तस्वीर में कहां फिट होता है, और आखिर में सवाल-जवाब का सेक्शन होगा।
इंटरनेट कैसे काम करता है (VPN के बिना)
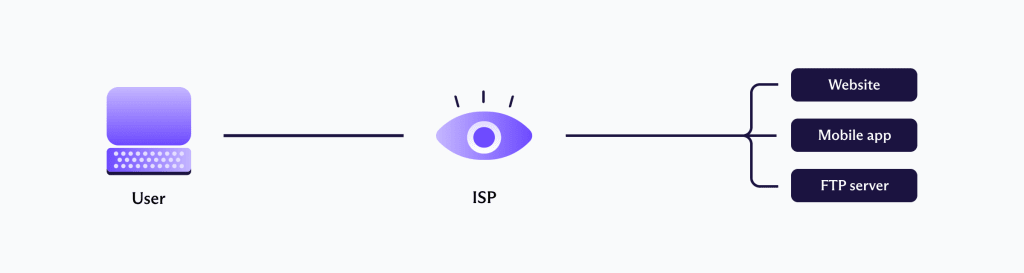
आपका इंटरनेट सेवा प्रदाता (ISP) आपके डिवाइस को इंटरनेट से कनेक्ट करता है, इसलिए आपके डिवाइस और उन सर्वरों (जैसे, वेबसाइटें) के बीच का सारा डाटा, जिनसे आप इंटरनेट पे कनेक्ट होते हैं, आपके ISP के सर्वरों से होकर जाता है। इंटरनेट पे हर डिवाइस को एक विशिष्ट संख्या दी जाती है जिसे IP पता कहा जाता है।
जब आप अपने ब्राउज़र के एड्रेस बार में किसी वेबसाइट की यूआरएल टाइप करते हैं, तो आपका ब्राउज़र आपके ISP को DNS क्वेरी नाम की एक रिक्वेस्ट भेजता है, जिसमें सही कंप्यूटर-फ्रेंडली IP पते की मांग होती है जिससे आप कनेक्ट होना चाहते हैं।
DNS एक बड़ी टेलीफोन डायरेक्टरी जैसा है जो “protonvpn.com” जैसी यूआरएल को उनके संबंधित IP पतों से मैप करता है। जैसे ही आपका ब्राउज़र आपके ISP से सही IP पता हासिल कर लेता है, वो वेबसाइट (या अन्य इंटरनेट संसाधन) के साथ कनेक्शन शुरू करता है।
आपका ISP क्या देख सकता है
आपका ISP (जैसे Verizon, Vodafone, या Comcast) आपके इस्तेमाल किए जा रहे राऊटर का IP पता जानता है और ये भी कि वो किसके खाते का है। ये ये भी जानता है कि आपने कौन सी वेबसाइटें देखी हैं क्योंकि दुनिया का लगभग हर ISP अपने प्रोसेस की गई DNS क्वेरी लॉग करता है (आपकी क्वेरी करने के समय के टाइमस्टैम्प के साथ)।
भले ही आपका ISP DNS लुकअप परफॉर्म न करता हो (जैसे, अगर आपने मैन्युअली IP पता टाइप किया हो या तीसरें-पार्टी DNS सेवा इस्तेमाल की हो), ये अब भी DNS रिक्वेस्ट देख सकता है क्योंकि ये आम तौर पर एन्क्रिप्टेड नहीं होती।
पिछले कुछ सालों में तीसरें-पार्टी DNS सेवाओं में बढ़ोतरी हुई है जो वास्तव में उन्हें की गई DNS क्वेरी को एन्क्रिप्ट करती हैं। ये अच्छी बात है, लेकिन आपका ISP फिर भी ये देख सकता है कि आप कौन सी वेबसाइट देखते हैं, क्योंकि भले ही DNS क्वेरी एन्क्रिप्टेड हो, आपका डाटा सही तरीके से रूट करने के लिए ज़रूरी IP डेस्टिनेशन जानकारी एन्क्रिप्टेड नहीं होती।
HTTPS एक एन्क्रिप्शन प्रोटोकॉल है जो वेबसाइट और आपके डिवाइस के बीच के कनेक्शन को सुरक्षित करता है। Let’s Encrypt(नई विंडो) कैंपेन के वीरतापूर्ण प्रयासों की बदौलत, HTTPS का इस्तेमाल तेजी से आम होता जा रहा है, बजाय इसके कि ये कुछ ही साल पहले जैसा अपवाद रहा हो।
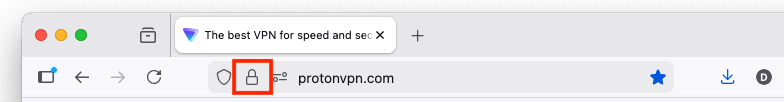
HTTPS के बिना, आपका ISP वेबसाइट पे आपकी हर चीज़ देख सकता है। इसमें आपके देखे गए अलग-अलग पेज, आपके दर्ज की गई कोई भी पेमेंट जानकारी, और आपके सबमिट किए गए किसी फॉर्म का डाटा शामिल है। HTTPS इसे रोकता है। हालांकि HTTPS इस्तेमाल होने पर भी, आपका ISP ये अब भी देख और लॉग कर सकता है कि आप कौन सी वेबसाइटें देखते हैं (सिर्फ ये नहीं कि आप उन पे क्या करते हैं)।
और जो आपका ISP देख सकता है, वो आपकी सरकार भी देख सकती है।
वेबसाइटें क्या देख सकती हैं
वेबसाइटें आपके डिवाइस और वेबसर्वर के बीच कनेक्शन की चेन में आखिरी IP पता देख सकती हैं। VPN के बिना, ये वो विशिष्ट IP पता होता है जो आपके ISP ने आपके राऊटर को दिया है।
वेबसाइटें ये जानकारी, टाइमस्टैम्प के साथ-साथ विज़िट की फ्रीक्वेंसी और अवधि के साथ, रूटीन तौर पर लॉग करती हैं, ताकि समझा जा सके कि वेबसाइट का इस्तेमाल कैसे हो रहा है और वो कैसी परफॉर्म कर रही है। अगर पुलिस को उस वेबसाइट के किसी खास उपयोगकर्ता की पहचान करनी हो, तो ISP से पूछ लेना आसान बात है कि उसने वो IP पता किस ग्राहक को दिया था।
इस तरह किसी व्यक्ति की पहचान करना बेशक काफी असामान्य है। इसमें कभी-कभी कानूनी दबाव की भी ज़रूरत पड़ सकती है, हालांकि ज़्यादातर ISPs कानून प्रवर्तन के वैध रिक्वेस्ट के साथ खुशी-खुशी स्वेच्छा से सहयोग करते हैं।
हालांकि, आपके IP पते से आपकी विशिष्ट पहचान किए बिना भी, आपका IP पता वेबसाइटों को हमेशा बताता है कि आप किस देश में हैं, और शायद किस शहर में भी। ऐसा इसलिए है क्योंकि ISPs आम तौर पर घरेलू उपयोगकर्ताओं को उसी भौगोलिक इलाके में IP पते ब्लॉक में देते हैं, और ये IP ब्लॉक कहां दिए गए हैं, इसके डाटाबेस सार्वजनिक रूप से उपलब्ध हैं।
संक्षेप में, इंटरनेट निजता के लिए नहीं बनाया गया था, इसलिए इसे जैसा है वैसा इस्तेमाल करते समय निजता की उम्मीद न करें।
VPN के साथ
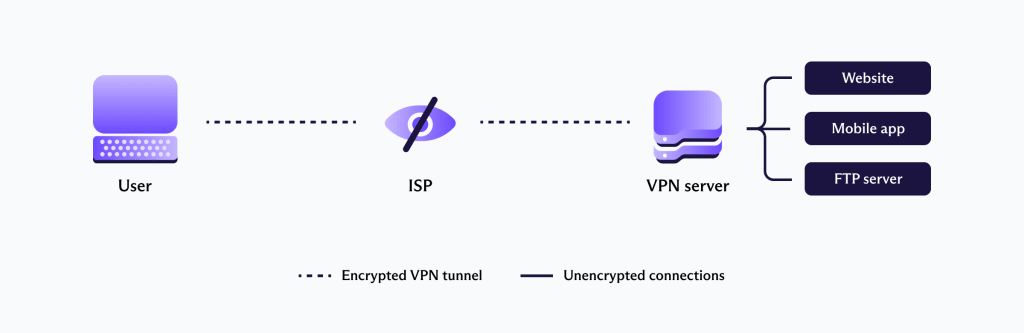
जब आप अपने डिवाइस पे VPN ऐप इस्तेमाल करते हैं, तो वो VPN सर्वर के साथ एन्क्रिप्टेड कनेक्शन स्थापित करता है। ये कनेक्शन इंटरनेट के जरिए बनता है (इसलिए आपको अपने ISP की अब भी ज़रूरत है), और इसे अक्सर “VPN टनल” कहा जाता है।
ये VPN सर्वर सभी DNS क्वेरी हैंडल करता है और एक मध्यस्थ की तरह काम करता है जो आपके डिवाइस और इंटरनेट के बीच बैठता है और आपके डाटा को सही डेस्टिनेशन पे रूट करता है।
आपका ISP क्या देख सकता है
आपका ISP ये देख सकता है कि आप किसी सर्वर के IP पते से कनेक्ट हैं। ये अपने आप ये नहीं जानेगा कि ये VPN सर्वर है, लेकिन ये पता लगाने के लिए शर्लक होम्स की ज़रूरत नहीं, क्योंकि यही एकमात्र IP पता है जिससे आप कनेक्ट होते दिखाई देते हैं।
जो ये नहीं देख सकता, वो कोई भी वेबसाइट या अन्य इंटरनेट संसाधन है जिनसे आप VPN सर्वर के जरिए कनेक्ट होते हैं। ऐसा इसलिए है क्योंकि VPN सर्वर DNS क्वेरी हैंडल करता है और आपके डाटा को सही IP पते पे रूट करता है।
आपका ISP आपके डाटा की सामग्री भी नहीं देख सकता (IP डेस्टिनेशन डाटा और DNS लुकअप रिक्वेस्ट सहित) क्योंकि आपके डिवाइस और VPN सर्वर के बीच जाने वाला सारा डाटा एन्क्रिप्टेड होता है।
इसलिए VPN इस्तेमाल करते समय, आपका ISP ये नहीं देख सकता कि आप कौन सी वेबसाइटें देखते हैं, और आपके डाटा की सामग्री भी नहीं देख सकता (तब भी जब HTTPS इस्तेमाल न हो)। वाई-फाई हैकर्स, पब्लिक वाई-फाई राऊटर ऑपरेटर, या किसी भी और के लिए भी यही बात सही है जो आम तौर पर आपके डिवाइस से उसके डेस्टिनेशन तक जाते समय आपका डाटा देख सकता हो।
वेबसाइटें क्या देखती हैं
VPN इस्तेमाल करते समय, आपके डिवाइस और वेबसर्वर के बीच कनेक्शन की चेन में आखिरी IP पता VPN सर्वर का होता है। इसलिए VPN सर्वर आपका असली IP पता उन वेबसाइटों से छिपा देता है जिन्हें आप देखते हैं, और वे सिर्फ VPN सर्वर का IP पता देख पाएंगी।
इसके साफ निजता फायदों के अलावा, VPN की ये खासियत आपके भौगोलिक स्थान की स्पूफिंग में काम आती है, क्योंकि आप इंटरनेट को वहां से एक्सेस करते दिखाई देते हैं जहां VPN सर्वर स्थित होता है।
VPN सर्वर क्या देखता है
कई मामलों में, VPN प्रदाता आपके ISP की भूमिका संभाल लेता है। वो DNS क्वेरी हैंडल करता है और उन IP पतों पे नज़र रख सकता है जिन्हें आप देखते हैं।
हालांकि आपके डिवाइस और VPN सर्वर के बीच का कनेक्शन VPN द्वारा एन्क्रिप्टेड है, VPN सर्वर और आपके देखी गई वेबसाइटों के बीच का कनेक्शन एन्क्रिप्टेड नहीं है। इसका मतलब है कि (जैसे आपका ISP आम तौर पर कर सकता है), VPN सर्वर उस ट्रैफिक की सामग्री देख सकता है जो HTTPS से सुरक्षित नहीं है।
इसलिए, ऐसी VPN सेवा चुनना बेहद ज़रूरी है जो भरोसेमंद और सुरक्षित हो।
Proton VPN निजता और पारदर्शिता कैसे सुनिश्चित करता है
Proton पे हमारी उपयोगकर्ताओं की निजता के प्रति प्रतिबद्धता अच्छी तरह जानी जाती है। Proton VPN और Proton Mail(नई विंडो), दुनिया का सबसे बड़ा एन्क्रिप्टेड प्रदाता, मैदान में पत्रकारों और कार्यकर्ताओं का भरोसा हैं, और हमने आपकी सुरक्षा और निजता मजबूत करने के लिए कई कदम उठाए हैं:
- ज़्यादातर ISPs के विपरीत, हम ऐसे कोई लॉग नहीं रखते जो आपकी निजता से छेड़छाड़ कर सकें। आपके आखिरी सफल लॉगइन प्रयास का टाइमस्टैम्प रखा जाता है, लेकिन ये उस IP पते से नहीं जुड़ा है जिससे आप कनेक्ट होते हैं या हमारी सेवा इस्तेमाल करते समय किसी गतिविधि से।
- हमारे सभी ऐप्स पूरी तरह ऑडिटेड और ओपन सोर्स हैं, इसलिए कोई भी उन्हें जांच सकता है।
- हम स्विट्ज़रलैंड में स्थित हैं, एक ऐसा देश जो USA के नेतृत्व वाले Five Eyes मास सर्विलांस गठजोड़ से कोई संबंध नहीं रखता, और जहां दुनिया के सबसे मजबूत डाटा निजता कानूनों(नई विंडो) में से कुछ हैं।
- हम सिर्फ सबसे सुरक्षित VPN प्रोटोकॉल(नई विंडो) इस्तेमाल करते हैं, मजबूत एन्क्रिप्शन और फॉरवर्ड सीक्रेसी के साथ।
- हम उनके लिए एक खास तौर पे हार्डन की गई Secure Core VPN सेवा देते हैं जिन्हें इसकी ज़रूरत है।
- हमारे ऐप्स DNS लीक प्रोटेक्शन देते हैं ताकि DNS लुकअप सिर्फ Proton द्वारा हैंडल हों। IPv6 लीक प्रोटेक्शन ये सुनिश्चित करता है कि कोई डाटा कभी VPN टनल के बाहर रूट न हो।
FAQ
एन्क्रिप्शन एक गणितीय प्रक्रिया है, जो डाटा को ऐसे अपठनीय अक्षरों में बदल देती है कि सही की (key) के बिना उसे कोई एक्सेस न कर सके। इंटरनेट पे आपका डाटा सुरक्षित रखने की यही बुनियाद है। Proton VPN सिर्फ़ सबसे मज़बूत एन्क्रिप्शन सुइट्स इस्तेमाल करता है; और जानकारी के लिए मज़बूत एन्क्रिप्शन(नई विंडो) पे हमारी पोस्ट देखें।
AES एक सिमेट्रिक-की एन्क्रिप्शन सिफर है, जिसका इस्तेमाल रेस्ट पर मौजूद डाटा के बड़े हिस्सों को सुरक्षित रखने के लिए किया जाता है। AES-256, 256-बिट की साइज़ वाला AES है, जो इसकी सबसे मज़बूत सेटिंग है।
AES को NIST की मंज़ूरी हासिल है, और अमेरिकी सरकार अपना अति-गोपनीय डाटा AES-256 से सुरक्षित रखती है। इसीलिए AES-256 इस्तेमाल करने वाली कई VPN सर्विसेज़ अपने एन्क्रिप्शन को “मिलिट्री ग्रेड” जैसे शब्दों में बयान करती हैं। AES-256 वाकई बेहद सुरक्षित है, लेकिन ये सिर्फ़ उन कॉम्पोनेंट्स में से एक है, जो एक VPN कनेक्शन के सुरक्षित होने को पक्का करने के लिए ज़रूरी हैं।
जब आपका डाटा आपके डिवाइस और VPN सर्वर के बीच सफ़र करता है, तो VPN उसे एन्क्रिप्ट कर देता है, जिससे वो लोग, जो वरना उस डाटा को एक्सेस कर सकते थे (जैसे आपका ISP या पब्लिक राऊटर ऑपरेटर), उसकी सामग्री नहीं देख सकते।
डाटा के अलग-अलग “पैकेट” आपके डिवाइस पे एन्क्रिप्ट किए जाते हैं और फिर VPN सर्वर पे डिक्रिप्ट किए जाते हैं। इस एन्क्रिप्ट किए गए कनेक्शन को समझने के लिए टनल की तुलना एक उपयोगी तरीका है।
VPN प्रोटोकॉल निर्देशों का वो सेट है, जिसका इस्तेमाल दो कंप्यूटरों (आपका डिवाइस और VPN सर्वर) के बीच सुरक्षित कनेक्शन बनाने के लिए किया जाता है। कई तरह के VPN प्रोटोकॉल मौजूद हैं, लेकिन Proton VPN OpenVPN, IKEv2, और WireGuard को सपोर्ट करता है।
OpenVPN – एक जांचा-परखा VPN प्रोटोकॉल, जिसे VPN सुरक्षा के मामले में आज भी व्यापक रूप से सर्वश्रेष्ठ माना जाता है।
IKEv2 – एक ज़्यादा आधुनिक VPN प्रोटोकॉल, जो तेज़ होने के साथ-साथ एक्सपर्ट्स द्वारा बेहद सुरक्षित भी माना जाता है।
L2TP/IPsec – हालांकि NSA द्वारा छेड़छाड़ किए जाने का शक है, ज़्यादातर परिस्थितियों में ये प्रोटोकॉल अब भी सुरक्षित माना जाता है। हालांकि, इसकी जगह इससे बेहतर IKEv2 ले लिया गया है।
PPTP – एक बेहद असुरक्षित प्रोटोकॉल, जिसे कुछ प्रोवाइडर अब भी कम्पैटिबिलिटी की वजहों से सपोर्ट करते हैं।
WireGuard® – एक बिल्कुल नया VPN प्रोटोकॉल, जो तेज़ और सुरक्षित (कम से कम सिद्धांत रूप में) होने के बावजूद अब भी प्रयोगात्मक है। Proton VPN WireGuard के विकास (जो Linux पे अब बीटा फ़ेज़ से बाहर आ चुका है) पे गहरी नज़र रखे हुए है और उसके विकास को फंड देने में भी मदद की है।
VPN प्रोटोकॉल के बारे में और जानें।
हां, लेकिन ज़्यादा नहीं। आपके डाटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए प्रोसेसिंग पावर चाहिए, जो सिद्धांत रूप में आपका इंटरनेट कनेक्शन धीमा कर सकती है। व्यवहार में, आज के लो-एंड स्मार्टफ़ोन भी VPN एन्क्रिप्शन को हैंडल कर लेते हैं, बिना कोई ध्यान देने लायक स्लोडाउन हुए।
एक बड़ी बात ये है कि आपका डाटा कितनी दूर तक सफ़र करता है। किसी VPN सर्वर से कनेक्ट होने पे उसके सफ़र में एक और “चरण” जुड़ जाता है, जिससे वो अनिवार्य रूप से धीमा हो जाता है। ये और भी ज़्यादा सच है, अगर आप जिस VPN सर्वर से कनेक्ट होते हैं, वो आपसे दुनिया के दूसरी छोर पे स्थित हो।
हालांकि, अगर आप काफ़ी नज़दीक स्थित किसी VPN सर्वर से कनेक्ट करें (उदाहरण के लिए, अगर आप Europe में हैं, तो वहां के किसी भी सर्वर से), तो आपको कोई स्लोडाउन महसूस होने की संभावना नहीं है। इसके अलावा, हमारी अनोखी VPN Accelerator टेक्नोलॉजी कुछ शर्तों के तहत स्पीड 400% से भी ज़्यादा बढ़ा सकती है और भौगोलिक रूप से दूर स्थित सर्वरों से कनेक्ट करते वक़्त स्पीड लॉस को कम करने में खास तौर पे असरदार है।
VPN Accelerator के बारे में और जानें
ध्यान में रखने वाला एक और फ़ैक्टर आपके इस्तेमाल किए जा रहे VPN सर्वर का “server load” है। यानी, आपके साथ एक ही समय पे कितने लोग उसका इस्तेमाल कर रहे हैं और इस तरह उसके रिसोर्सेज़ पे डिमांड डाल रहे हैं।
सिर्फ़ इसी वजह से हमारे फ़्री सर्वर, जो पीक टाइम पे कुछ व्यस्त हो जाते हैं, हमेशा वो स्पीड नहीं दे पाते, जो हमारे Plus सर्वरों का इस्तेमाल करते वक़्त उपलब्ध होती है, क्योंकि Plus सर्वर आम तौर पे कम व्यस्त होते हैं।
इंटरनेट से कनेक्ट हर डिवाइस को उसकी पहचान के लिए एक अनोखा नंबर दिया जाता है। हालांकि, पिछले सालों में इंटरनेट के ज़बरदस्त विस्तार का मतलब है कि पुराने IPv4 सिस्टम से दिए जाने वाले नंबर खत्म हो रहे हैं। बेहद तेज़ी से।
IPv6 इस समस्या को 128-बिट वेब पतों का इस्तेमाल करके हल करता है, जिससे कुछ 2^128 (लगभग(नई विंडो) 340 अरब अरब अरब अरब) नए नंबर उपलब्ध हो जाते हैं, जो हमें काफ़ी लंबे समय तक काफ़ी रहेंगे।
सभी आधुनिक ऑपरेटिंग सिस्टम IPv6 को सपोर्ट करते हैं, लेकिन इंटरनेट का ज़्यादातर हिस्सा अब भी IPv4 इस्तेमाल करता है। इस समस्या के एक हाइब्रिड समझौते वाले समाधान के तौर पे, आपका डिवाइस उन वेबसाइटों को, जिन्हें आप विज़िट करते हैं, उनके IPv4 और IPv6 दोनों पतों से कनेक्शन रिक्वेस्ट भेजेगा।
अगर वेबसाइट IPv6 को सपोर्ट करती है, तो वो IPv6 कनेक्शन स्वीकार कर लेगी। अगर वो सिर्फ़ IPv4 को सपोर्ट करती है, तो उसे IPv6 कनेक्शन की कोशिश की खबर तक नहीं होगी और वो IPv4 कनेक्शन शुरू कर देगी।
दूसरी VPN सर्विसेज़ के कई VPN ऐप भी सिर्फ़ IPv4 होते हैं, और इसलिए वे सिर्फ़ IPv4 कनेक्शन ही VPN टनल से रूट करते हैं। जब IPv6 कनेक्शन बनता है, तो VPN ऐप को उसकी जानकारी नहीं होती, और इस तरह वो कनेक्शन आपकी ओएस (OS) द्वारा VPN टनल के बाहर रूट किया जाता है।
इसलिए जिस वेबसाइट से आपने कनेक्ट किया है, वो आपका असली IPv6 पता देख सकती है, भले ही आप VPN इस्तेमाल कर रहे हों। यही IPv6 लीक है।
Proton VPN ऐप्स डिफॉल्ट रूप से सारा IPv6 ट्रैफिक ब्लॉक करते हैं, ताकि ऐसा न हो सके। इसका हमारे इंटरनेट अनुभव पे कोई असर नहीं पड़ता।
VPN इस्तेमाल करते वक़्त DNS क्वेरीज़ का VPN टनल से गुज़रना चाहिए, ताकि सिर्फ़ VPN सर्विस ही उन्हें देख सके और रिज़ॉल्व कर सके। DNS लीक तब होता है, जब किसी वजह से कोई DNS रिक्वेस्ट VPN टनल के बाहर रूट हो जाती है, जिससे वो आपके ISP को दिख जाती है (और अक्सर उसे वो रिज़ॉल्व भी कर लेता है)।
ऐसा होने के कई कारण हो सकते हैं, और हालांकि Windows इस मामले में सबसे ज़्यादा लापरवाह होता है, ये किसी भी प्लैटफॉर्म पे हो सकता है। DNS लीक प्रोटेक्शन फायरवॉल नियमों का इस्तेमाल करके इस समस्या को हल करता है, ताकि VPN टनल के बाहर आपके डिवाइस से कोई ट्रैफिक न निकल सके।
आप नवीनतम Proton VPN रिलीज़ के बारे में अप-टू-डेट रहने के लिए हमें सोशल मीडिया पर फॉलो कर सकते हैं:
Twitter (नई विंडो)| Facebook(नई विंडो) | Reddit(नई विंडो) | Instagram(नई विंडो)
मुफ्त Proton Mail एन्क्रिप्टेड ईमेल खाता पाने के लिए, proton.me/mail(नई विंडो) पे जाएं