ये Snowden खुलासे(नई विंडो) उजागर हुए कि NSA वैश्विक स्तर पे इलेक्ट्रॉनिक निगरानी कर रही है और उन रहस्यमयी नेटवर्क का भी पता चला जो खुफिया एजेंसियों के साथी का काम करते हैं।
जब लोग बड़े पैमाने की निगरानी की बात सोचते हैं, तो ठीक ही NSA की सोचते हैं, लेकिन दुनिया की लगभग हर देश की अपनी signals intelligence (SIGINT) एजेंसी है। UK की GCHQ से लेकर जर्मनी की BND तक, ये संगठन संचार और दूसरे इलेक्ट्रॉनिक सिग्नल रोककर खुफिया जानकारी इकट्ठा करने, काउंटरइंटेलिजेंस ऑपरेशन, और कानून प्रवर्तन पे केंद्रित होते हैं। SIGINT में फोन टैप करने से लेकर XKEYSCORE(नई विंडो) से किसी उपयोगकर्ता के ईमेल डेटाबेस तक एक्सेस करने जैसी कई गतिविधियां शामिल हैं।
आम तौर पे, इन एजेंसियों पे लगे कुछ कानूनी प्रतिबंधों में से एक ये है कि वे अपने ही नागरिकों पर जासूसी नहीं कर सकतीं। इससे उन्हें एक-दूसरे के साथ सहयोग करके जानकारी का आदान-प्रदान करने की मज़बूत प्रेरणा मिलती है। Five Eyes, Nine Eyes, और Fourteen Eyes सबसे बड़े और सबसे ज़रूरी समझौते हैं जो सीमाओं के पार ऐसी समन्वित खुफिया जानकारी इकट्ठा करने के लिए कानूनी ढांचा बनाते हैं।
Five, Nine, और Fourteen Eyes समझौतों के अलावा, इसी तरह के गैर-पश्चिमी खुफिया-साझेदारी समझौते भी हैं। इसका मतलब है कि दुनिया में बहुत कम जगहें हैं जहां आपका निजी डाटा ताक-झांक से सुरक्षित है, इसलिए आपको मज़बूत एन्क्रिप्शन जैसे अतिरिक्त उपाय इस्तेमाल करने चाहिए ताकि वो जिज्ञासु आंखों से बचा रहे।
नीचे दी गई तालिका उन देशों को दिखाती है जो Five Eyes, Nine Eyes, और Fourteen Eyes खुफिया-साझेदारी समझौतों में हिस्सा लेते हैं। इनमें से हर समझौते के बारे में और जानकारी के लिए, सीधे जाएं:
| देश | Five Eyes | Nine Eyes | Fourteen Eyes | अन्य |
| युनाइटेड किंगडम | ✓ | ✓ | ✓ | |
| संयुक्त राज्य | ✓ | ✓ | ✓ | |
| ऑस्ट्रेलिया | ✓ | ✓ | ✓ | |
| कनाडा | ✓ | ✓ | ✓ | |
| न्यूज़ीलैंड | ✓ | ✓ | ✓ | |
| डेनमार्क | ✓ | ✓ | ||
| नेदरलैंड | ✓ | ✓ | ||
| फ्रांस | ✓ | ✓ | ||
| नॉर्वे | ✓ | ✓ | ||
| जर्मनी | ✓ | |||
| बेल्जियम | ✓ | |||
| स्पेन | ✓ | |||
| स्वीडन | ✓ | |||
| इटली | ✓ | |||
| इजराइल | ✓ | |||
| जापान | ✓ | |||
| सिंगापुर | ✓ | |||
| दक्षिण कोरिया | ✓ |
ये सरकारें आपका निजी डाटा कैसे पाती हैं?
सभी SIGINT एजेंसियां लोगों के निजी डाटे तक एक्सेस के लिए दूरसंचार कंपनियों और इंटरनेट सेवा प्रदाताओं पे निर्भर करती हैं(नई विंडो)। ISP जंक्शन पॉइंट पे फाइबर-ऑप्टिक स्प्लिटर लगाकर, SIGINT एजेंसी उस पॉइंट पे प्रोसेस हो रहे डाटे की सटीक कॉपी बना सकती है। ये डाटा फिर deep packet inspection से विश्लेषण किया जाता है और अलग-अलग डाटा सेंटर में स्टोर किया जाता है।
Five Eyes खुफिया-साझेदारी समझौता
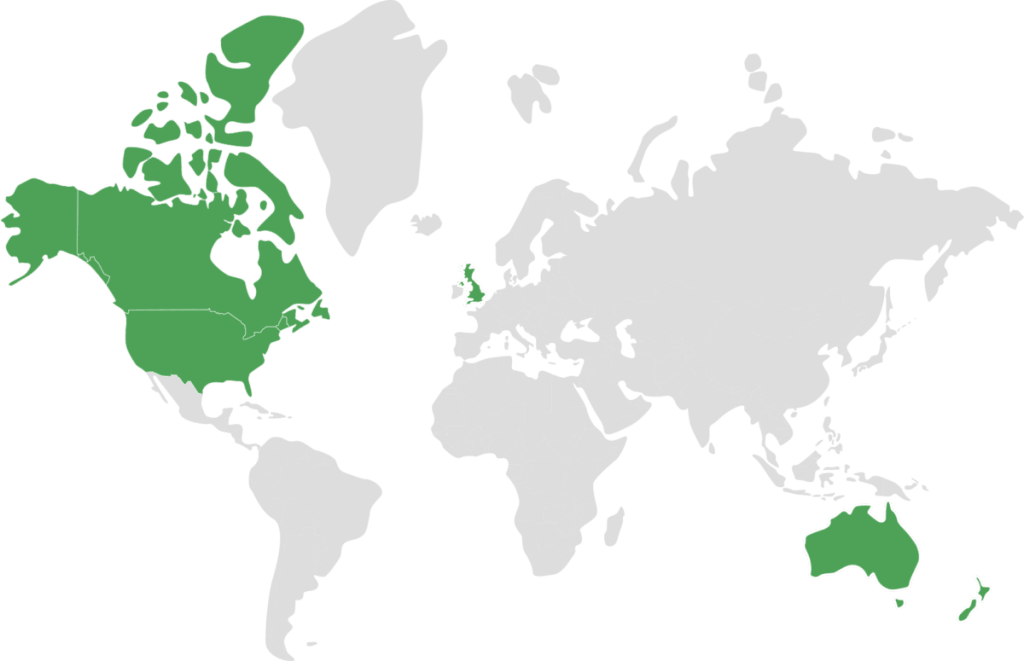
Five Eyes(नई विंडो) (जिसे 5 Eyes या FVEY भी कहते हैं) UKUSA Agreement(नई विंडो) से बने बहुपक्षीय खुफिया-साझेदारी गठजोड़ का नाम है। ये समझौता शुरु में WWII के बाद 1946 में UK और US के बीच विदेशी सरकारों, खास तौर पे USSR, पर जासूसी के लिए बना पैक्ट था। सालों के साथ, इस ट्रीटी के सदस्य और दायरे दोनों बढ़े। जैसे-जैसे इंटरनेट और रोका जा सकने वाले डाटे की मात्रा बेहद तेजी से बढ़ी, समझौता घरेलू निगरानी पे ज़्यादा ध्यान देने लगा।
Five Eyes में “five” उन पांच अंग्रेजी-भाषी देशों की ओर इशारा करता है जो इस ट्रीटी का पालन करते हैं:
- ऑस्ट्रेलिया
- कनाडा
- न्यूज़ीलैंड
- यूके
- यूएस
ये ट्रीटी अपनी कोल्ड वॉर जड़ों से आगे बढ़कर ECHELON(नई विंडो) की नींव बना, जो दुनिया भर में इलेक्ट्रॉनिक जासूसी स्टेशनों की एक श्रृंखला है जो टेलीफोन, फैक्स, और कंप्यूटर से भेजा जा रहा डाटा रोक सकती हैं। मूल रूप से, ECHELON स्टेशन सैटेलाइट रिले से आने-जाने वाले ट्रांसमिशन से डाटा रोक सकते हैं।
Five Eyes समझौता कैसे काम करता है
Five Eyes गठजोड़ पश्चिमी देशों की SIGINT एजेंसियों के बीच एक-दूसरे के साथ खुफिया जानकारी साझा करने के विशाल साझेदारियों के जाल की नींव है। लगभग हर मायने में, NSA SIGINT में वैश्विक नेता है, इसलिए ज़्यादातर SIGINT समझौते, चाहे बहुपक्षीय हों (Five Eyes जैसे) या द्विपक्षीय, इस बात पे केंद्रित होते हैं कि NSA के डाटे और तकनीक तक किसकी एक्सेस है।
UKUSA Agreement के हस्ताक्षरकर्ता “दूसरी पार्टियां” कहलाते हैं, और उनकी NSA के डाटे तक सबसे ज़्यादा एक्सेस और एजेंसी से सबसे करीबी ताल्लुकात होते हैं। दूसरे पश्चिमी देश, जैसे NATO के सदस्य या दक्षिण कोरिया, “तीसरी पार्टियां” हैं। ये तीसरें-पार्टी समझौते NSA और राष्ट्रीय SIGINT एजेंसी के बीच औपचारिक, द्विपक्षीय व्यवस्थाएं हैं। तीसरी पार्टियां अब भी NSA के साथ कच्चा डाटा का आदान-प्रदान कर सकती हैं, लेकिन उनकी उसके डेटाबेस तक कम पहुंच होती है।
तकनीकी रूप से, दूसरे पक्षों के नागरिक आम तौर पर मेज़बान देश की मंज़ूरी के बिना जासूसी से छूट प्राप्त करते हैं, लेकिन स्नोडन खुलासों(नई विंडो) ने दिखाया है कि NSA ने एक ऐसा ढांचा बनाया है जो इन रुकावटों को बायपास कर सकता है। Five Eyes के किसी भी सदस्य देश की ओर से कोई आधिकारिक टिप्पणी नहीं आई है, और ये स्पष्ट नहीं है कि इन देशों ने अतीत में बिना मंज़ूरी के निगरानी की है या नहीं। तीसरे पक्षों के लिए ऐसी कोई पाबंदी मौजूद नहीं है(नई विंडो)।
ध्यान देने योग्य बात ये है कि वैश्विक और राजनीतिक घटनाक्रमों के जवाब में इन अलग-अलग ग्रुप की सदस्यता लगातार बदलती रहती है(नई विंडो)। इसके अलावा, इन ग्रुप के बारे में हमारी जानकारी मुख्य रूप से लीक हुए दस्तावेज़ों से मिली है, जिससे एक अस्पष्ट तस्वीर बनती है और पता चलता है कि इन खुफिया एजेंसियों पर — जिनके पास लगभग असीमित मात्रा में निजी डाटा तक एक्सेस है — कितनी कम निगरानी होती है।
चौदह आइज़ समझौते वाले देश

चौदह आइज़ (या 14 आइज़) से तात्पर्य उस इंटेलिजेंस ग्रुप से है जिसमें फाइव आइज़ के सदस्य देशों के साथ-साथ ये देश भी शामिल हैं:
- बेल्जियम
- डेनमार्क
- फ्रांस
- जर्मनी
- इटली
- नेदरलैंड
- नॉर्वे
- स्पेन
- स्वीडन
ये देश थर्ड पार्टी के तौर पे SIGINT शेयर करने में हिस्सा लेते हैं। चौदह आइज़ का ऑफिशियल नाम SIGINT Seniors of Europe (SSEUR) है, जो 1982 से किसी ना किसी रूप में मौजूद है। UKUSA समझौते की तरह, इसका असली मकसद USSR के बारे में जानकारी निकालना था।
SIGINT Seniors Meeting में SIGINT एजेंसियों (NSA, GCHQ, BND, फ्रेंच DGSE वगैरह) के प्रमुख शामिल होते हैं, और यहीं वे इंटेलिजेंस शेयर कर सकते हैं और इससे जुड़ी समस्याओं पे बात कर सकते हैं। इस ग्रुप में “Nine Eyes” जैसे ही कई सदस्य हैं, लेकिन ये एक अलग ग्रुप है। लीक हुए दस्तावेज़ों के मुताबिक, चौदह आइज़ कोई औपचारिक संधि नहीं, बल्कि SIGINT एजेंसियों के बीच बना एक समझौता है।
नाइन आइज़ इंटेलिजेंस एलायंस

नाइन आइज़(नई विंडो) (9 आइज़) से तात्पर्य उन देशों के ग्रुप से है जो इंटेलिजेंस शेयर करते हैं, इसमें फाइव आइज़ के सदस्य देशों के साथ-साथ ये देश शामिल हैं:
- डेनमार्क
- फ्रांस
- नेदरलैंड
- नॉर्वे
ये देश थर्ड पार्टी के तौर पे हिस्सा लेते हैं। ये ग्रुप SSEUR का ज़्यादा एक्सक्लूसिव क्लब लगता है और किसी ज्ञात संधि पे आधारित नहीं है। चौदह आइज़ की तरह, ये भी सिर्फ SIGINT एजेंसियों के बीच का एक इंतज़ाम है।
दूसरे पार्टनर
इज़राइल(नई विंडो), जापान(नई विंडो), सिंगापुर और दक्षिण कोरिया(नई विंडो) — सभी पर NSA के साथ थर्ड पार्टी होने का शक है। जैसे SIGINT Seniors of Europe है, वैसे ही 2005 में बना SIGINT Seniors of the Pacific(नई विंडो) भी है। इसके सदस्यों में फाइव आइज़ के सदस्य देश शामिल हैं, साथ में:
- फ्रांस
- भारत
- सिंगापुर
- दक्षिण कोरिया
- थाईलैंड
गैर-पश्चिमी इंटेलिजेंस-शेयरिंग एलायंस भी मौजूद हैं, जैसे इन देशों के बीच का शंघाई सहयोग संगठन(नई विंडो):
- चीन
- भारत
- कज़ाकिस्तान
- किरगिज़स्तान
- पाकिस्तान
- रूस
- तजाकिस्तान
- उज़्बेकिस्तान
इसका आपके लिए क्या मतलब है
चौदह आइज़ जैसे अंतरराष्ट्रीय निगरानी समझौतों के मौजूद होने से सदस्य देशों को, जैसा Electronic Frontier Foundation कहता है, “निजता का सबसे कम सामान्य डिनॉमिनेटर(नई विंडो)” का फ़ायदा उठाने का मौका मिलता है। फाइव आइज़ के दूसरे सदस्यों को NSA के XKEYSCORE प्रोजेक्ट से मिलने वाले मास सर्वेलांस डेटा का फ़ायदा मिलता है। वक़्त के साथ, फाइव आइज़ देशों को UK के Investigatory Powers Act से इकट्ठा होने वाले सारे डेटा का भी फ़ायदा मिलेगा।
अगर इनमें से किसी एक देश में इलेक्ट्रॉनिक निगरानी बढ़ाने वाला कोई व्यापक कानून पास हो जाए, तो समझो वो कानून हर देश में पास हो गया। इसका मतलब ये भी है कि दुनिया में चाहे आप कहीं भी हों, आपकी डिजिटल ऐक्टिविटी के कैप्चर होकर NSA या दूसरी SIGINT एजेंसियों के साथ शेयर होने का पूरा चांस है।
निगरानी से कैसे बचें
इस व्यापक निगरानी से बचाव का सबसे अच्छा तरीका मज़बूत एन्क्रिप्शन है। अगर नेटवर्क में जाने से पहले अपना डेटा एन्क्रिप्ट कर लें, तो निगरानी का निशाना बनना बहुत मुश्किल हो जाता है।
अपने ईमेल की सुरक्षा करना
जब आप अपने Proton Mail (नई विंडो)खाते का इस्तेमाल करके किसी और Proton Mail खाते वाले शख्स को ईमेल भेजते हैं, तो आपके ईमेल शुरु-से-अंत तक एन्क्रिप्शन(नई विंडो) से सुरक्षित रहते हैं, यानी आप और आपका प्राप्तकर्ता छोड़कर कोई भी आपके संदेश की सामग्री को डीक्रिप्ट नहीं कर सकता। हमारी Encrypt for Outside(नई विंडो) खासियत से आप उन लोगों को भेजे गए संदेशों को भी शुरु-से-अंत तक एन्क्रिप्शन से सुरक्षित रख सकते हैं जो दूसरे ईमेल प्रदाता इस्तेमाल करते हैं। शुरु-से-अंत तक एन्क्रिप्शन और ठीक डिवाइस सुरक्षा के साथ, किसी भी SIGINT एजेंसी के लिए आपके ईमेल को रोकना, डीक्रिप्ट करना और उसकी सामग्री पढ़ना मुश्किल हो जाता है।
इसके अलावा, Proton Mail के सर्वर पे मौजूद सारे संदेश ज़ीरो-एक्सेस एन्क्रिप्शन(नई विंडो) से स्टोर किए जाते हैं, यानी हम निगरानी एजेंसियों के साथ आपके संदेशों की सामग्री शेयर नहीं कर सकते। ज़ीरो-एक्सेस एन्क्रिप्शन का मतलब है कि हम आपके संदेश ऐसे एन्क्रिप्ट करते हैं कि वे हमारे सर्वर पे स्टोर होने के बावजूद हम उन्हें एक्सेस नहीं कर सकते। दूसरे ईमेल प्रदाता आपकी अनुमति या जानकारी के बिना आपके संदेश डीक्रिप्ट कर सकते हैं, क्योंकि अपने सर्वर पे आपके संदेश एन्क्रिप्ट करने के लिए इस्तेमाल होने वाली चाबियाँ उनके कंट्रोल में होती हैं। शुरु-से-अंत तक और ज़ीरो-एक्सेस एन्क्रिप्शन का इस्तेमाल करने से हम अपने उपयोगकर्ताओं के ईमेल की सामग्री किसी को भी नहीं दे सकते, चाहे सरकारें हों या कानून प्रवर्तन संस्थाएं।
शुरु-से-अंत तक ईमेल एन्क्रिप्शन और उसकी अहमियत के बारे में और जानें.(नई विंडो)
VPN इस्तेमाल करना
ProtonVPN(नई विंडो) जैसी VPN सर्विस इस्तेमाल करने से भी निगरानी एजेंसियों के लिए आपकी इंटरनेट ऐक्टिविटी रिकॉर्ड और ट्रैक करना बहुत मुश्किल हो जाता है। VPN आपके इंटरनेट ट्रैफिक को एन्क्रिप्ट करता है, यानी आपका ISP आपकी ऑनलाइन ऐक्टिविटी रिकॉर्ड नहीं कर पाता, जिससे SIGINT एजेंसियों को पहले बताए गए ISP जंक्शन पॉइंट्स से वो डेटा मिलने से रुक जाता है।
Proton VPN जैसे Perfect Forward Secrecy (PFS)(नई विंडो) वाले VPN का इस्तेमाल करने से आपको एक्स्ट्रा सुरक्षा का भी फ़ायदा मिलता है। हर सत्र के लिए अलग key इस्तेमाल करने की वजह से PFS का मतलब है कि अगर किसी ब्राउज़िंग सत्र को एन्क्रिप्ट करने वाली किसी की से छेड़छाड़ हो भी जाए, आपके बाकी सारे सत्र सुरक्षित रहते हैं। यानी चाहे किसी SIGINT एजेंसी के किसी एक ब्राउज़िंग सत्र का VPN डेटा डीक्रिप्ट कर लेने की संभावना बेहद कम ही क्यों ना हो, वे सबको डीक्रिप्ट नहीं कर पाएंगे।
अन्य ऐप
चैट कम्युनिकेशन के लिए Wire(नई विंडो) या Signal(नई विंडो) जैसे समान एन्क्रिप्टेड ऐप भी मौजूद हैं, और कुछ निजता-दोस्त वेब ब्राउज़र(नई विंडो) भी हैं, जैसे Brave और Firefox, जो आपकी ऑनलाइन निजता की सुरक्षा में और आगे जाते हैं।
Proton स्विट्ज़रलैंड में क्यों स्थित है
Proton Mail और Proton VPN स्विट्ज़रलैंड में स्थित हैं, जिसके पास दुनिया के सबसे मज़बूत निजता कानूनों में से कुछ हैं और जो इन निगरानी समझौतों में से किसी का भी साइनेटरी नहीं(नई विंडो) है. हमारे इस्तेमाल किए गए एन्क्रिप्शन के ऊपर इससे कानूनी सुरक्षा की एक एक्स्ट्रा परत मिलती है।
Proton जैसी स्विस कंपनियों को दूसरी सरकारों के उपयोगकर्ता डेटा के अनुरोधों के साथ सहयोग करने के लिए मजबूर नहीं किया जा सकता। अगर किसी दूसरे देश की सरकार को हमारे किसी उपयोगकर्ता का वो थोड़ा सा डेटा चाहिए जो हमारे पास है, तो उन्हें उचित स्विस अधिकारियों से अनुरोध करना होगा, जिनकी ज़रूरतें बहुत सख्त हैं और जो आम तौर पे उन सरकारों के साथ काम नहीं करते जिनका मानवाधिकारों पर बुरा रिकॉर्ड है। अगर हमारे सामने उपयोगकर्ता डेटा का ऐसा कानूनी अनुरोध आए जिसका पालन करना हमारे लिए ज़रूरी हो, तो भी हम ईमेल की सामग्री नहीं दे सकते, क्योंकि हमारा ज़ीरो-एक्सेस एन्क्रिप्शन यानी हमारे पास उन तक कोई एक्सेस नहीं है।मास सर्वेलांस ऑपरेशनों का स्केल सचमुच चौंकाने वाला है और लोकतांत्रिक समाज के लिए एक बड़ा खतरा है। इसीलिए Proton में हम Proton Mail या Proton VPN इस्तेमाल करने वालों की निजता की सुरक्षा के लिए किसी सरकार पे भरोसा नहीं करते। इसकी जगह हम अपने ओपन-सोर्स एन्क्रिप्शन तरीकों की गणितीय मज़बूती पे भरोसा करते हैं। खुशकिस्मती से, अब आपकी निजता की सुरक्षा और ऑनलाइन आज़ादी के अधिकार की हिफाज़त के लिए औज़ार मौजूद हैं।
FAQ
मास सर्वेलांस से बचने का सबसे अच्छा तरीका है अपना डेटा एन्क्रिप्ट करना। VPN(नई विंडो) इस्तेमाल करके आप अपने ISP को अपनी ऑनलाइन ऐक्टिविटी का डेटा इकट्ठा करने से रोकते हैं (और उस डेटा की कॉपी बनाने वाली किसी भी सरकारी एजेंसी को भी)। अगर आपके ISP के पास ये जानकारी नहीं है कि आप ऑनलाइन क्या करते हैं, तो वे उसे फाइव आइज़ देशों की SIGINT एजेंसियों के साथ शेयर नहीं कर सकते।
हालांकि, अगर आप किसी ऐसे VPN का इस्तेमाल करते हैं जो फाइव आइज़ देश में स्थित है, तो वे आपकी ऑनलाइन ऐक्टिविटी के जो लॉग रखते हैं, वे UKUSA समझौते की सभी SIGINT एजेंसियों के साथ शेयर हो सकते हैं। Proton VPN स्विट्ज़रलैंड में स्थित है(नई विंडो), जो फाइव, नाइन या चौदह आइज़ समझौतों का हिस्सा नहीं है।
ईमेल एन्क्रिप्ट करने के साथ भी यही बात कही जा सकती है। अपने ईमेल एन्क्रिप्ट करके आप ये पक्का कर लेते हैं कि कोई और आपके संदेशों की सामग्री तक एक्सेस नहीं कर सकता। (ध्यान दें: अगर आप किसी ऐसे शख्स को ईमेल भेजते हैं जो एन्क्रिप्टेड ईमेल सर्विस इस्तेमाल नहीं कर रहा, तो उसकी तरफ आपके ईमेल की सामग्री ज़ीरो-एक्सेस एन्क्रिप्शन से सुरक्षित नहीं रहेगी।)
मास सर्वेलांस से खुद को और बचाने के लिए आप निजता-केंद्रित ब्राउज़र(नई विंडो) और एन्क्रिप्टेड मैसेंजर(नई विंडो) भी इस्तेमाल कर सकते हैं।
फाइव आइज़ (कभी-कभी 5 आइज़ या FVEY लिखा जाता है) से मतलब उन पांच अंग्रेज़ी बोलने वाले देशों से है जो UKUSA समझौते के सदस्य हैं: ऑस्ट्रेलिया, कनाडा, न्यूज़ीलैंड, यूनाइटेड किंगडम और यूनाइटेड स्टेट्स। ये सोचना कि “आइज़” का मतलब जासूसी है, माफ किया जा सकता है, लेकिन असल में “फाइव आइज़” शब्द शुरु में गोपनीय दस्तावेज़ों पे “AUS/CAN/NZ/UK/US EYES ONLY”(नई विंडो) के शॉर्टहैंड के तौर पे इस्तेमाल होता था। जैसे-जैसे और इंटेलिजेंस एलायंस — नाइन आइज़ और चौदह आइज़ — बने, उन्होंने भी वही नामकरण शैली अपनाई, हालांकि इस बात के पक्के सबूत नहीं हैं कि उनका इस्तेमाल भी उसी तरह शॉर्टहैंड के तौर पे होता था।
SIGINT, signals intelligence का छोटा रूप है, और ये ट्रांसमिशन सिग्नल को रोकने को दर्शाता है। ये आम तौर पे लोगों के बीच कम्युनिकेशन इंटेलिजेंस इकट्ठा करने (जिसे कभी-कभी COMINT कहा जाता है) के रूप में होता है, लेकिन इसमें इलेक्ट्रॉनिक इंटेलिजेंस (ELINT) भी शामिल हो सकता है, जो इलेक्ट्रॉनिक सेंसर (जैसे रडार) का इस्तेमाल करके जानकारी इकट्ठा करता है।
SIGINT का इस्तेमाल शुरु में जंग में होता था और इसका आम नागरिकों पे कोई असर नहीं होता था। लेकिन कोल्ड वॉर के बाद से SIGINT एजेंसियों ने आम लोगों के कम्युनिकेशन से और ज़्यादा इंटेलिजेंस इकट्ठा करना शुरू कर दिया है। वर्ल्ड वाइड वेब के आविष्कार के बाद ये काफी बढ़ गया, क्योंकि सरकारें दुनिया भर के लोगों का पहले से ज़्यादा डेटा हासिल कर पाईं, जैसा कि स्नोडेन खुलासों(नई विंडो) से सामने आया।
UKUSA समझौता (तब उसे BRUSA कहा जाता था) UK और US ने 1946 में साइन किया था। अगले दशक में “सेकंड पार्टियां” — ऑस्ट्रेलिया, कनाडा और न्यूज़ीलैंड — भी इस समझौते की साइनेटरी बन गईं।