


VPN इस्तेमाल करते समय DNS लीक
- पढ़ने का समय
- 2 मिनट
- श्रेणी
- कनेक्शन
सभी Proton VPN ऐप में DNS लीक सुरक्षा शामिल है, जो इंटरनेट पे आपके विज़िट की गई वेबसाइटों आदि को आपका असली DNS पता पहचानने से रोकने के लिए डिज़ाइन की गई है। हालांकि, कुछ सीमित परिस्थितियां ऐसी हैं जो आपके कंप्यूटर को इन सुरक्षा उपायों को बायपास करने देती हैं, जिनके परिणामस्वरूप तीसरें पक्ष उस DNS सर्वर का IP पता देख सकते हैं जिसका आप असल में इस्तेमाल कर रहे हैं।
इस लेख में हम समझाते हैं कि DNS क्या है, ये कैसे काम करता है, और मैन्युअल रूप से अपनी DNS सेटिंग कॉन्फ़िगर करने से हमारी DNS लीक सुरक्षा का सही तरीके से काम करना क्यों रुक सकता है।
DNS क्या है?
इंटरनेट से हर कनेक्शन को एक यूनिक संख्यात्मक पहचानकर्ता दिया जाता है, जिसे इंटरनेट प्रोटोकॉल (IP) पता कहा जाता है। इंसानी दिमाग लंबे नंबरों को याद रखने के लिए नहीं बना है, इसलिए हम इंटरनेट संसाधनों (जैसे वेबसाइटें और गेम सर्वर) की पहचान ज़्यादा इंसान-अनुकूल टेक्स्ट स्ट्रिंग से करते हैं, जिन्हें डोमेन नाम कहा जाता है।
Domain Name System (DNS) एक वैश्विक टेलीफोन डायरेक्टरी जैसा है, जो इंसान-अनुकूल यूआरएल को उन IP पतों में बदलता है जिनका इस्तेमाल कंप्यूटर करते हैं।
तो, उदाहरण के लिए, अगर यूआरएल example.com का IP पता 123.456.789.012 है, तो अपने ब्राउज़र के वेब पता बार में 123.456.789.012 दर्ज करने पर आप example.com पे पहुंच जाएंगे। (व्यवहार में, एक IP पता कई वेबसाइटों से मैप हो सकता है, और एक डोमेन कई IP पतों से मैप हो सकता है। लेकिन मूल रूप से, DNS यही काम करता है।)
DNS और निजता
DNS रेज़ोल्यूशन वह प्रक्रिया है जिसमें किसी डोमेन को उसके मिलते-जुलते IP पते में बदला जाता है। ये काम DNS सर्वर करते हैं, जिन्हें डिफॉल्ट रूप से आपका इंटरनेट सेवा प्रदाता (ISP) चलाता है।
दुनिया में लगभग सभी ISP अपने ग्राहकों द्वारा की गई DNS क्वेरी के लॉग रखते हैं, जिससे वे आपकी ब्राउज़िंग हिस्ट्री जान सकते हैं। हालांकि ISP आपकी इंटरनेट गतिविधि को दूसरे तरीकों से ट्रैक कर सकते हैं, ज़्यादातर सिर्फ DNS लॉग रखने तक ही सीमित रहते हैं।
हालांकि ये आम तौर पर डिफॉल्ट रूप से नहीं किया जाता, लेकिन आपके विज़िट की गई वेबसाइटें उस DNS सर्वर का IP पता देख सकती हैं जिसका इस्तेमाल उस DNS क्वेरी को रिज़ॉल्व करने के लिए किया गया था जो आपको उनकी साइट पे ले जाती है। इस जानकारी के साथ, वे (या वेबसाइट को देख रहा कोई और) आपके ISP से संपर्क करके उस ग्राहक का IP पता बताने को कह सकते हैं जिसने DNS क्वेरी की थी।
क्योंकि DNS रेज़ोल्यूशन आपके ISP द्वारा किया जाता है, इसलिए आपके इस्तेमाल किए गए DNS सर्वर का IP पता जानने से वेबसाइटें पहचान सकती हैं कि आप किस देश में हैं। अगर आप अपना असली IP पता छिपाने के लिए VPN(नई विंडो) या प्रॉक्सी का इस्तेमाल कर रहे हैं, लेकिन आपके ISP के DNS सर्वर का IP पता उजागर हो गया है, तो ये बेमेल वेबसाइटों को बता सकता है कि आप अपनी असली पहचान छिपाने की कोशिश कर रहे हैं।
DNS, Proton VPN, और DNS लीक सुरक्षा
Proton VPN अपने DNS सर्वर चलाकर इस खतरे का समाधान करता है। बाकी सभी इंटरनेट ट्रैफिक की तरह, DNS क्वेरी VPN टनल से होकर रूट की जाती हैं ताकि उन्हें हमारे सर्वर पे रिज़ॉल्व किया जा सके।
बाहरी दुनिया के लिए आपका DNS पता आपके VPN सर्वर के IP पते से अलग होगा, लेकिन वे एक ही डेटा सेंटर से ताल्लुक रखेंगे। इसलिए ये VPN सर्वर की भौतिक स्थिति से बहुत मेल खाएगा। (ध्यान दें कि IPv6 कनेक्शन इस समय सिर्फ ब्लॉक कर दिए जाते हैं, जिसका आपके इंटरनेट अनुभव पे कोई असर नहीं पड़ता।)
Proton VPN DNS क्वेरी लॉग नहीं करता, और स्विस कानून के तहत इसे लॉग करना शुरू करने के लिए मजबूर नहीं किया जा सकता। हम अपने उपयोगकर्ताओं के IP पते भी लॉग नहीं करते।
Proton VPN के खतरा मॉडल के बारे में ज़्यादा जानें
All our apps implement DNS leak protection, using firewall(नई विंडो) rules and other platform-specific techniques to ensure no internet traffic – including DNS queries – can enter or exit your device outside the VPN interface.
हालांकि, कुछ सीमित परिस्थितियां ऐसी हैं जिनमें DNS क्वेरी VPN टनल से बाहर रूट हो सकती हैं।
तीसरें-पार्टी DNS सेवाएं
अपने डिवाइस की ग्लोबल DNS सेटिंग को मैन्युअल रूप से किसी तीसरें-पार्टी DNS सेवा, जैसे Google Public DNS, Cloudflare, या OpenNIC, के इस्तेमाल के लिए कॉन्फ़िगर करने से कुछ गलत होने का खतरा बढ़ जाता है, क्योंकि संभव है कि कस्टम सेटिंग हमारे DNS लीक रोकथाम उपायों को ओवरराइड कर दें।
इसलिए हम Proton VPN के साथ तीसरें-पार्टी DNS सेवाओं के इस्तेमाल की सख्ती से सिफारिश नहीं करते। नीचे सभी प्रमुख प्लैटफॉर्म पे कस्टम DNS संरचना को अक्षम करने के गाइड दिए गए हैं।
Windows 10
1. Start → Settings → Network & Internet → अपना नेटवर्क इंटरफेस (जैसे WiFi या Ethernet) → Related settings → Change adapter options पे जाएं।
2. अपने नेटवर्क इंटरफेस पे राइट-क्लिक करें → Properties → Internet Protocol Version 4 (TCP/IPv4) → Properties.

3. सुनिश्चित करें कि Obtain DNS server addresses automatically चुना गया है, फिर OK पे क्लिक करें।
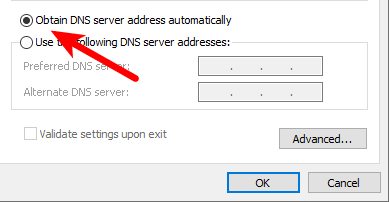
4. अगर आपके पास IPv6 कनेक्शन है (या आपको यकीन नहीं है कि है या नहीं), तो Internet Protocol Version 6 (TCP/IPv6) के लिए चरण 2 और 3 दोहराएं।
macOS
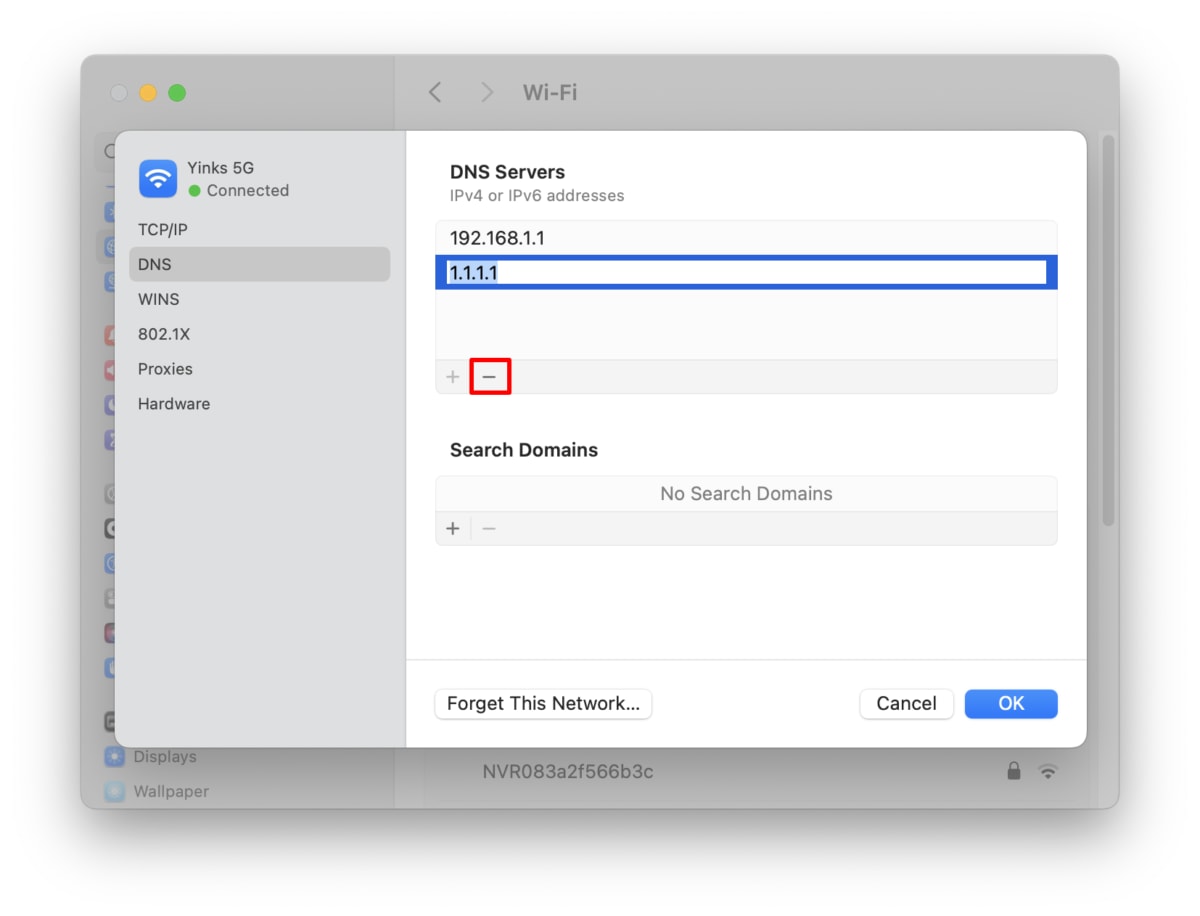
Settings ऐप खोलें और Network पे जाएं → अपना नेटवर्क इंटरफेस चुनें (जैसे, WiFi या Ethernet) → Details… → DNS टैब। कोई भी तीसरें-पार्टी DNS servers चुनें (अगर हों), फिर उन्हें हटाने के लिए – बटन पे क्लिक करें। काम पूरा होने पे OK पे क्लिक करें।
Linux
हर Linux डिस्ट्रो और डेस्कटॉप एनवायरनमेंट DNS सेटिंग बदलने के लिए अलग (हालांकि अक्सर बहुत समान) यूज़र इंटरफेस देता है। उदाहरण के लिए, Ubuntu GNOME में:
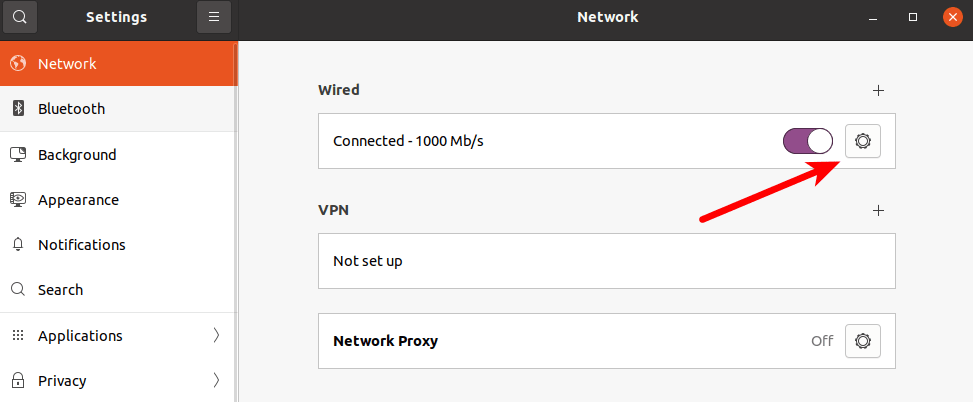
1. Show Applications → All → Settings → Network पे जाएं और अपने नेटवर्क इंटरफेस के बगल में gear icon पे क्लिक करें।
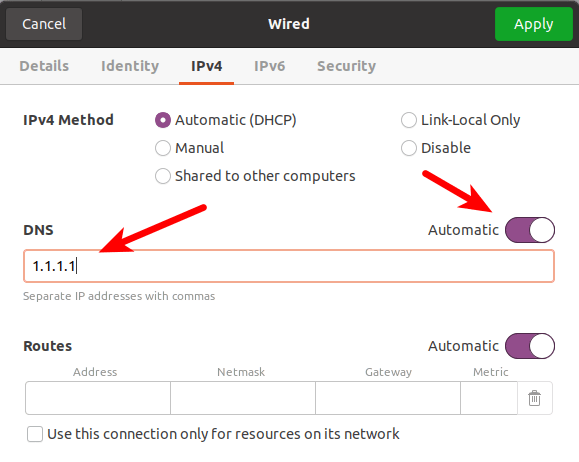
2. IPv4 और IPv6 टैब पे जाएं। DNS के नीचे सुनिश्चित करें कि Automatic स्विच on पे है और दिख रही कोई भी DNS एंट्री मिटा दें। काम पूरा होने पे Apply पे क्लिक करें।
Android 9+
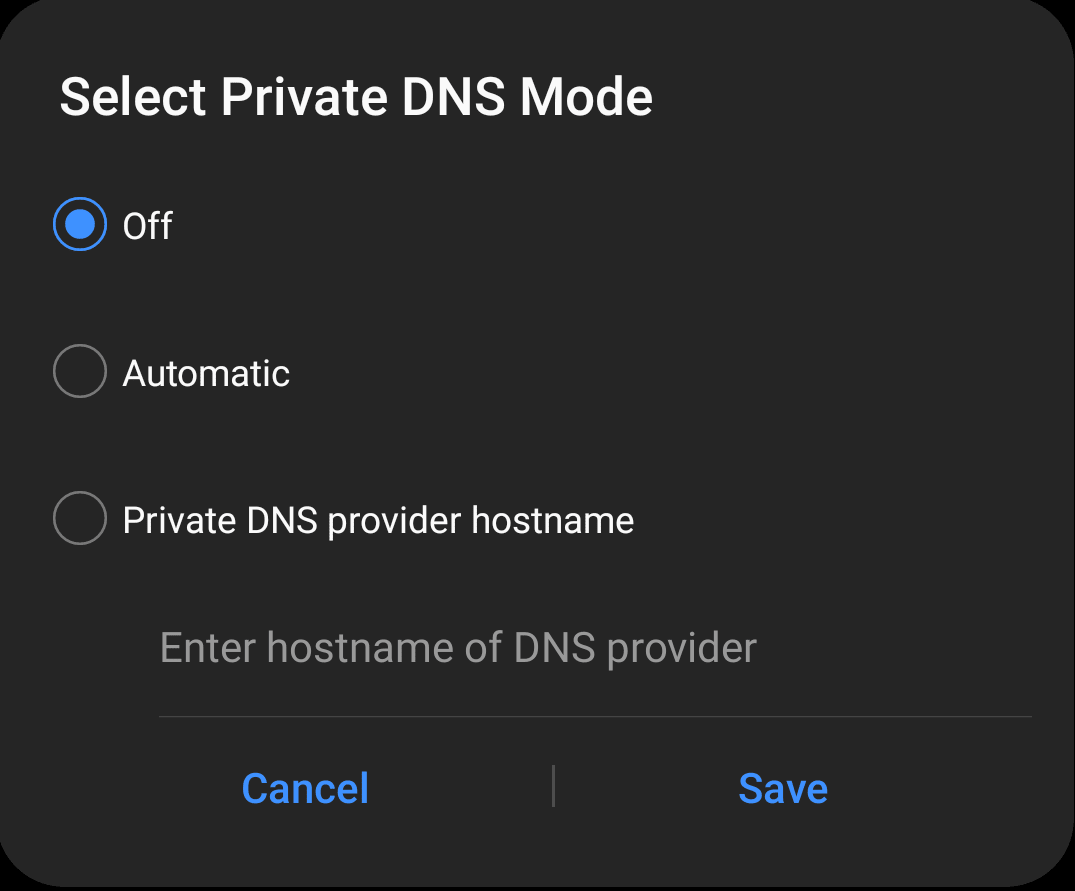
Android 9+ Private DNS देता है, जो एक सिस्टम-व्यापी खासियत है जो DoT के ज़रिए आपके ISP के DNS सर्वर से कनेक्शन को अपने-आप सुरक्षित रखती है (अगर आपका ISP इसका समर्थन करता है – ज़्यादा जानकारी के लिए नीचे देखें), या जो आपको कस्टम DNS प्रदाता बताने देती है। Private DNS अक्षम करने के लिए:
1. Settings ऐप खोलें और Connections → More connection settings → Private DNS → Off पे जाएं।
Chrome OS
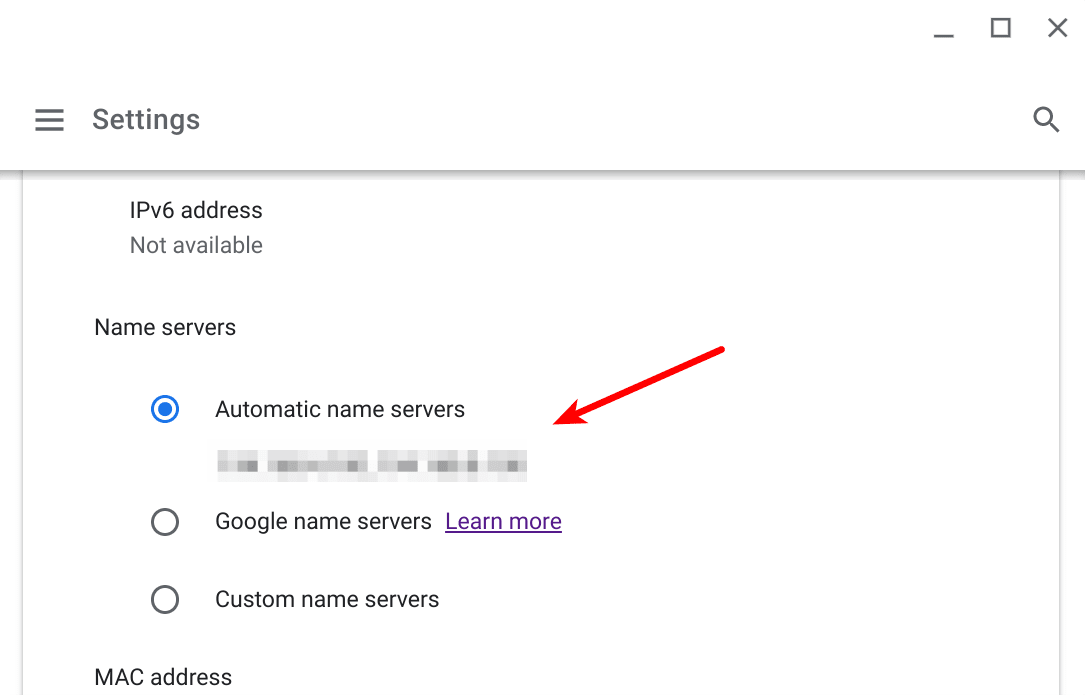
Settings पे जाएं → अपना नेटवर्क इंटरफेस चुनें (जैसे WiFi या Ethernet. अगर WiFi इस्तेमाल कर रहे हैं तो आपको एक known network भी चुनना होगा) → Advanced → Name servers और सुनिश्चित करें कि Automatic name servers चुना गया है।
iOS और Android के पुराने संस्करण
iOS/iPadOS और Android 9 Pie से पहले के Android संस्करणों में ग्लोबल DNS सेटिंग बदलने का इकलौता तरीका ये है कि किसी तीसरें-पार्टी ऐप का इस्तेमाल किया जाए, जो काम करने के लिए एक डमी VPN इंटरफेस बनाता है।
चूंकि एक समय पे सिर्फ एक VPN कनेक्शन संभव है, इसलिए वैसे भी इन ऐप को Proton VPN के साथ नहीं चलाया जा सकता।
DNS over HTTPS
DNS over HTTPS(नई विंडो) (DoH) एक एन्क्रिप्शन मानक है जो DNS सर्वर को जाने वाली DNS क्वेरी को एन्क्रिप्ट करता है। DoH सिर्फ तब काम करता है जब DNS प्रदाता इस मानक का समर्थन करे, लेकिन अब ज़्यादा से ज़्यादा तीसरें-पार्टी DNS सेवाएं इसे दे रही हैं (हालांकि ISPs शायद ही कभी)।
बदकिस्मती से, ये तीसरें-पार्टी DNS सेवाओं के इस्तेमाल की समस्या को और बढ़ा देता है, क्योंकि एन्क्रिप्शन हमारे सॉफ्टवेयर को DNS क्वेरी देखने से रोकता है। इससे उन्हें ब्लॉक करना या दूसरी जगह रूट करना बहुत मुश्किल हो जाता है।
इसलिए हम Proton VPN के साथ DoH (और इसी तरह के DNS over TLS मानक) के इस्तेमाल की सख्ती से सिफारिश नहीं करते। हमारे ऐप का इस्तेमाल करते समय, सभी DNS क्वेरी VPN कनेक्शन से होकर हमारे सर्वरों को भेजी जाती हैं, और इस तरह DoH या DoT की ज़रूरत के बिना सुरक्षित रूप से एन्क्रिप्ट की जाती हैं।
डेस्कटॉप सिस्टम पे DoH आम तौर पर आपके ब्राउज़र के अंदर लागू होता है, और ज़्यादातर आधुनिक ब्राउज़र (Safari को छोड़कर) इसका समर्थन करते हैं। मोबाइल डिवाइस पे DoH और DoT Android Private DNS या स्टैंडअलोन ऐप के ज़रिए समर्थित हैं (जैसा ऊपर बताया गया है)।
अपने डेस्कटॉप ब्राउज़र में DoH कैसे अक्षम करें
Firefox
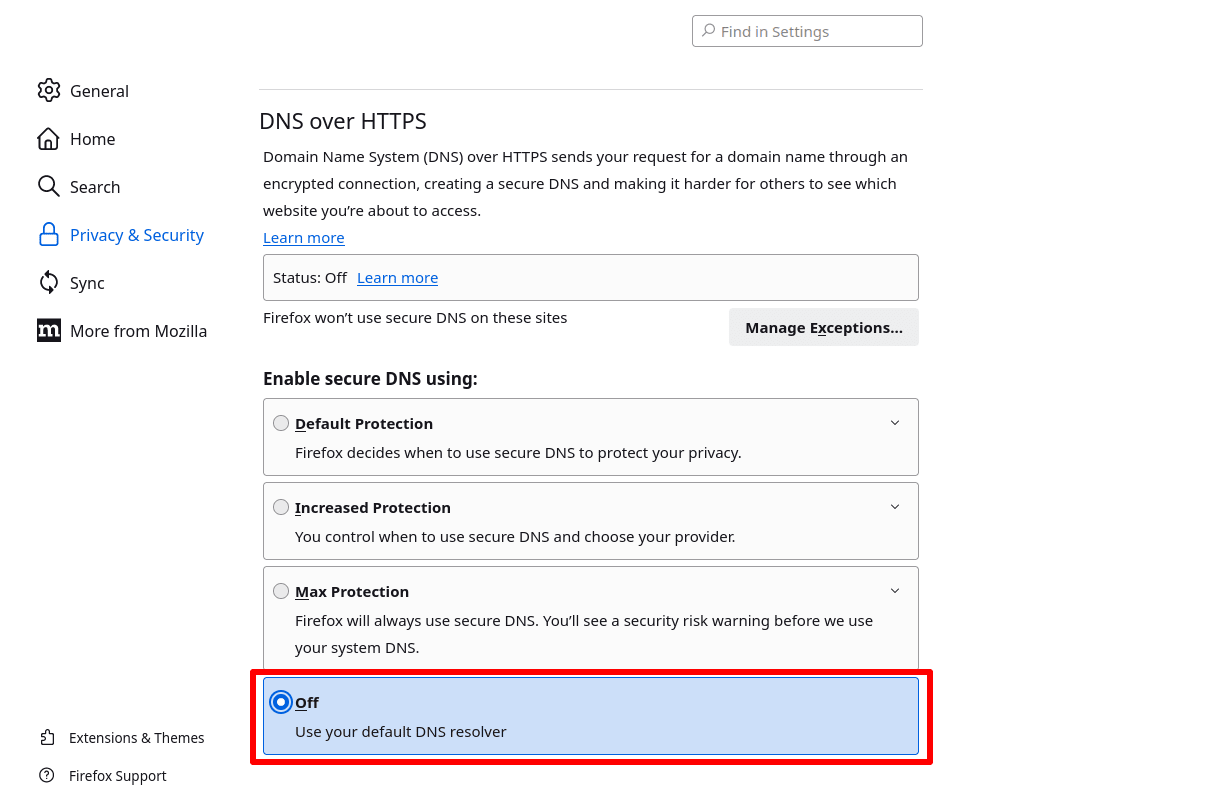
≡ → Settings → Privacy & Security → DNS over HTTPS → Enable secure DNS using: पे जाएं और off चुनें।
Chrome
तीन-डॉट vertical ellipse आइकन पे क्लिक करें → Settings → Privacy and Security → Privacy and security → Security → Advanced → Select DNS provider पे जाएं और सुनिश्चित करें कि ड्रॉपडाउन मेनू में से OS default (when available) चुना गया है।
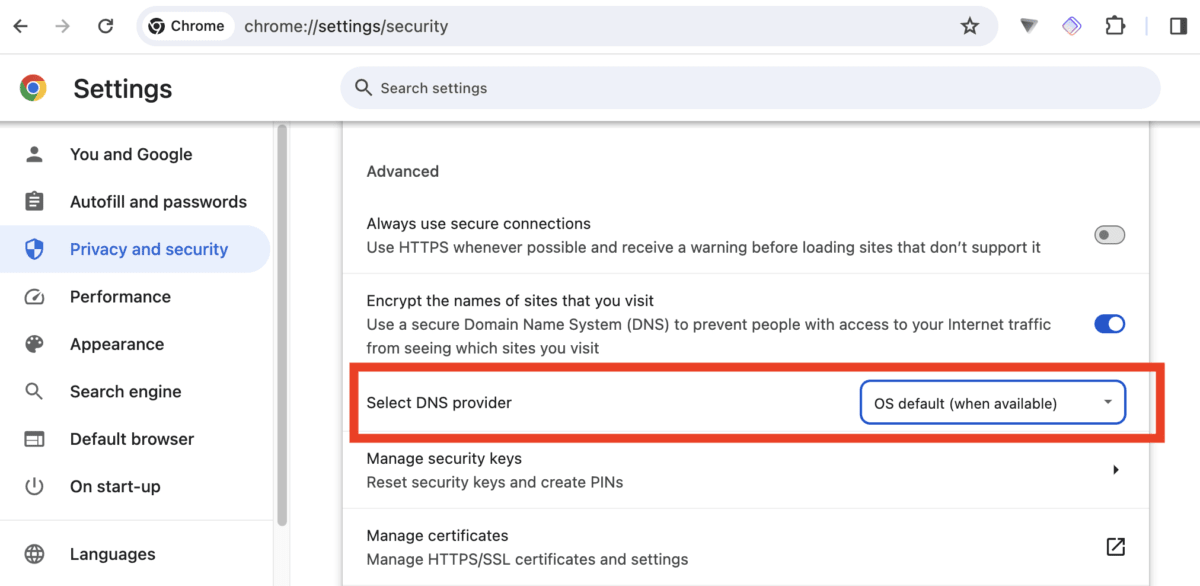
(Chromebook पे Settings → Privacy and security → Advanced पे जाएं)
Edge Chromium
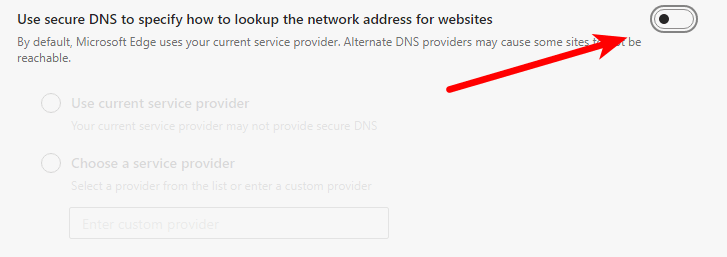
तीन-डॉट horizontal ellipse आइकन पे क्लिक करें → Settings → ≡ → Privacy, search, and services → Security पे जाएं और सुनिश्चित करें कि Use secure DNS to specify how to lookup the network address for websites off पे है।
Brave
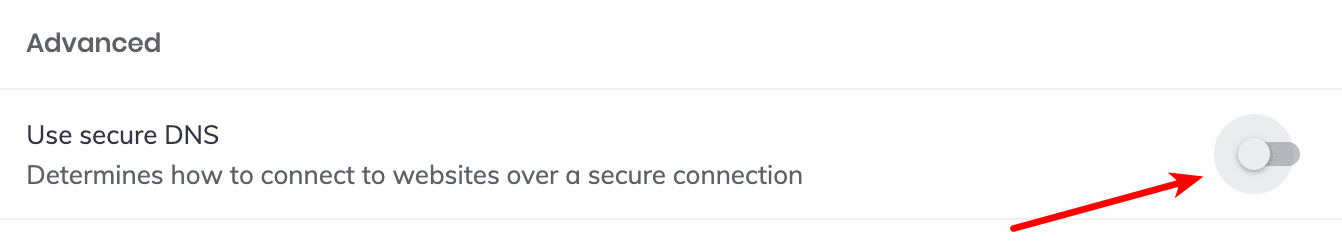
≡ → Settings → Privacy and Security→ → Security→ Advanced पे जाएं और सुनिश्चित करें कि Use secure DNS off पे है।
VPN सर्वर से आपका कनेक्शन बाधित हो जाता है
अगर आपके डिवाइस और VPN सर्वर के बीच का कनेक्शन बाधित हो जाए, तो हो सकता है कि आप VPN की सुरक्षा के बिना इंटरनेट एक्सेस करें। दूसरी चीज़ों के साथ-साथ, इसका मतलब है कि DNS क्वेरी आपके सिस्टम के डिफॉल्ट DNS सर्वर (जिसे शायद आपका ISP चलाता है) को भेजी जा सकती हैं।
इस समस्या को किल स्विच खासियत सक्षम करके आसानी से हल किया जा सकता है, जो अब हमारे सभी ऐप में उपलब्ध है।
DNS लीक कैसे जांचें
1. हमारा ऐप खोलें और हमारे किसी सर्वर से कनेक्ट करें। DNS लीक टेस्ट चलाने के उद्देश्य के लिए, किसी दूसरे देश में VPN से कनेक्ट होने पे DNS लीक पकड़ना आसान हो जाता है।
2. अपने ब्राउज़र में DNSleaktest.com(नई विंडो) विज़िट करें। आपको उस VPN सर्वर का IP पता दिखना चाहिए जिससे आपने कनेक्ट किया है। Standard test या Extended test में से कोई एक चुनें। इस गाइड के उद्देश्य के लिए, हम एक एक्सटेंडेड टेस्ट चुनेंगे।
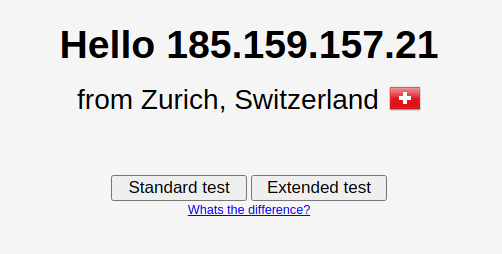
3. टेस्ट के पूरा होने का इंतज़ार करें और नतीजों को देखें। अगर दिखाया गया IP address आपके असली ISP का है, तो आपके पास DNS लीक है। समाधान के लिए कृपया ऊपर देखें।
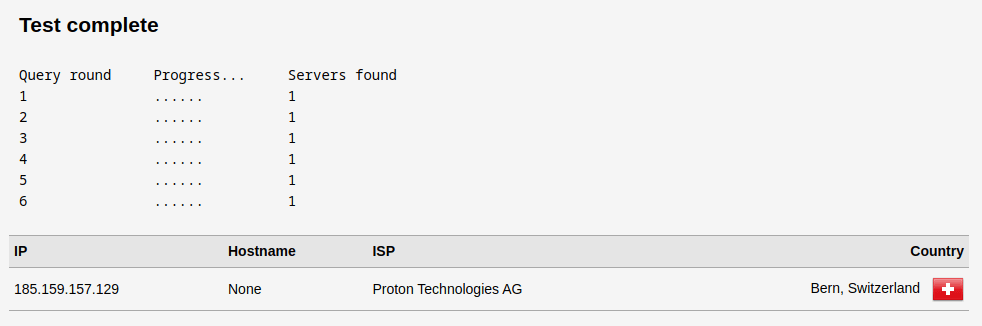
ध्यान दें कि Proton VPN दुनिया भर के इंफ्रास्ट्रक्चर प्रदाताओं के साथ पार्टनरशिप करता है, इसलिए ISP कोई तीसरें-पार्टी प्रदाता हो सकता है। जब तक IP पता आपके असली ISP से ताल्लुक नहीं रखता, आपके पास कोई DNS लीक नहीं है।