DNS, इंसानों के लिए आसान डोमेन नामों को कंप्यूटर के लिए आसान IP पतों में बदलता है। निजी DNS, आपके डिवाइस द्वारा DNS सर्वर को भेजी गई DNS क्वेरी को एन्क्रिप्ट करता है। आपकी निजता का सम्मान करने वाली तीसरें-पार्टी DNS सर्विस के साथ इस्तेमाल करने पर, निजी DNS आपकी ऑनलाइन निजता को बेहतर बना सकता है। हालांकि, VPN इस्तेमाल करते समय निजी DNS की ज़रूरत नहीं होती, और ये असल में आपके VPN कनेक्शन को कम सुरक्षित बना सकता है।
इस लेख में हम देखते हैं कि निजी DNS क्या है, ये आपकी निजता की सुरक्षा में कैसे मदद कर सकता है, और इसे अपने डिवाइस पे कैसे सक्षम करें, साथ ही ये भी कि VPN के साथ इसे इस्तेमाल क्यों नहीं करना चाहिए।
- DNS क्या है?
- DNS निजता की समस्या क्यों पैदा करता है
- निजी DNS मोड क्या है?
- निजी DNS प्रोटोकॉल
- निजी DNS, VPN जितना निजी नहीं है
- निजी DNS और VPN को साथ में इस्तेमाल न करें
- निजी DNS का इस्तेमाल कैसे करें
DNS क्या है?
डोमेन नेम सिस्टम (DNS), इंसानों के लिए आसान डोमेन नामों को उनके संबंधित, कंप्यूटर के लिए आसान संख्यात्मक IP पतों से मैप करता है।
उदाहरण के लिए, Proton VPN वेबसाइट डोमेन नाम protonvpn.com इस्तेमाल करती है, जो IP पते 185.159.159.140 से मेल खाता है। जब आप अपने ब्राउज़र की यूआरएल बार में www.protonvpn.com टाइप करते हैं, तो कंप्यूटरों के समझने के लिए डोमेन नाम को उसके संबंधित IP पते में बदलना ज़रूरी होता है।
ये बदलाव की प्रक्रिया आमतौर पर आपके इंटरनेट सेवा प्रदाता (ISP) द्वारा चलाए जाने वाले खास DNS सर्वर करते हैं।
DNS निजता और सेंसरशिप की समस्या क्यों पैदा करता है
जो भी आपकी DNS क्वेरी को रिज़ॉल्व करता है, वो देख सकता है कि आप कौन-सी वेबसाइट देखते हैं (लेकिन उन पे आप क्या करते हैं, ये नहीं)। जब तक आप VPN का इस्तेमाल नहीं करते या अपनी DNS सेटिंग जानबूझकर नहीं बदलते, आपकी DNS क्वेरी को आपका ISP ही रिज़ॉल्व करेगा।
ये समझना ज़रूरी है कि डिफॉल्ट रूप से, आपका ISP ये निगरानी कर सकता है कि आप ऑनलाइन क्या करते हैं, तब भी जब वो आपकी DNS क्वेरी को रिज़ॉल्व न करे। हालांकि, आपकी ब्राउज़िंग हिस्ट्री लॉग करने का ये सबसे आसान (और इसलिए सबसे सस्ता) तरीका है।
इसलिए अधिकतर ISP, जो अपने ग्राहकों की ब्राउज़िंग हिस्ट्री लॉग करते हैं (जो कि अधिकतर ISP हैं), कम से कम रोक-टोक का रास्ता चुनते हैं, और सिर्फ ग्राहकों के डीएनएस रिकॉर्ड लॉग करने तक सीमित रहते हैं। अधिकतर क्षेत्राधिकारों में, लॉगिंग के इस न्यूनतम स्तर से ISP उपयोगकर्ताओं की ब्राउज़िंग हिस्ट्री लॉग करने से जुड़ी अपनी कानूनी ज़िम्मेदारियां पूरी कर पाते हैं।
इसी तरह, जब सरकारें सोशल, धार्मिक, राजनीतिक, या “नैतिक” आधारों पर इंटरनेट कंटेंट को सेंसर करना चाहती हैं, तो वो देश के ISP से ये ब्लॉक लागू करने को कहती हैं। और इसे करने का सबसे आसान तरीका है बताई गई वेबसाइटों और ऐप की DNS क्वेरी को ब्लॉक करना। कोई अंतरराष्ट्रीय तीसरें-पार्टी DNS रिज़ॉल्वर इस्तेमाल करने से ये सरल (फिर भी असरदार) सेंसरशिप ब्लॉक बायपास किए जा सकते हैं

इस्तांबुल में बनी ग्रैफिटी, जो 2014 की सरकारी सेंसरशिप कार्रवाई(नई विंडो) को बायपास करने के लिए Google DNS सर्वर इस्तेमाल करने का सुझाव दे रही है
निजी DNS मोड क्या है?
वेबसाइटों से बनाए जाने वाले अधिकतर कनेक्शन, जो HTTPS से सुरक्षित होते हैं(नई विंडो), के उलट, DNS क्वेरी आमतौर पर बिना एन्क्रिप्शन वाले प्लेनटेक्स्ट में भेजी जाती हैं। इसका मतलब है कि DNS क्वेरी तक एक्सेस रखने वाला कोई भी (जैसे आपका ISP) उन्हें पढ़ सकता है, तब भी जब उन्हें कोई तीसरी पार्टी रिज़ॉल्व करे।
अगर कोई ISP अपने ग्राहकों पे जासूसी के लिए अतिरिक्त मेहनत करे (जैसा किसी ज़्यादा प्रतिबंधक सरकार के लिए करवाना पड़ सकता है), तो वो आसानी से तीसरें-पार्टी रिज़ॉल्वर की DNS क्वेरी की निगरानी करके उसे लॉग कर सकता है। ज़्यादा उन्नत तकनीक इस्तेमाल करके, वो इन क्वेरी को फ़िल्टर करके भी सेंसरशिप लागू कर सकता है।
निजी DNS, आपकी DNS क्वेरी को एन्क्रिप्ट करके इसे रोकता है, जब वो आपके डिवाइस और तीसरें-पार्टी DNS सर्वर के बीच सफ़र करती हैं। इससे ये पक्का होता है कि आपका ISP (या आपके इंटरनेट कनेक्शन की निगरानी करने वाला कोई और) आपकी DNS क्वेरी नहीं देख सकता।
इसलिए निजी DNS, परंपरागत बिना एन्क्रिप्शन वाली DNS क्वेरी के मुकाबले DNS निजता और सुरक्षा में काफी सुधार है। हालांकि, इसकी कई सीमाएं भी हैं, जिनके बारे में हम आगे चर्चा करेंगे।
निजी DNS प्रोटोकॉल
निजी DNS तीन सुरक्षा प्रोटोकॉल में से किसी एक का इस्तेमाल करके हासिल किया जाता है: DNS-over-TLS (DoT), DNS-over-HTTPS (DoH), और DNSCrypt।
DNS-over-TLS
DoT, Transport Layer Security(नई विंडो) (TLS) प्रोटोकॉल का इस्तेमाल करके DNS क्वेरी को एन्क्रिप्ट करता है, जिससे पक्का होता है कि डाटा को आसानी से रोका या बदला न जा सके। DoT पोर्ट 853 पे चलता है, जिससे नेटवर्क के लिए खास तौर पे DoT ट्रैफिक को ब्लॉक करना या उसकी निगरानी करना आसान हो जाता है, क्योंकि ये दूसरे प्रकार के ट्रैफिक में घुल-मिल नहीं जाता।
इसी वजह से DoT, उन नेटवर्क की पहली पसंद है जो उनसे गुज़रने वाले ट्रैफिक पे कुछ नियंत्रण रखना चाहते हैं। DoH की तुलना में DoT को सर्वर लेवल पे लागू करना भी आसान है।
DNS-over-HTTPS
DoH, HTTPS का इस्तेमाल करता है — यही वो प्रोटोकॉल है जो इंटरनेट पे सारी संवेदनशील जानकारी को सुरक्षित रखता है — DNS क्वेरी को एन्क्रिप्ट करने के लिए। DoT की तरह, DoH भी DNS क्वेरी को एन्क्रिप्ट करने के लिए TLS इस्तेमाल करता है, लेकिन DoH कनेक्शन पोर्ट 443 पे चलते हैं, ताकि वो आम HTTPS वेब ट्रैफिक में मिल जाएं। इससे देखने वालों के लिए DNS ट्रैफिक को दूसरे प्रकार के वेब ट्रैफिक से अलग पहचानना मुश्किल हो जाता है, जिससे DoH, DoT की तुलना में ज़्यादा निजी और सेंसरशिप के प्रति ज़्यादा प्रतिरोधी बनता है।
HTTPS के बारे में और जानें(नई विंडो)
DNSCrypt
सबसे पुराना निजी DNS प्रोटोकॉल, DNSCrypt, DoH से काफी मिलता-जुलता है, लेकिन कुछ अतिरिक्त खासियत के साथ, जो DoH को बेहतर बनाती हैं। हालांकि, ऑपरेटिंग सिस्टम और ब्राउज़र DNSCrypt को व्यापक रूप से सहायता नहीं देते, और इसलिए तीसरें-पार्टी सॉफ्टवेयर(नई विंडो) चलाने की ज़रूरत पड़ती है।
तो कौन सा सबसे अच्छा है? निजी DNS बिल्कुल इस्तेमाल न करने के मुकाबले, ये सारे निजी DNS प्रोटोकॉल निजता और सुरक्षा में बड़ा सुधार देते हैं, और आपकी ब्राउज़िंग स्पीड पे नगण्य असर डालते हैं। कुछ नेटवर्क का DoT को प्राथमिकता देने के वाजिब कारण हैं, लेकिन अधिकतर अंतिम उपयोगकर्ताओं के लिए, DoH द्वारा दी जाने वाली ज़्यादा निजता इसे दोनों में से बेहतर विकल्प बनाती है।
कई मामलों में, और सबसे पुराना विकल्प होने के बावजूद, निजता के लिहाज़ से DNSCrypt अब भी सबसे अच्छा विकल्प है। हालांकि, DNS इकोसिस्टम में सहायता की कमी इसकी अपील को सीमित करती है। इस लेख के बाकी हिस्से में हम DoT और DoH पे ध्यान देंगे, क्योंकि इन प्रोटोकॉल के लिए आपको अतिरिक्त सॉफ्टवेयर डाउनलोड करने की ज़रूरत नहीं है।
निजी DNS, VPN जितना निजी नहीं है
निजी DNS कुछ निजता के फायदे देता है, लेकिन ये तभी काम करते हैं जब ISP (अक्सर सरकारों के कहने पे) आसान शिकार चुनते हैं और कंटेंट सेंसर करने या आप पे जासूसी करने में ज़्यादा असली मेहनत नहीं करते। हालांकि इसमें अतिरिक्त मेहनत लगती है, कोई ISP आपके कनेक्शन का पीछा करके आपकी ब्राउज़िंग हिस्ट्री पता कर सकता है, और किसी खास IP पतों के ट्रैफिक को सीधे ब्लॉक भी कर सकता है।
किसी ISP को ये देखने से रोकने के लिए कि आप ऑनलाइन क्या करते हैं (और इसलिए संभावित रूप से उसे सेंसर करे), आपको VPN का इस्तेमाल करना चाहिए। ये आपके डिवाइस और VPN सर्वर के बीच आपके कनेक्शन को एन्क्रिप्ट करता है, ताकि आपका ISP आपके डाटा का कंटेंट न देख सके। DNS क्वेरी को एन्क्रिप्ट किए कनेक्शन (जिसे VPN टनल भी कहते हैं) से रूट किया जाता है ताकि उसे आपका VPN प्रोवाइडर रिज़ॉल्व करे, जिससे आपका ISP ये नहीं जान सकता कि आप इंटरनेट पे कौन-सी वेबसाइट या दूसरे संसाधन देखते हैं।
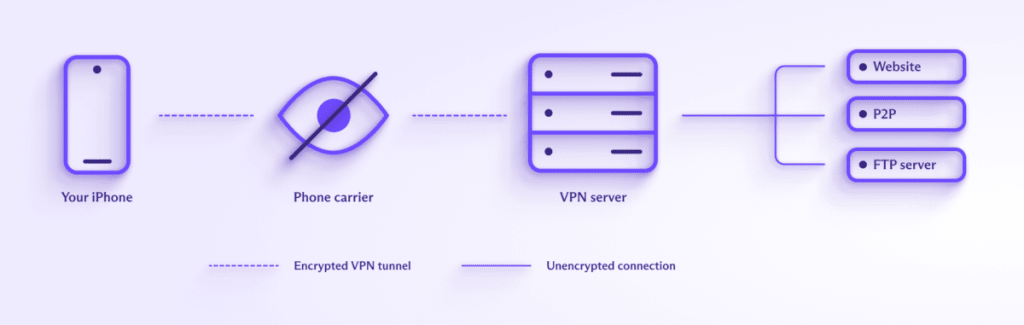
इसी तरह, आपकी देखी वेबसाइटें आपका असली IP पता नहीं देख सकतीं। वे सिर्फ VPN सर्वर का IP पता देख सकती हैं।
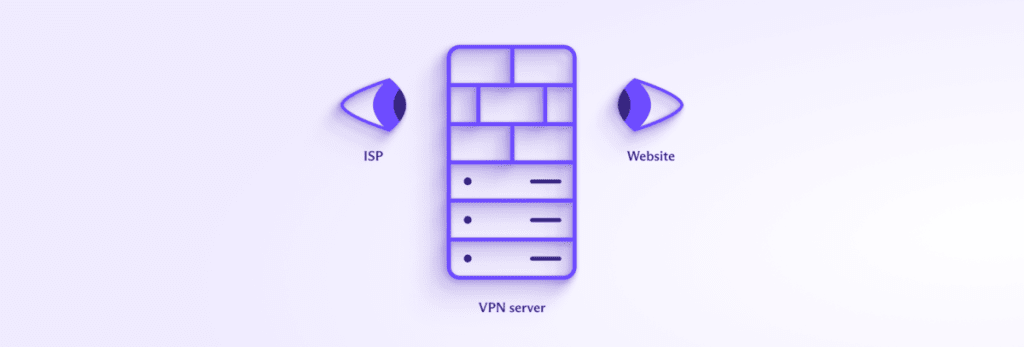
इसलिए VPN, निजी DNS सर्विस से कहीं ज़्यादा निजता देता है।
निजी DNS और VPN को साथ में इस्तेमाल न करें
सारे अच्छे VPN प्रोवाइडर अपने खुद के DNS सर्वर चलाते हैं। VPN इस्तेमाल करते समय, DNS रिक्वेस्ट को VPN टनल से रूट किया जाता है और VPN सर्विस उसे रिज़ॉल्व करती है। चूंकि VPN टनल एन्क्रिप्ट किया होता है, इसलिए DNS रिक्वेस्ट किसी निजी DNS प्रोटोकॉल की ज़रूरत के बिना ही एन्क्रिप्ट हो जाती हैं।
इसके अलावा, अपने सिस्टम पे कोई तीसरें-पार्टी DNS सर्विस कॉन्फ़िगर करने से ये ज़्यादा संभावना हो जाती है कि DNS रिक्वेस्ट को VPN टनल के बाहर रूट किया जाएगा। निजी DNS इसके होने की संभावना बढ़ाता है, क्योंकि DNS क्वेरी को एन्क्रिप्ट करने से VPN सॉफ्टवेयर द्वारा इस्तेमाल किए गए DNS सुरक्षा उपायों के लिए ये पक्का करना मुश्किल हो जाता है कि वो ठीक से VPN टनल से रूट हो रही हैं।
इसलिए न सिर्फ VPN इस्तेमाल करते समय निजी DNS की ज़रूरत नहीं होती, बल्कि ये DNS लीक भी पैदा कर सकता है।
निजी DNS का इस्तेमाल कैसे करें
निजी DNS का इस्तेमाल करने के लिए, आपको पहले कोई ऐसा DNS रिज़ॉल्वर चुनना होगा जो DoT या DoH में से किसी एक की सहायता करता हो (DNS सर्वर खुद होस्ट करना भी संभव है, लेकिन इसके लिए गंभीर तकनीकी हुनर चाहिए)। लोकप्रिय DNS सर्विस, जो निजी DNS की सहायता करती हैं और कम से कम निजता की बात तो करती ही हैं, उनमें शामिल हैं:
- Cloudflare 1.1.1.1 — ये बड़ी व्यावसायिक DNS सर्विस सिर्फ “Cloudflare Resolver को भेजा गया गुमनाम DNS क्वेरी डाटा” इकट्ठा करती है। Cloudflare, DoT और DoH की सहायता करता है।
- Quad9 — एक नॉट-फॉर-प्रॉफिट DNS सर्विस, जो अपने उपयोगकर्ताओं के बारे में कोई व्यक्तिगत पहचान योग्य जानकारी नहीं इकट्ठा करती। ज़रूरी बात ये है कि क्वेरी करते समय उपयोगकर्ताओं के IP पते स्टोर नहीं किए जाते। Quad9, DoH की सहायता करता है।
- OpenNIC — खुद को विकेंद्रीकृत, खुला, बिना सेंसरशिप वाला, और लोकतांत्रिक DNS प्रोवाइडर बताने वाला OpenNIC, दुनिया भर में स्थित वॉलंटियर-संचालित DNS सर्वर का समूह है। अधिकतर DNS सर्विस, जहां एक DNS पता (जैसे 1.1.1.1) आपको DNS सर्वर के नेटवर्क से कनेक्ट कर देता है, के उलट, OpenNIC में आप कनेक्ट होने के लिए अलग DNS सर्वर चुनते हैं। लॉगिंग नीति, और निजी DNS की सहायता है या नहीं (अक्सर पुराने DNSCrypt प्रोटोकॉल के रूप में), ये पूरी तरह उस पर निर्भर करता है जो आपके चुने हुए DNS सर्वर को चलाता है।
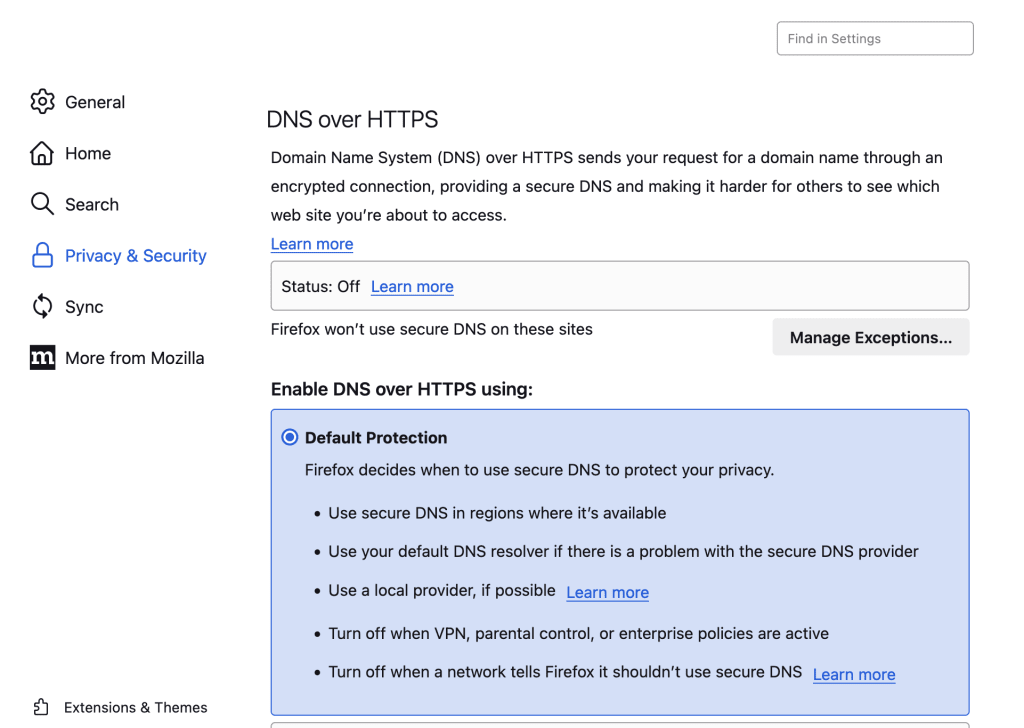
एक बार जब आप DNS प्रोवाइडर चुन लें, तो आपके पास दो विकल्प हैं। आप अपने ऑपरेटिंग सिस्टम (ओएस) को कॉन्फ़िगर कर सकते हैं ताकि सारी DNS क्वेरी आपके चुने हुए प्रोवाइडर के पास रूट हों, या आप सिर्फ अपने ब्राउज़र को निजी DNS सर्विस इस्तेमाल करने के लिए कॉन्फ़िगर कर सकते हैं।
सारे आधुनिक ऑपरेटिंग सिस्टम, DoT या DoH (या दोनों) की सहायता करते हैं, जैसे सारे आधुनिक ब्राउज़र करते हैं। डिफॉल्ट रूप से, Firefox, DoH का इस्तेमाल करके अपने-आप Cloudflare 1.1.1.1 सर्वर से कनेक्ट हो जाता है।
निजी DNS पे अंतिम विचार
निजी DNS, आम बिना एन्क्रिप्शन वाले DNS से कहीं ज़्यादा निजी, सुरक्षित, और सेंसरशिप-रोकथाम वाला है, और कम से कम कुछ DNS प्रोवाइडर आपकी निजता के बारे में आपके ISP से कहीं ज़्यादा फिक्रमंद होते हैं। इसलिए अगर आप VPN का इस्तेमाल नहीं करते, तो आपको अपने सिस्टम या ब्राउज़र को किसी भरोसेमंद DNS सर्विस इस्तेमाल करने के लिए कॉन्फ़िगर करना चाहिए जो निजी DNS की सहायता करती हो।
हालांकि, निजी DNS इस्तेमाल करने की तुलना में, VPN कहीं ज़्यादा निजता देता है और सेंसरशिप को बेअसर करने में कहीं ज़्यादा असरदार है। बस ये ध्यान रखें कि VPN इस्तेमाल करते समय आपको निजी DNS इस्तेमाल नहीं करना चाहिए (और ज़रूरत भी नहीं है)।