DNS, insan dostu etki alanı adlarını bilgisayarların anlayabileceği IP adreslerine dönüştürür. Güvenli DNS, aygıtınız tarafından bir DNS sunucusuna gönderilen DNS sorgularını şifreler. Gizliliğinize saygı duyan bir üçüncü taraf DNS hizmetiyle birlikte kullanıldığında güvenli DNS, çevrim içi gizliliğinizi artırabilir. Ancak VPN kullanırken güvenli DNS gerekli değildir ve aslında VPN bağlantınızı daha az güvenli hale getirebilir.
Bu makalede, güvenli DNS’in ne olduğuna, gizliliğinizi korumaya nasıl yardımcı olabileceğine, bunu aygıtınızda nasıl açacağınıza ve aynı zamanda neden bir VPN ile birlikte kullanmamanız gerektiğine bakıyoruz.
- DNS nedir?
- DNS neden bir gizlilik sorunu oluşturur
- Güvenli DNS kipi nedir?
- Güvenli DNS protokolleri
- Güvenli DNS, bir VPN kadar güvenli değildir
- Güvenli DNS ve VPN’i birlikte kullanmayın
- Güvenli DNS nasıl kullanılır
DNS nedir?
Etki Alanı Adı Sistemi (DNS), insan dostu etki alanı adlarını bunlara karşılık gelen bilgisayar dostu sayısal IP adresleriyle eşler.
Örneğin, Proton VPN sitesi, 185.159.159.140 IP adresine karşılık gelen protonvpn.com etki alanı adını kullanır. Tarayıcınızın adres çubuğuna www.protonvpn.com yazdığınızda, bilgisayarların bunu anlayabilmesi için etki alanı adının buna karşılık gelen IP adresine dönüştürülmesi gerekir.
Bu dönüştürme işlemi genellikle internet hizmeti sağlayıcınız (İSS) tarafından çalıştırılan özel DNS sunucuları tarafından gerçekleştirilir.
DNS hakkında ayrıntılı bilgi alın
DNS neden bir gizlilik ve sansür sorunu oluşturur
DNS sorgularınızı çözümleyen herkes hangi siteleri ziyaret ettiğinizi görebilir (ancak bu sitelerde ne yaptığınızı göremez). Bir VPN kullanmadığınız veya DNS ayarlarınızı aktif olarak değiştirmediğiniz sürece DNS sorgularınızı çözümleyen taraf İSS’niz olacaktır.
Varsayılan olarak İSS’nizin, DNS sorgularınızı çözümlemese bile çevrim içi ortamda ne yaptığınızı izleyebileceğini anlamak önemlidir. Ancak bu, tarama geçmişinizin günlüğünü tutmaları için en kolay (ve dolayısıyla en ucuz) yoldur.
Dolayısıyla müşterilerinin tarama geçmişinin günlüğünü tutan İSS’lerin çoğu (ki İSS’lerin çoğu böyledir), en az direnç gösteren yolu seçer ve kendilerini yalnızca müşterilerinin DNS kayıtlarının günlüğünü tutmakla sınırlandırır. Çoğu yargı bölgesinde bu asgari düzeydeki günlük kaydı, İSS’lerin kullanıcıların tarama geçmişlerinin günlüğünü tutma konusundaki yasal yükümlülüklerini yerine getirmelerini sağlar.
Benzer şekilde, hükümetler internet içeriğini sosyal, dini, siyasi veya “ahlaki” gerekçelerle sansürlemek istediklerinde, yerel İSS’lerden bu engellemeleri uygulamasını isterler. Bunu yapmanın en kolay yolu da belirli sitelere ve uygulamalara yönelik DNS sorgularını engellemektir. Uluslararası bir üçüncü taraf DNS çözümleyicisi kullanmak, bu basit (ancak etkili) sansür engellemelerini aşabilir

İstanbul’da insanları, 2014 yılındaki hükümet sansür uygulamasını(yeni pencere) aşmak için Google DNS sunucularını kullanmaya teşvik eden bir grafiti
Güvenli DNS kipi nedir?
HTTPS ile korunan(yeni pencere) sitelere yapılan çoğu bağlantının aksine, DNS sorguları genellikle şifrelenmemiş düz metin olarak gönderilir. Bu durum, DNS sorgularına erişimi olan herkesin (örneğin İSS’nizin), üçüncü bir tarafça çözümlenseler bile bunları okuyabileceği anlamına gelir.
Bir İSS müşterilerini gözetlemek için ekstra çaba sarf edecek olsaydyı (daha kısıtlayıcı bir hükümet tarafından bunu yapması talep edilebileceği gibi), üçüncü taraf çözümleyicilere giden DNS sorgularını kolayca izleyebilir ve bunların günlüğünü tutabilirdi. Daha gelişmiş teknolojiler kullanarak bu sorguları filtrelemek suretiyle sansür de uygulayabilirdi.
Güvenli DNS, DNS sorgularınızı aygıtınız ile üçüncü taraf bir DNS sunucusu arasında taşınırken şifreleyerek bunu önler. Bu sayede İSS’nizin (veya internet bağlantınızı izleyen başka birinin) DNS sorgularınızı görmesi engellenir.
Bu nedenle güvenli DNS, geleneksel şifrelenmemiş DNS sorgularına kıyasla DNS gizliliği ve güvenliğinde önemli bir iyileşmeyi temsil eder. Ancak daha sonra ele alacağımız bazı sınırlamaları da vardır.
Güvenli DNS protokolleri
Güvenli DNS, şu üç güvenlik protokolünden biri kullanılarak sağlanır: DNS-over-TLS (DoT), DNS-over-HTTPS (DoH) ve DNSCrypt.
DNS-over-TLS
DoT, DNS sorgularını Transport Layer Security(yeni pencere) (TLS) protokolünü kullanarak şifreler ve verilerin kolayca ele geçirilmesini veya değiştirilmesini önler. DoT, 853 numaralı bağlantı noktası üzerinden çalışır. Bu durum, diğer trafik türleriyle karışmadığı için ağların DoT trafiğini özel olarak engellemesini veya izlemesini kolaylaştırır.
Bu durum DoT’u, içlerinden geçen trafik üzerinde biraz kontrol sahibi olmak isteyen ağlarda tercih edilen seçenek haline getirir. DoT’u sunucu düzeyinde uygulamak, DoH’ye kıyasla daha az karmaşıktır.
DNS-over-HTTPS
DoH, DNS sorgularını şifrelemek için internetteki tüm hassas bilgileri güvence altına alan HTTPS protokolünü kullanır. DoT gibi DoH de DNS sorgularını şifrelemek için TLS kullanır ancak DoH bağlantıları 443 numaralı bağlantı noktası üzerinden çalıştırılır, bu nedenle normal HTTPS web trafiğiyle karışırlar. Bu durum, gözlemcilerin DNS trafiğini diğer web trafiği türlerinden ayırt etmesini zorlaştırarak DoH’yi DoT’a kıyasla daha güvenli ve sansüre karşı daha dirençli hale getirir.
HTTPS hakkında ayrıntılı bilgi alın(yeni pencere)
DNSCrypt
En eski güvenli DNS protokolü olan DNSCrypt, DoH’ye çok benzer ancak DoH’yi geliştiren bazı ek özelliklere sahiptir. Bununla birlikte DNSCrypt, işletim sistemleri ve tarayıcılar tarafından yaygın olarak desteklenmez ve bu nedenle üçüncü taraf yazılımların(yeni pencere) çalıştırılmasını gerektirir.
Peki hangisi en iyisidir? Tüm bu güvenli DNS protokolleri, hiç güvenli DNS kullanmamaya kıyasla gizlilik ve güvenlik açısından büyük iyileştirmeler sunar ve tarama hızlarınız üzerinde ihmal edilebilir bir etkiye sahiptir. Bazı ağların DoT’u tercih etmesi için haklı nedenleri vardır ancak çoğu son kullanıcı için DoH’nin sunduğu daha yüksek gizlilik, onu iki seçenek arasında daha iyi bir alternatif haline getirir.
Birçok yönden ve en eski seçenek olmasına rağmen DNSCrypt, gizlilik açısından hala en iyi seçenektir. Ancak DNS ekosistemindeki destek eksikliği cazibesini sınırlamaktadır. Bu protokoller ek yazılım indirmenizi gerektirmediğinden, makalenin geri kalanında DoT ve DoH üzerinde yoğunlaşacağız.
Güvenli DNS, bir VPN kadar güvenli değildir
Güvenli DNS bazı gizlilik avantajları sunar ancak bunlar yalnızca İSS’lerin (genellikle hükümetlerin emriyle) kolay yolu seçtiği ve içeriği sansürlemek veya sizi gözetlemek için gerçek bir çaba sarf etmediği durumlarda işe yarar. Ekstra çaba gerektirse de bir İSS, tarama geçmişinizi belirlemek için bağlantılarınızı izleyebilir ve belirli IP adreslerine giden trafiği doğrudan engelleyebilir.
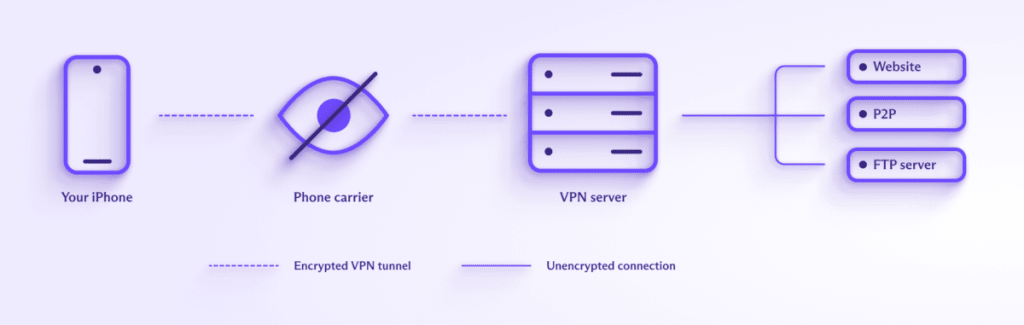
Bir İSS’nin çevrim içi olarak ne yaptığınızı görmesini (ve dolayısıyla bunu sansürlemesini) önlemek için bir VPN kullanmalısınız. Bu işlem, aygıtınız ile VPN sunucusu arasındaki bağlantıyı şifreler, böylece İSS’niz verilerinizin içeriğini göremez. DNS sorguları, VPN sağlayıcınız tarafından çözümlenmek üzere şifrelenmiş bağlantı (VPN tüneli olarak da bilinir) üzerinden yönlendirilir; böylece İSS’niz internette hangi siteleri veya diğer kaynakları ziyaret ettiğinizi bilemez.
Benzer şekilde, ziyaret ettiğiniz siteler de gerçek IP adresinizi göremez. Görebildikleri tek şey VPN sunucusunun IP adresidir.
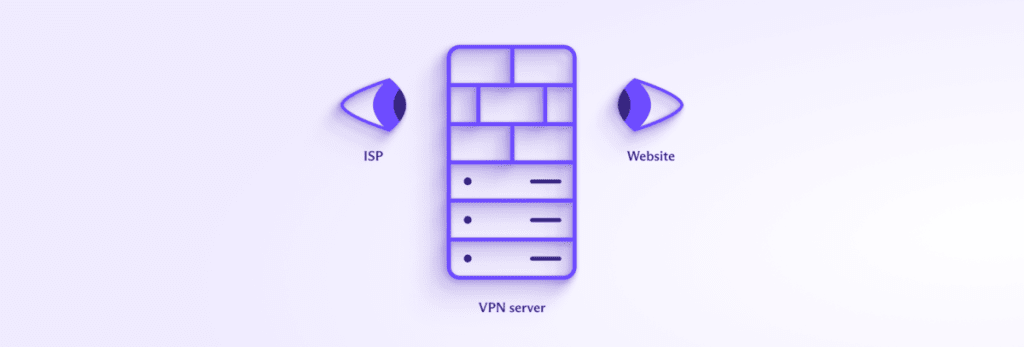
Bu nedenle bir VPN, güvenli bir DNS hizmetine kıyasla çok daha fazla gizlilik sağlar.
Güvenli DNS ve VPN’i birlikte kullanmayın
Tüm iyi VPN sağlayıcıları kendi DNS sunucularını işletir. Bir VPN kullanıldığında, DNS istekleri VPN tüneli üzerinden yönlendirilir ve VPN hizmeti tarafından çözümlenir. VPN tüneli şifrelendiğinden, DNS istekleri güvenli bir DNS protokolüne ihtiyaç duyulmadan şifrelenir.
Dahası, sisteminizde herhangi bir üçüncü taraf DNS hizmeti yapılandırmak, DNS isteklerinin VPN tünelinin dışına yönlendirilme olasılığını artırır. Güvenli DNS bu durumun gerçekleşme ihtimalini artırır; çünkü DNS sorgularının şifrelenmesi, VPN yazılımı tarafından kullanılan DNS koruma önlemlerinin sorguların VPN tünelinden düzgün bir şekilde yönlendirilmesini sağlamasını zorlaştırır.
Yani yalnızca bir VPN kullanırken güvenli DNS’e gerek duyulmamakla kalmaz, aynı zamanda bir DNS sızıntısına da yol açabilir.
Güvenli DNS nasıl kullanılır
Güvenli DNS kullanmak için öncelikle DoT veya DoH protokollerinden birini destekleyen bir DNS çözümleyicisi seçmelisiniz (kendi DNS sunucunuzu barındırmanız da mümkündür ancak bu ciddi teknik bilgi gerektirir). Güvenli DNS’i destekleyen ve gizliliğe en azından sözde önem veren popüler DNS hizmetleri şunlardır:
- Cloudflare 1.1.1.1 — Bu büyük ticari DNS hizmeti yalnızca “Cloudflare Çözümleyicisine gönderilen anonimleştirilmiş DNS sorgu verilerini” toplar. Cloudflare DoT ve DoH protokollerini destekler.
- Quad9 — Kullanıcıları hakkında kişisel olarak tanımlanabilir hiçbir bilgi toplamayan, kâr amacı gütmeyen bir DNS hizmetidir. En önemlisi, sorgu gerçekleştirilirken kullanıcıların IP adresleri kaydedilmez. Quad9, DoH desteklemektedir.
- OpenNIC — Kendisini merkeziyetsiz, açık, sansürsüz ve demokratik bir DNS sağlayıcısı olarak tanımlayan OpenNIC, dünya genelinde gönüllüler tarafından işletilen DNS sunucularından oluşan bir topluluktur. Tek bir DNS adresinin (1.1.1.1 gibi) sizi DNS sunucuları ağına bağladığı çoğu DNS hizmetinin aksine, OpenNIC ile bağlantı kurmak için bağımsız bir DNS sunucusu seçersiniz. Günlük tutma ilkeleri ve güvenli DNS’in desteklenip desteklenmediği (genellikle daha eski bir protokol olan DNSCrypt biçiminde), tamamen seçtiğiniz DNS sunucusunu kimin işlettiğine bağlıdır.
Bir DNS sağlayıcısı seçtikten sonra iki seçeneğiniz vardır. İşletim sisteminizi (OS) tüm DNS sorgularını seçtiğiniz sağlayıcıya yönlendirecek şekilde yapılandırabilir veya yalnızca tarayıcınızı güvenli bir DNS hizmeti kullanacak şekilde yapılandırabilirsiniz.
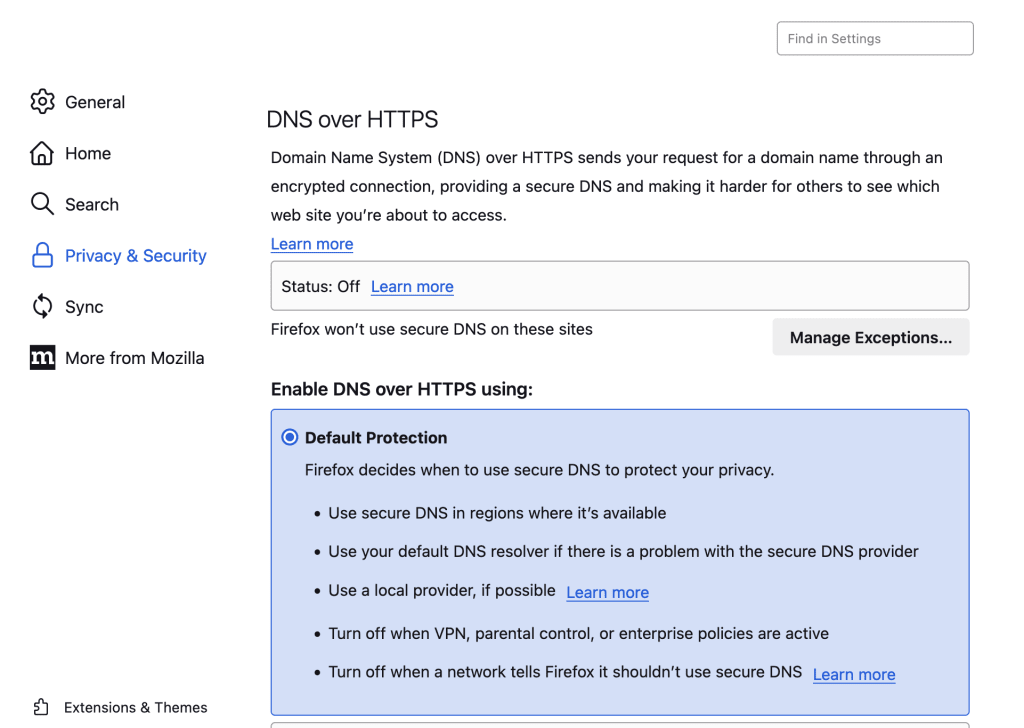
Tüm modern tarayıcılar gibi tüm modern işletim sistemleri de DoT veya DoH (ya da her ikisini birden) destekler. Varsayılan olarak Firefox, DoH kullanarak Cloudflare 1.1.1.1 sunucuları ile otomatik olarak bağlantı kurar.
Güvenli DNS hakkında son düşünceler
Güvenli DNS, normal şifrelenmemiş DNS’e göre çok daha gizli, güvenli ve sansüre karşı dirençlidir; ayrıca en azından bazı DNS sağlayıcıları gizliliğinize İSS’nizden çok daha fazla önem verir. Dolayısıyla, bir VPN kullanmıyorsanız sisteminizi veya tarayıcınızı güvenli DNS destekleyen güvenilir bir DNS hizmeti kullanacak şekilde yapılandırmalısınız.
Ancak bir VPN, güvenli DNS kullanmaya kıyasla çok daha fazla gizlilik sağlar ve sansürü aşmada çok daha etkilidir. Lütfen bir VPN kullanırken güvenli DNS kullanmamanız gerektiğinin (ve buna gerek olmadığının) farkında olun.