


पोर्ट फॉरवर्ड मैन्युअल रूप से कैसे सेटअप करें
- पढ़ने का समय
- 2 मिनट
- श्रेणी
- पोर्ट फॉरवर्ड
Port forwarding routes connections through the firewall(नई विंडो) Proton VPN uses to protect our customers. It’s mainly useful to people downloading and sharing files using P2P protocols such as BitTorrent, although it can also improve performance for online gamers.
पोर्ट फॉरवर्ड अभी हमारे Windows, macOS और Linux GUI ऐप पे उन सभी के लिए उपलब्ध है जिनके पास पैसे वाला Proton VPN प्लैन है।
जानें कि हमारे ऑफिशियल ऐप पे पोर्ट फॉरवर्ड कैसे इस्तेमाल करें
अगर आपके पास Free plan है, तो इसे एक्सेस करने के लिए अपग्रेड कर सकते हैं। अगर आप हमारे Free plan पे हैं, तो account.protonvpn.com पे साइनइन करके और सदस्यता टैब से अपनी ज़रूरतों के मुताबिक पैसे वाला प्लैन चुनकर अपग्रेड कर सकते हैं।
पोर्ट फॉरवर्ड का इस्तेमाल उन डिवाइस पे भी किया जा सकता है जो हमारी OpenVPN या WireGuard® संरचना फ़ाइलों का इस्तेमाल करके Proton VPN से कनेक्ट होने के लिए मैन्युअल रूप से कॉन्फ़िगर की गई हैं। ध्यान दें कि पोर्ट फॉरवर्ड और मध्यम (प्रकार 2) NAT एक साथ इस्तेमाल नहीं किए जा सकते।
- OpenVPN के लिए VPN सेटिंग कॉन्फ़िगर करें
- WireGuard के लिए VPN सेटिंग कॉन्फ़िगर करें
- Linux पे पोर्ट फॉरवर्ड मैन्युअल रूप से कैसे करें
- macOS पे पोर्ट फॉरवर्ड कैसे करें
स्टेप 1: OpenVPN या WireGuard की संरचना फ़ाइल डाउनलोड करें
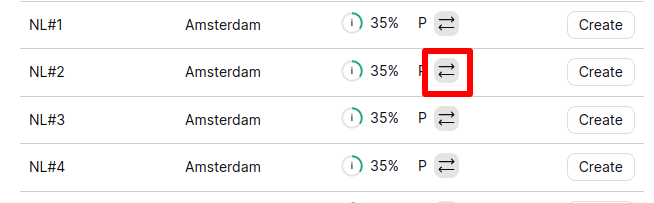
ध्यान दें कि अगर आप हमारा Linux ऐप इस्तेमाल कर रहे हैं, तो ये स्टेप ज़रूरी नहीं है। हमारे सभी P2P सर्वर पोर्ट फॉरवर्ड की सहायता करते हैं। P2P सर्वर को हमारे ऐप और हमारे VPN संरचना डाउनलोड पेज पे डबल-एरो आइकॉन से आसानी से पहचाना जा सकता है।
OpenVPN
1. अपने Proton VPN खाते पे साइनइन करें और खाता → डाउनलोड → OpenVPN विन्यास फाइल में जाएं। कोई ऐसा VPN सर्वर चुनें जो P2P की सहायता करता हो (डबल-एरो आइकॉन) और उसकी OpenVPN विन्यास फाइल डाउनलोड करें।
2. अपना OpenVPN क्लाइंट कॉन्फ़िगर करें (जैसे Windows के लिए OpenVPN GUI, macOS के लिए Tunnelblick, या Linux के लिए OpenVPN CLI या NetworkManager GUI)।
Remember that your OpenVPN login username and password are different from your regular Proton Account username and password. You can find them in your Proton VPN Account by going to Account→ OpenVPN username.
पोर्ट फॉरवर्ड इस्तेमाल करने के लिए, अपने OpenVPN यूज़रनेम में +pmp सफ़िक्स जोड़ें। उदाहरण के लिए, अगर आपका OpenVPN यूज़रनेम “myusername2023” है, तो “myusername2023+pmp” इस्तेमाल करें।
ध्यान दें कि आप +pmp सफ़िक्स को Proton VPN के दूसरे सपोर्टेड सफ़िक्स के साथ इस्तेमाल कर सकते हैं। उदाहरण के लिए, पोर्ट फॉरवर्ड और हमारी Netshield एड-ब्लॉकर खासियत का इस्तेमाल करने के लिए, आपका यूज़रनेम “myusername2023+pmp+f2” हो सकता है।
3. Proton VPN से कनेक्ट करें। ये चेक करने के लिए कि आप जुड़े हुए हैं और VPN सही तरीके से काम कर रहा है, हमारे Free सुरक्षित IP स्कैनर पे जाएं या macOS या Linux पे टर्मिनल विंडो खोलकर curl हमारा Free सुरक्षित IP स्कैनर दर्ज करें।
WireGuard
1. अपने Proton VPN खाते पे साइनइन करें और खाता→ डाउनलोड → WireGuard संरचना में जाएं।
2. कोई ऐसा VPN सर्वर चुनें जो P2P की सहायता करता हो (डबल-एरो आइकॉन) और WireGuard संरचना फ़ाइल जनरेट करें। ऐसा करते वक्त, पक्का करें कि Select VPN options → NAT-PMP (पोर्ट फॉरवर्ड) सक्षम हो।
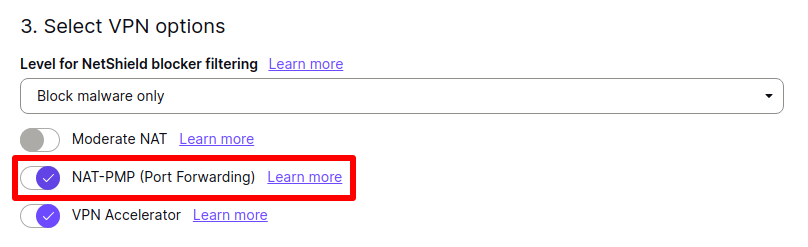
3. जनरेट की गई WireGuard संरचना फ़ाइल डाउनलोड करें और उसका इस्तेमाल करके अपना WireGuard क्लाइंट कॉन्फ़िगर करें। Ubuntu पे Network Manager का इस्तेमाल करके Proton VPN के साथ WireGuard इंस्टॉल करने के लिए हमारी सैंपल गाइड देखें।
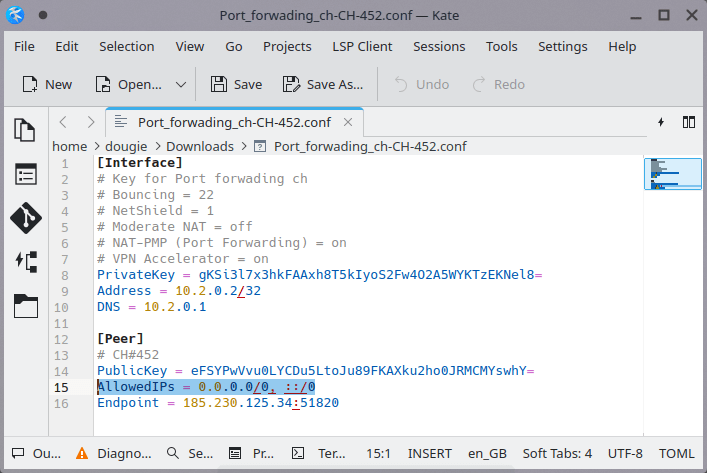
ध्यान दें कि अगर आप पुरानी WireGuard संरचना फ़ाइल इस्तेमाल कर रहे हैं, तो हो सकता है वो डिफॉल्ट रूप से IPv6 कनेक्शन की सहायता न करे। ये पक्का करने के लिए कि IPv6 कनेक्शन VPN टनल से रूट हों, या तो:
1. अपने खाते के पेज से नई WireGuard संरचना फ़ाइल डाउनलोड करें।
या:
2. पुरानी संरचना फ़ाइल को टेक्स्ट एडिटर में खोलें और इस लाइन को बदलें:
AllowedIPs = 0.0.0.0/0 → AllowedIPs = 0.0.0.0/0, ::/0
हो जाने के बाद फ़ाइल सेव करें और उसे बंद करें।
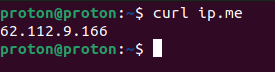
4. Proton VPN से कनेक्ट करें। ये चेक करने के लिए कि आप जुड़े हुए हैं और VPN सही तरीके से काम कर रहा है, हमारे Free सुरक्षित IP स्कैनर(नई विंडो) पे जाएं या macOS या Linux पे टर्मिनल विंडो खोलकर curl ip.me दर्ज करें।
स्टेप 2: पोर्ट फॉरवर्ड मैन्युअल रूप से कैसे कॉन्फ़िगर करें
Linux
Proton VPN से OpenVPN या WireGuard संरचना फ़ाइल लें, और पक्का करें कि सर्वर P2P की सहायता करता हो और NAT-PMP टॉगल सक्षम हो।
नीचे दिया गया उदाहरण दिखाता है कि Linux पे natpmpc का इस्तेमाल करके सही पोर्ट मैपिंग कैसे बनाएँ।
1. पोर्ट फॉरवर्ड सक्षम करके VPN से कनेक्ट करें।
2. natpmpc इंस्टॉल करें। ऐसा Debian और Ubuntu आधारित सिस्टम पे करने के लिए, टर्मिनल विंडो खोलें और दर्ज करें:
sudo apt install natpmpc
RedHat सिस्टम (जिनमें Fedora शामिल है) पे, दर्ज करें:
sudo dnf install libnatpmp
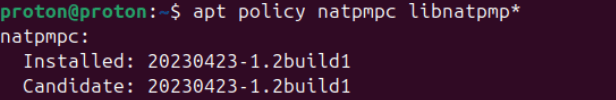
3. अपना natpmpc संस्करण सत्यापित करें। natpmpc के 20150609-xxx संस्करणों में एक बग है जो VPN सर्वर के जवाब को गलत समझ सकता है और उलझाने वाला आउटपुट बना सकता है। Proton VPN टीम ने इसका एक फ़िक्स जमा किया जो स्वीकार कर लिया गया और अपस्ट्रीम में मर्ज कर दिया गया, इसलिए ये बग natpmpc संस्करण 20230423-xxx (और नए) को प्रभावित नहीं करता।
Debian और Ubuntu आधारित सिस्टम पे चल रहे अपने natpmpc संस्करण को सत्यापित करने के लिए, टर्मिनल विंडो खोलें और दर्ज करें:
apt policy natpmpc libnatpmp*
RedHat सिस्टम (जिनमें Fedora शामिल है) पे, दर्ज करें:
dnf list libnatpmp
अगर आप natpmpc का पुराना संस्करण चला रहे हैं, तो उसे natpmpc संस्करण 20230423-xxx (या नए) में अपडेट करें। ऐसा करने के लिए, आप निम्न कमांड का इस्तेमाल करके libnatpmp को सोर्स से कंपाइल कर सकते हैं:
git clone https://github.com/miniupnp/libnatpmp.git
cd libnatpmp
make all
sudo make install
4. चेक करें कि जिस सर्वर से आप जुड़े हुए हैं उस पे पोर्ट फॉरवर्ड की अनुमति है। ऐसा करने के लिए, टर्मिनल विंडो खोलें और दर्ज करें:
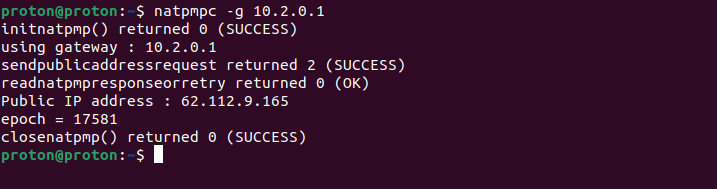
natpmpc -g 10.2.0.1
अगर जिस सर्वर से आप जुड़े हुए हैं उस पे पोर्ट फॉरवर्ड की अनुमति है, तो आउटपुट कुछ ऐसा दिखेगा:
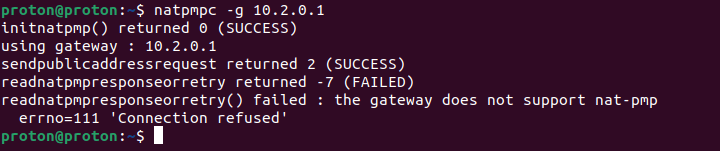
अगर ये टेस्ट असफल हो जाता है (नीचे स्क्रीनशॉट देखें), तो कृपया इस गाइड के स्टेप 1 पे वापस जाएं, कोई दूसरा P2P सर्वर चुनें, और पक्का करें कि आपका VPN कनेक्शन सही तरीके से कॉन्फ़िगर है।
5. UDP और TCP पोर्ट मैपिंग बनाएँ, फिर natpmpc को लूप में चलाएं ताकि उसका समय खत्म न हो। दर्ज करें:
while true ; do date ; natpmpc -a 1 0 udp 60 -g 10.2.0.1 && natpmpc -a 1 0 tcp 60 -g 10.2.0.1 || { echo -e "ERROR with natpmpc command \a" ; break ; } ; sleep 45 ; doneनीचे दिए गए उदाहरण में, इसके लिए पोर्ट 53186 आवंटित किया गया है (UDP और TCP दोनों के लिए)।
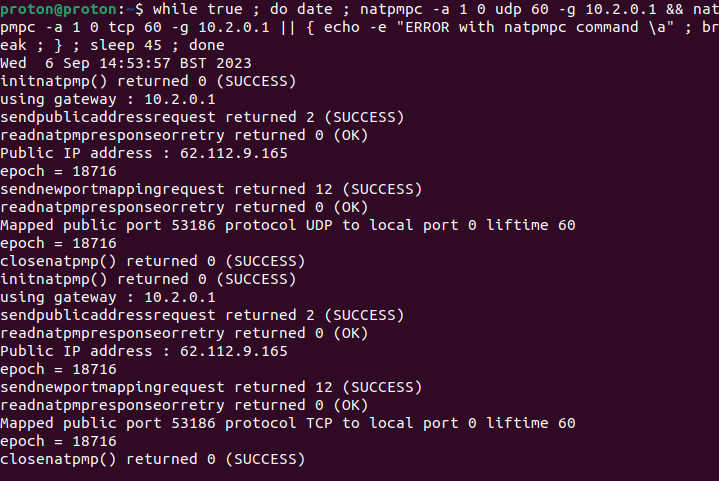
पोर्ट फॉरवर्ड अब चालू हो गया है। ध्यान दें कि टर्मिनल विंडो बंद करने से लूप प्रोसेस खत्म हो जाएगी। जब भी आप नया पोर्ट फॉरवर्ड सत्र शुरू करना चाहें, आपको ये लूप स्क्रिप्ट दोबारा चलानी होगी, वरना पोर्ट सिर्फ 60 सेकेंड के लिए खुला रहेगा।
6. अपने BitTorrent क्लाइंट में, अपने राऊटर से UPnP / NAT-PMP पोर्ट फॉरवर्ड अक्षम करें और कनेक्शन आउटपुट में दिखाया गया पब्लिक पोर्ट नंबर (ऊपर देखें), अपने BitTorrent क्लाइंट के पोर्ट फॉरवर्ड सेक्शन में पेस्ट करें।
उदाहरण के लिए, qBittorrent पे, टूल्स → पसंद... → कनेक्शन → लिसनिंग पोर्ट → पोर्ट नंबर को संवाद के लिए इस्तेमाल होने वाला पोर्ट फील्ड में पेस्ट करें। उसके नीचे, मेरे राऊटर से UPnP / NAT-PMP पोर्ट फॉरवर्ड इस्तेमाल करें का टिक हटाएं (ये डिफॉल्ट रूप से सक्षम है)। हो जाने पे ठीक है पे क्लिक करें।
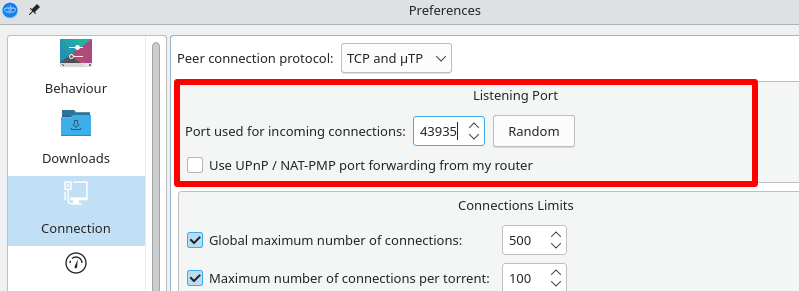
पोर्ट फॉरवर्ड अब कॉन्फ़िगर हो गया है।
macOS
अपने Mac पे पोर्ट फॉरवर्ड कॉन्फ़िगर करने का सबसे आसान तरीका है हमारा ऑफिशियल macOS ऐप इस्तेमाल करना।
मैन्युअल रूप से कॉन्फ़िगर करने के लिए, ProtonVPN से OpenVPN या WireGuard संरचना फ़ाइल लें, और पक्का करें कि सर्वर P2P की सहायता करता हो और NAT-PMP टॉगल सक्षम हो।
1. ऊपर बताए अनुसार, पोर्ट फॉरवर्ड (NAT-PMP) सक्षम करके VPN से कनेक्ट करें।
- जानें कि macOS पे WireGuard मैन्युअल रूप से कैसे कॉन्फ़िगर करें
- जानें कि macOS पे OpenVPN मैन्युअल रूप से कैसे कॉन्फ़िगर करें
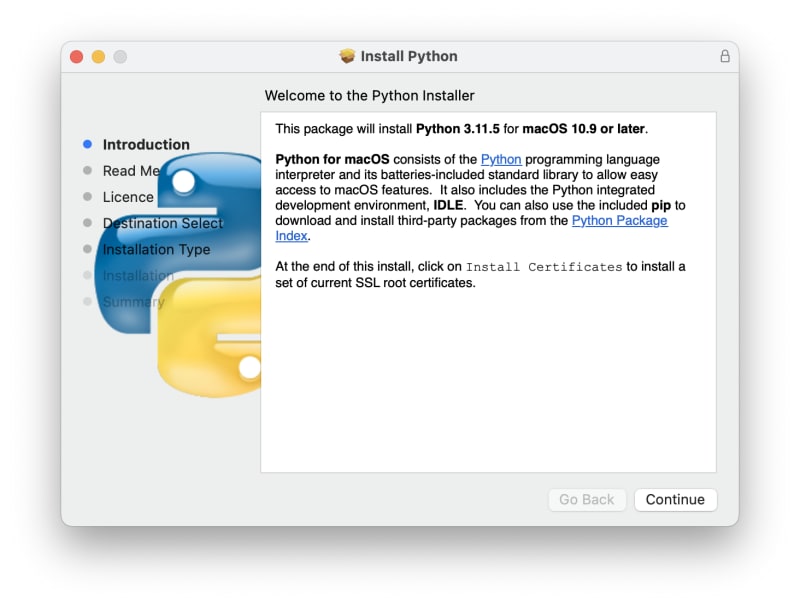
2. Python 3 डाउनलोड करें(नई विंडो) DMG के रूप में और उसे इंस्टॉल करें। ऐप को अनुमति देने के लिए आपको निजता और सुरक्षा → सुरक्षा में जाना होगा।
3. Pip इंस्टॉल करें। ऐसा करने के लिए, Terminal खोलें और दर्ज करें:
curl https://bootstrap.pypa.io/get-pip.py -o get-pip.py
इसके बाद:
python3 get-pip.py
फिर चलाएं:
python3 -m pip install py-natpmp
4. अब हम natpmpc चला सकते हैं और उसे लूप में चला सकते हैं ताकि उसका समय खत्म न हो:
cd "$(python3 -m pip show py-natpmp | grep Location | cut -d ' ' -f 2)/natpmp" && while true ; do date ; python3 natpmp_client.py -g 10.2.0.1 0 0 || { echo -e "ERROR with natpmpc command \a" ; break ; } ; sleep 45 ; doneपोर्ट फॉरवर्ड अब सक्षम है। ध्यान दें कि स्क्रिप्ट के काम करते रहने के लिए आपको टर्मिनल विंडो खुला छोड़े रखना होगा। स्क्रिप्ट के हर लूप पे बेल सूचना अक्षम करने के लिए, मेन्यू बार → Terminal → सेटिंग → प्रोफ़ाइल टैब → ऐडवांस → बेल में जाएं और Audible Bell का टिक हटाएं।
5. अपने BitTorrent क्लाइंट में, अपने राऊटर से UPnP / NAT-PMP पोर्ट फॉरवर्ड अक्षम करें और कनेक्शन आउटपुट में दिखाया गया पब्लिक पोर्ट नंबर (ऊपर देखें), अपने BitTorrent क्लाइंट के पोर्ट फॉरवर्ड सेक्शन में पेस्ट करें।
उदाहरण के लिए, qBittorrent पे, टूल्स → पसंद... → कनेक्शन → लिसनिंग पोर्ट → पोर्ट नंबर को संवाद के लिए इस्तेमाल होने वाला पोर्ट फील्ड में पेस्ट करें। उसके नीचे, मेरे राऊटर से UPnP / NAT-PMP पोर्ट फॉरवर्ड इस्तेमाल करें का टिक हटाएं (ये डिफॉल्ट रूप से सक्षम है)। हो जाने पे ठीक है पे क्लिक करें।
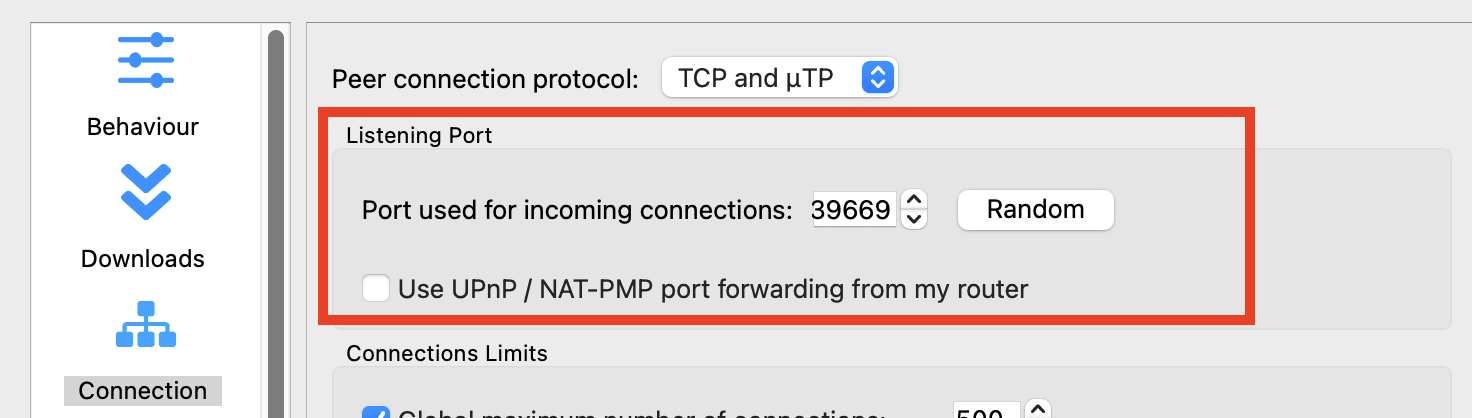
अब आपके BitTorrent क्लाइंट पे पोर्ट फॉरवर्ड चालू होना चाहिए।