


WireGuard® का इस्तेमाल करके pfSense पे Proton VPN कैसे कॉन्फिगर करें
- पढ़ने का समय
- 1 मिनट
- श्रेणी
- राऊटर
इस गाइड में हम आपको दिखाते हैं कि WireGuard® VPN प्रोटोकॉल का इस्तेमाल करके pfSense 2.7.x पे Proton VPN का सेटअप कैसे करें। इससे आपका राऊटर अपने से जुड़े हुए किसी भी डिवाइस को Proton VPN कनेक्शन से सुरक्षित रख सकता है।
WireGuard के बारे में और जानें
आप OpenVPN प्रोटोकॉल का इस्तेमाल करके भी pfSense 2.7.x पे Proton VPN कॉन्फिगर कर सकते हैं, लेकिन हम WireGuard इस्तेमाल करने की सलाह देते हैं।
- OpenVPN बनाम WireGuard के बारे में जानें
- जानें कि OpenVPN का इस्तेमाल करके pfSense पे Proton VPN कैसे कॉन्फिगर करें
1. WireGuard संरचना फ़ाइल बनाएँ
अपने Proton खाते के यूज़रनेम और पासवर्ड से account.protonvpn.com पे Proton VPN में साइनइन करें, डाउनलोड → WireGuard संरचना में जाएं और एक WireGuard संरचना फ़ाइल डाउनलोड करें। प्लेटफॉर्म: राऊटर चुनना ना भूलें।
जानें कि Proton VPN से WireGuard कॉन्फ़िगरेशन फाइल कैसे डाउनलोड करें
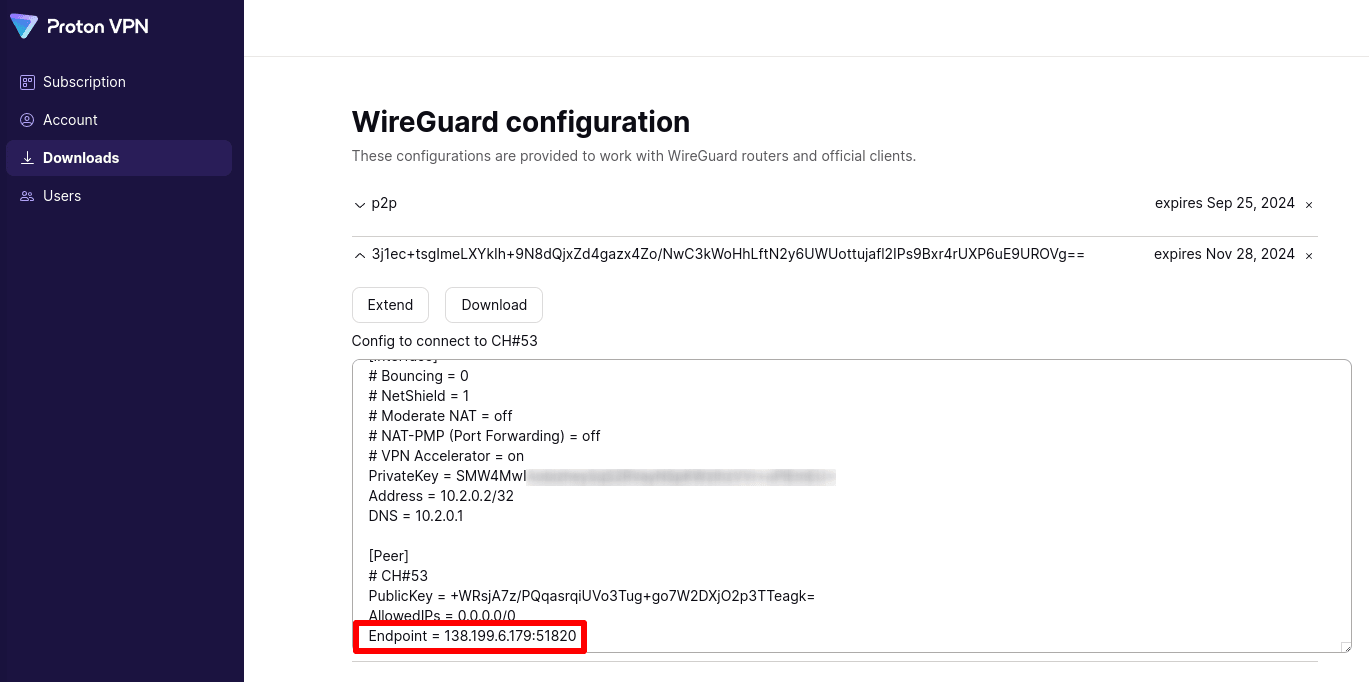
इस कॉन्फिग फ़ाइल की निजी चाबी pfSense कॉन्फिगर करने के लिए चाहिए होगी। उसे ढूंढने के लिए डाउनलोड → WireGuard संरचना में जाएं और अभी बनाई गई WireGuard चाबी चुनें। PrivateKey = लिखी लाइन ढूंढें।

आपको Endpoint = का IP पता भी चाहिए होगा।
2. pfSense पे WireGuard पैकेज इंस्टॉल करें
अपने ब्राउज़र के URL बार में 192.168.1.1 दर्ज करें ताकि pfSense फ्रंटएंड खुल जाए। साइनइन करें और सिस्टम → पैकेज मैनेजर → उपलब्ध पैकेज टैब में जाएं। WireGuard पैकेज ढूंढें और इंस्टॉल करें पे क्लिक करें।
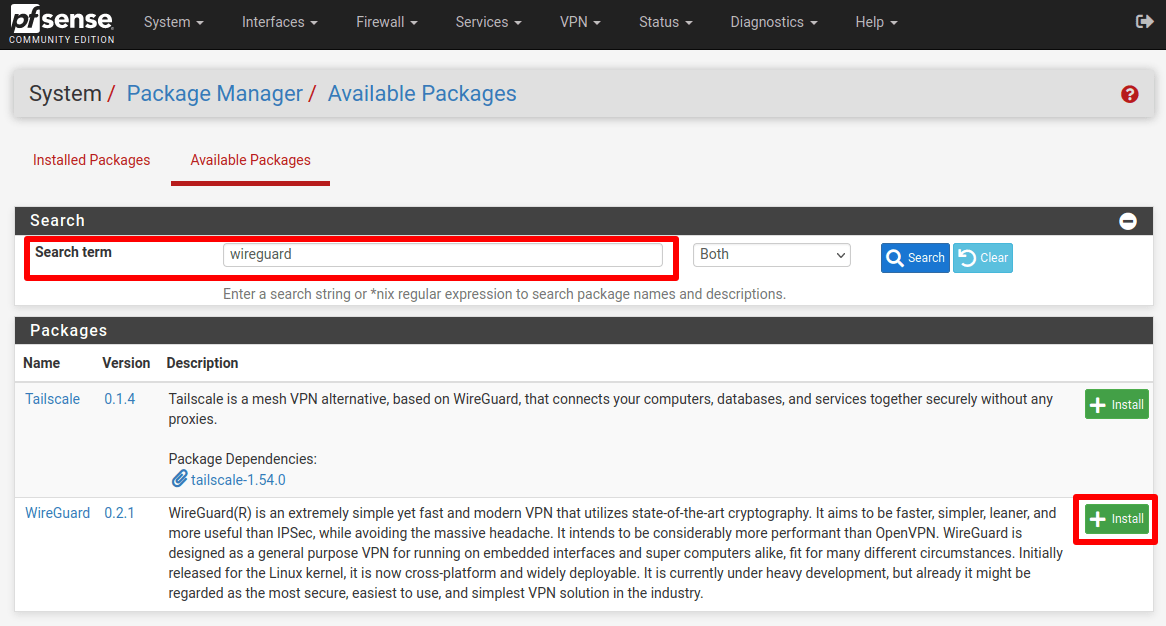
सत्यापित करने के लिए कि WireGuard सफलतापूर्वक इंस्टॉल हुआ है, सिस्टम → पैकेज मैनेजर → इंस्टॉल किए गए पैकेज में जाएं।
3. नया WireGuard टनल बनाएँ
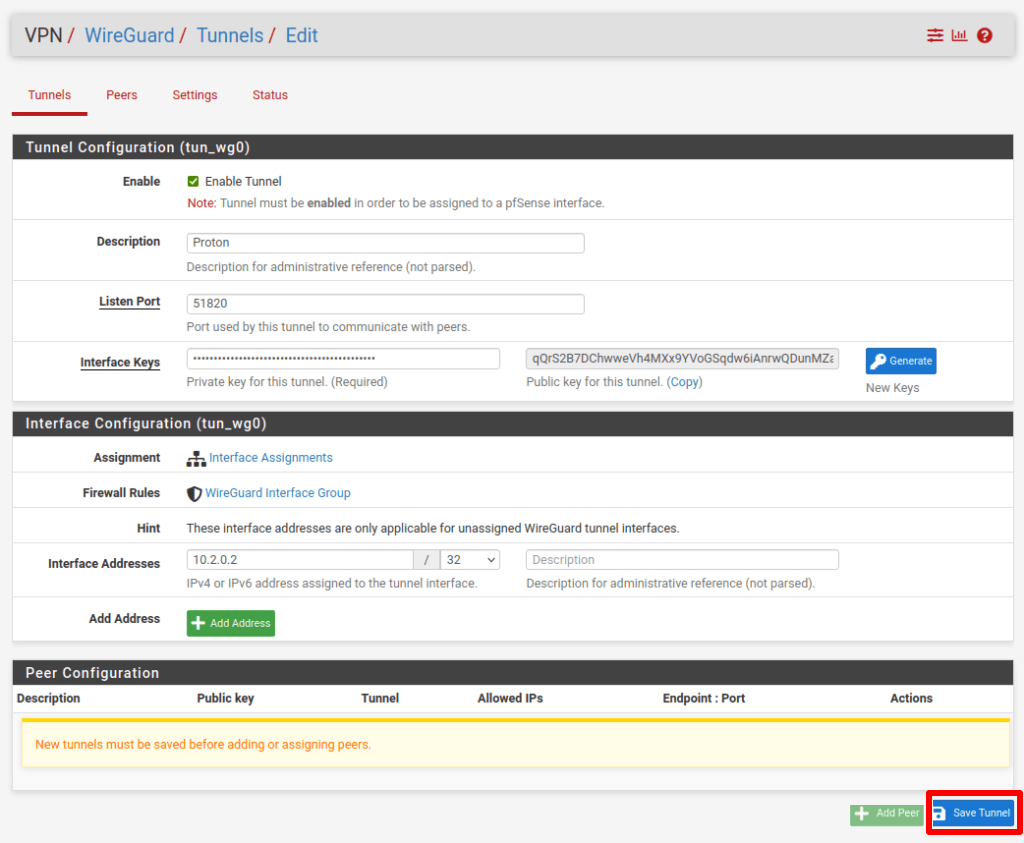
अभी भी pfSense में, VPN → WireGuard → टनल में जाएं और निम्नलिखित सेटिंग के साथ एक नया टनल बनाएँ।
टनल संरचना:
- विवरण: उपयुक्त विवरण चुनें
- लिसन पोर्ट: 51820
- इंटरफेस चाबियां: अपनी संरचना फ़ाइल से निजी चाबी (स्टेप 1 देखें)
- सार्वजनिक चाबी: ये अपने-आप जनरेट हो जाएगी
इंटरफेस संरचना:
- इंटरफेस पते: 10.2.0.2/32
हो जाने के बाद टनल सेव करें पे क्लिक करें।
4. एक पीयर जोड़ें
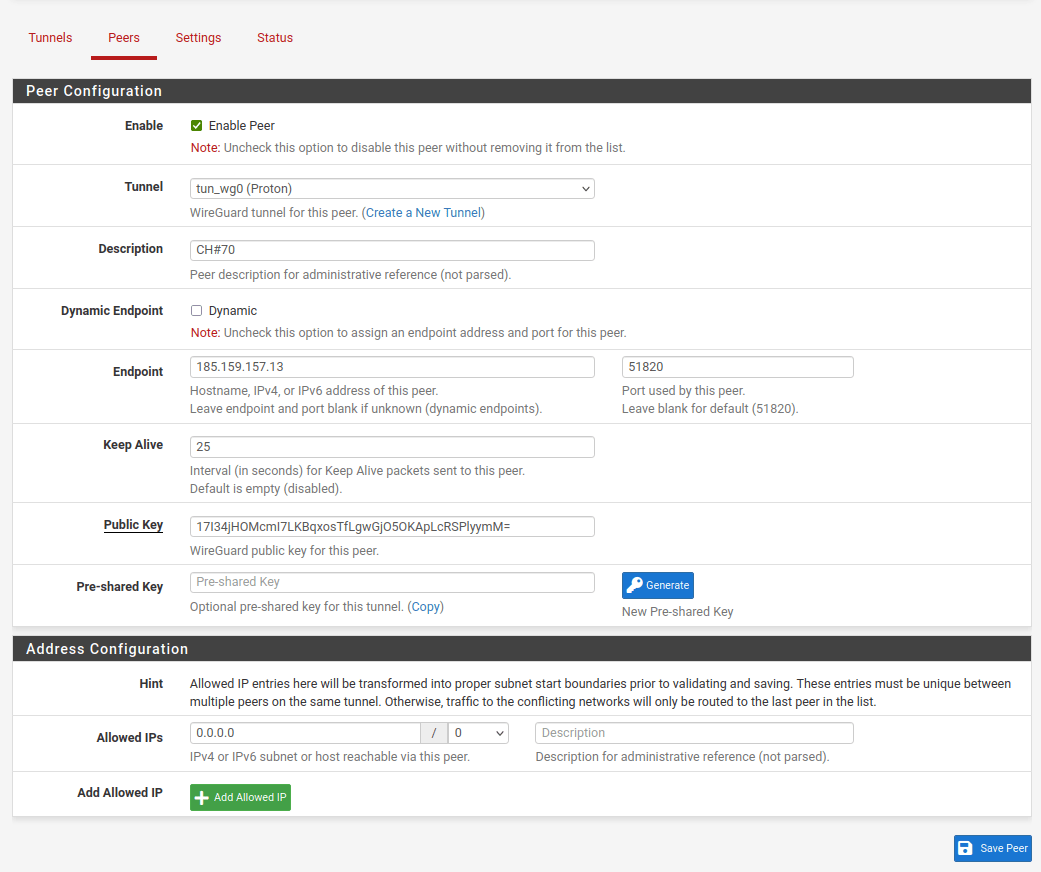
अभी भी टनल टैब पे, पीयर जोड़ें (ऊपर देखें) पे क्लिक करें, जिससे आप पीयर टैब में पहुंच जाएंगे। निम्नलिखित सेटिंग कॉन्फिगर करें।
पीयर संरचना:
- टनल: पिछले स्टेप में बनाया गया टनल
- विवरण: कोई वर्णनात्मक नाम चुनें, जैसे सर्वर का नाम
- डायनामिक एंडपॉइंट: अनचेक करें
- एंडपॉइंट: आपकी डाउनलोड की गई WireGuard संरचना से एंडपॉइंट IP पता
- पोर्ट: 51820
- कीप अलाइव: 25
- सार्वजनिक चाबी: आपकी डाउनलोड की गई WireGuard संरचना फ़ाइल से सार्वजनिक चाबी (स्टेप 1 देखें)
पता संरचना:
- अनुमत IPs: 0.0.0.0 / 0
हो जाने के बाद पीयर सेव करें पे क्लिक करें।
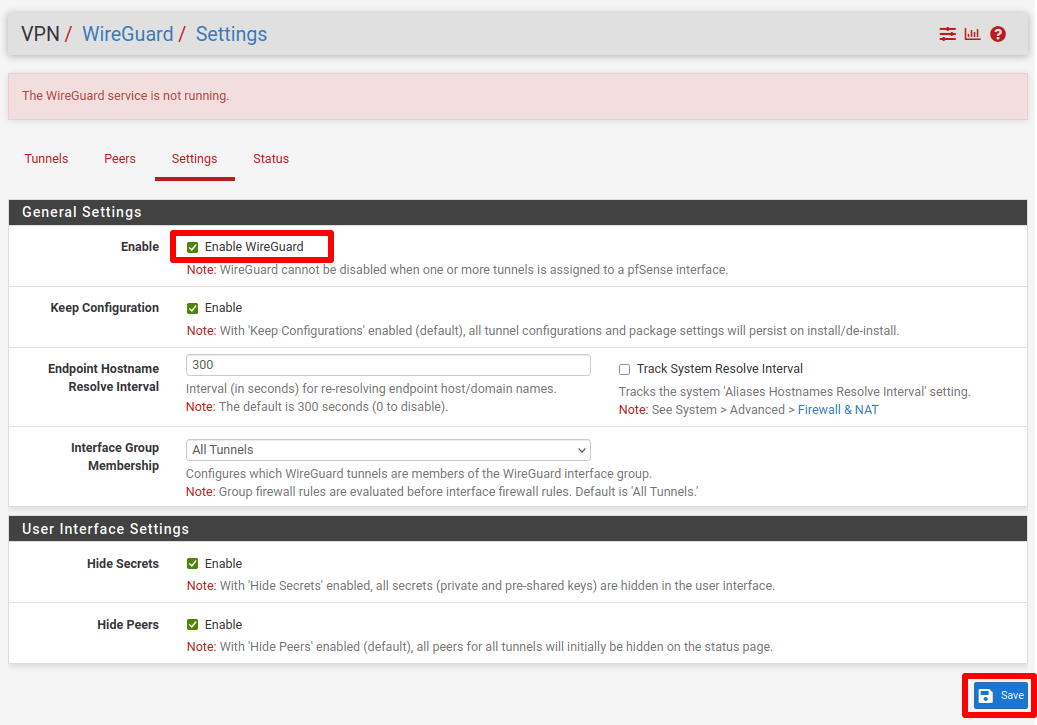
5. सेटिंग टैब में जाएं, WireGuard सक्षम करें चेक करें, फिर सेव करें और बदलाव लागू करें पे क्लिक करें।
5. WireGuard इंटरफेस बनाएँ
VPN क्लाइंट अब चल रहा है, लेकिन उससे कोई ट्रैफिक रूट नहीं हो रहा है। अपना सारा नेटवर्क ट्रैफिक सुरक्षित Proton VPN टनल से रूट करने के लिए आपको इंटरफेस और फायरवॉल रूल कॉन्फिगर करने होंगे।
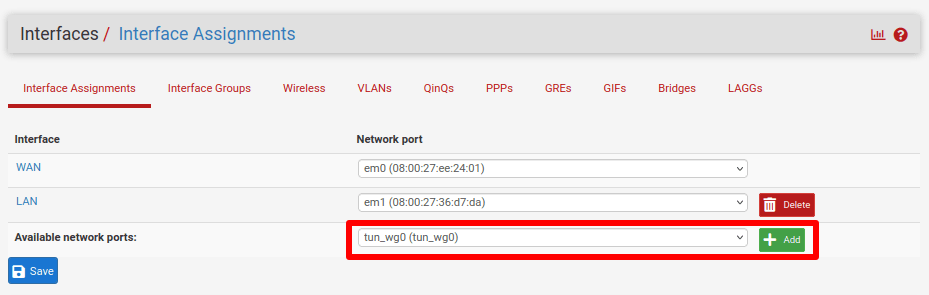
इंटरफेस → इंटरफेस असाइनमेंट → उपलब्ध नेटवर्क पोर्ट में जाएं और tun_wg0 चुनें → जोड़ें।
इससे OPTx नाम का एक इंटरफेस बनेगा (जहां x इस बात पे निर्भर करता है कि आपके राऊटर में कितने फिजिकल इंटरफेस हैं)। उसे कॉन्फिगर करने के लिए नए बने इंटरफेस पे क्लिक करें।
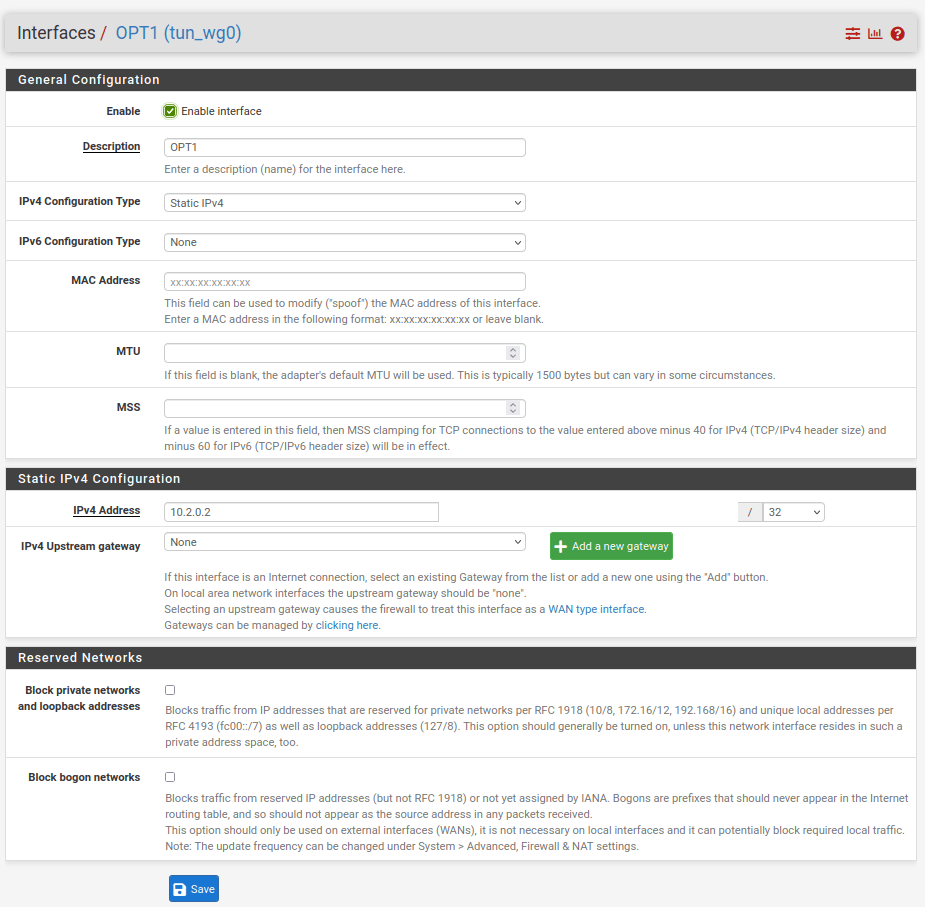
निम्नलिखित संरचना सेटिंग दर्ज करें·
सामान्य संरचना:
- सक्षम करें: चेक किया हुआ
- IPv4 संरचना टाइप: स्टैटिक IPv4
स्टैटिक IPv4 संरचना:
- IPv4 पता: 10.2.0.2 / 32
सेव करें और लागू करें पे क्लिक करें।
6. नया गेटवे जोड़ें
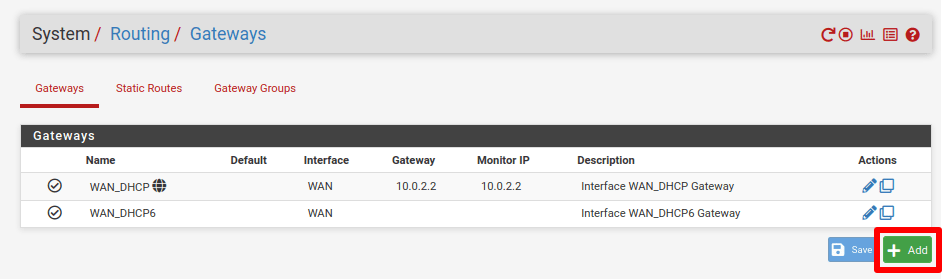
सिस्टम → रूटिंग → गेटवे में जाएं और नया गेटवे जोड़ने के लिए जोड़ें पे क्लिक करें।
निम्नलिखित संरचना सेटिंग दर्ज करें:
- इंटरफेस: OPT1 (या पिछले स्टेप के इंटरफेस का नाम)
- पता फैमिली: ipv4
- नाम: वर्णनात्मक नाम
- गेटवे: 10.2.0.1
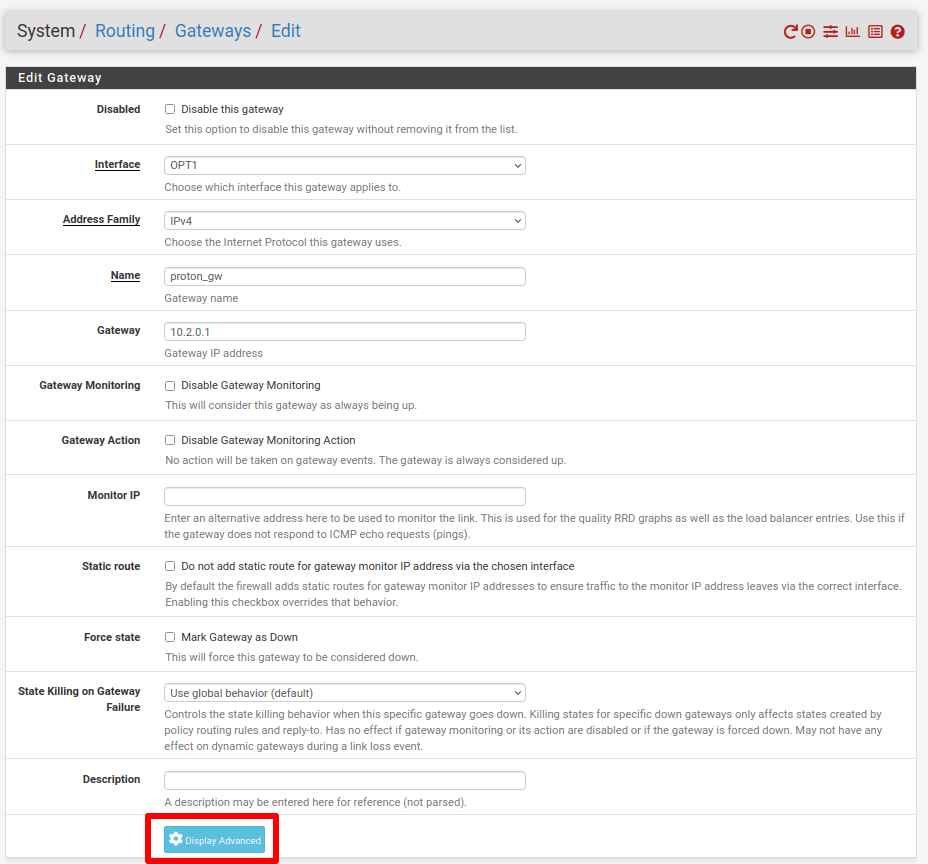
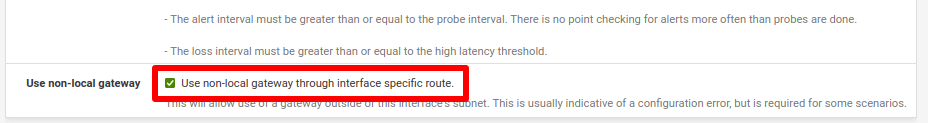
ऐडवांस दिखाएं पे क्लिक करें और नॉन-लोकल गेटवे इस्तेमाल करें → इंटरफेस-विशिष्ट रूट से नॉन-लोकल गेटवे इस्तेमाल करें चेक करें। सेव करें और बदलाव लागू करें पे क्लिक करें।
7. फायरवॉल रूल कॉन्फिगर करें
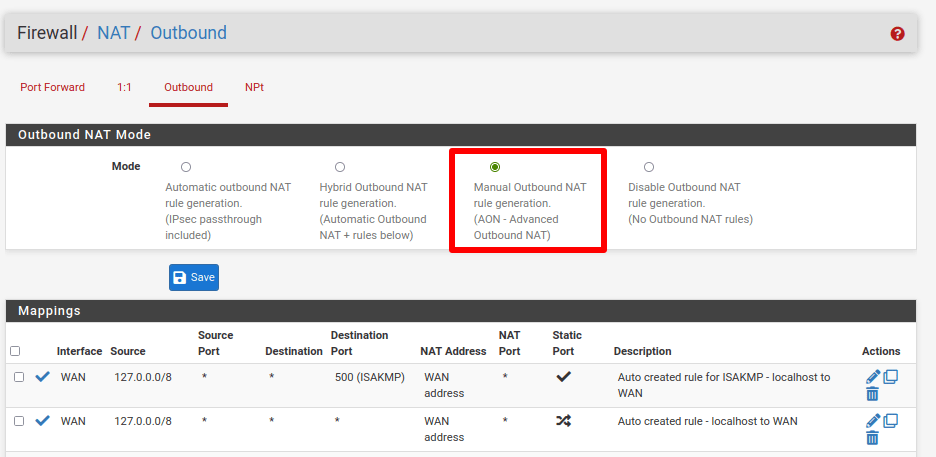
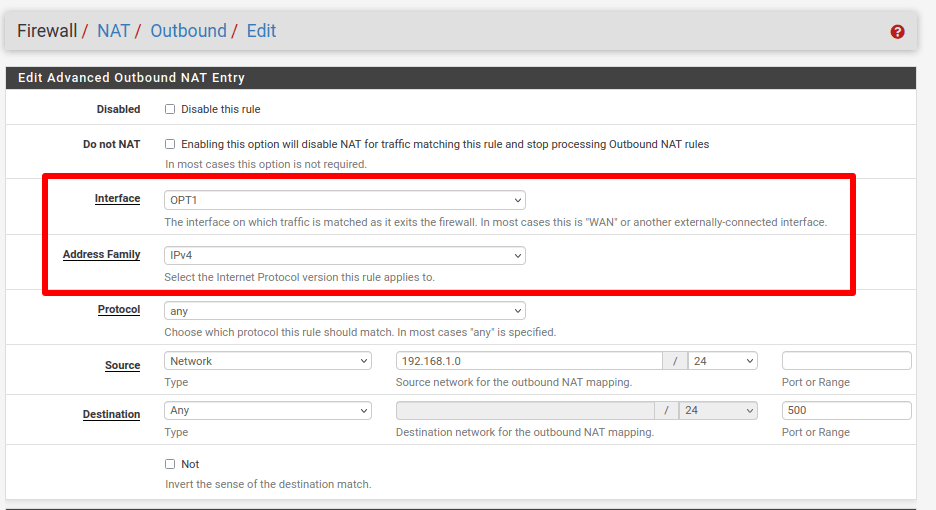
हम स्टेप 5 में सेटअप किए गए Proton VPN इंटरफेस से सारा ट्रैफिक रूट करने के लिए फायरवॉल रूल इस्तेमाल करते हैं। फायरवॉल → NAT → आउटबाउंड में जाएं और मैनुअल आउटबाउंड NAT रूल जनरेशन चुनें। फिर सेव करें और बदलाव लागू करें पे क्लिक करें।
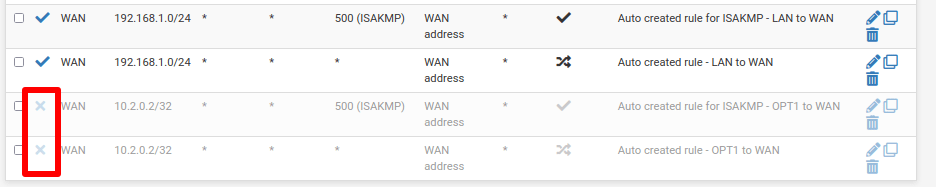
अब आखिरी दो रूल के बगल वाले ✓ आइकॉन पे क्लिक करके उन्हें अक्षम करें।
- ISAKMP के लिए अपने-आप बना रूल – OPT1 से WAN
- अपने-आप बना रूल OPT1 से WAN
निम्नलिखित दो रूल के बगल वाले बदलें (पेंसिल) आइकॉन पे क्लिक करें:
- अपने-आप बना रूल – LAN से WAN
- ISAKMP के लिए अपने-आप बना रूल – LAN से WAN
दोनों मामलों में, इंटरफेस को VPN इंटरफेस (OPT1) और पता फैमिली को IPv4 में बदलें। हो जाने के बाद सेव करें और बदलाव लागू करें पे क्लिक करें।
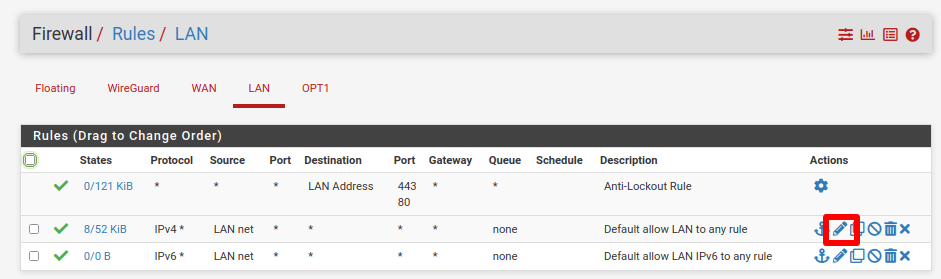
फायरवॉल → रूल → LAN → डिफॉल्ट allow LAN to any रूल → बदलें (पेंसिल आइकॉन)।
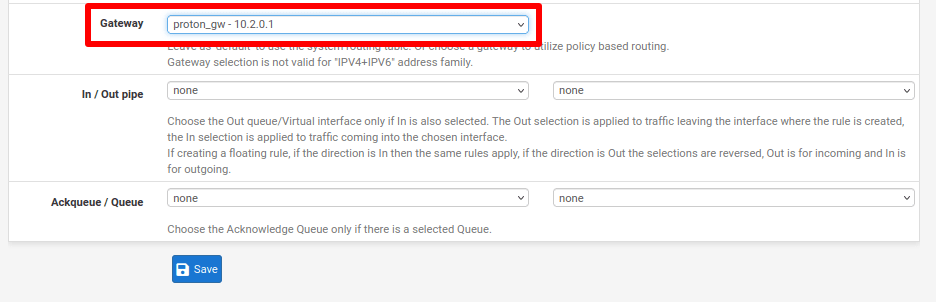
ऐडवांस दिखाएं → गेटवे पे क्लिक करें और स्टेप 6 में बनाए गए गेटवे को चुनें। सेव करें पे क्लिक करें।
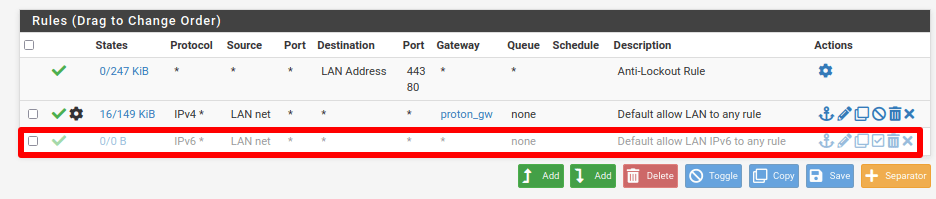
डिफॉल्ट allow LAN IPv6 to any रूल के बगल वाले ✓ आइकॉन पे क्लिक करके उसे अक्षम करें, फिर सेव करें और बदलाव लागू करें पे क्लिक करें।
8. DNS सेटिंग कॉन्फिगर करें
अब pfSense फायरवॉल से गुज़रने वाला सारा इंटरनेट ट्रैफिक एक Proton VPN सर्वर से रूट होगा। हालांकि, DNS रिक्वेस्ट ऐसा नहीं करती। इसे ठीक करने के लिए, हमें pfSense में DNS सेटिंग बदलनी होगी।
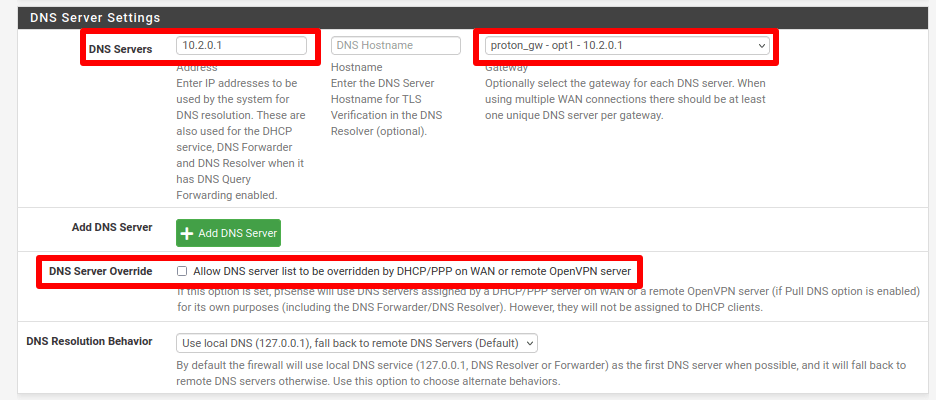
अब pfSense में सिस्टम → सामान्य सेटअप → DNS सर्वर सेटिंग में जाएं और निम्नलिखित सेटिंग कॉन्फिगर करें:
- DNS सर्वर: 10.2.0.1
- गेटवे: स्टेप 6 में कॉन्फिगर किए गए गेटवे का नाम।
- DNS सर्वर ओवरराइड: अनचेक
हो जाने के बाद सेव करें पे क्लिक करें।
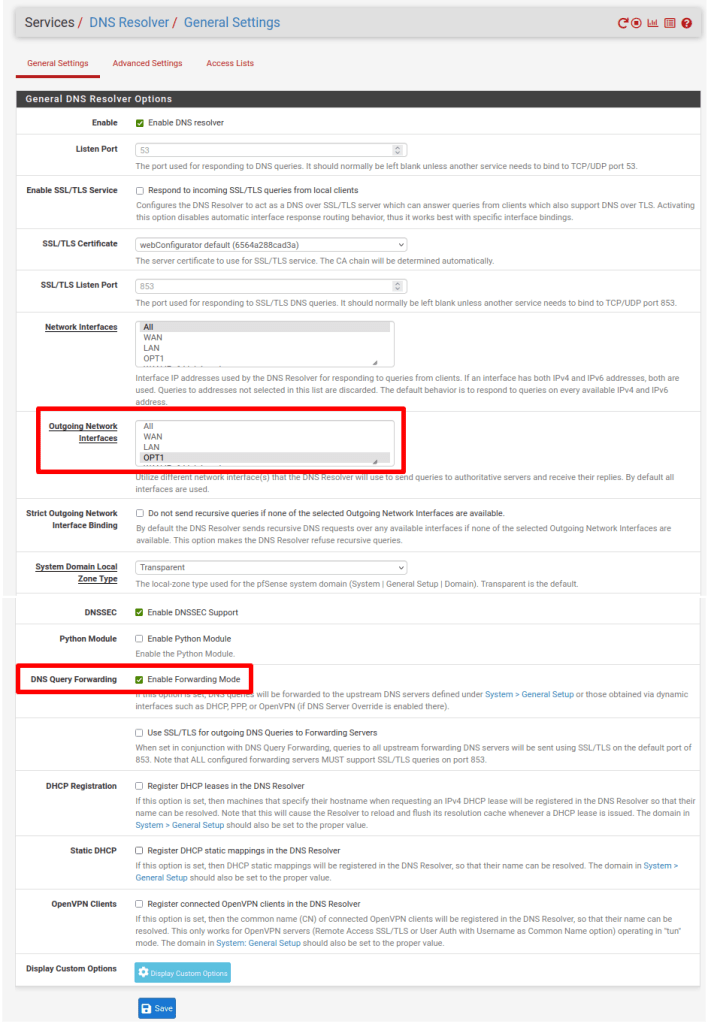
अब सर्विसेज → DNS रिज़ॉल्वर → सामान्य सेटिंग में जाएं और निम्नलिखित बदलें:
- आउटगोइंग नेटवर्क इंटरफेस: OPT1 (हमारा बनाया हुआ WireGuard इंटरफेस)
- DNS क्वेरी फॉरवर्डिंग: फॉरवर्डिंग मोड सक्षम करें चेक करें
हो जाने के बाद सेव करें और बदलाव लागू करें पे क्लिक करें।
आपका सेटअप अब पूरा हो गया है। आपके नेटवर्क का सारा ट्रैफिक अब सुरक्षित रूप से आपके चुने हुए Proton VPN सर्वर से रूट होता है। आप अपने नेटवर्क के किसी भी डिवाइस से हमारे Free सिक्योर IP स्कैनर(नई विंडो) पे जाकर इसे टेस्ट कर सकते हैं।