WireGuard के इस्तेमाल से OpenWrt राऊटर पे Proton VPN कैसे सेटअप करें
- पढ़ने का समय
- 1 मिनट
- श्रेणी
- राऊटर
आप अपने राऊटर पे Proton VPN सेटअप कर सकते हैं, जो उस राऊटर के ज़रिए इंटरनेट से कनेक्ट होने वाले हर डिवाइस को सुरक्षित रखेगा। इस गाइड में, हम स्टेप-बाय-स्टेप देखते हैं कि WireGuard® VPN प्रोटोकॉल के इस्तेमाल से OpenWrt(नई विंडो) राऊटर पे Proton VPN कैसे सेटअप करें।
आप OpenVPN के इस्तेमाल से OpenWrt राऊटर पे Proton VPN कॉन्फ़िगर कर सकते हैं भी, लेकिन हम WireGuard के इस्तेमाल की सलाह देते हैं, अगर आपके पास OpenVPN इस्तेमाल करने की कोई मज़बूत वजह न हो।
हमारे पास दूसरे कई लोकप्रिय राऊटर पे Proton VPN सेटअप करने के लिए भी गाइड हैं।
शुरू करने से पहले, आपको ये चीज़ें चाहिए:
- एक कंप्यूटर जो आपके LAN नेटवर्क से जुड़ा हुआ हो, ताकि आप अपने OpenWrt राऊटर का वेब इंटरफ़ेस एक्सेस कर सकें(नई विंडो)। इसके लिए, अपने ब्राउज़र की URL बार में 192.168.1.1 दर्ज करें।
OpenWrt राऊटर पे Proton VPN कैसे सेटअप करें
पहला स्टेप: WireGuard संरचना फ़ाइल डाउनलोड करें
account.protonvpn.com पे अपने Proton खाते के यूज़रनेम और पासवर्ड से Proton VPN में साइनइन करें, डाउनलोड → WireGuard संरचना पे जाएं, और एक WireGuard संरचना फ़ाइल डाउनलोड करें। प्लेटफॉर्म चुनें: राऊटर चुनना न भूलें।
जानें कि Proton VPN से WireGuard कॉन्फ़िगरेशन फाइल कैसे डाउनलोड करें
स्टेप 2: WireGuard सहायता इंस्टॉल करें
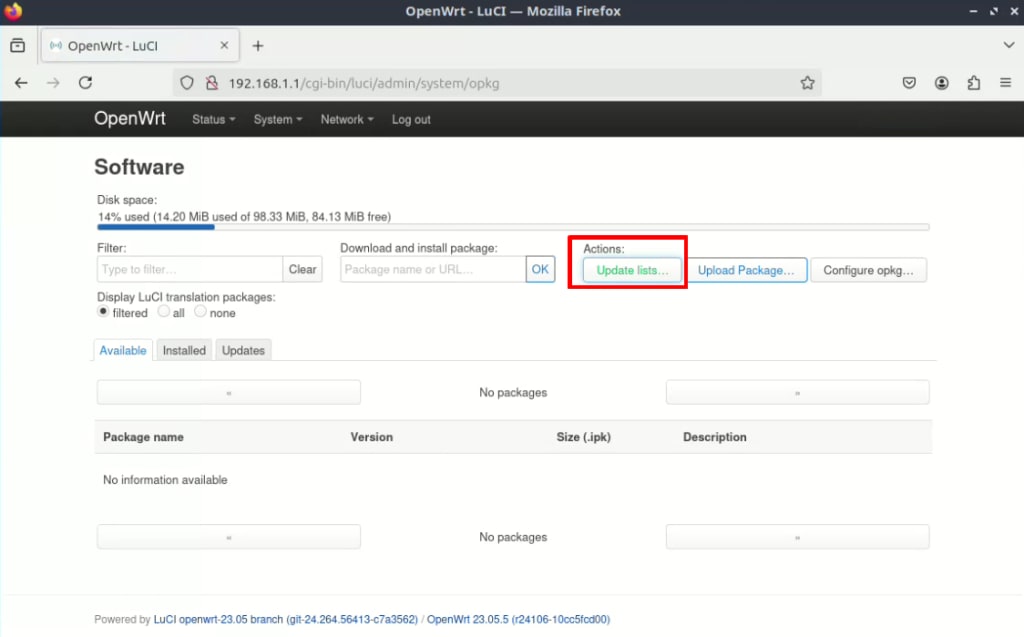
1. OpenWrt वेब इंटरफ़ेस खोलें, साइनइन करें, और System → Software → Actions → Update lists… पे जाएं
2. Filter फील्ड में WireGuard दर्ज करें और पैकेज कैटलॉग के खोज परिणामों में से luci-proto-wireguard → Install चुनें (या luci-app-wireguard, अगर आपको यह पैकेज न दिखे)।

3. अपने राऊटर को बंद करके दोबारा चालू करें (आप वेब इंटरफ़ेस के ज़रिए System → Reboot पे जाकर ये कर सकते हैं)।
तीसरा स्टेप: WireGuard इंटरफ़ेस कॉन्फ़िगर करें
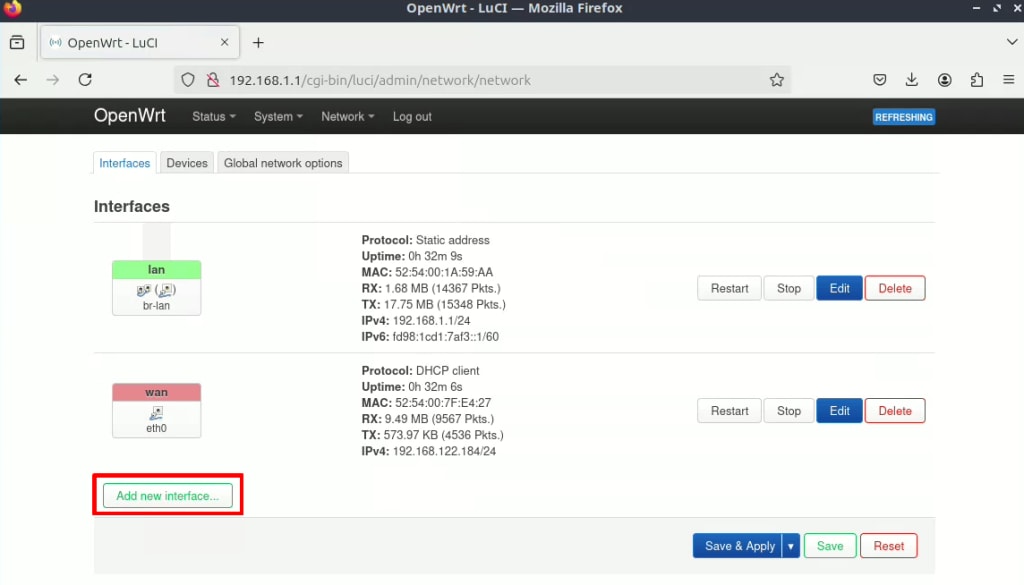
1. Network → Interfaces → Add new interface… पे जाएं
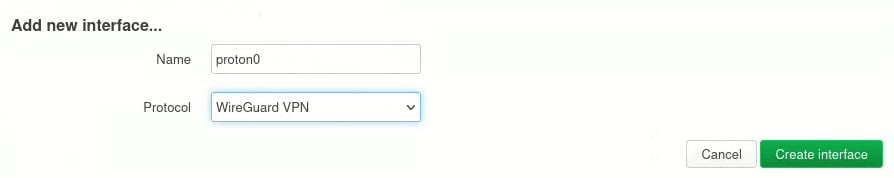
2. नए इंटरफ़ेस को एक नाम दें (जैसे proton0) और Protocol ड्रॉपडाउन मेन्यू से WireGuard VPN चुनें। हो जाने पे Create interface पर क्लिक करें।
3. Import configuration → Load configuration… पे जाएं

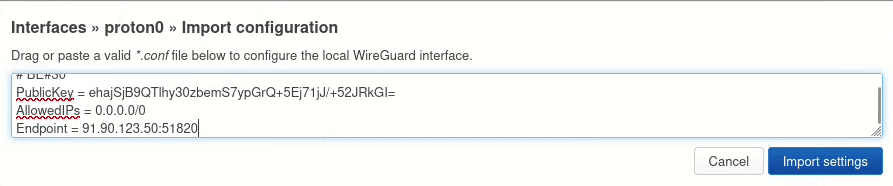
4. पहले स्टेप में डाउनलोड की गई WireGuard संरचना फ़ाइल को टेक्स्ट एडिटर में खोलें, और उसका कंटेंट टेक्स्ट बॉक्स में पेस्ट करें। हो जाने पे Import settings पर क्लिक करें।
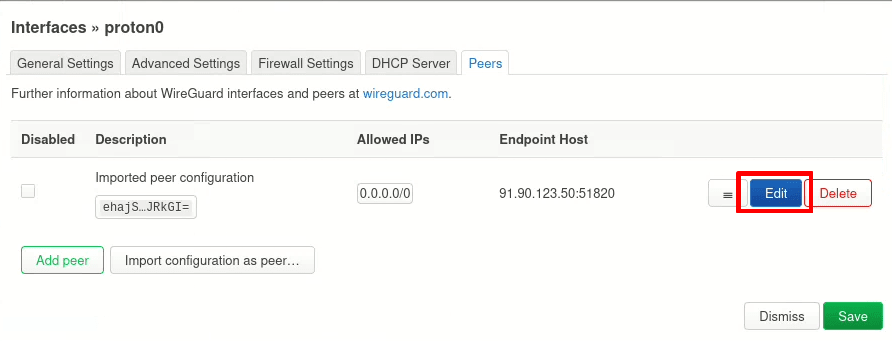
5. नए इंटरफ़ेस पेज पे, Peers टैब पे जाएं। एकमात्र Imported peer configuration के बगल में, Edit पर क्लिक करें।
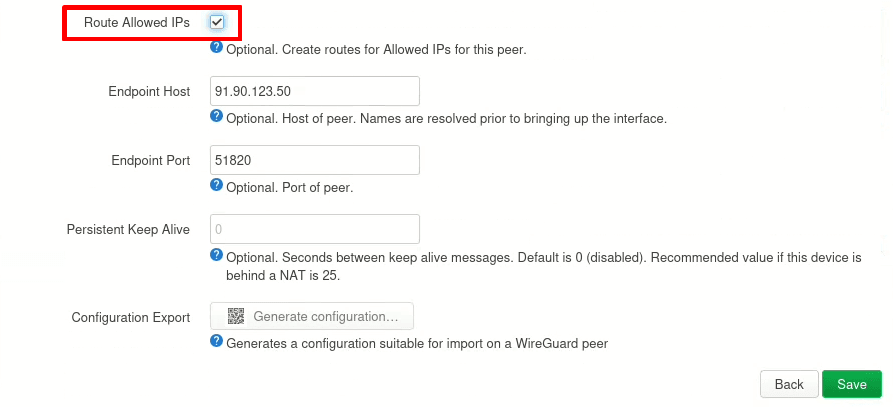
6. Route Allowed IPs पे जाएं और सुनिश्चित करें कि चेकबॉक्स चुना हुआ है। Save पर क्लिक करें।
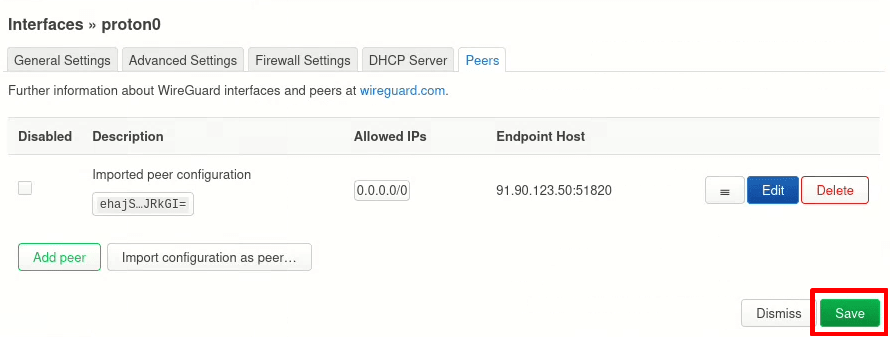
7. अपने नए WireGuard इंटरफ़ेस के संरचना पेज पे वापस जाकर, Save पर क्लिक करें।
8. Interfaces पेज पे, Save & Apply पर क्लिक करें।

राऊटर के ज़रिए सारी इंटरनेट कनेक्टिविटी खो जाएगी, क्योंकि सारा ट्रैफिक नए इंटरफ़ेस से रूट होता है लेकिन फायरवॉल अभी कॉन्फ़िगर नहीं किया गया है।
चौथा स्टेप: फायरवॉल कॉन्फ़िगर करें
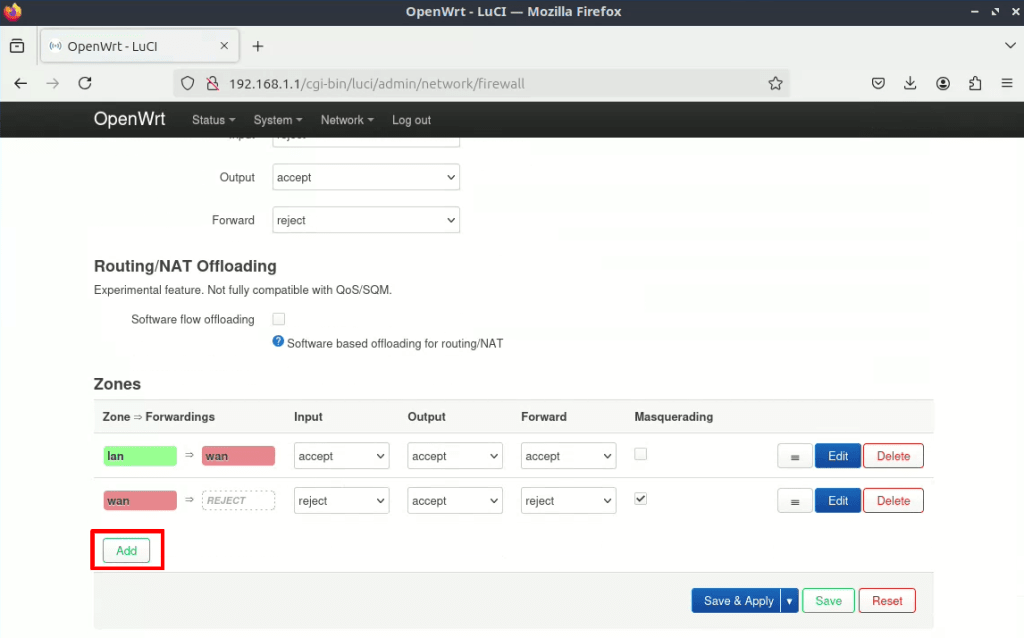
1. Network → Firewall → Zones → Add पे जाएं।
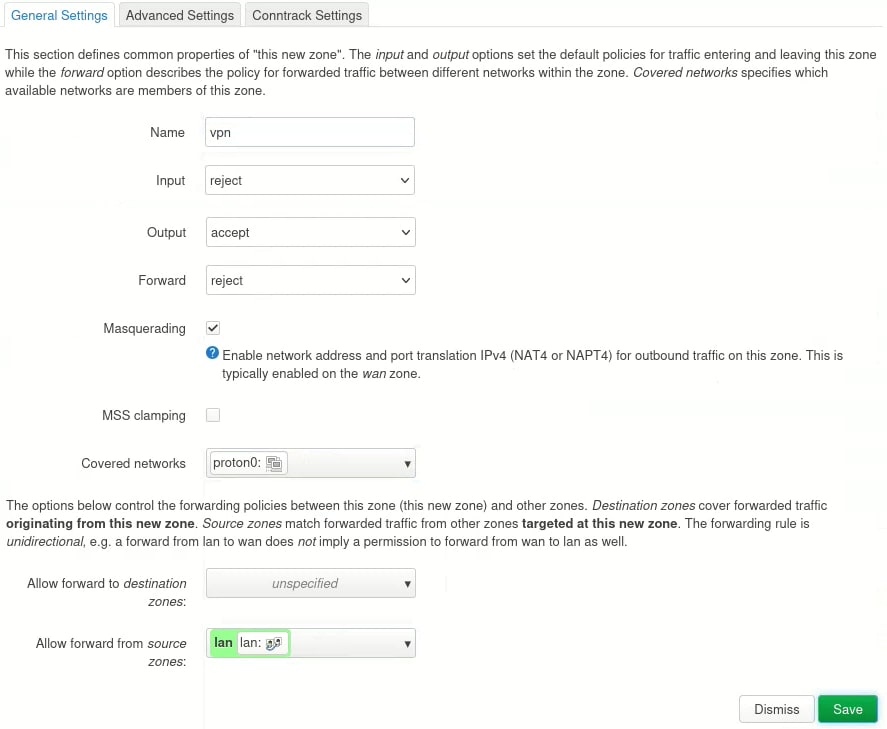
- निम्नलिखित सेटिंग दर्ज करें या चुनें:
- Name: उपयुक्त नाम चुनें, जैसे vpn
- इनपुट: Reject
- आउटपुट: Accept
- फॉरवर्ड: Reject
- मास्करेडिंग: Enabled
- Covered networks: वो WireGuard इंटरफ़ेस चुनें जो हमने तीसरे स्टेप में बनाएँ (हमारे उदाहरण में proton0)।
- सोर्स ज़ोन से फॉरवर्ड की अनुमति दें: lan
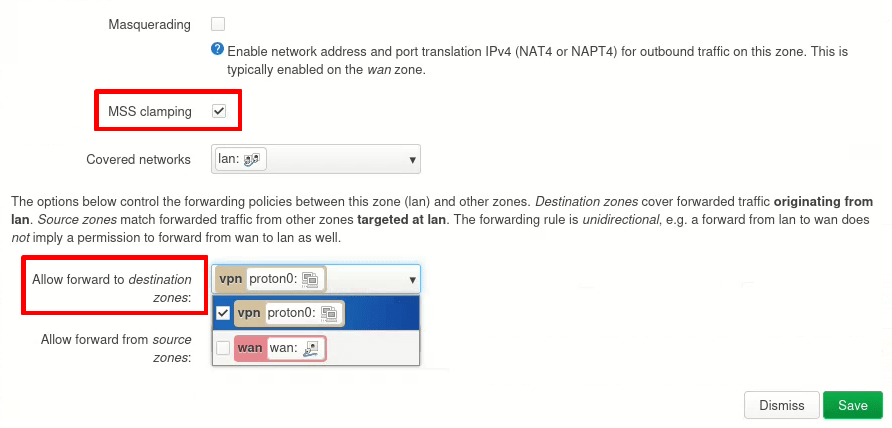
3. Zones पेज पे वापस जाकर, हमें डिफॉल्ट LAN ज़ोन को बदलना होगा ताकि ट्रैफिक नए बनाए गए VPN ज़ोन से रूट हो। इसके लिए, lan ज़ोन के बगल में Edit पर क्लिक करें।

4. सुनिश्चित करें कि MSS clamping चेकबॉक्स सक्षम है, फिर Allow forward to destination zones पे जाकर सभी ज़ोन को अचयनित करें, सिवाय उस VPN ज़ोन के जो आपने अभी बनाएँ (vpn हमारे मामले में)। हो जाने पे Save पर क्लिक करें।
चौथा स्टेप: DNS कॉन्फ़िगर करें
DNS लीक को रोकने के लिए, हमें ये सुनिश्चित करना होगा कि OpenWrt आपके ISPs के बजाय Proton VPN का DNS सर्वर इस्तेमाल करे।
1. Network → Interfaces → wan → Edit।
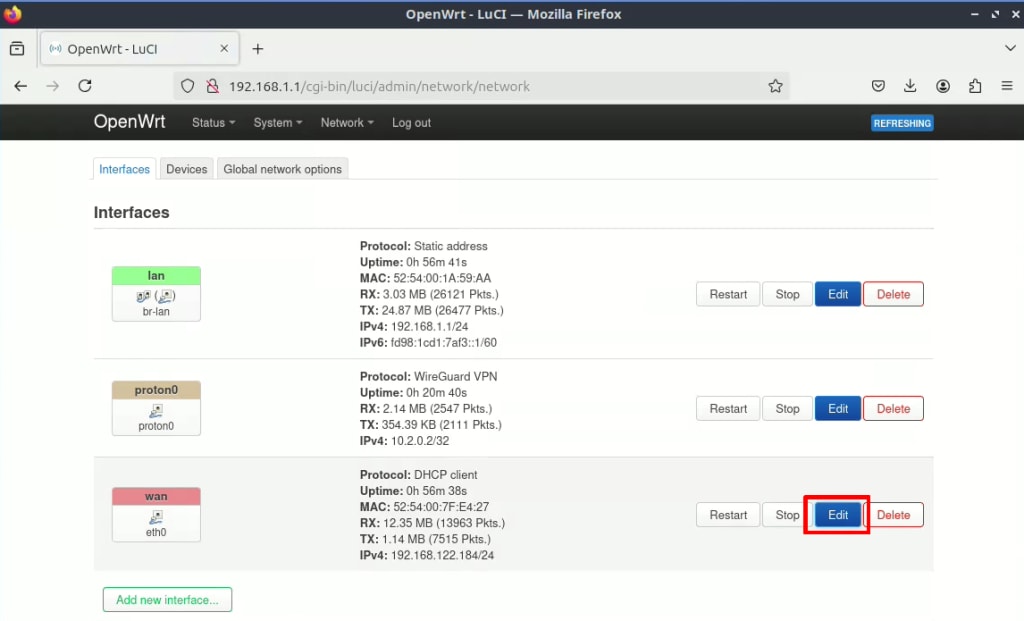
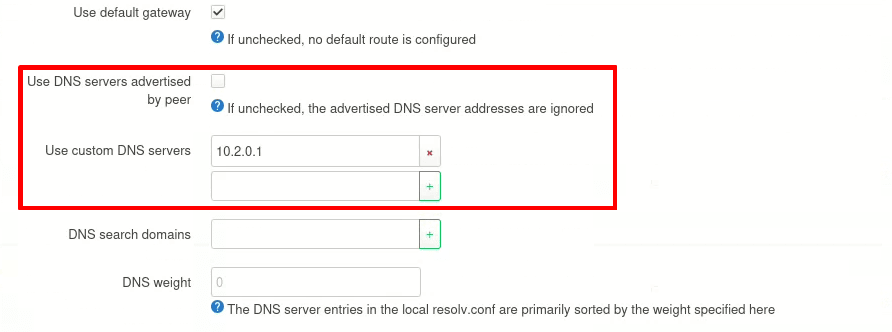
2. Advanced Settings टैब → Use DNS servers advertised by peer पे जाएं और चेकबॉक्स को अचयनित करें। एक नया Use custom DNS servers विकल्प दिखेगा। 10.2.0.1 (Proton VPN के DNS सर्वर का पता) दर्ज करें → +। हो जाने पे Save पर क्लिक करें और फिर मुख्य Interfaces पेज पे वापस जाकर Save & Apply करें।
आपका OpenWrt राऊटर अब कॉन्फ़िगर हो गया है ताकि सारे कनेक्शन उस VPN सर्वर से रूट हों जिसे आपने पहले स्टेप में चुना था। ये जांचने के लिए कि VPN ठीक से काम कर रहा है, हमारे फ्री सिक्योर IP स्कैनर पे जाएं, और browserleaks.com/dns(नई विंडो) पे जाकर सुनिश्चित करें कि कोई DNS लीक न हो।