


Jak nakonfigurovat Proton VPN na pfSense pomocí WireGuard®
- Čtení
- 5 minut
- Kategorie
- Routery
V tomto návodu Vám ukážeme, jak nastavit Proton VPN na pfSense 2.7.x pomocí VPN protokolu WireGuard®. To Vašemu routeru umožní chránit jakékoli připojené zařízení pomocí připojení Proton VPN.
Proton VPN můžete na pfSense 2.7.x nakonfigurovat také pomocí protokolu OpenVPN, ale doporučujeme použít WireGuard.
- Zjistěte více o OpenVPN vs. WireGuard
- Zjistěte, jak nakonfigurovat Proton VPN na pfSense pomocí OpenVPN
1. Vytvořte konfigurační soubor WireGuard
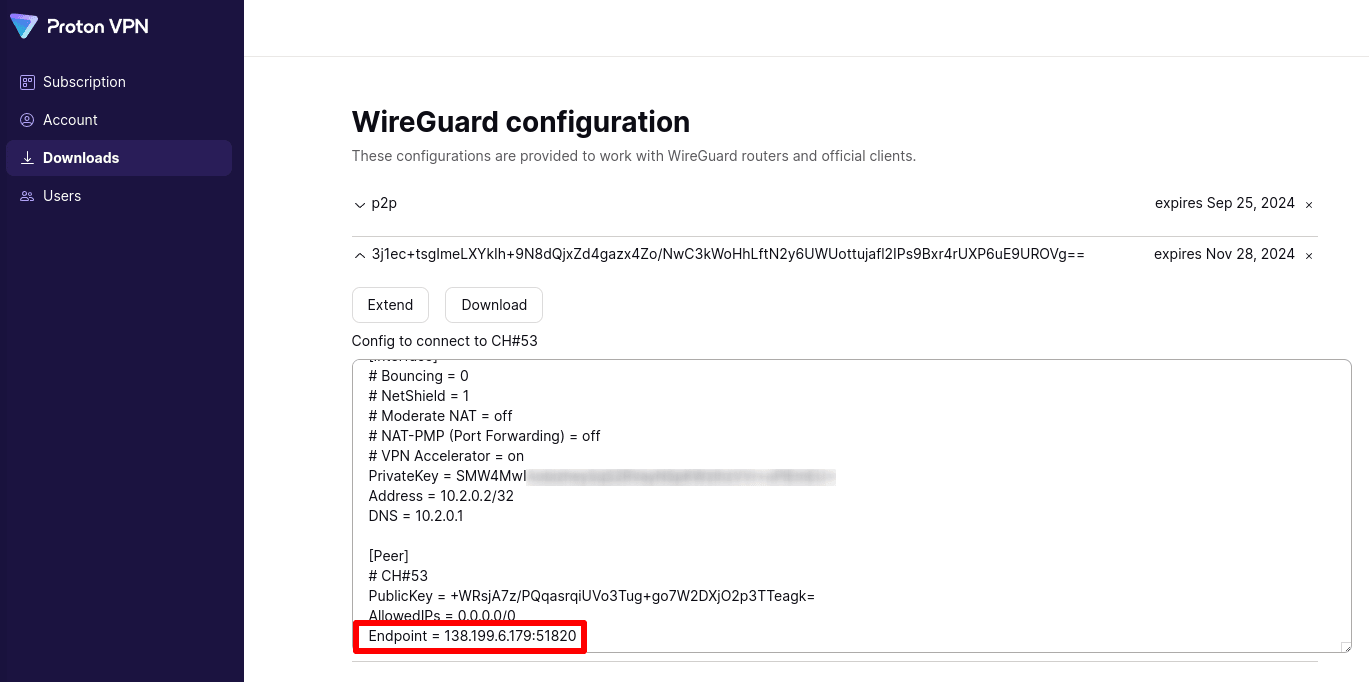
Přihlaste se k Proton VPN pomocí uživatelského jména a hesla ke svému Proton Account na adrese account.protonvpn.com, přejděte na Stažení → Konfigurace WireGuard a stáhněte si konfigurační soubor WireGuard. Nezapomeňte vybrat Platforma: Router.
Zjistěte, jak stáhnout konfigurační soubor WireGuard od Proton VPN
Ke konfiguraci pfSense budete potřebovat soukromý klíč z tohoto konfiguračního souboru. Najdete ho tak, že přejdete na Stažení → Konfigurace WireGuard a vyberete klíč WireGuard, který jste právě vytvořili. Vyhledejte řádek s textem PrivateKey =.

Budete také potřebovat IP adresu Endpoint =.
2. Nainstalujte balíček WireGuard na pfSense
Do adresního řádku prohlížeče zadejte 192.168.1.1 a otevřete uživatelské rozhraní pfSense. Přihlaste se a přejděte na záložku System → Package Manager → Available Packages. Vyhledejte balíček WireGuard a klikněte na Install.
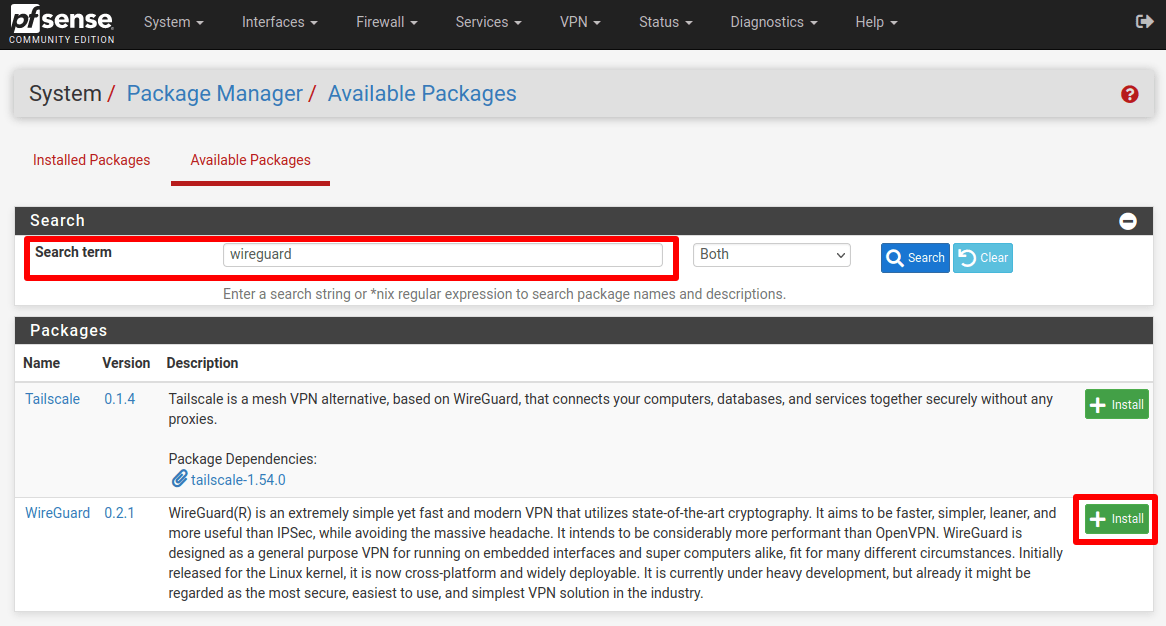
Chcete-li ověřit, že je WireGuard úspěšně nainstalován, přejdete na System → Package Manager → Installed packages.
3. Vytvořte nový tunel WireGuard
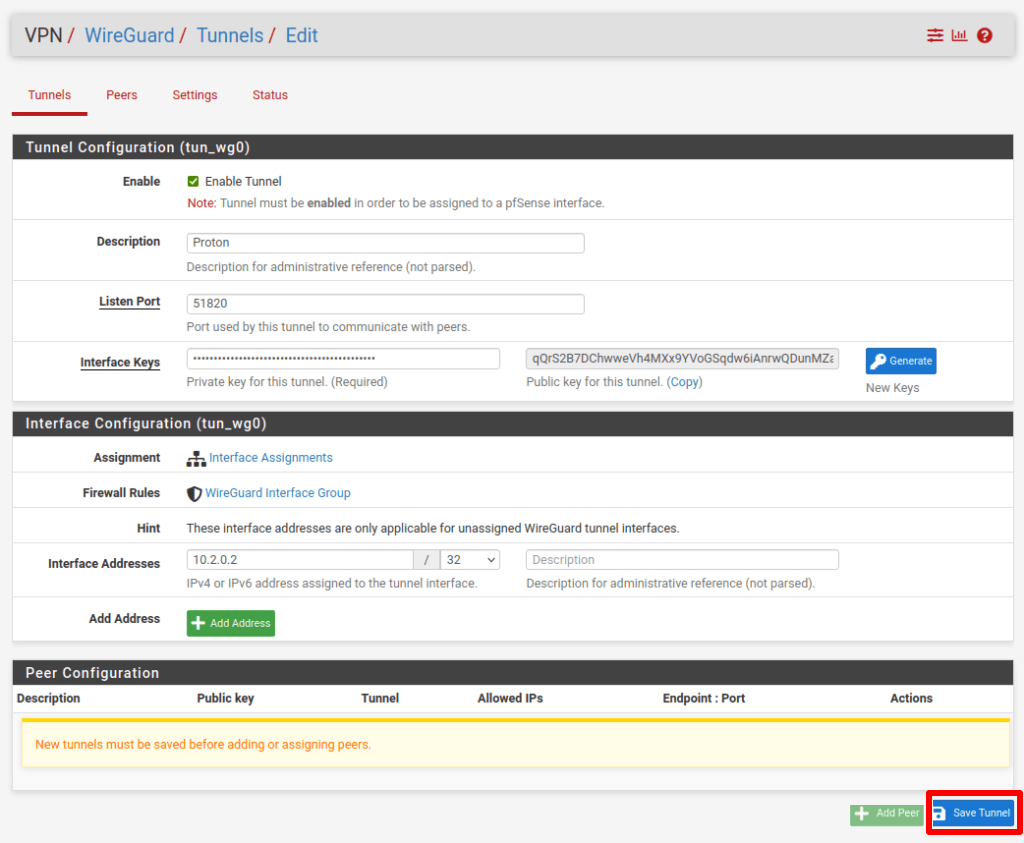
Stále v pfSense přejděte na VPN → WireGuard → Tunnels a vytvořte nový tunel s následujícím nastavením.
Konfigurace tunelu:
- Description: Zvolte vhodný popis
- Listen port: 51820
- Interface Keys: Soukromý klíč z Vašeho konfiguračního souboru (viz krok 1)
- Public key: Tento klíč bude vygenerován automaticky
Konfigurace rozhraní:
- Interface Addresses: 10.2.0.2/32
Až budete hotovi, klikněte na Save Tunnel.
4. Přidejte peer
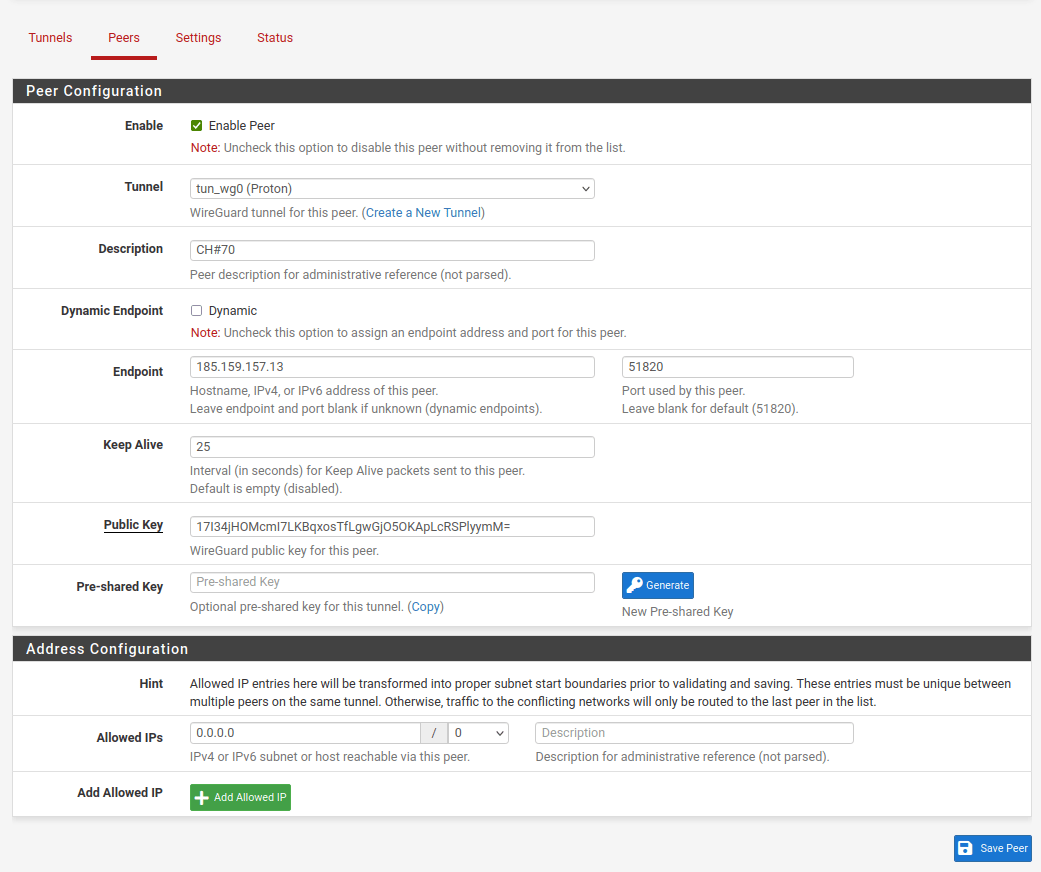
Stále na záložce Tunnels klikněte na Add Peer (viz výše), čímž přejdete na záložku Peers. Nakonfigurujte následující nastavení.
Konfigurace peeru:
- Tunnel: tunel vytvořený v předchozím kroku
- Description: zvolte popisný název, například název serveru
- Dynamic Endpoint: zrušte zaškrtnutí
- Endpoint: IP adresa koncového bodu ze stažené konfigurace WireGuard
- Port: 51820
- Keep Alive: 25
- Public Key: veřejný klíč ze staženého konfiguračního souboru WireGuard (viz krok 1)
Konfigurace adresy:
- Allowed IPs: 0.0.0.0 / 0
Až budete hotovi, klikněte na Save Peer.
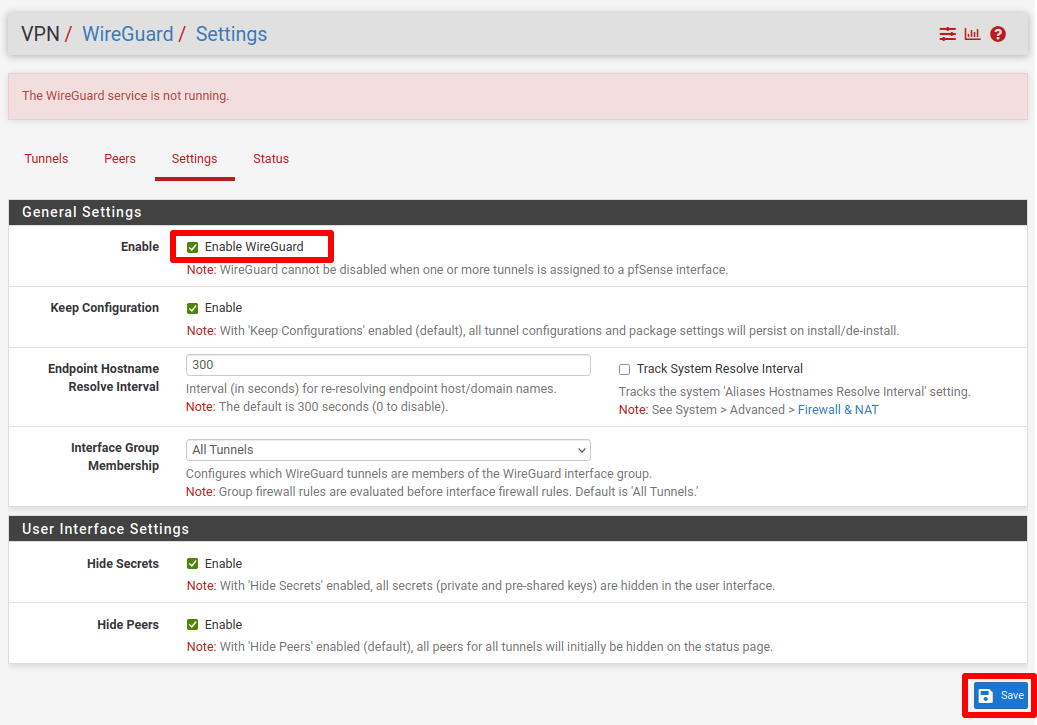
5. Přejděte na záložku Settings, zaškrtněte Enable WireGuard, poté klikněte na Save a Apply Changes.
5. Vytvořte rozhraní WireGuard
VPN klient je nyní spuštěn, ale neprochází přes něj žádný síťový provoz. Chcete-li směrovat veškerý svůj síťový provoz přes zabezpečený tunel Proton VPN, budete muset nakonfigurovat pravidla pro rozhraní a firewall.
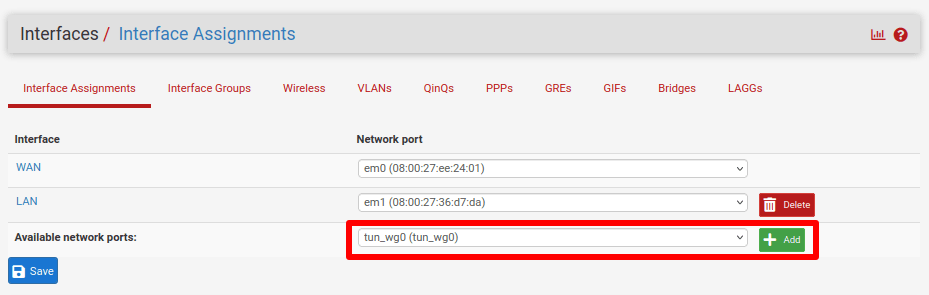
Přejděte na Interfaces → Interface Assignments → Available network ports a vyberte tun_wg0 → Add.
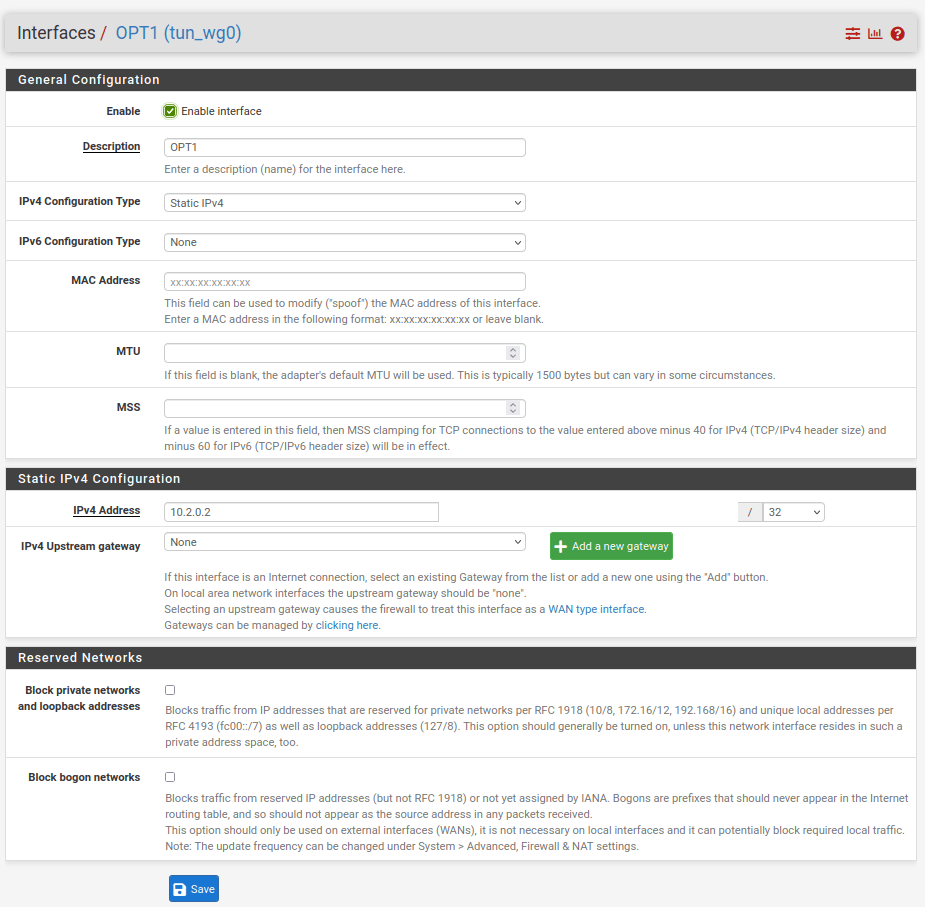
Tím se vytvoří rozhraní s názvem OPTx (kde x závisí na tom, kolik fyzických rozhraní má Váš router). Kliknutím na nově vytvorené rozhraní jej nakonfigurujete.
Zadejte následující nastavení konfigurace·
Obecná konfigurace:
- Enable: zaškrtnuto
- IPv4 configuration type: Static IPv4
Statická konfigurace IPv4:
- Adresa IPv4: 10.2.0.2 / 32
Klikněte na Uložit a Použít.
6. Přidejte novou bránu
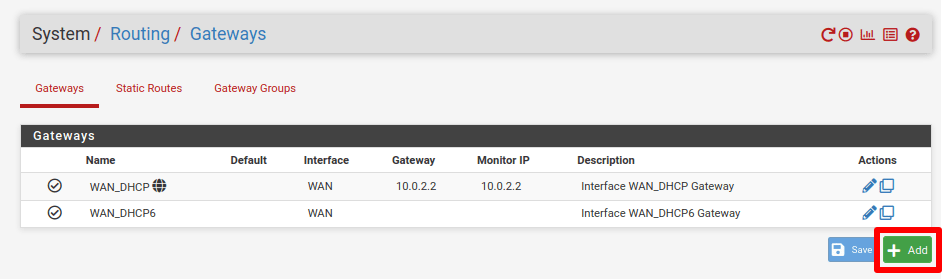
Přejděte do Systém → Směrování → Brány a kliknutím na Přidat přidejte novou bránu.
Zadejte následující nastavení konfigurace:
- Rozhraní: OPT1 (nebo název rozhraní z předchozího kroku)
- Rodina adres: ipv4
- Název: popisný název
- Brána: 10.2.0.1
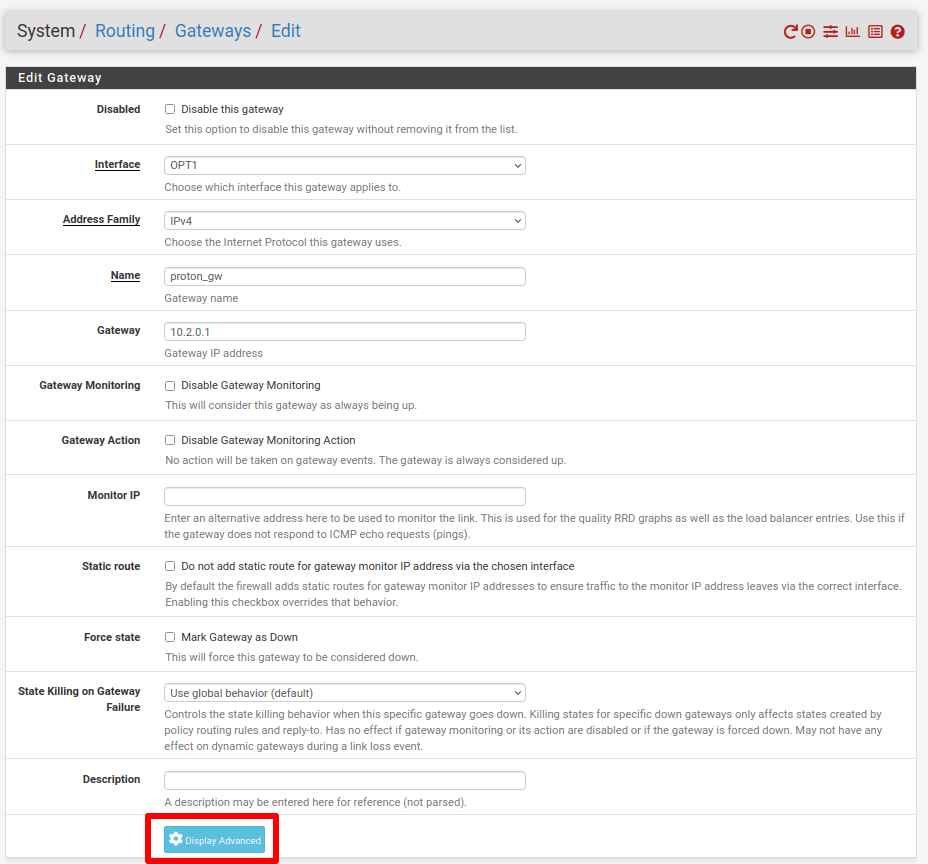
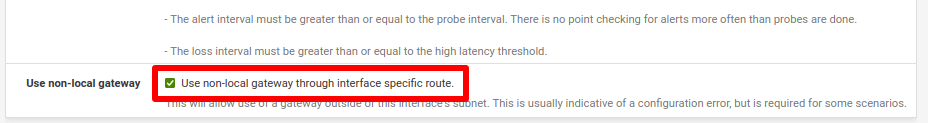
Klikněte na Zobrazit pokročilé a zaškrtněte Použít nelokální bránu → Použít nelokální bránu přes specifickou trasu rozhraní. Klikněte na Uložit a Použít změny.
7. Konfigurace pravidel firewallu
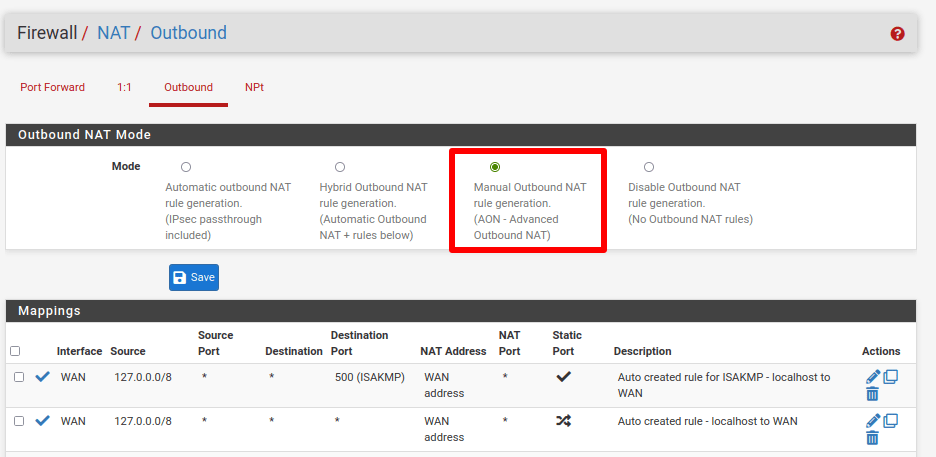
Pravidla firewallu používáme ke směrování veškerého síťového provozu přes rozhraní Proton VPN, které jsme nastavili v kroku 5. Přejděte do Firewall → NAT → Odchozí a vyberte Ruční generování odchozích pravidel NAT. Poté klikněte na Uložit a Použít změny.
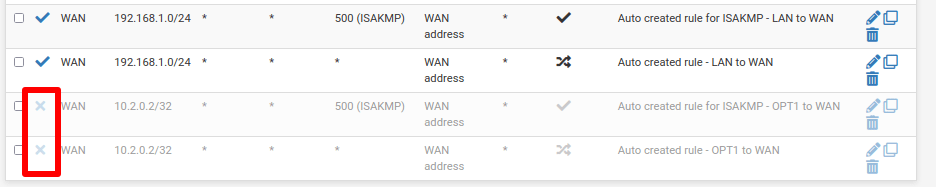
Nyní kliknutím na ikonu ✓ vedle posledních dvou pravidel tato pravidla deaktivujte.
- Automaticky vytvořené pravidlo pro ISAKMP – OPT1 do WAN
- Automaticky vytvořené pravidlo OPT1 do WAN
Klikněte na ikonu Upravit (tužka) vedle následujících dvou pravidel:
- Automaticky vytvořené pravidlo – LAN do WAN
- Automaticky vytvořené pravidlo pro ISAKMP – LAN do WAN
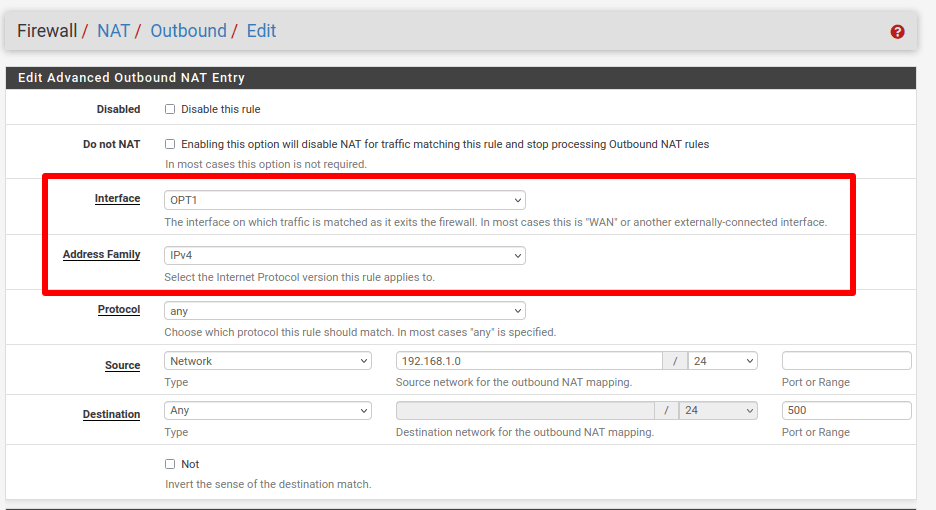
V obou případech změňte Rozhraní na rozhraní VPN (OPT1) a Rodinu adres na IPv4. Až budete hotovi, klikněte na Uložit a Použít změny.
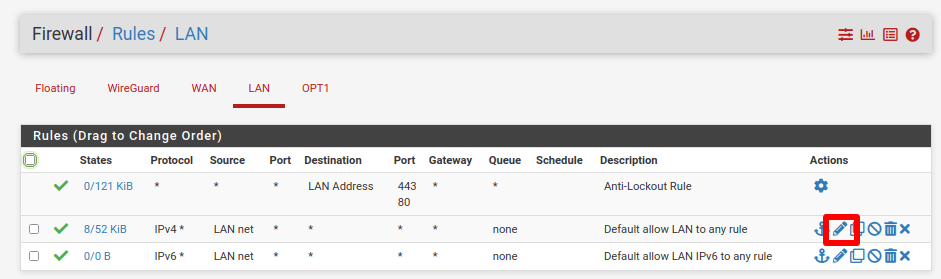
Přejděte do Firewall → Pravidla → LAN → Výchozí pravidlo pro povolení z LAN kamkoli → Upravit (ikona tužky).
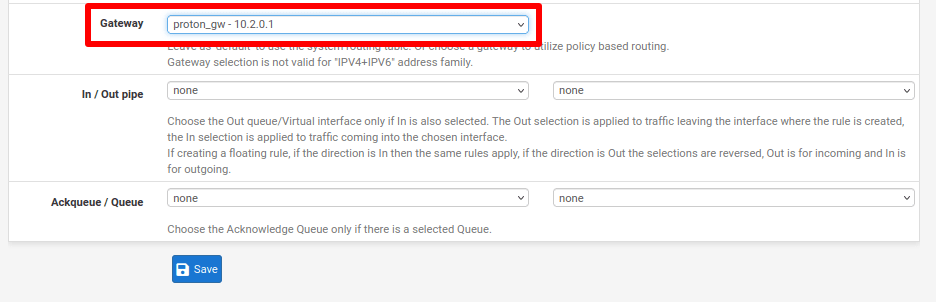
Klikněte na Zobrazit pokročilé → Brána a vyberte bránu, kterou jsme vytvořili v kroku 6. Klikněte na Uložit.
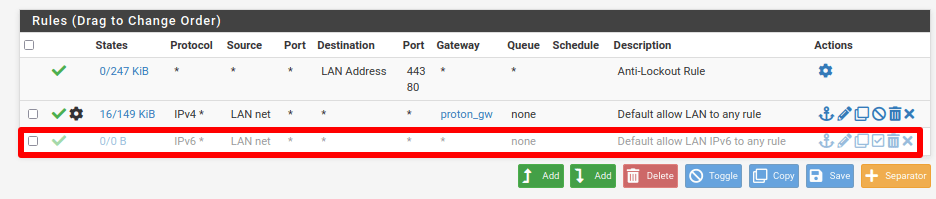
Kliknutím na ikonu ✓ vedle pravidla Výchozí pravidlo pro povolení z LAN IPv6 kamkoli toto pravidlo deaktivujte a poté klikněte na Uložit a Použít změny.
8. Konfigurace nastavení DNS
Veškerý internetový provoz procházející přes firewall pfSense bude nyní směrován přes server Proton VPN. DNS dotazy však nikoli. Chcete-li to napravit, je nutné změnit nastavení DNS v pfSense.
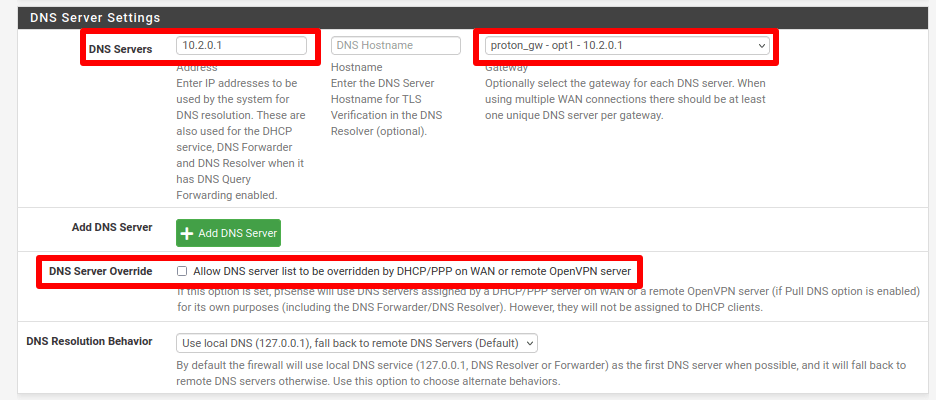
V systému pfSense přejděte do Systém → Obecné nastavení → Nastavení serveru DNS a nakonfigurujte následující nastavení:
- Servery DNS: 10.2.0.1
- Brána: název brány, kterou jsme nakonfigurovali v kroku 6.
- Přepsání serveru DNS: nezaškrtnuto
Až budete hotovi, klikněte na Uložit.
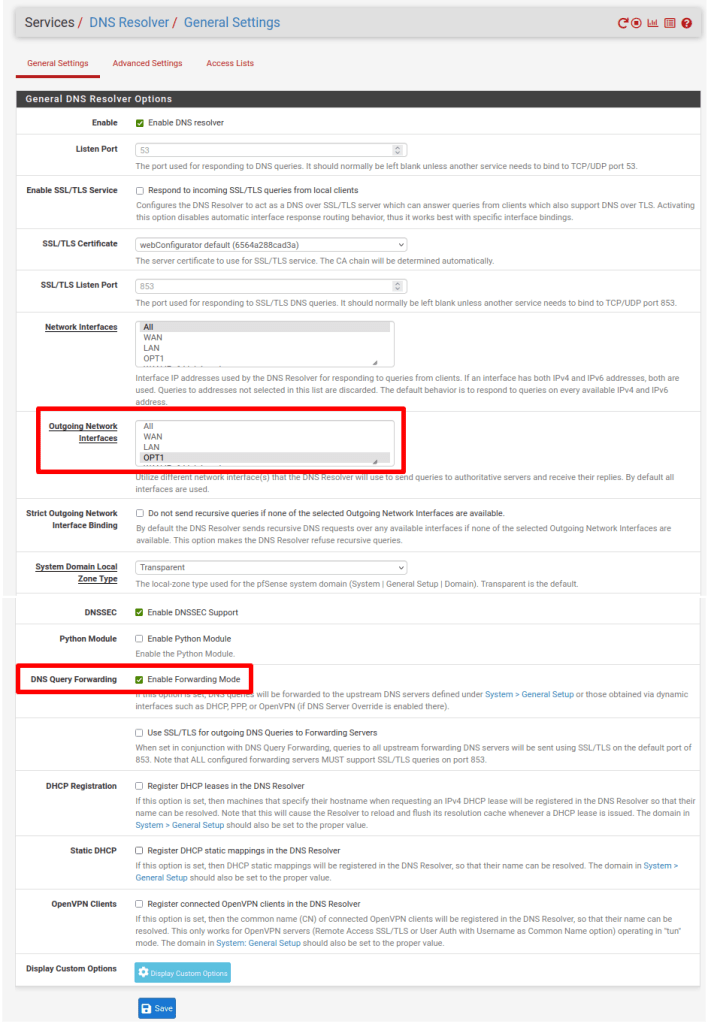
Nyní přejděte do Služby → DNS Resolver → Obecná nastavení a změňte následující:
- Odchozí síťová rozhraní: OPT1 (rozhraní WireGuard, které jsme vytvořili)
- Předávání dotazů DNS: zaškrtněte Aktivovat režim předávání
Až budete hotovi, klikněte na Uložit a Použít změny.
Vaše nastavení je nyní dokončeno. Veškerý síťový provoz z vaší sítě je nyní bezpečně směrován přes server Proton VPN, který jste si vybrali. To si můžete otestovat návštěvou našeho bezplatného zabezpečeného skeneru IP adres(nové okno) z jakéhokoli zařízení ve vaší síti.