


如何使用 WireGuard® 在 pfSense 上配置 Proton VPN
- 阅读
- 1 分钟
- 类别
- 路由器
在本指南中,我们将向您展示如何使用 WireGuard® VPN 协议在 pfSense 2.7.x 上设置 Proton VPN。这样,您的路由器即可通过 Proton VPN 连接保护所有连接到该路由器的设备。
您也可以使用 OpenVPN 协议在 pfSense 2.7.x 上配置 Proton VPN,但我们建议使用 WireGuard
1. 创建 WireGuard 配置文件
使用 Proton 帐户的用户名和密码登入 account.protonvpn.com 上的 Proton VPN,前往下载 → WireGuard 配置,然后下载 WireGuard 配置文件。请务必选择平台:路由器
了解如何从 Proton VPN 下载 WireGuard 配置文件
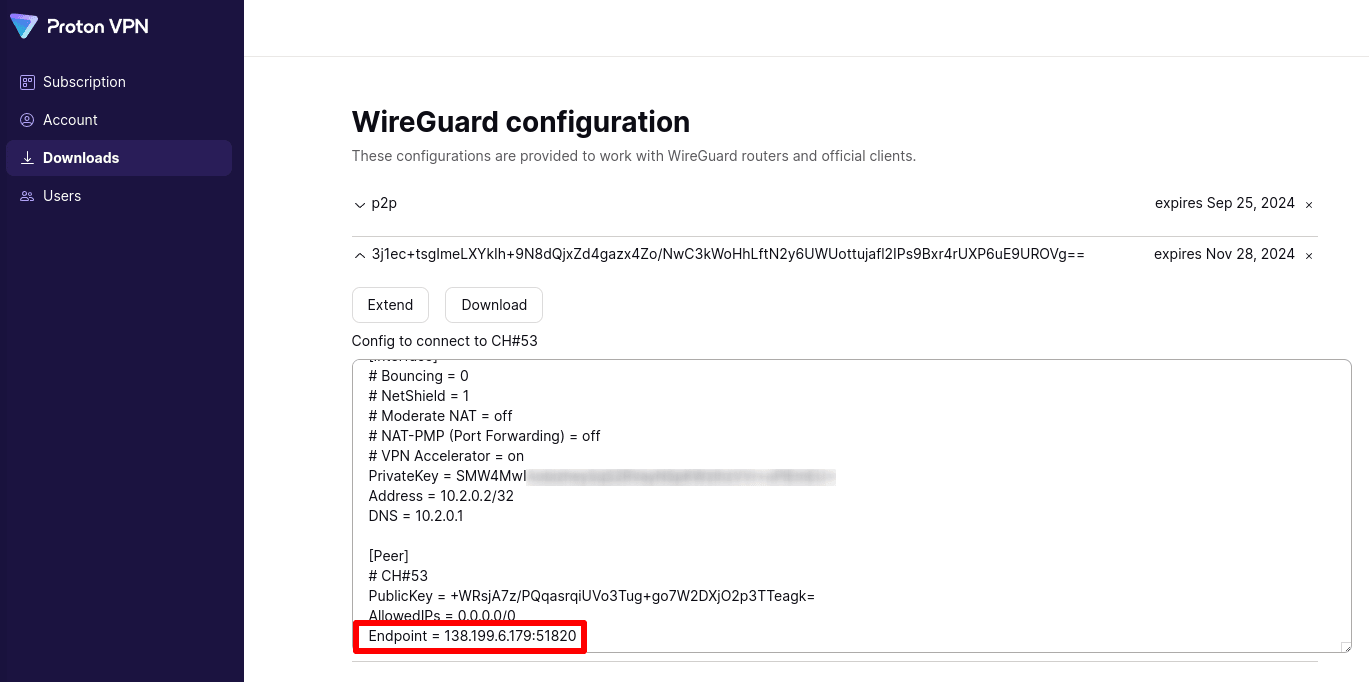
要配置 pfSense,您需要此配置文件中的私钥。要找到它,请前往下载 → WireGuard 配置,然后选择您刚创建的 WireGuard 密钥。找到显示 PrivateKey = 的那一行

您还需要 Endpoint = IP 地址
2. 在 pfSense 上安装 WireGuard 软件包
在浏览器的网址栏中输入 192.168.1.1 以打开 pfSense 前端。登入后,前往系统 → 软件包 管理器 → 可用软件包标签页。找到 WireGuard 软件包并点击安装。
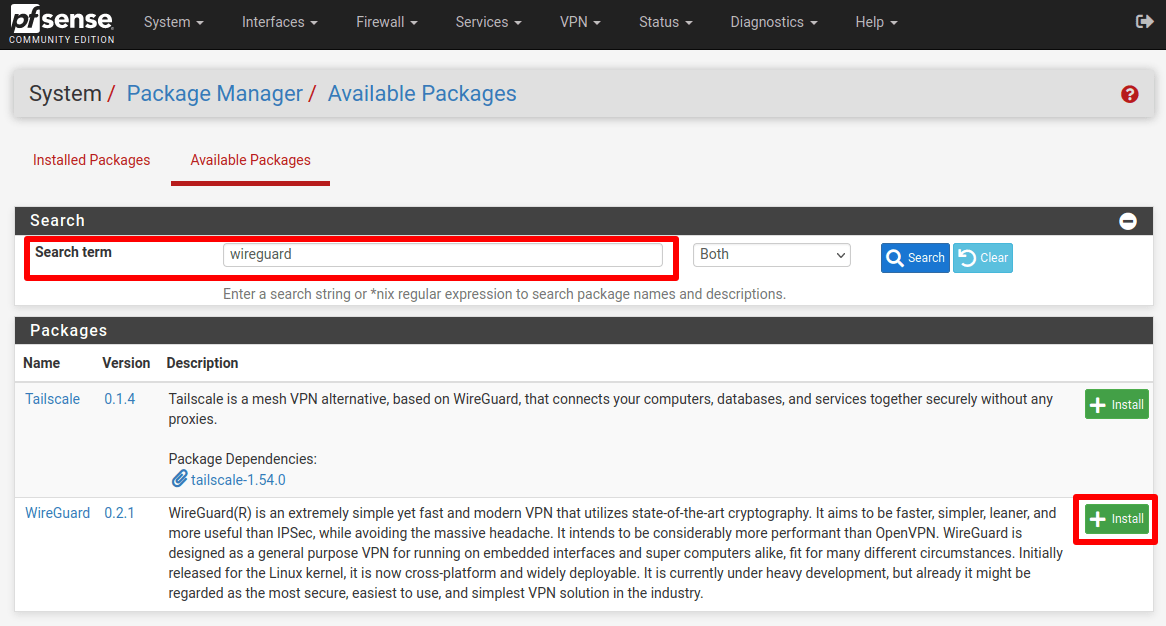
要验证 WireGuard 是否已成功安装,请前往系统 → 软件包管理器 → 已安装的软件包。
3. 创建新的 WireGuard 隧道
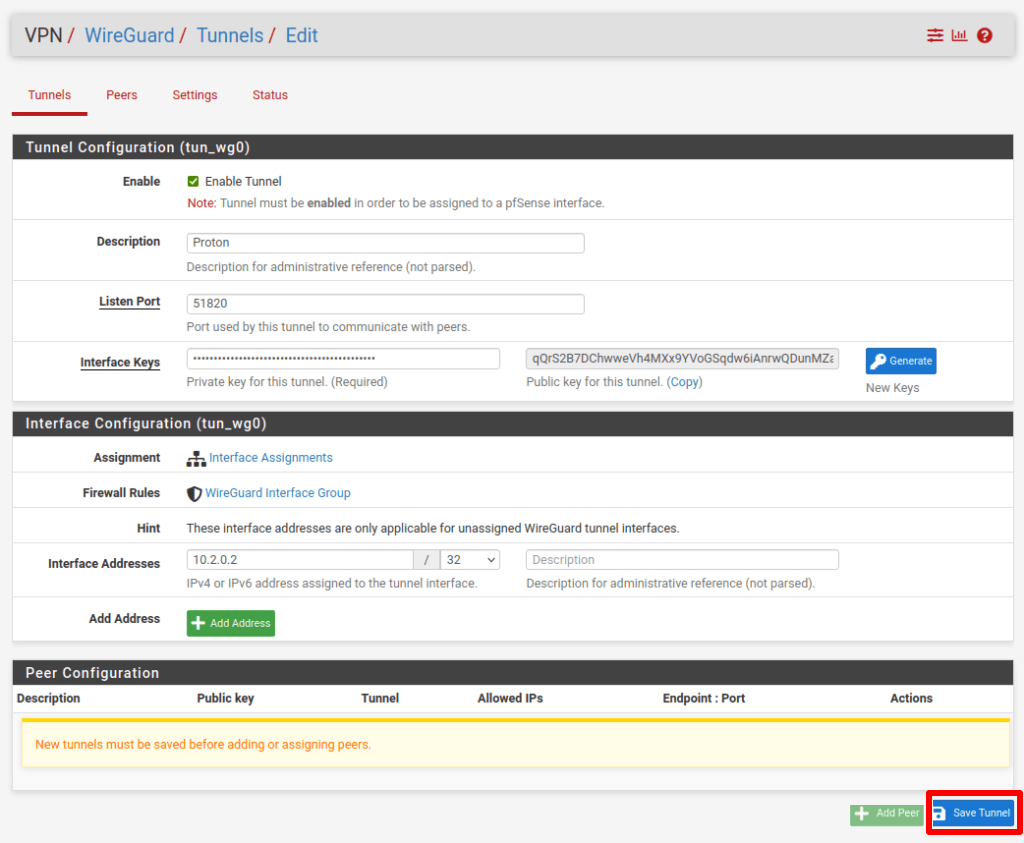
仍在 pfSense 中,前往 VPN → WireGuard → 隧道,然后使用以下设置创建一个新隧道。
隧道配置:
- 说明:选择合适的说明
- 监听端口:51820
- 接口密钥:配置文件中的私钥(请参阅步骤 1)
- 公钥:将自动生成
接口配置:
- 接口地址:10.2.0.2/32
完成后点击保存隧道
4. 添加对等端
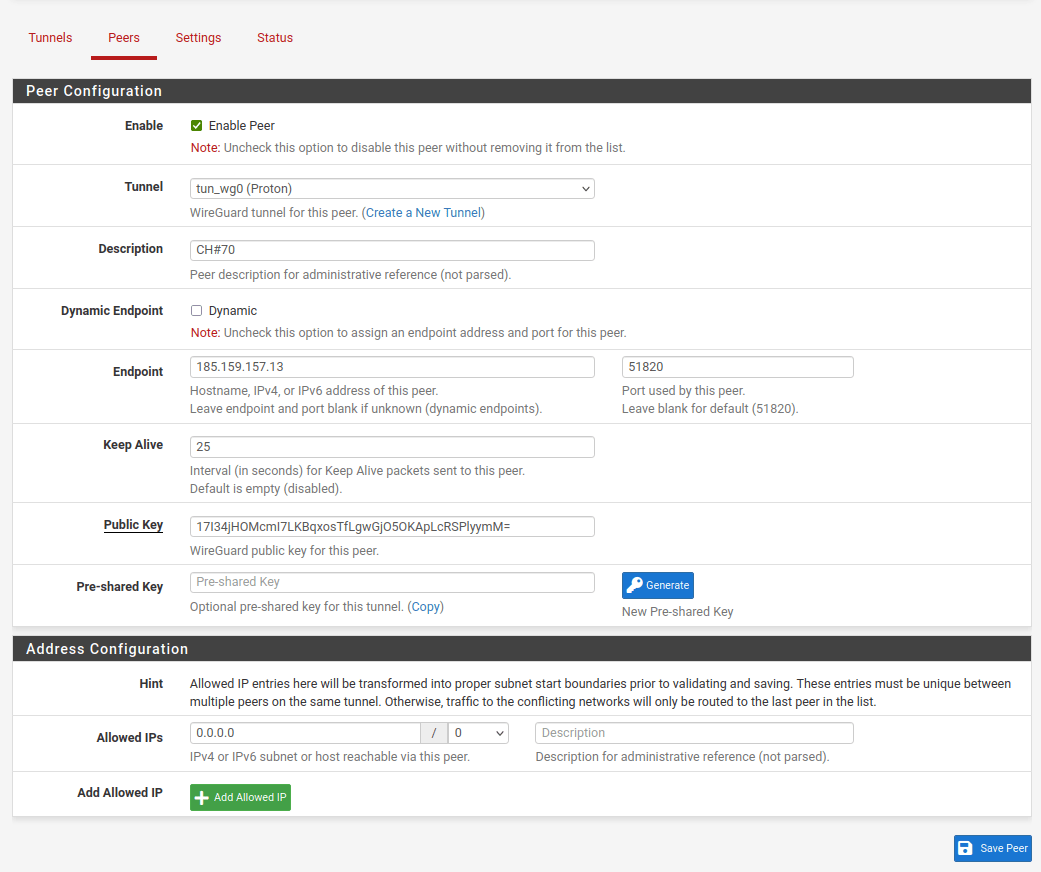
仍在隧道标签页上,点击添加对等端(见上文),这将转到对等端标签页。配置以下设置。
对等端配置:
- 隧道:上一步中创建的隧道
- 说明:选择一个描述性名称,例如服务器名称
- 动态端点:取消勾选
- 端点:您下载的 WireGuard 配置中的端点 IP 地址
- 端口:51820
- 保持连接:25
- 公钥:您下载的 WireGuard 配置文件中的公钥(请参阅步骤 1)
地址配置:
- 允许的 IP:0.0.0.0 / 0
完成后点击保存对等端。
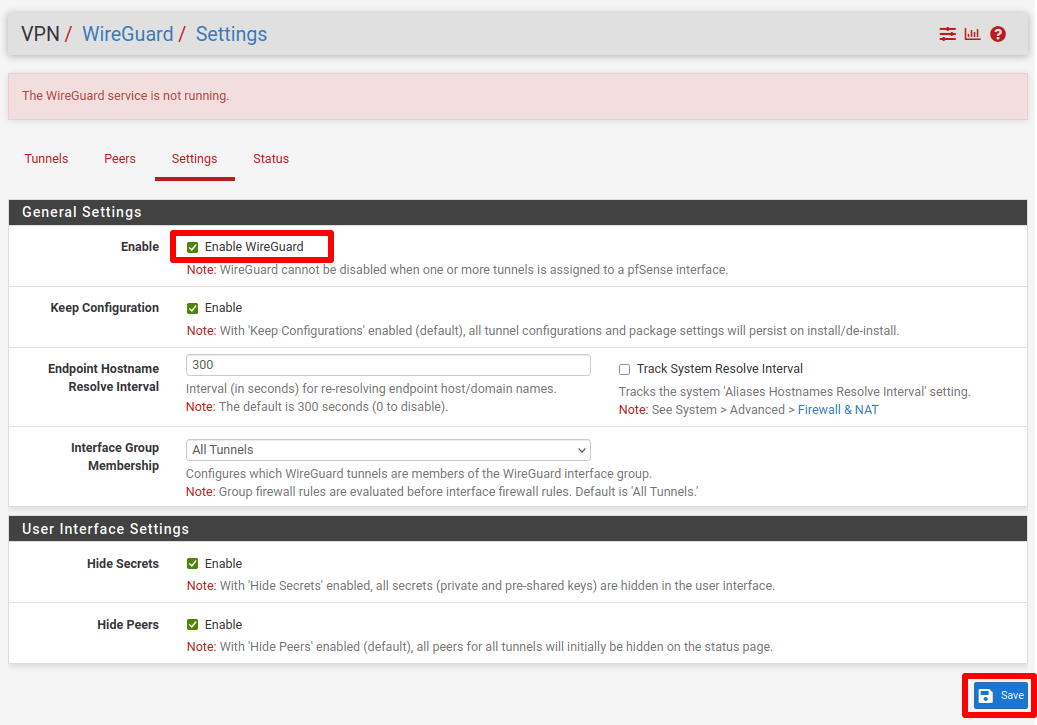
5. 前往设置标签页,勾选启用 WireGuard,然后点击保存和应用更改。
5. 创建 WireGuard 接口
VPN 客户端现已运行,但尚无流量通过它路由。要将您的所有网络流量通过安全的 Proton VPN 隧道路由,您需要配置接口和防火墙规则。
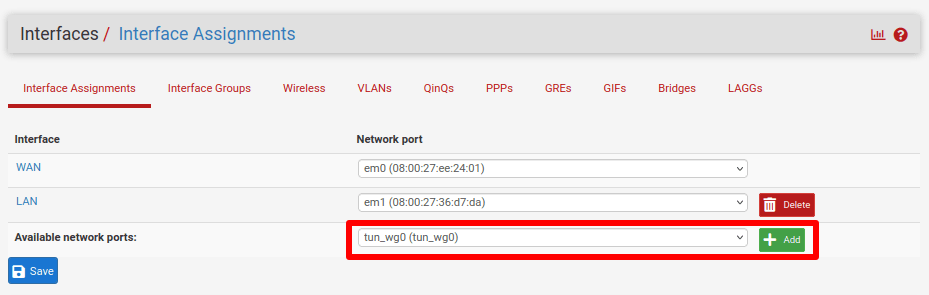
前往接口 → 接口分配 → 可用网络端口,选择 tun_wg0 → 添加。
这将创建一个名为 OPTx 的接口(其中 x 取决于您的路由器拥有多少个物理接口)。点击新建的接口对其进行配置。
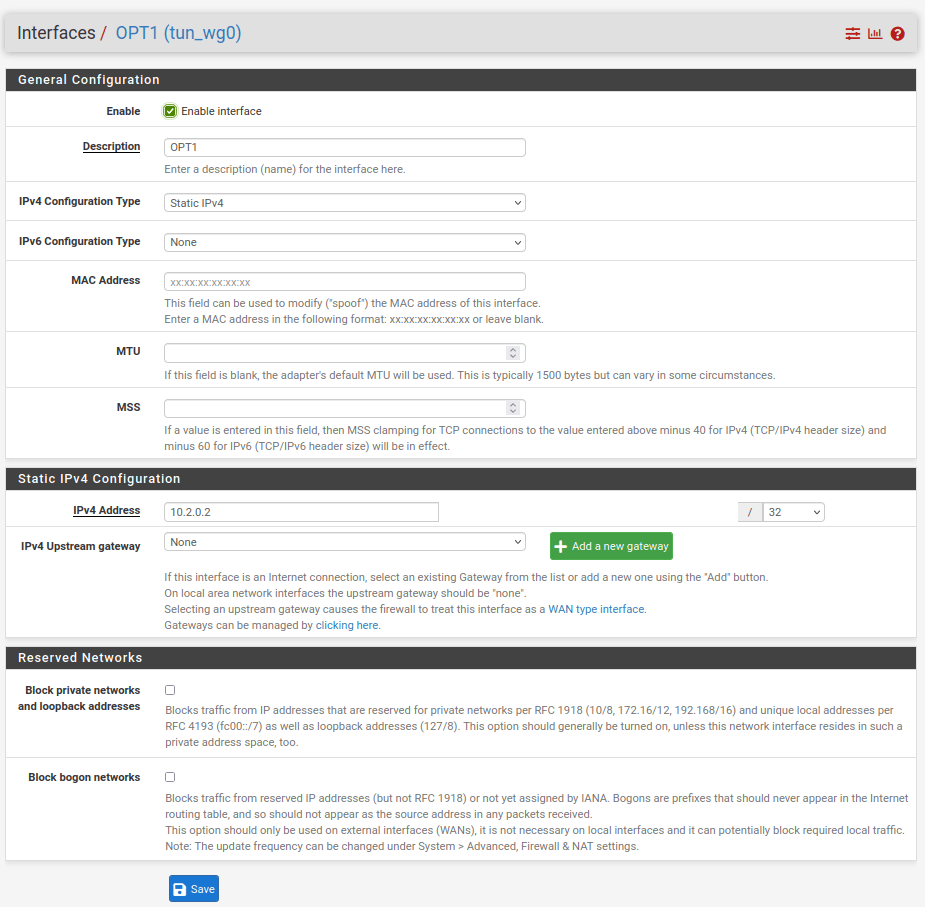
输入以下配置设置·
常规配置:
- 启用:已勾选
- IPv4 配置类型:静态 IPv4
静态 IPv4 配置:
- IPv4 地址:10.2.0.2 / 32
点击保存和应用。
6. 添加新网关
前往系统 → 路由 → 网关,点击添加以添加新网关
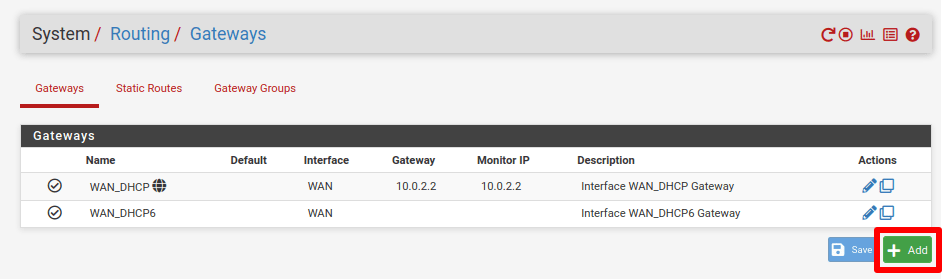
输入以下配置设置:
- 接口:OPT1(或上一步中的接口名称)
- 地址族:ipv4
- 名称:描述性名称
- 网关:10.2.0.1
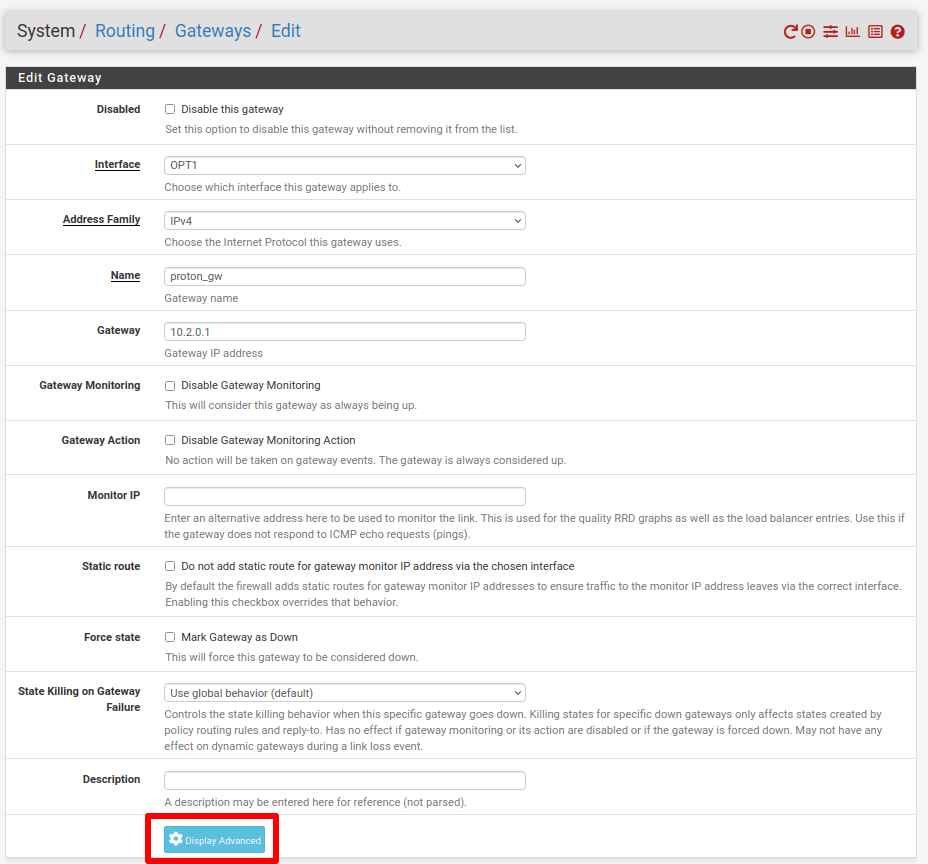
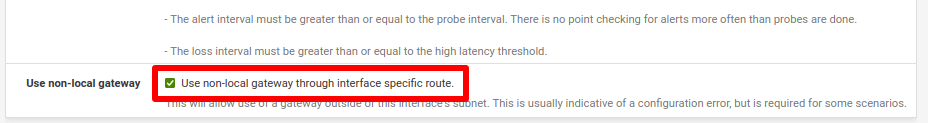
点击显示高级并勾选使用非本地网关 → 通过接口特定路由使用非本地网关。点击保存和应用更改。
7. 配置防火墙规则
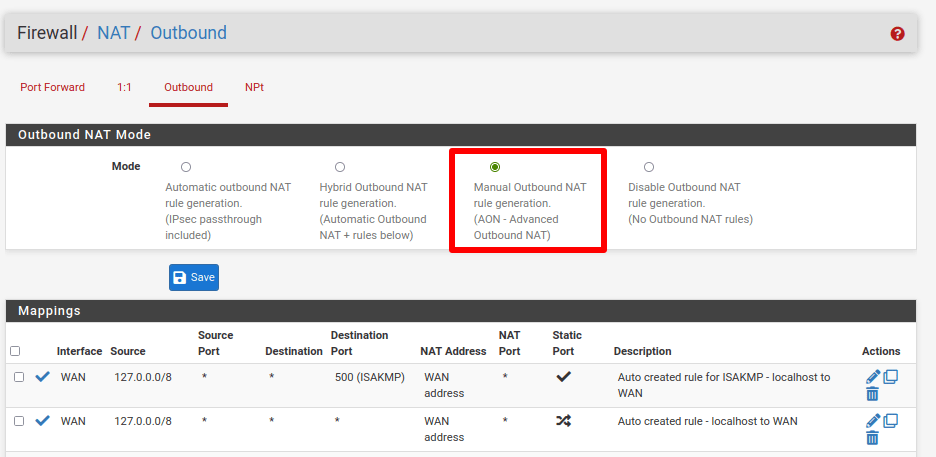
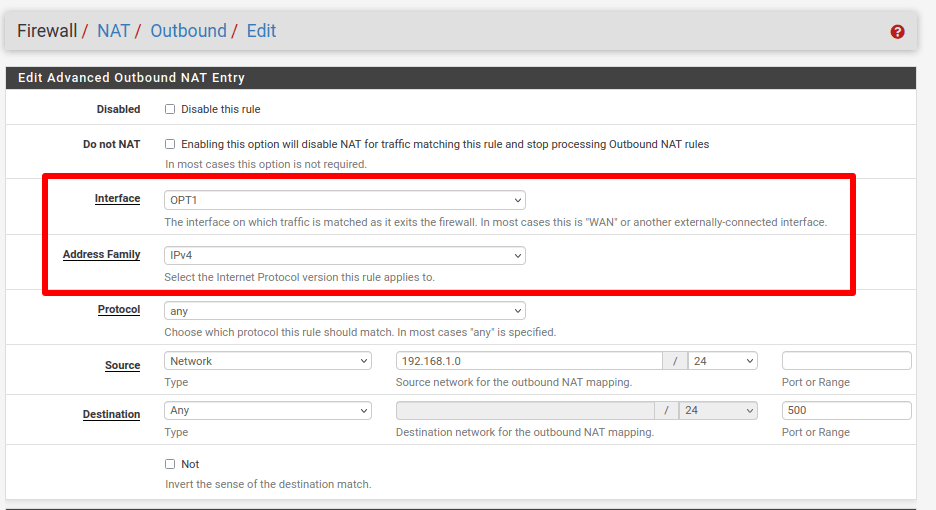
我们使用防火墙规则将所有流量通过我们在步骤 5 中设置的 Proton VPN 接口进行路由。前往防火墙 → NAT → 出站,然后选择手动生成出站 NAT 规则。接着点击保存和应用更改。
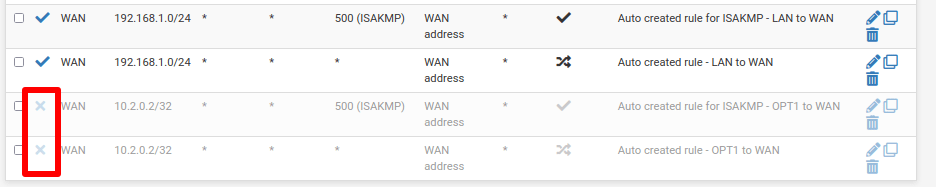
现在点击最后两条规则旁边的 ✓ 图标以停用它们
- 自动创建的 ISAKMP 规则 – OPT1 到 WAN
- 自动创建的 OPT1 到 WAN 规则
点击以下两条规则旁边的编辑(铅笔)图标
- 自动创建的 LAN 到 WAN 规则
- 自动创建的 ISAKMP – LAN 到 WAN 规则
在两种情况下,将接口更改为 VPN 接口(OPT1),将地址族更改为 IPv4。完成后,点击保存和应用更改
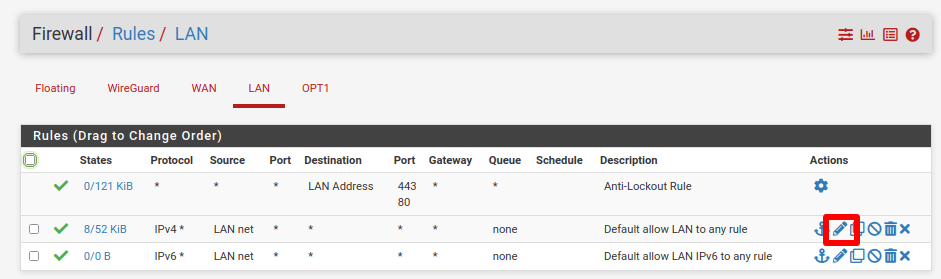
前往防火墙 → 规则 → LAN → 默认允许 LAN 到任何规则 → 编辑(铅笔图标)。
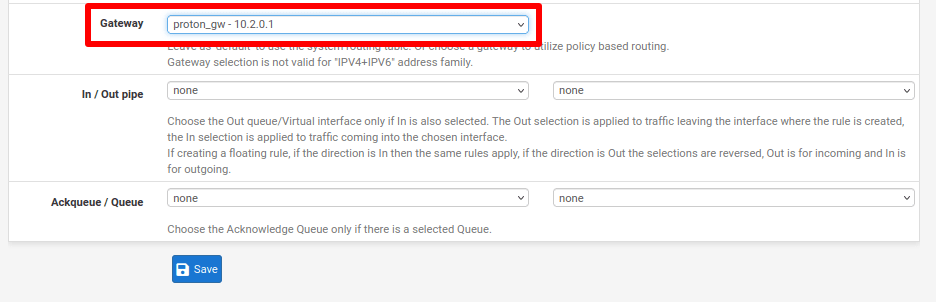
点击显示高级 → 网关,然后选择我们在步骤 6 中创建的网关。点击保存。
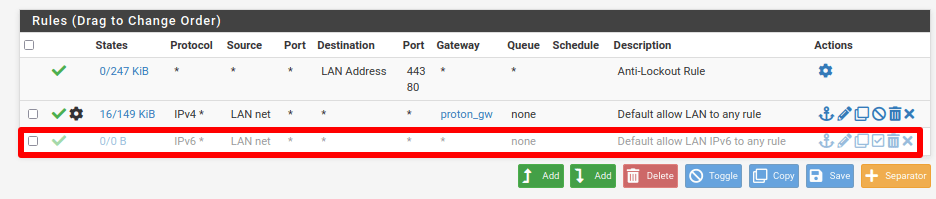
点击默认允许 LAN IPv6 到任何规则旁边的 ✓ 图标以停用它,然后点击保存和应用更改
8. 配置 DNS 设置
通过 pfSense 防火墙的所有互联网流量现在都将通过 Proton VPN 服务器路由。但 DNS 请求不会。要解决此问题,我们需要更改 pfSense 中的 DNS 设置。
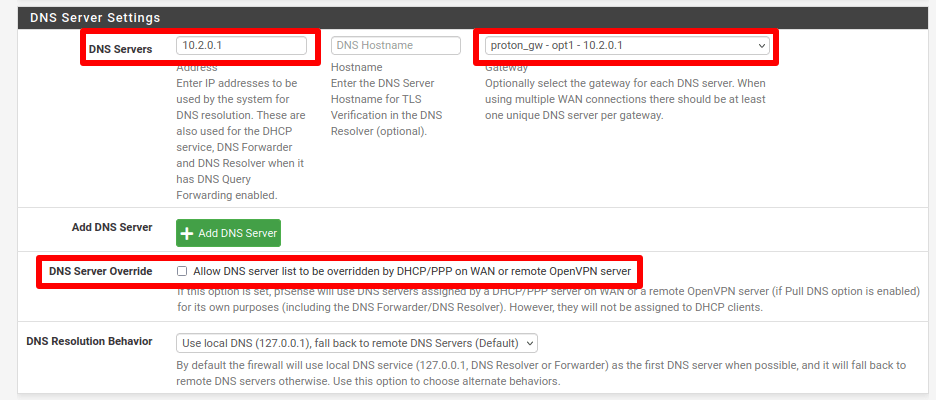
在 pfSense 中,前往系统 → 常规设置 → DNS 服务器设置并配置以下设置:
- DNS 服务器:10.2.0.1
- 网关:我们在步骤 6 中配置的网关名称。
- DNS 服务器覆盖:未勾选
完成后点击保存。
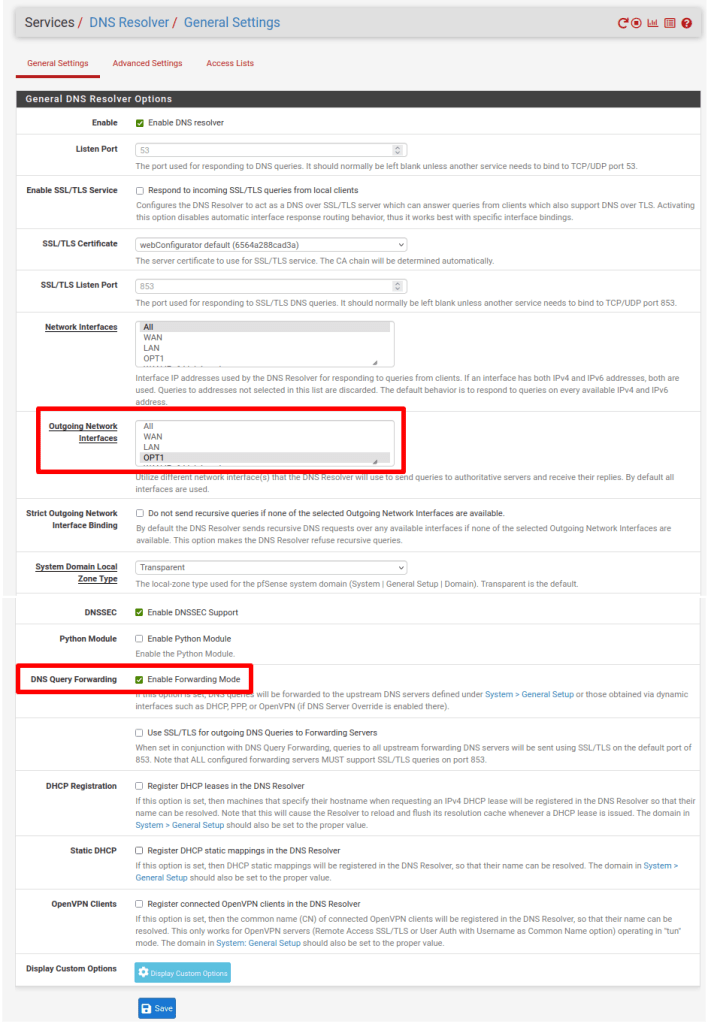
现在前往服务 → DNS 解析器 → 常规设置并更改以下内容:
- 传出网络接口:OPT1(我们创建的 WireGuard 接口)
- DNS 查询转发:勾选启用转发模式
完成后点击保存和应用更改。
您的设置现已完成。网络中的所有流量现在都通过您选择的 Proton VPN 服务器安全路由。您可以通过网络中的任何设备访问我们的免费安全 IP 扫描器(新窗口)来进行测试。