


如何使用 WireGuard® 在 pfSense 上設定 Proton VPN
- 閱讀
- 1 分鐘
- 類別
- 路由器
在本指南中,我們將向您顯示如何使用 WireGuard® VPN 協定在 pfSense 2.7.x 上設定 Proton VPN。這能讓您的路由器以 Proton VPN 連線保護任何已連線的裝置。
您也可以使用 OpenVPN 協定在 pfSense 2.7.x 上設定 Proton VPN,但我們建議使用 WireGuard。
1. 建立 WireGuard 組態檔案
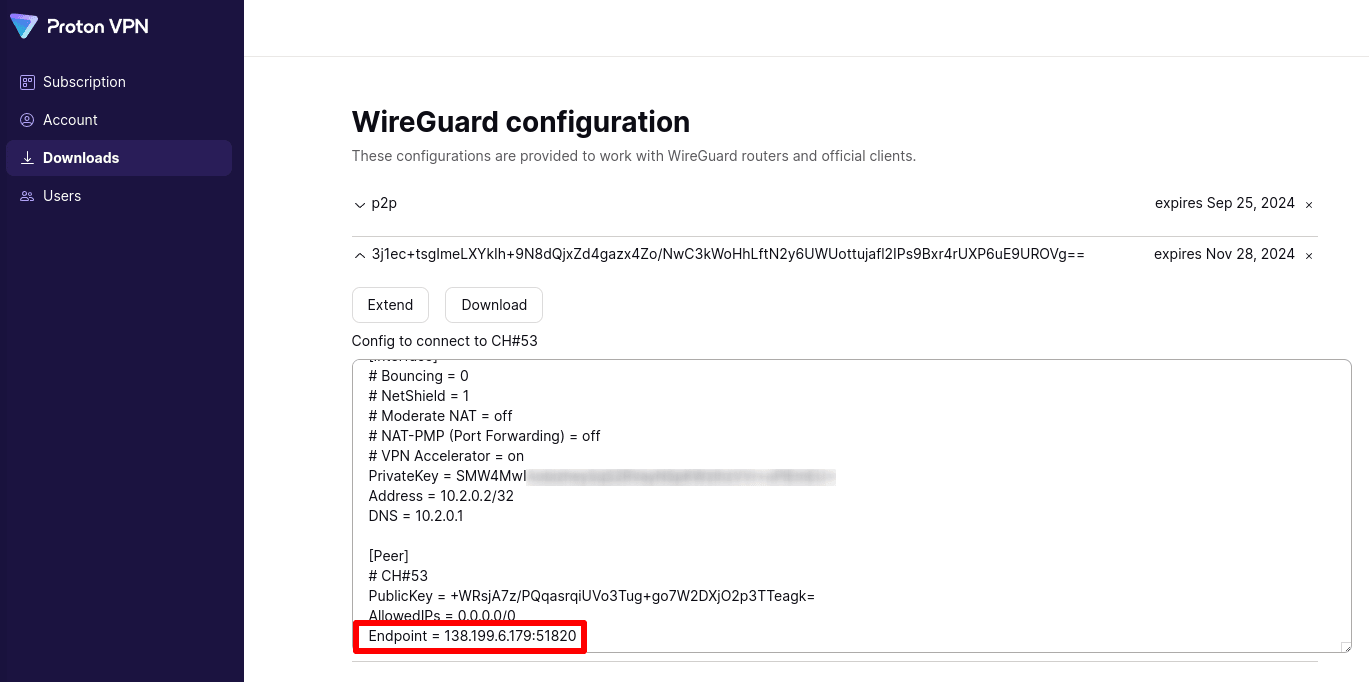
使用您的 Proton 帳號使用者名稱和密碼登入位於 account.protonvpn.com 的 Proton VPN,前往 下載 → WireGuard 組態,並下載 WireGuard 組態檔案。請務必選取平台:路由器。
瞭解如何從 Proton VPN 下載 WireGuard 組態檔案
若要設定 pfSense,您需要此組態檔案中的私有金鑰。若要尋找該金鑰,請前往 下載 → WireGuard 組態 並選取您剛剛建立的 WireGuard 金鑰。尋找顯示 PrivateKey = 的行。

您也需要 Endpoint = IP 位址。
2. 在 pfSense 上安裝 WireGuard 套件
在瀏覽器的 URL 列中輸入 192.168.1.1 以開啟 pfSense 前端。登入並前往 System → Package Manager → Available Packages 索引標籤。找到 WireGuard 套件並按一下 Install。
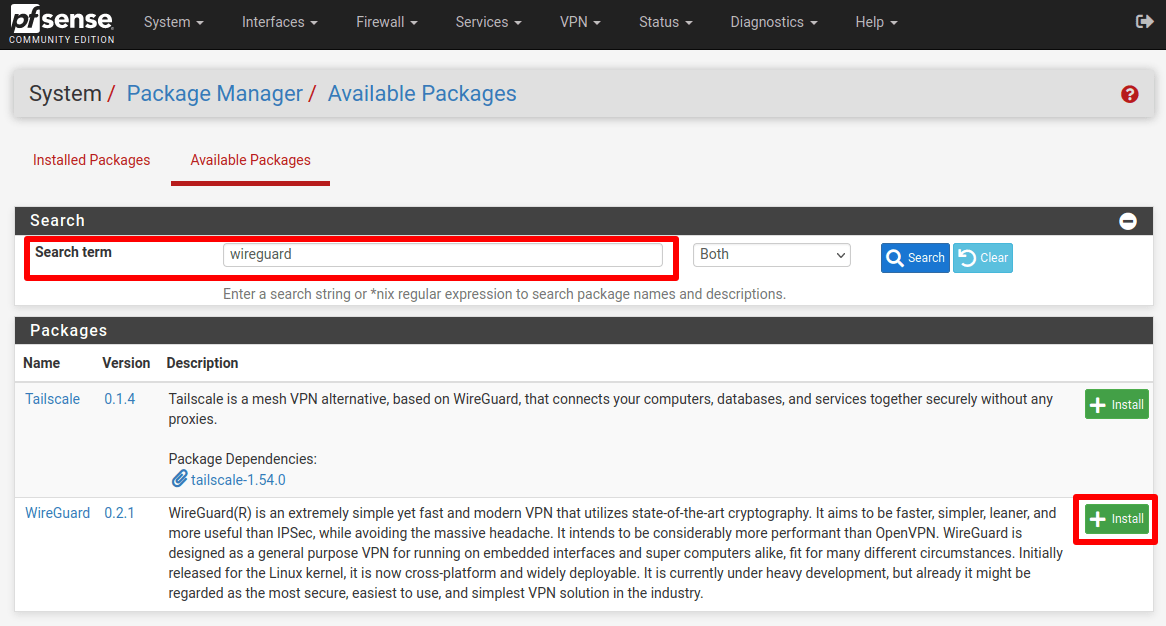
若要驗證 WireGuard 是否已成功安裝,請前往 System → Package Manager → Installed packages。
3. 建立新的 WireGuard 通道
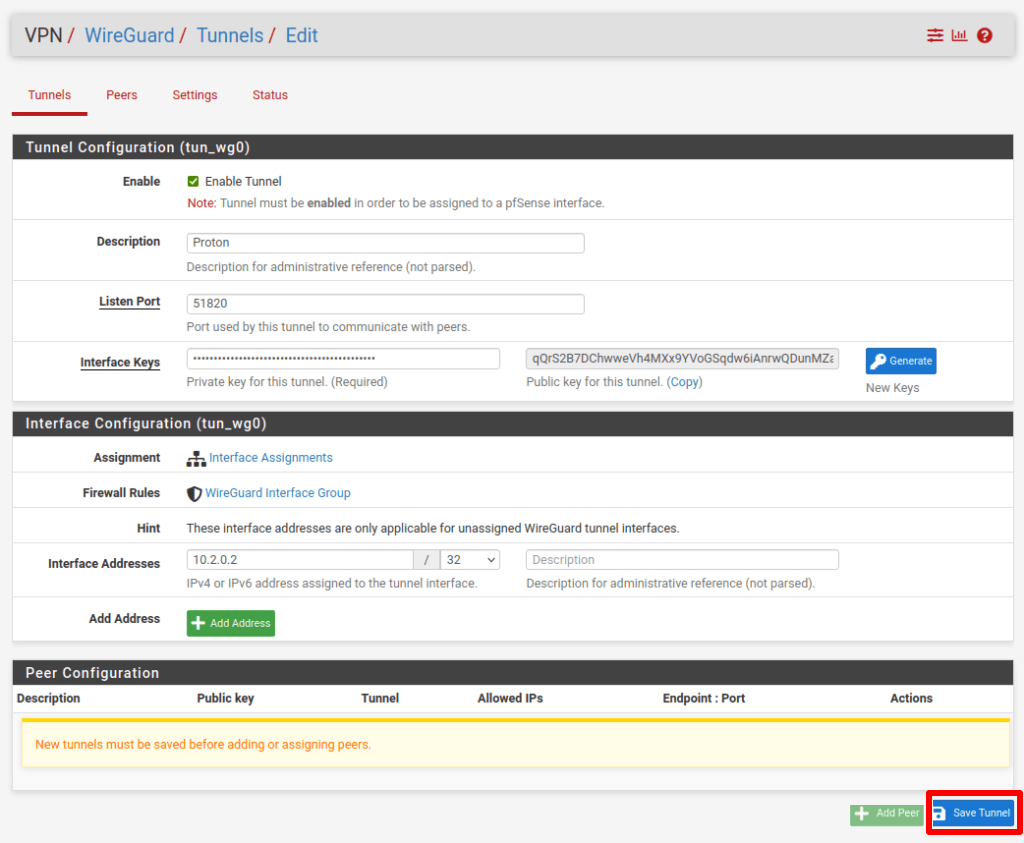
同樣在 pfSense 中,前往 VPN → WireGuard → Tunnels,並使用以下設定建立新的通道。
通道組態:
- Description:選擇合適的描述
- Listen port:51820
- Interface Keys:來自您組態檔案的私有金鑰 (請參閱 步驟 1)
- Public key:此金鑰將會自動產生
介面組態:
- Interface Addresses:10.2.0.2/32
完成後,按一下 Save Tunnel。
4. 加入對等點
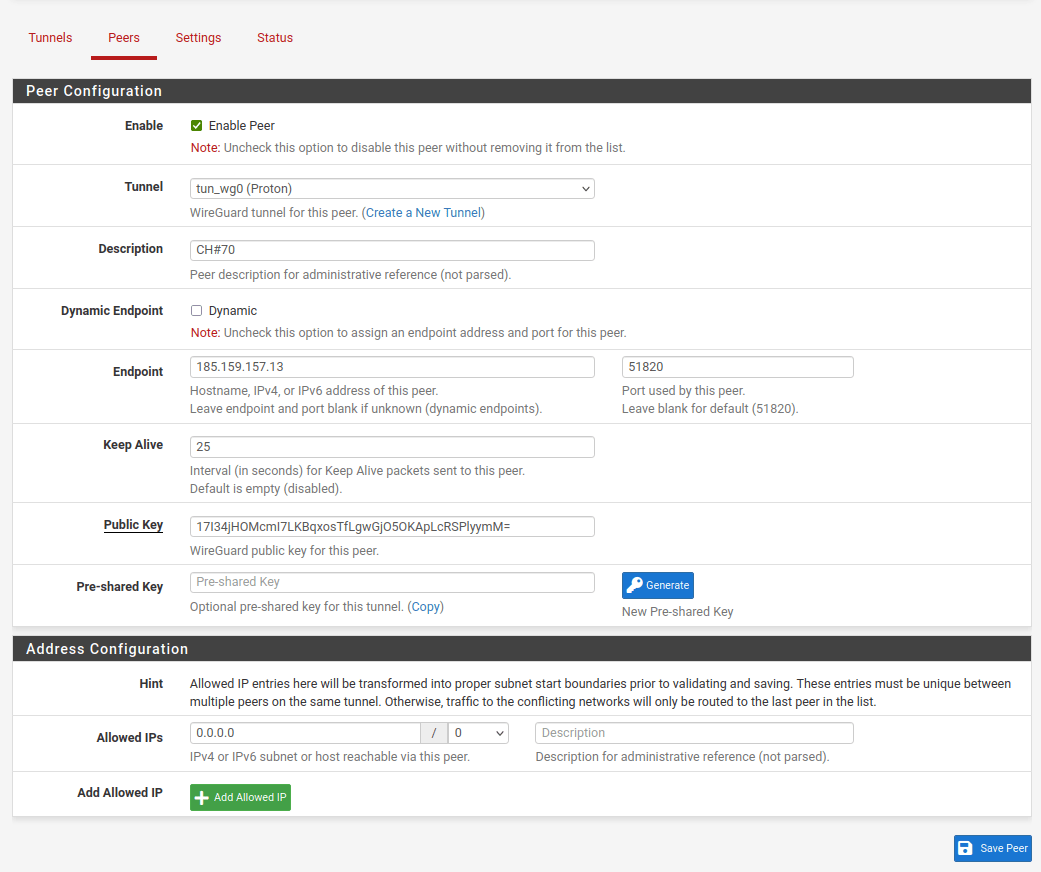
同樣在 Tunnels 索引標籤上,按一下 Add Peer (如上所示),這會引導您前往 Peers 索引標籤。進行以下設定。
對等點組態:
- Tunnel:在 上一步 中建立的通道
- Description:選擇具描述性的名稱,例如伺服器名稱
- Dynamic Endpoint:取消勾選
- Endpoint:來自您下載的 WireGuard 組態的端點 IP 位址
- Port:51820
- Keep Alive:25
- Public Key:來自您下載的 WireGuard 組態檔案的公開金鑰 (請參閱 步驟 1)
位址組態:
- Allowed IPs:0.0.0.0 / 0
完成後,按一下 Save Peer。
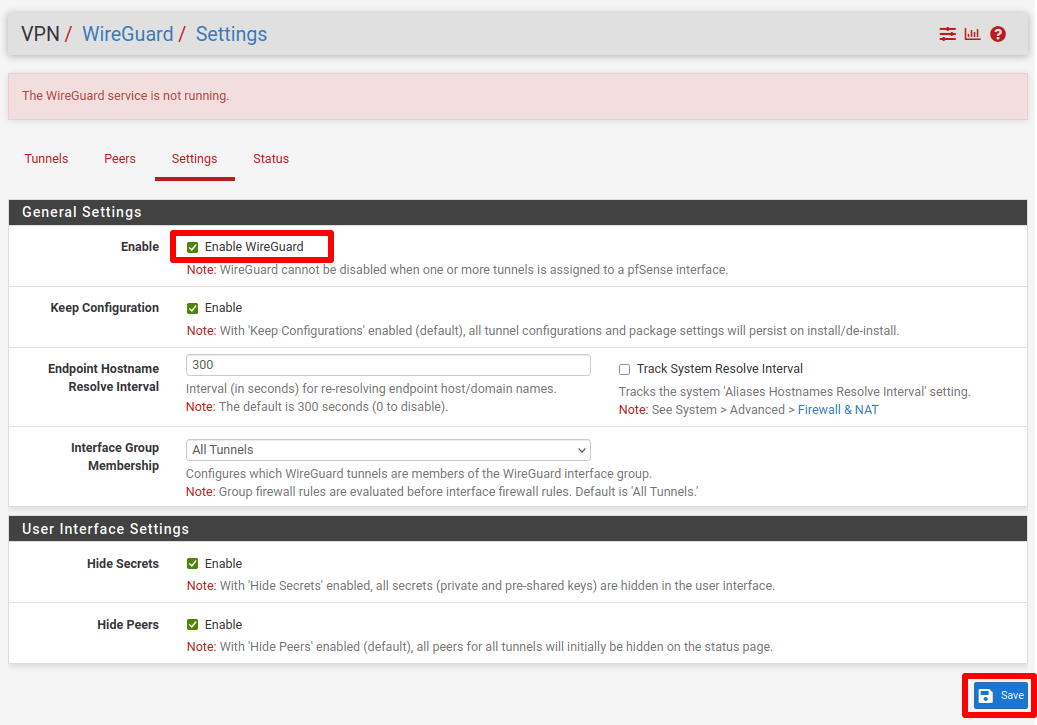
5. 前往 Settings 索引標籤,勾選 Enable WireGuard,然後按一下 Save 和 Apply Changes。
5. 建立 WireGuard 介面
VPN 用戶端現在已在執行,但目前尚未有流量經其路由。若要將您所有的網路流量透過安全的 Proton VPN 通道進行路由,您需要設定介面與防火牆規則。
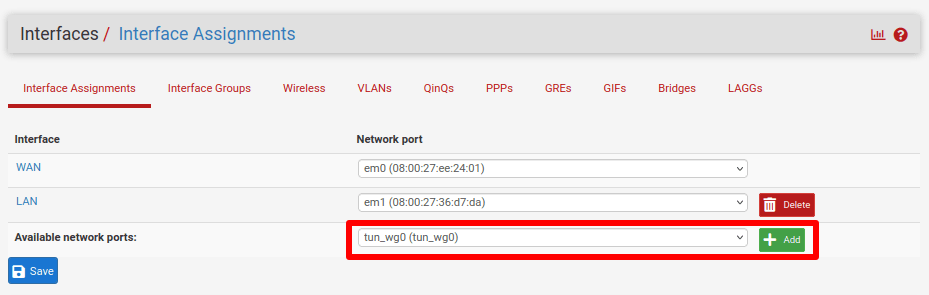
前往 Interfaces → Interface Assignments → Available network ports,然後選取 tun_wg0 → Add。
這將會建立一個名為 OPTx 的介面 (其中 x 取決於您的路由器有多少個實體介面)。按一下新建立的介面以進行設定。
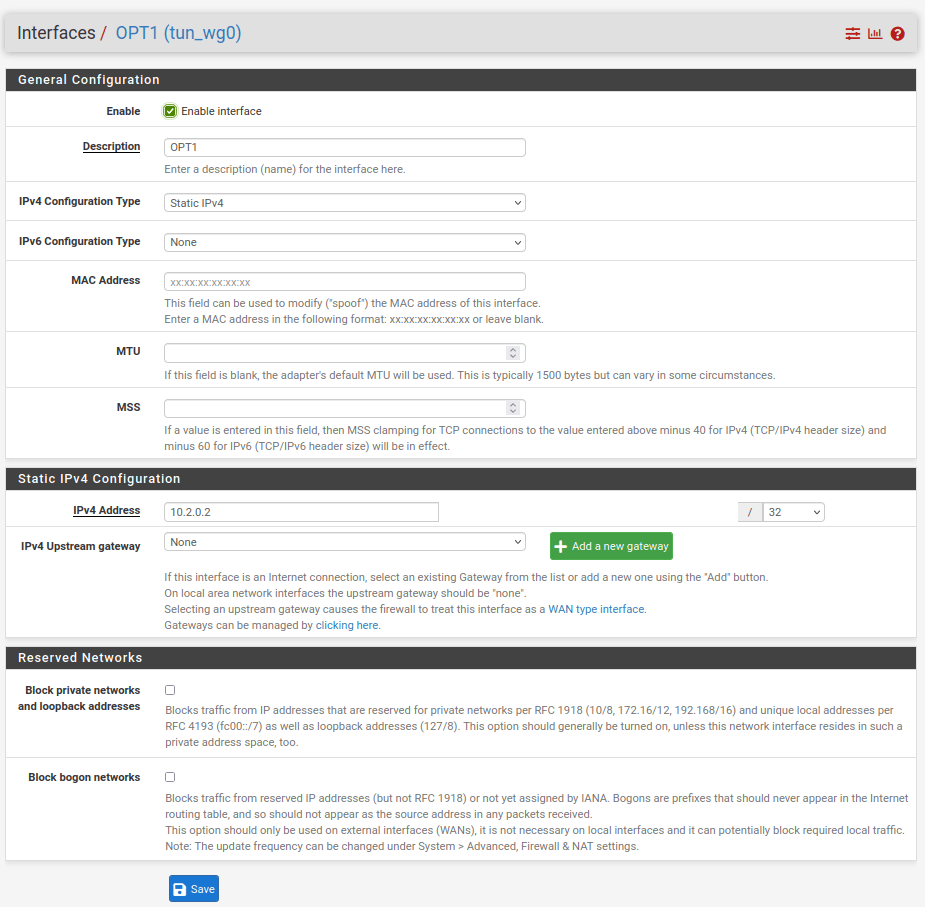
輸入以下組態設定·
一般組態:
- Enable:已勾選
- IPv4 configuration type:Static IPv4
靜態 IPv4 組態:
- IPv4 位址:10.2.0.2 / 32
按一下儲存與套用。
6. 加入新閘道
前往系統 → 路由 → 閘道,然後按一下加入以加入新閘道。
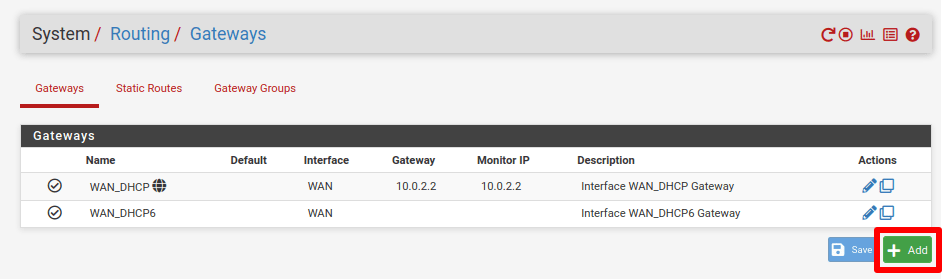
輸入以下組態設定:
- 介面:OPT1 (或來自上一步的介面名稱)
- 位址類別:ipv4
- 名稱:描述性名稱
- 閘道:10.2.0.1
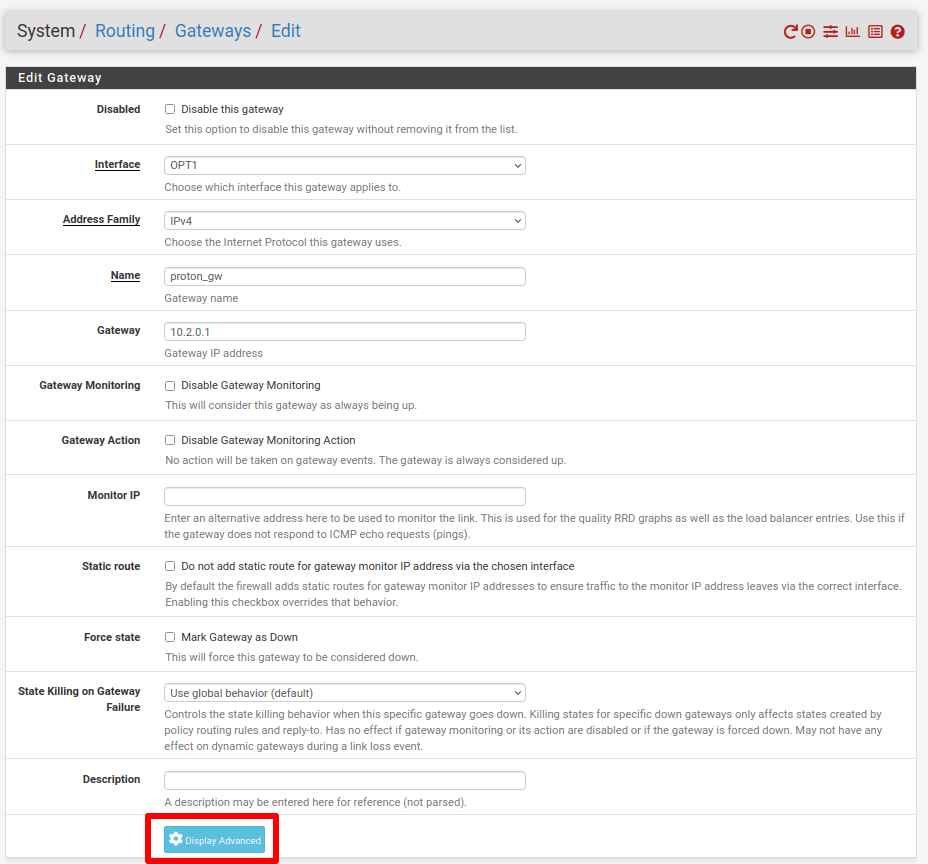
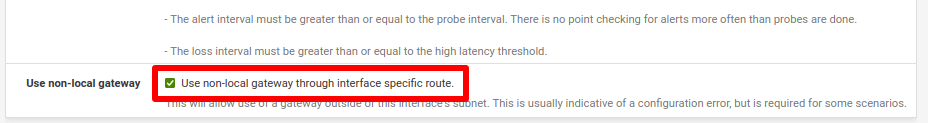
按一下顯示進階,並勾選使用非本機閘道 → 透過介面專用路由使用非本機閘道。按一下儲存和套用變更。
7. 設定防火牆規則
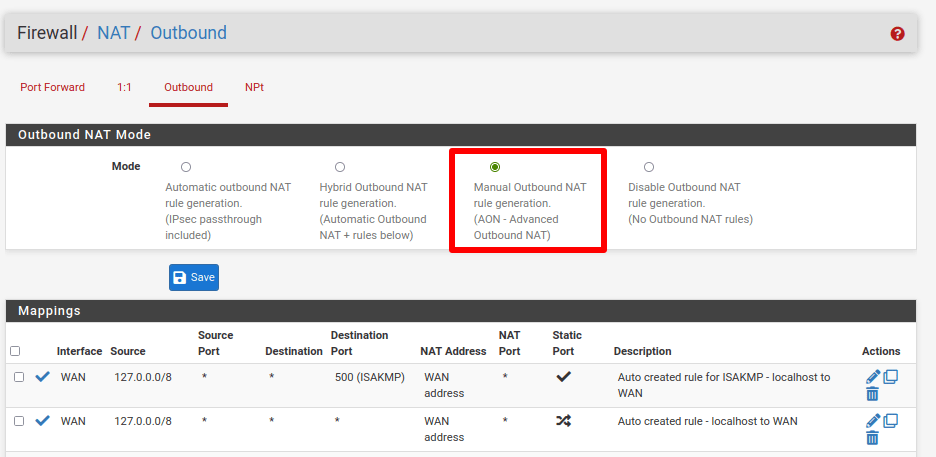
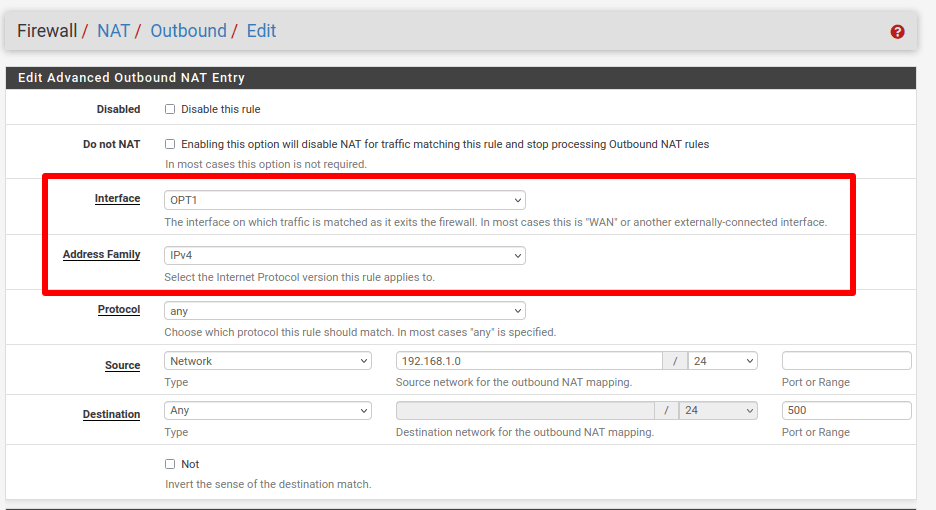
我們使用防火牆規則,將全部流量透過我們在步驟 5設定的 Proton VPN 介面進行路由。前往防火牆 → NAT → 出站,然後選取手動出站 NAT 規則產生。接著按一下儲存並套用變更。
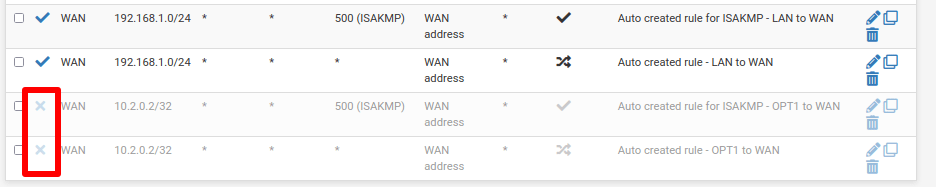
現在,按一下最後兩條規則旁邊的 ✓ 圖示以停用它們。
- 自動建立的 ISAKMP 規則 – OPT1 到 WAN
- 自動建立的規則 OPT1 到 WAN
按一下以下兩條規則旁邊的編輯 (鉛筆) 圖示:
- 自動建立的規則 – LAN 到 WAN
- 自動建立的 ISAKMP 規則 – LAN 到 WAN
在這兩種情況下,請將介面變更為 VPN 介面 (OPT1),並將位址類別變更為 IPv4。完成後,按一下儲存並套用變更。
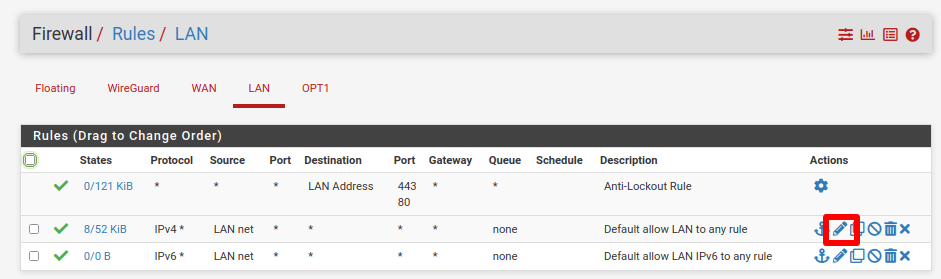
前往防火牆 → 規則 → LAN → 預設允許 LAN 到任何規則 → 編輯 (鉛筆圖示)。
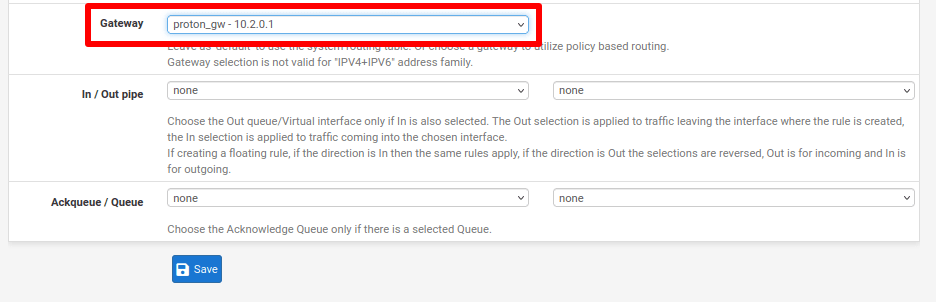
按一下顯示進階 → 閘道,然後選取我們在步驟 6中建立的閘道。按一下儲存。
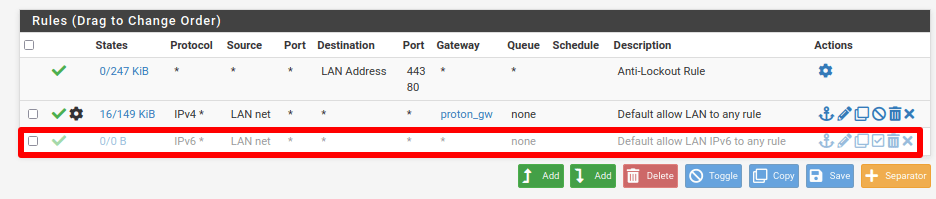
按一下預設允許 LAN IPv6 到任何規則旁邊的 ✓ 圖示以將其停用,然後按一下儲存和套用變更。
8. 設定 DNS 設定
現在所有通過 pfSense 防火牆的網際網路流量,都將經由 Proton VPN 伺服器進行路由傳送。然而,DNS 要求則不然。為了修正此問題,我們需要變更 pfSense 中的 DNS 設定。
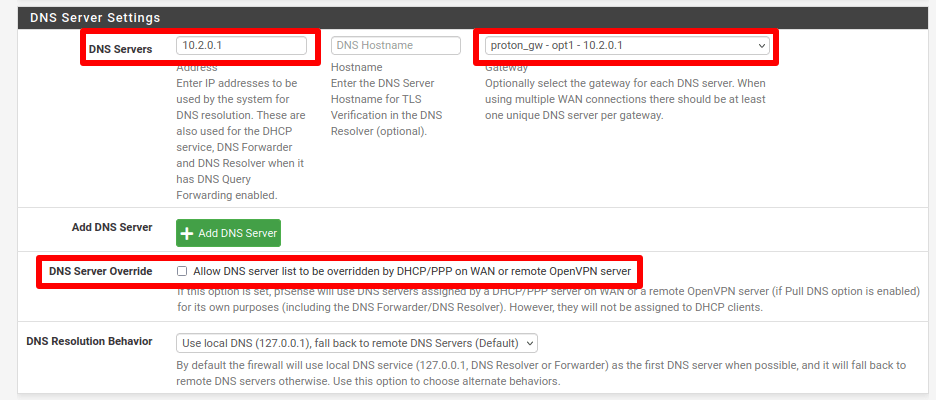
在 pfSense 中,前往系統 → 一般設定 → DNS 伺服器設定,然後進行以下設定:
- DNS 伺服器:10.2.0.1
- 閘道:我們在步驟 6中設定的閘道名稱。
- DNS 伺服器覆寫:未勾選
完成後,按一下儲存。
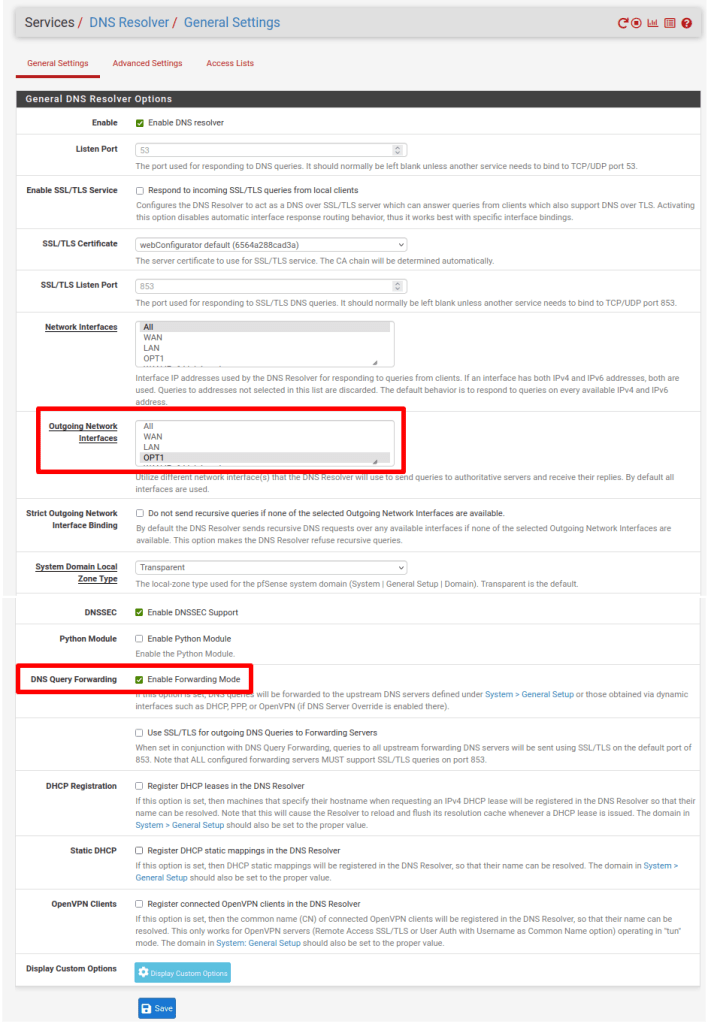
現在前往服務 → DNS 解析器 → 一般設定並變更以下內容:
- 外連網路介面:OPT1 (我們已建立的 WireGuard 介面)
- DNS 查詢轉發:勾選啟用轉發模式
完成後,按一下儲存和套用變更。
您的設定現已完成。來自您網路的全部流量現已安全地路由至您選擇的 Proton VPN 伺服器。您可以透過您網路上的任何裝置,造訪我們的免費安全 IP 掃描器(新視窗)來進行測試。