


OpenVPN इस्तेमाल करके pfSense पे Proton VPN कैसे कॉन्फ़िगर करें
- पढ़ने का समय
- 2 मिनट
- श्रेणी
- राऊटर
इस गाइड में, हम आपको OpenVPN VPN प्रोटोकॉल इस्तेमाल करके pfSense 23.09 और pfSense 2.7.x पे Proton VPN सेटअप करने का तरीका दिखाएंगे। इससे आपका राऊटर उससे जुड़े हुए किसी भी डिवाइस को Proton VPN कनेक्शन से सुरक्षित रख सकता है।
अगर आप pfSense 2.7.x इस्तेमाल कर रहे हैं, तो हम उसकी जगह WireGuard® प्रोटोकॉल इस्तेमाल करने की सिफ़ारिश करते हैं।
यह भी ध्यान रखें कि OpenVPN इस्तेमाल करके कई कनेक्शन लेना अनुशंसित नहीं है। इस यूज़ केस के लिए, हम फिर से WireGuard की सिफ़ारिश करते हैं।
- OpenVPN बनाम WireGuard के बारे में जानें
- WireGuard इस्तेमाल करके pfSense पे Proton VPN कॉन्फ़िगर करना सीखें
शुरू करने से पहले, आपको इन चीज़ों की ज़रूरत होगी:
- एक नया pfSense 23.09 या pfSense 2.7.x इंस्टॉलेशन
- एक कंप्यूटर जो आपके LAN नेटवर्क से जुड़ा हुआ है, ताकि आप pfSense फ्रंटएंड को एक्सेस कर सकें
- आपका OpenVPN यूज़रनेम और पासवर्ड। ये आपके सामान्य Proton VPN यूज़रनेम और पासवर्ड से अलग होते हैं। इन्हें ढूंढने के लिए, account.protonvpn.com पे साइनइन करें और Account → OpenVPN username पे जाएं।
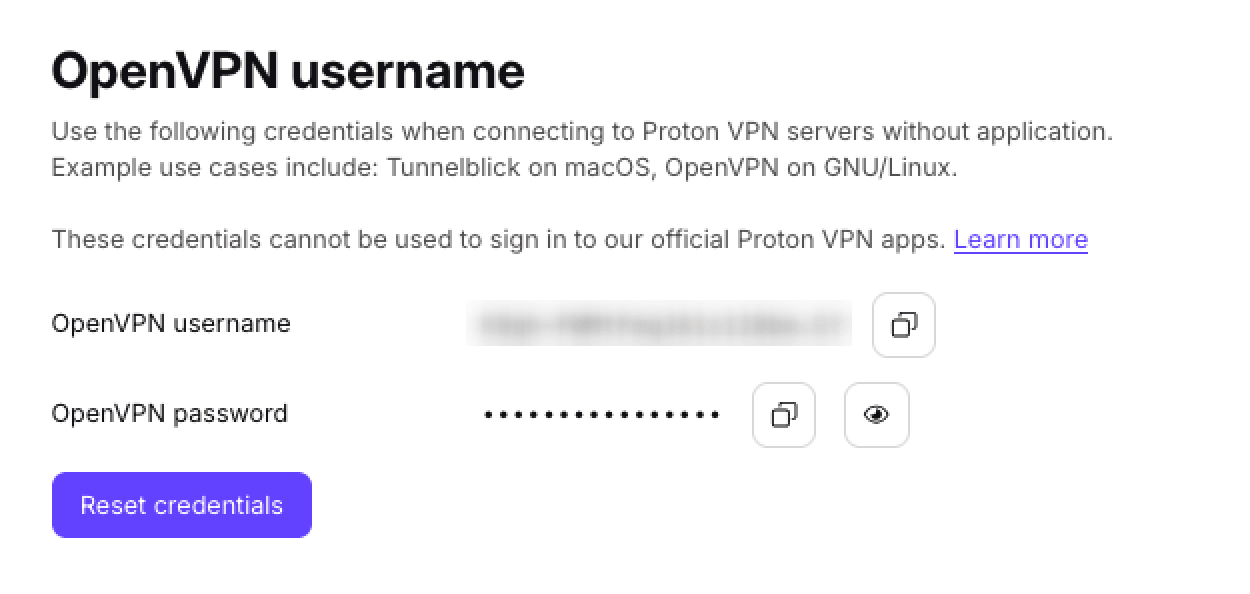
1. OpenVPN विन्यास फ़ाइल बनाएँ
account.protonvpn.com पे अपने Proton Account के यूज़रनेम और पासवर्ड से Proton VPN में साइनइन करें, Downloads → OpenVPN configuration files पर जाएं, और एक OpenVPN विन्यास फ़ाइल डाउनलोड करें। Select Platform: Router चुनना ना भूलें।
Proton VPN से OpenVPN विन्यास फ़ाइल डाउनलोड करने का तरीका जानें
pfSense कॉन्फ़िगर करने के लिए, आपको इस कॉन्फ़िग फ़ाइल से TLS सर्टिफ़िकेट(नई विंडो) चाहिए। इसे ढूंढने के लिए, डाउनलोड की गई OpenVPN कॉन्फ़िग फ़ाइल को टेक्स्ट एडिटर में खोलें और —–BEGIN CERTIFICATE—- से शुरू होने और –—-END CERTIFICATE—– पे खत्म होने वाले टेक्स्ट को खोजें।
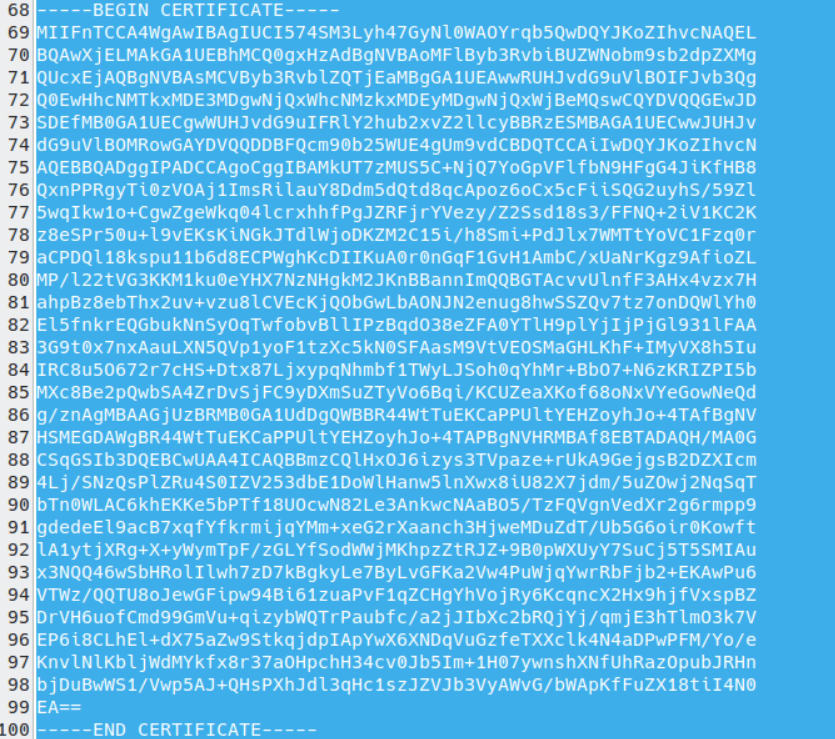
आपको VPN सर्वर का IP पता और पोर्ट नंबर भी चाहिए। ये सर्टिफ़िकेट में दी गई पहली remote लाइन पर मिल सकते हैं। पहला नंबर IP पता है, और दूसरा नंबर पोर्ट नंबर है। नीचे दिए गए उदाहरण में, IP पता 185.159.157.6 है, और पोर्ट नंबर 51820 है

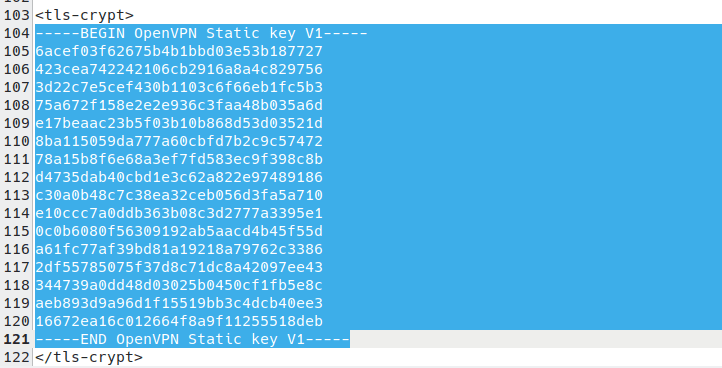
और आखिर में, आपको OpenVPN Static key चाहिए। यह —–BEGIN OpenVPN Static key V1—- से शुरू होता है और —–END OpenVPN Static key V1—– पे खत्म होता है।
2. pfSense में TLS सर्टिफ़िकेट जोड़ें
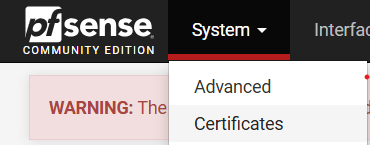
pfSense वेब इंटरफ़ेस खोलने के लिए, अपने ब्राउज़र के URL बार में 192.168.1.1 दर्ज करें। साइनइन करें और System → Certificates → Add → Import certificate पे जाएं।
निम्नलिखित सेटिंग कॉन्फ़िगर करें:
Create / Edit CA. Authorities → Add पे जाएं और निम्नलिखित सेटिंग बदलें:
- Descriptive name: यह कोई भी नाम हो सकता है जो Proton के TLS सर्टिफ़िकेट के बारे में बताने के लिए आपको उपयोगी लगे
- विधि: मौजूदा किसी सर्टिफ़िकेट अथॉरिटी को आयात करें
मौजूदा सर्टिफ़िकेट अथॉरिटी
- अपनी OpenVPN कॉन्फ़िग फ़ाइल से TLS सर्टिफ़िकेट कॉपी करें और उसे यहां पेस्ट करें
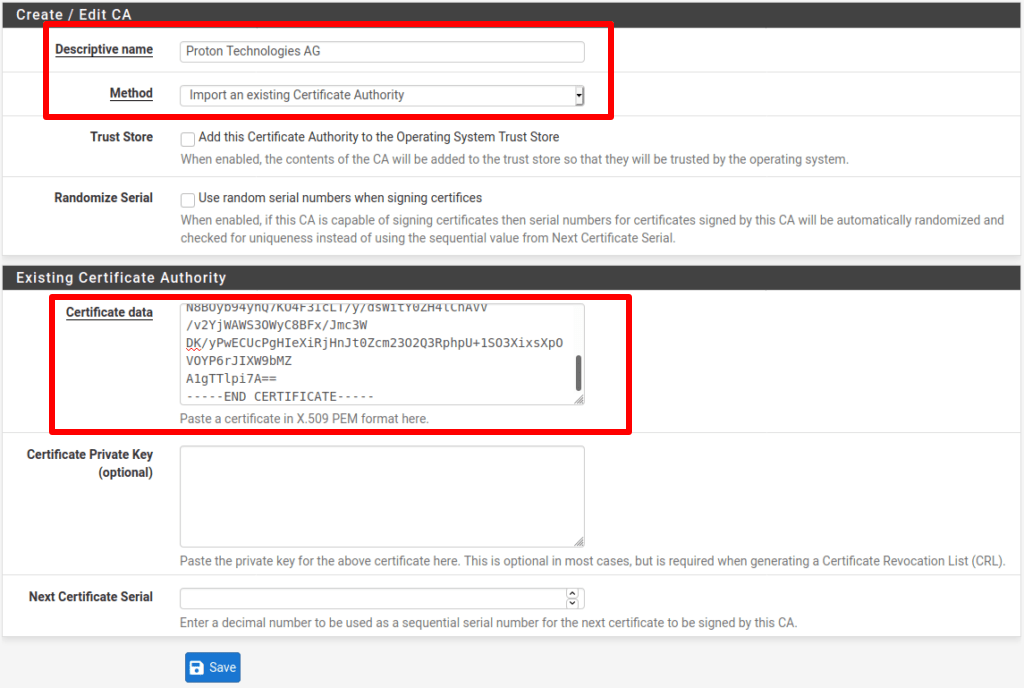
हो जाने के बाद Save पर क्लिक करें।
3. OpenVPN क्लाइंट कॉन्फ़िगर करें
अब आप अपना डाटा एन्क्रिप्ट करने और उसे VPN सर्वर तक टनल करने के लिए एक OpenVPN क्लाइंट जोड़ेंगे।
VPN → OpenVPN → Clients पे जाएं, Add पर क्लिक करें, और निम्नलिखित सेटिंग कॉन्फ़िगर करें:
सामान्य जानकारी:
- Description: इस संरचना के लिए एक डिस्प्ले नाम चुनें
- Disabled: अनचेक्ड
मोड संरचना
- सर्वर मोड: Peer to Peer (SSL/TLS)
- डिवाइस मोड: tun – Layer 3 Tunnel Mode
एंडपॉइंट संरचना
- Protocol: या तो UDP on IPv4 only या TCP on IPv4 only (आपकी पसंद, लेकिन यह आपकी डाउनलोड की गई कॉन्फ़िगरेशन फ़ाइल से मैच होना चाहिए)। UDP बनाम TCP के बारे में और जानें।
- इंटरफ़ेस: WAN
- लोकल पोर्ट: –
- Server host or address: यह ढूंढने के लिए कृपया स्टेप 1 देखें।
- Server port: यह ढूंढने के लिए कृपया स्टेप 1 भी देखें।
- प्रॉक्सी होस्ट या पता: –
- प्रॉक्सी पोर्ट: –
- प्रॉक्सी सत्यापन: कोई नहीं

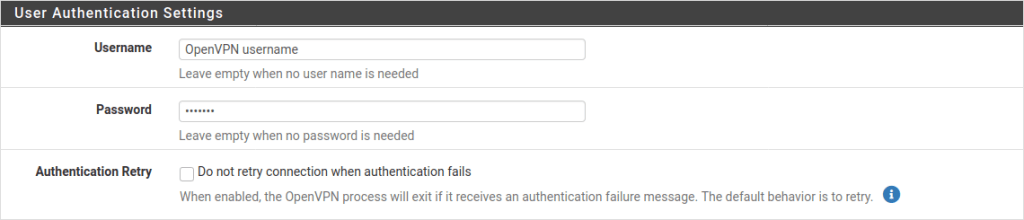
उपयोगकर्ता सत्यापन सेटिंग
- Username: आपका Proton VPN OpenVPN यूज़रनेम
- Password: आपका Proton VPN OpenVPN पासवर्ड
- Authentication Retry: अनचेक्ड ही छोड़ें
याद रखें: ये आपके सामान्य Proton VPN यूज़रनेम और पासवर्ड से अलग होते हैं। अतिरिक्त खासियतें सक्षम करने के लिए, अपने OpenVPN यूज़रनेम में निम्नलिखित सफ़िक्स जोड़ें।
- NetShield Ad-blocker: +f1
- NetShield Ad-blocker advanced (सिर्फ़ पैसे वाले प्लैन पर उपलब्ध, मालवेयर और ट्रैकर भी ब्लॉक करता है): +f2
उदाहरण के लिए, NetShield Ad-blocker सक्षम करने के लिए, username+f1 दर्ज करें।
क्रिप्टोग्राफ़िक सेटिंग
- Use a TLS Key: चेक्ड
- अपने आप TLS Key बनाएं: अनचेक्ड
- TLS Key: OpenVPN संरचना फ़ाइल से OpenVPN Static key पेस्ट करें (स्टेप 1 देखें)
- TLS कुंजी उपयोग मोड: TLS एन्क्रिप्शन और सत्यापन
- TLS keydir direction: डिफॉल्ट डायरेक्शन इस्तेमाल करें
- Peer Certificate Authority: Proton AG (या स्टेप 2 में इस्तेमाल किया गया वर्णनात्मक नाम)
- Peer Certificate Revocation List: न छोड़ें
- क्लाइंट सर्टिफ़िकेट: कोई नहीं (यूज़रनेम और/या पासवर्ड ज़रूरी है)
- Data Encryption Negotiation: चेक्ड
- डाटा एन्क्रिप्शन एल्गोरिदम: AES-256-GCM, CHACHA20-POLY1305
- फ़ॉलबैक डाटा एन्क्रिप्शन एल्गोरिदम: AES-256-GCM
- ऑथ डाइजेस्ट एल्गोरिदम: SHA256 (256-बिट)
- Hardware Crypto: इसका समर्थन होना या न होना आपके डिवाइस पर निर्भर करता है। अगर यह समर्थित है, तो इसे पहले System → Advanced → Miscellaneous पे जाकर सक्षम किया जाना चाहिए। अगर शक हो, तो No hardware crypto acceleration चुनें।
- Server Certificate Key Usage Validation: चेक्ड

टनल सेटिंग
- IPv4 टनल नेटवर्क: –
- IPv6 टनल नेटवर्क:-
- IPv4 रिमोट नेटवर्क(s): –
- IPv6 रिमोट नेटवर्क(s): –
- Limit outgoing bandwidth: – (जब तक आप न चाहें)
- कंप्रेशन की अनुमति दें: किसी भी नॉन-स्टब कंप्रेशन को अस्वीकार करें (सबसे सुरक्षित)
- Topology: Subnet — एक सामान्य सबनेट में हर क्लाइंट के लिए एक IP पता
- Type of service: अनचेक्ड ही छोड़ें
- Don’t pull routes: चेक करें
- Don’t add/remove routes: अनचेक्ड ही छोड़ें
- Pull DNS: चेक करें

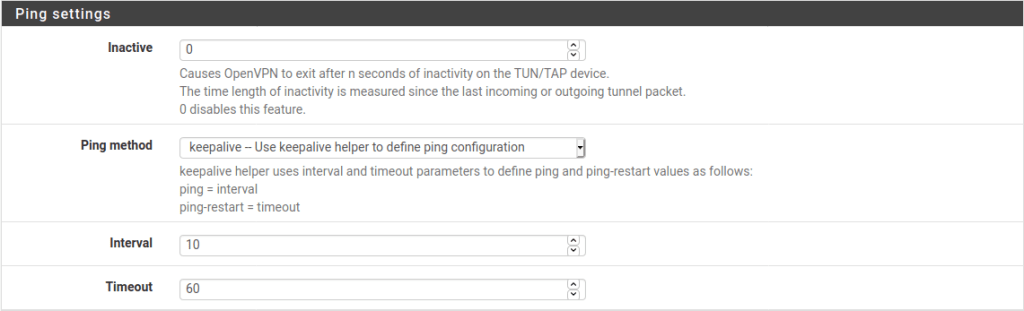
पिंग सेटिंग
- सब कुछ डिफॉल्ट मानों पर ही छोड़ें।
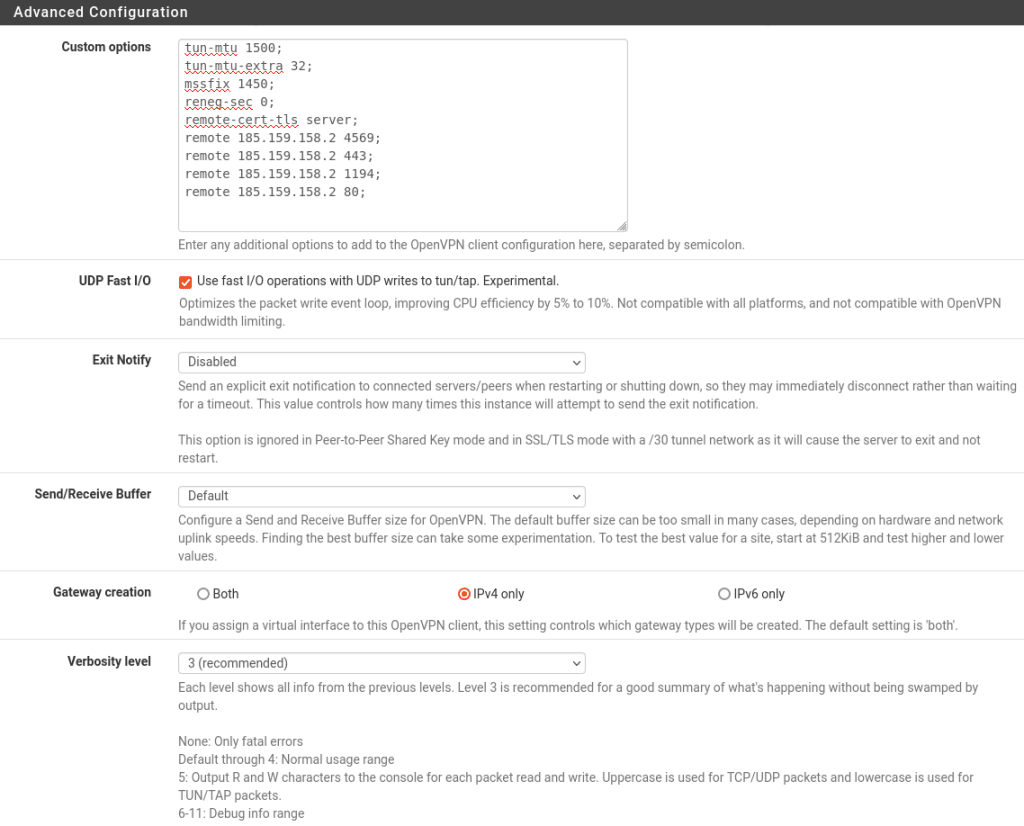
ऐडवांस संरचना
- Custom Options: निम्नलिखित जोड़ें:
tun-mtu 1500;
mssfix 0;
reneg-sec 0;
remote-cert-tls server;
ध्यान दें: ये कॉन्फ़िगरेशन सेटिंग नीचे स्क्रीनशॉट में दिखाई गई सेटिंग की जगह लेती हैं।
कनेक्शन की विश्वसनीयता बढ़ाने के लिए, आपकी डाउनलोड की गई OpenVPN कॉन्फ़िग फ़ाइल को टेक्स्ट एडिटर में खोलें और remote से शुरू होने वाली लाइनों को खोजें। दूसरी remote लाइन से नीचे, remote से शुरू होने वाली हर लाइन को pfSense के Custom Options फील्ड में कॉपी करें, उसके बाद एक सेमीकोलन लगाएं।

- UDP Fast I/O: चेक्ड
- Exit Notify: अक्षम
- Send/Receive Buffer: डिफॉल्ट
- गेटवे बनाना: सिर्फ़ IPv4
- Verbosity level: 3 (अनुशंसित)
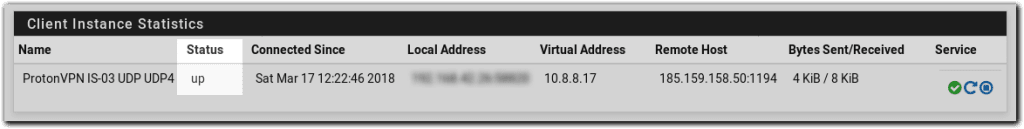
Save पर क्लिक करें और Status → OpenVPN पे जाएं। आपको नया VPN क्लाइंट दिखाई देगा, जिसका Status up दिखाएगा।
4. OpenVPN इंटरफ़ेस कॉन्फ़िगर करें
VPN क्लाइंट अब चल रहा है, लेकिन उससे कोई ट्रैफ़िक रूट नहीं हो रहा है। अपना सारा नेटवर्क ट्रैफ़िक सुरक्षित Proton VPN टनल से रूट करने के लिए, आपको इंटरफ़ेस और फायरवॉल नियम कॉन्फ़िगर करने होंगे।
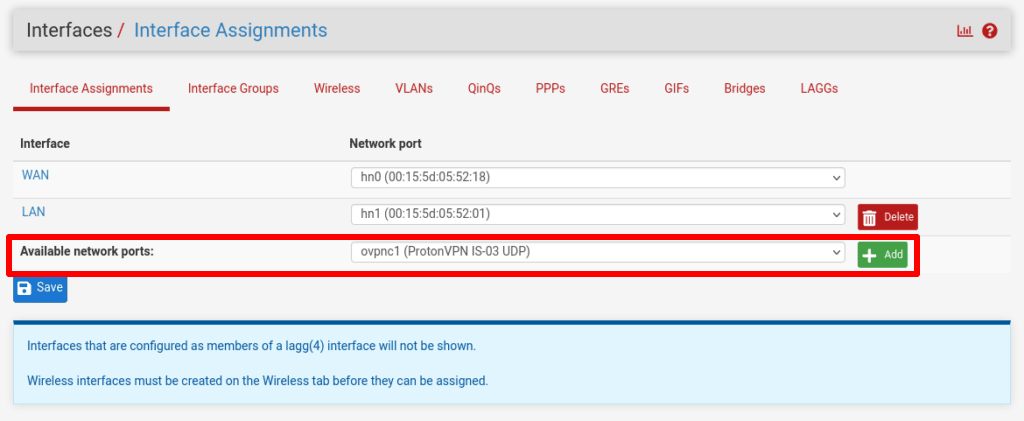
Interfaces → Interface Assignments → Available network ports पे जाएं और ड्रॉपडाउन मेनू से अभी जोड़े गए VPN क्लाइंट को चुनें → Add।
इससे OPTx नाम का एक इंटरफेस बनेगा (जहां x इस बात पे निर्भर करता है कि आपके राऊटर में कितने फिजिकल इंटरफेस हैं)। उसे कॉन्फिगर करने के लिए नए बने इंटरफेस पे क्लिक करें।
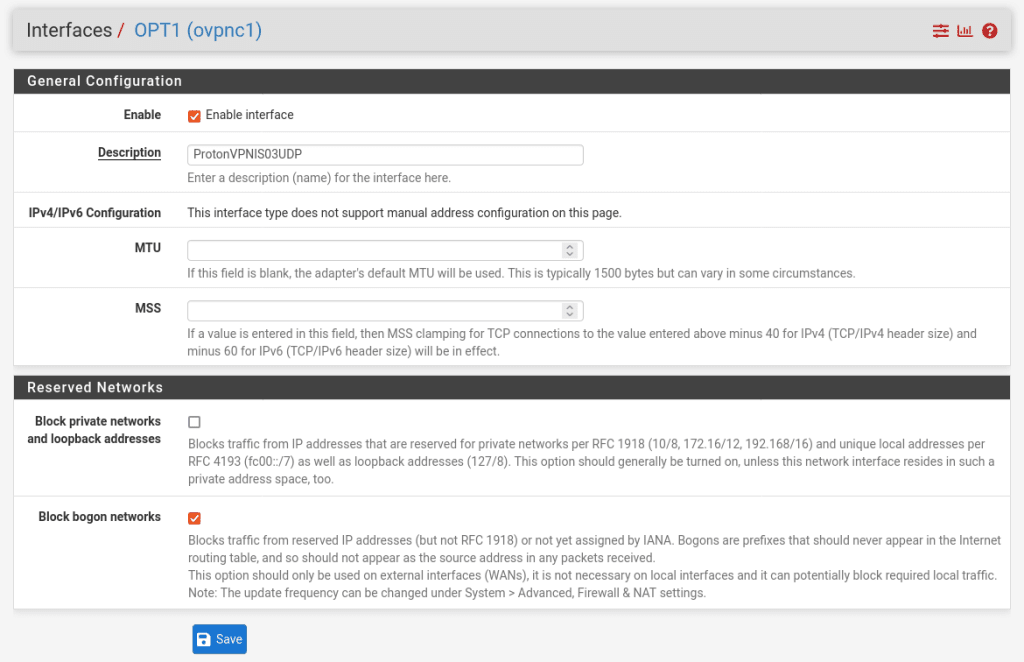
Interfaces टैब पे जाएं, OPTx पर क्लिक करें और निम्नलिखित कॉन्फ़िगरेशन सेटिंग दर्ज करें·
सामान्य संरचना:
- सक्षम करें: चेक किया हुआ
- Description: इंटरफ़ेस के लिए एक वर्णनात्मक नाम चुनें
आरक्षित नेटवर्क:
- Block bogon networks: चेक करें
बाकी फील्ड बिना बदले छोड़ दें।
Save और Apply Changes पर क्लिक करें।
5. फायरवॉल रूल कॉन्फिगर करें
हम फायरवॉल नियम इस्तेमाल करते हैं ताकि सारा ट्रैफ़िक अभी सेटअप किए गए Proton VPN इंटरफ़ेस से रूट हो। Firewall → NAT → Outbound पे जाएं और Manual Outbound NAT rule generation चुनें। फिर Save और Apply Changes पर क्लिक करें।
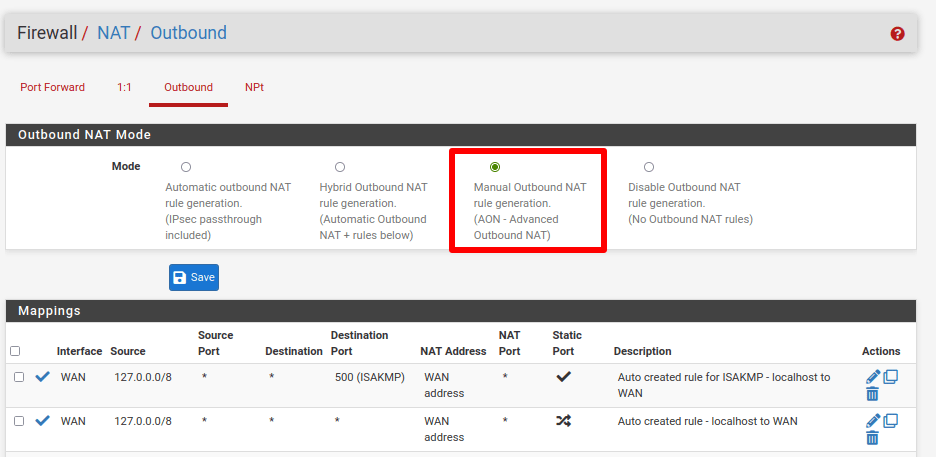
Mappings के नीचे, आपको छह नियम दिखाई देंगे। Source कॉलम में, इनमें से 4 नियम 127.0.0.0/8 और ::1/128 पते दिखाते हैं। इन्हें नज़रअंदाज़ करें और बाकी दो नियमों को Edit करें (Actions कॉलम में पेंसिल आइकॉन पर क्लिक करें)।
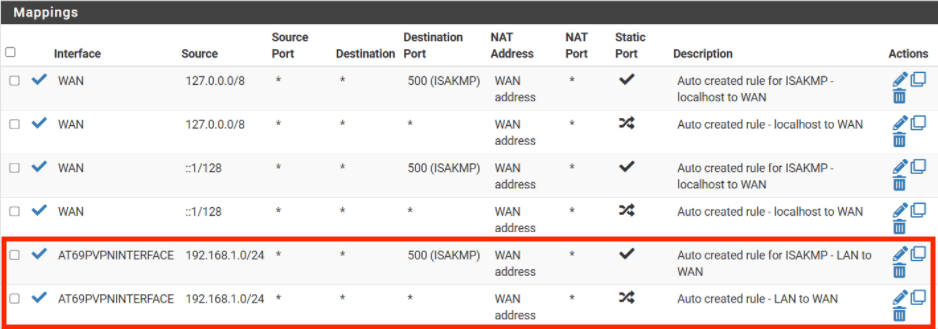
दोनों नियमों के लिए, Interface को स्टेप 4 में बनाए गए Proton VPN इंटरफ़ेस में बदलें। Save और Apply Changes पर क्लिक करें।
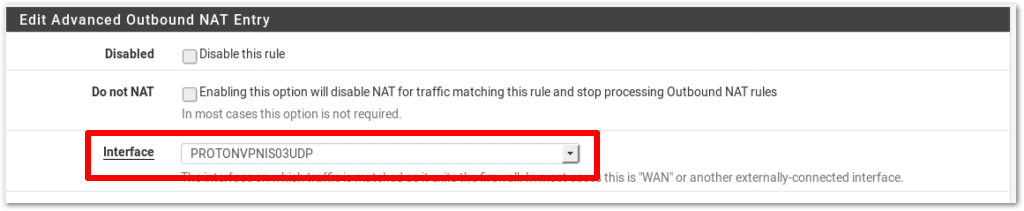
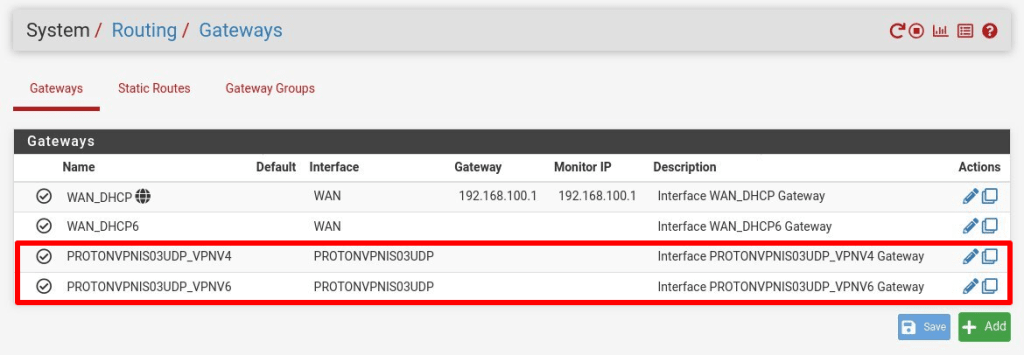
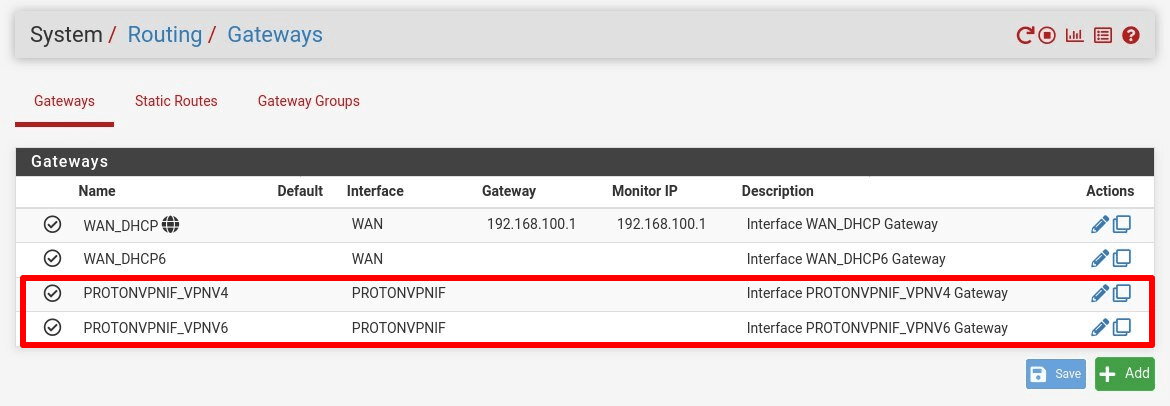
ध्यान दें: इससे अपने आप एक गेटवे भी बन जाता है, जिसका नाम इंटरफ़ेस के नाम जैसा होता है।
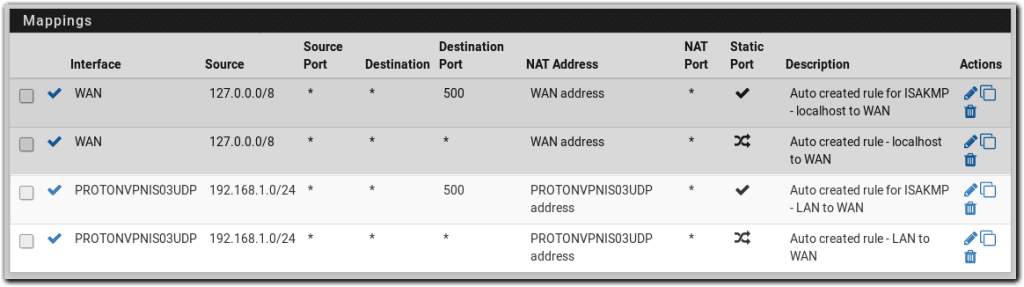
Mappings सेटिंग अब ऐसी दिखनी चाहिए:
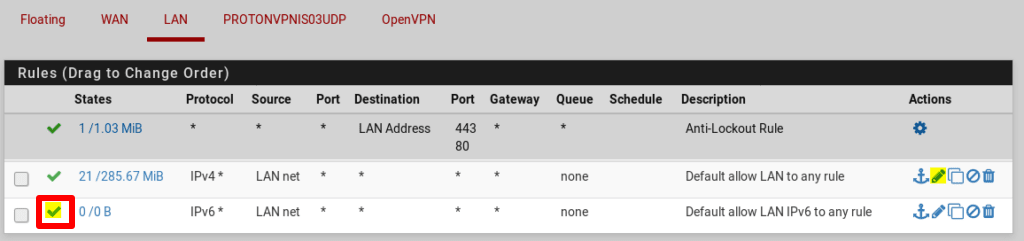
Firewall → Rules → LAN पे जाएं। Default allow LAN IPv6 to any rule के बगल में ✓ आइकॉन पर क्लिक करके उसे अक्षम करें।
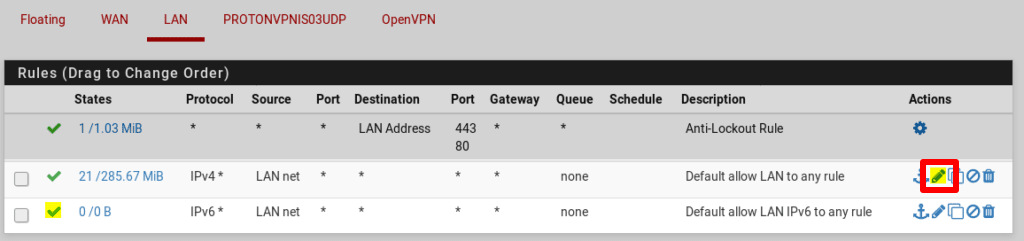
Default allow LAN to any rule → Edit पे जाएं (पेंसिल आइकॉन)।
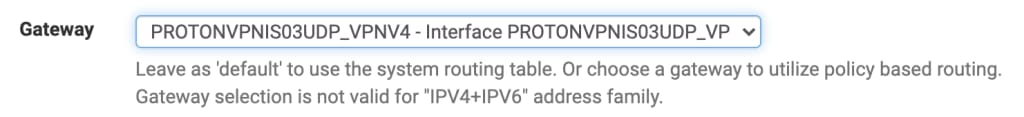
Display advanced → Gateway पर क्लिक करें और स्टेप 5 में बनाए गए गेटवे को चुनें। Save और Apply Changes.
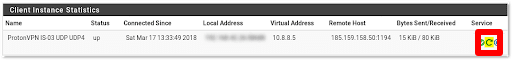
अब Status → OpenVPN पे जाएं और OpenVPN क्लाइंट को नई सेटिंग के साथ वापिस शुरु करने के लिए Service → Restart आइकॉन पर क्लिक करें।
DNS सेटिंग कॉन्फ़िगर करें
अब pfSense फायरवॉल से गुज़रने वाला सारा इंटरनेट ट्रैफिक एक Proton VPN सर्वर से रूट होगा। हालांकि, DNS रिक्वेस्ट ऐसा नहीं करती। इसे ठीक करने के लिए, हमें pfSense में DNS सेटिंग बदलनी होगी।
System → General Setup → DNS Servers → DNS servers पे जाएं और निम्नलिखित सेटिंग दर्ज करें:
- DNS सर्वर → पता: 10.2.0.1
- DNS servers → Gateway: स्टेप 4 में बनाए गए VPN इंटरफ़ेस को चुनें
- DNS Server Override: चेक करें
- DNS रेज़ोल्यूशन व्यवहार: रिमोट DNS सर्वर इस्तेमाल करें, लोकल DNS को इग्नोर करें

अब Services → DNS Resolver → Outgoing Network Interfaces पे जाएं और निम्नलिखित सेटिंग दर्ज करें:
- Outgoing Network Interfaces: स्टेप 4 में बनाए गए VPN इंटरफ़ेस को चुनें
- DNS Query Forwarding: चेक करें
अगर आपने अपने OpenVPN यूज़रनेम में +f1 या +f2 सफ़िक्स जोड़कर हमारी NetShield Ad-Blocker खासियत सक्षम की है (स्टेप 3 देखें), तो आपको DNSSEC सहायता अक्षम करनी होगी।

Save और Apply changes पर क्लिक करें।
आपका सेटअप अब पूरा हो गया है। आपके नेटवर्क का सारा ट्रैफ़िक अब सुरक्षित रूप से आपके चुने हुए Proton VPN सर्वर से रूट होना चाहिए। आप इसे अपने नेटवर्क के किसी भी डिवाइस से हमारे Free सुरक्षित IP स्कैनर पे जाकर टेस्ट कर सकते हैं।
वैकल्पिक ट्वीक
आप अपने नेटवर्क के कुछ कंप्यूटर को VPN इंटरफ़ेस इस्तेमाल करने से बाहर रख सकते हैं। उदाहरण के लिए, आप चाह सकते हैं कि आपका गेमिंग कंसोल VPN से जुड़े हुए बिना इंटरनेट को एक्सेस करे। ऐसा करने के लिए:
1. Firewall → Rules → LAN → Add पे जाएं।
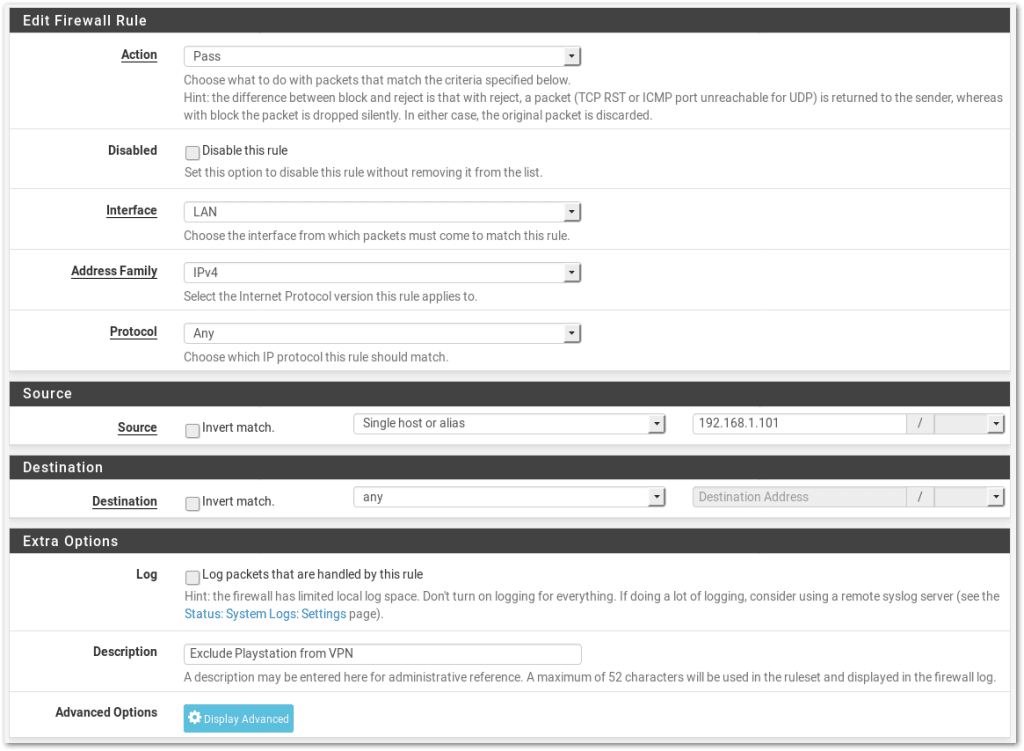
2. सेटिंग इस प्रकार कॉन्फ़िगर करें:
- एक्शन: Pass
- Disabled: अनचेक्ड
- इंटरफ़ेस: LAN
- पता फ़ैमिली: IPv4
- प्रोटोकॉल: कोई भी
- Source: Single Host or Alias चुनें और उस डिवाइस का IP जोड़ें जिसे आप बाहर रखना चाहते हैं
- डेस्टिनेशन: कोई भी
- Log: न बदलें
- Description: एक विवरण जोड़ें
3. Display Advanced पर क्लिक करें और Gateway को WAN में बदलें।

4. Save और Apply Changes पर क्लिक करें।
5. Firewall → NAT → Outbound पे जाएं और Mode को Automatic में बदलें, फिर Save और Apply Change पर क्लिक करें। फिर Mode को वापिस Manual में बदलें, फिर Save और Apply Change पर क्लिक करें।
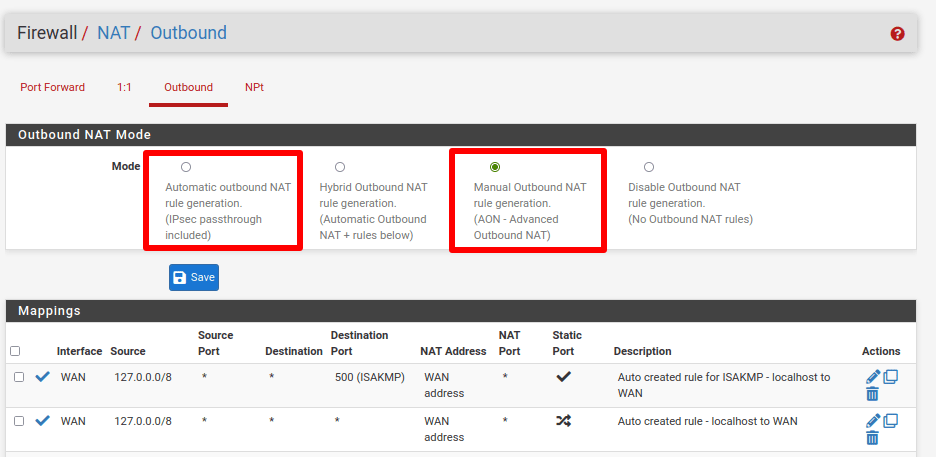
इससे दो नए नियम बनते हैं जो चुने हुए डिवाइस को लोकल WAN नेटवर्क तक एक्सेस करने की अनुमति देते हैं।
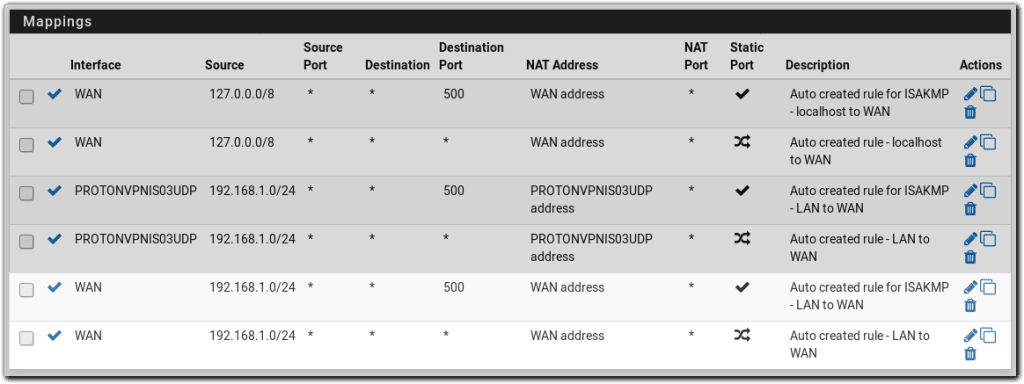
डिवाइस अब VPN इंटरफ़ेस से बाहर रखा गया है और आपके ISP द्वारा दिए गए IP पते का इस्तेमाल करके इंटरनेट को एक्सेस करेगा। हालांकि, यह Proton VPN का DNS सर्वर इस्तेमाल करेगा।