OpenVPN के इस्तेमाल से FreshTomato राऊटर पे Proton VPN कैसे सेटअप करें
- पढ़ने का समय
- 2 मिनट
- श्रेणी
- राऊटर
आप अपने राऊटर पे Proton VPN सेटअप कर सकते हैं, जिससे उस राऊटर से इंटरनेट से कनेक्ट होने वाले हर डिवाइस की सुरक्षा होगी। इस गाइड में, हम स्टेप-बाय-स्टेप देखते हैं कि OpenVPN प्रोटोकॉल के इस्तेमाल से FreshTomato(नई विंडो) राऊटर पे Proton VPN कैसे सेटअप करें।
ध्यान दें कि FreshTomato, Tomato कम्युनिटी द्वारा डेवलप किए गए राऊटर के लिए कस्टम फर्मवेयर का इकलौता ऐसा संस्करण है जिसे अभी भी सक्रिय रूप से सहायता मिलती है। अगर आप Tomato के पुराने संस्करण का इस्तेमाल कर रहे हैं, तो हम FreshTomato पर अपग्रेड करने की सलाह देते हैं।
हमारे पास दूसरे कई लोकप्रिय राऊटर पे Proton VPN सेटअप करने के लिए भी गाइड हैं।
अलग-अलग राऊटर पे Proton VPN इंस्टॉल करने का तरीका जानें
शुरू करने से पहले, आपको ये चीज़ें चाहिए:
- एक कंप्यूटर जो आपके LAN नेटवर्क से जुड़ा हुआ हो, ताकि आप अपने FreshTomato राऊटर के वेब इंटरफेस को एक्सेस कर सकें। ऐसा करने के लिए, अपने राऊटर के निर्माता द्वारा दिया गया पता अपने ब्राउज़र के URL बार में दर्ज करें। ये आमतौर पर 192.168.1.1 होता है।
- Your OpenVPN username and password. These are different from your regular Proton VPN username and password. To find them, sign in to account.protonvpn.com and go to Account → OpenVPN username.
FreshTomato राऊटर पे Proton VPN कैसे सेटअप करें
1. OpenVPN विन्यास फ़ाइल बनाएँ
account.protonvpn.com पे अपने Proton Account के यूज़रनेम और पासवर्ड से Proton VPN में साइनइन करें, Downloads → OpenVPN configuration files पर जाएं, और एक OpenVPN विन्यास फ़ाइल डाउनलोड करें। Select Platform: Router चुनना ना भूलें।
Proton VPN से OpenVPN विन्यास फ़ाइल डाउनलोड करने का तरीका जानें
FreshTomato को कॉन्फ़िगर करने के लिए, आपको VPN सर्वर के IP पते और पोर्ट नंबर की ज़रूरत होगी। ये सर्टिफिकेट में लिस्ट की गई पहली remote लाइन पे मिल सकते हैं। पहला नंबर IP पता है, और दूसरा नंबर पोर्ट नंबर है। नीचे दिए गए उदाहरण में, IP पता 185.159.157.6 है, और पोर्ट नंबर 51820 है

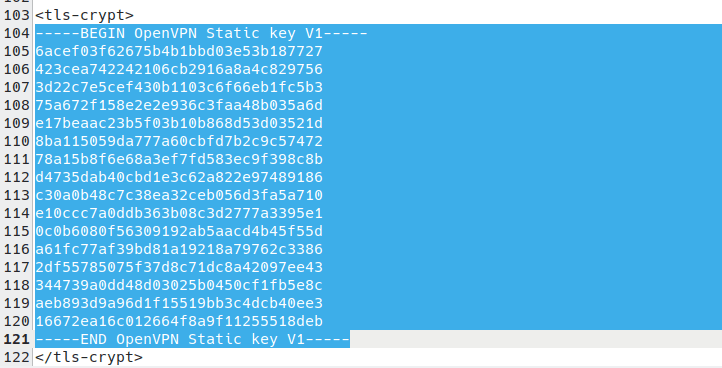
आपको OpenVPN Static key भी चाहिए। ये —–BEGIN OpenVPN Static key V1—- से शुरू होता है और —–END OpenVPN Static key V1—– पे खत्म होता है।
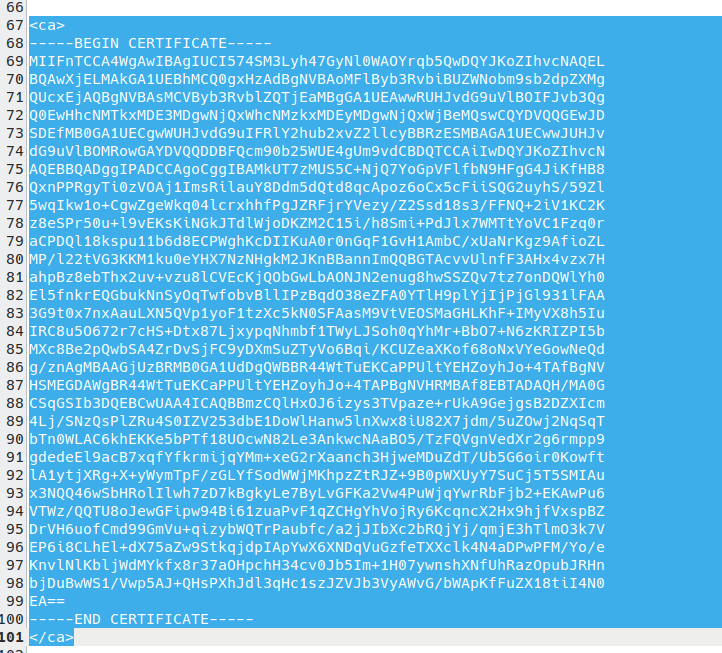
और आखिर में, आपको इस config फ़ाइल से TLS सर्टिफिकेट(नई विंडो) की ज़रूरत होगी। इसे ढूंढने के लिए, डाउनलोड की गई OpenVPN config फ़ाइल को टेक्स्ट एडिटर में खोलें और —–BEGIN CERTIFICATE—- से शुरू होकर –—-END CERTIFICATE—– पे खत्म होने वाले टेक्स्ट को ढूंढें।
1. बुनियादी OpenVPN सेटिंग कॉन्फ़िगर करें
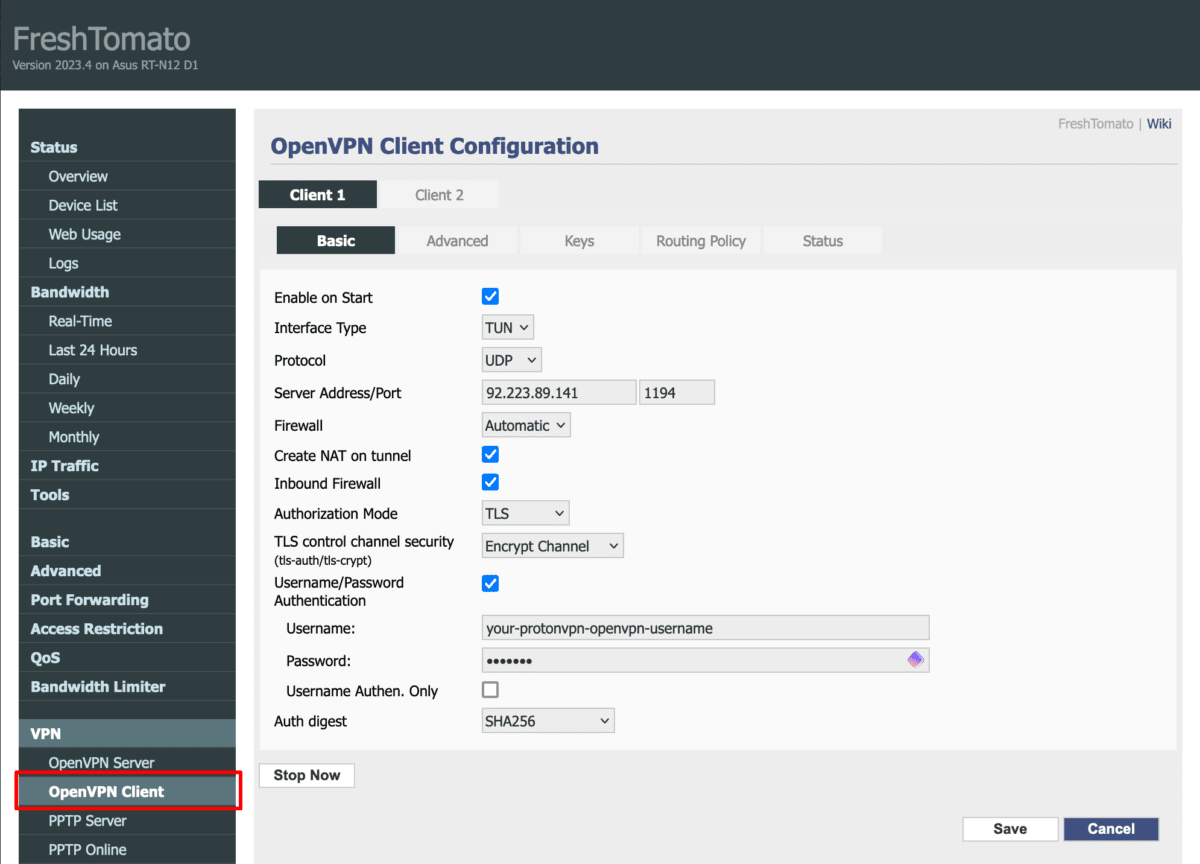
अपने FreshTomato राऊटर के वेब इंटरफेस को ब्राउज़र विंडो में खोलें और VPN → VPN Tunneling → OpenVPN Client → Basic टैब पे जाएं और निम्नलिखित सेटिंग कॉन्फ़िगर करें:
(अगर आपके डिवाइस पे एक से ज़्यादा OpenVPN client सहायता प्राप्त हैं, तो आप चुन सकते हैं कि किसे कॉन्फ़िगर करना है।)
- Enable on Start: चेक किया गया
- Interface Type: TUN
- Protocol: UDP
- Server Address/Port: VPN सर्वर का IP पता और पोर्ट नंबर दर्ज करें। ये सर्टिफिकेट में लिस्ट की गई पहली remote लाइन पे मिल सकते हैं (ज़्यादा जानकारी के लिए स्टेप 1 देखें)
- Firewall: Automatic
- Create NAT on tunnel: चेक किया गया
- Inbound Firewall: चेक किया गया
- Authorization Mode: TLS
- TLS control channel security (tls-auth/tls-crypt): Encrypt channel Username/Password Authentication: चेक किया गया
- Username: आपका OpenVPN यूज़रनेम
- Password: आपका OpenVPN पासवर्ड।
याद रखें: आपका OpenVPN यूज़रनेम और पासवर्ड आपके सामान्य Proton VPN यूज़रनेम और पासवर्ड से अलग हैं।
- Username Authen. Only: –
- Auth digest: SHA256
अतिरिक्त खासियतें सक्षम करने के लिए, अपने OpenVPN यूज़रनेम में निम्नलिखित सफ़िक्स जोड़ें।
- NetShield Ad-blocker: +f1
- NetShield Ad-blocker ऐडवांस (मालवेयर और ट्रैकर को भी ब्लॉक करता है): +f2
2. ऐडवांस OpenVPN सेटिंग कॉन्फ़िगर करें
Advanced टैब पे जाएं और निम्नलिखित सेटिंग कॉन्फ़िगर करें:
- Poll interval: 0
- Redirect internet traffic: No
- Accept DNS configuration: Exclusive
- Data ciphers: AES-256-GCM
- Compression: Disabled
- TLS Renegotiation Time: 0
- Connection retry: -1
- Verify Certificate (remote-cert-tls server): चेक किया गया
- Verify Server Certificate Name (verify-x509-name): No
- Custom configuration: टेक्स्ट फील्ड में निम्नलिखित लाइनें जोड़ें:
remote-random
nobind
tun-mtu 1500
mssfix 0
persist-key
persist-tun
नोट: ये संरचना सेटिंग नीचे स्क्रीनशॉट में दिखाई गई सेटिंग की जगह लेती हैं।

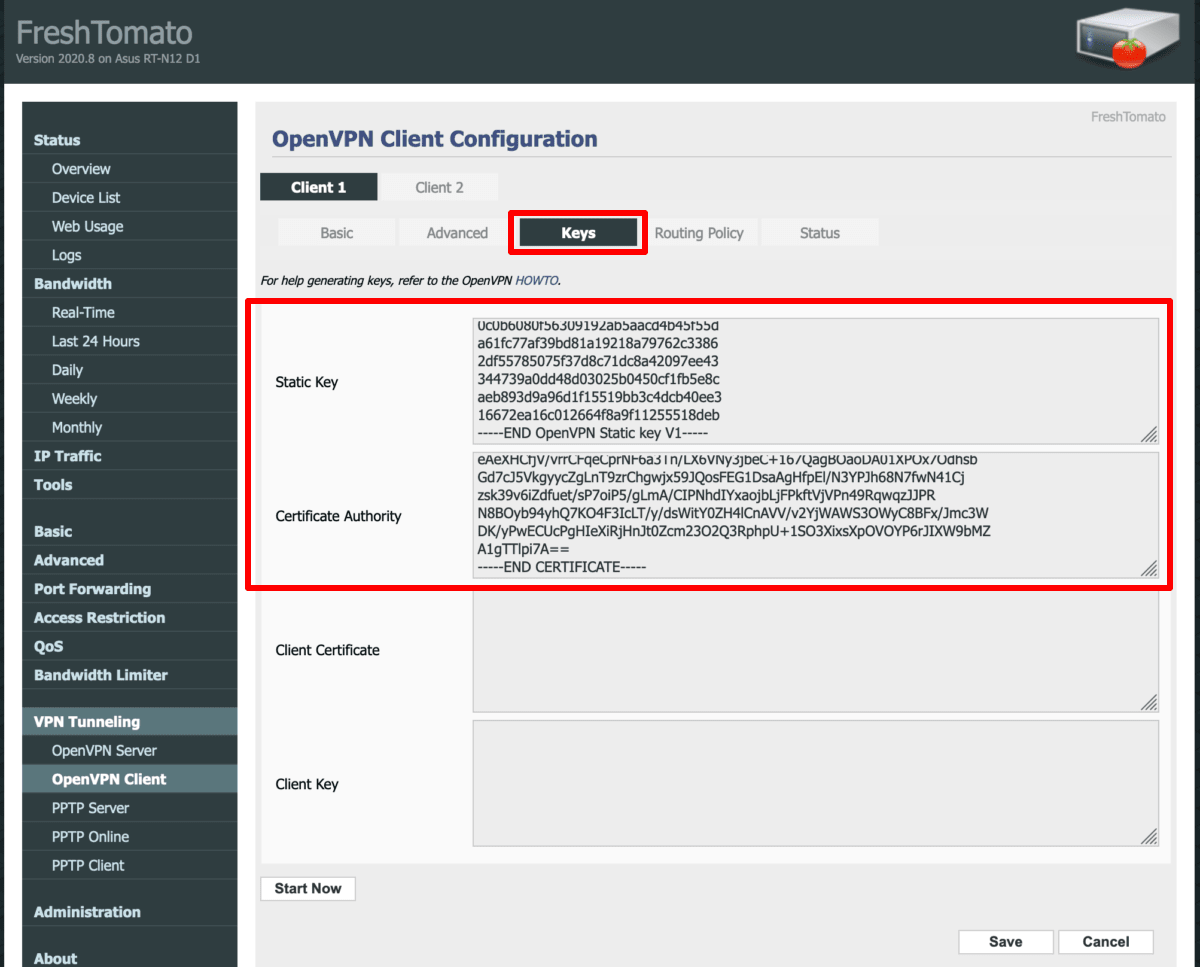
3. OpenVPN key सेटिंग कॉन्फ़िगर करें
Keys टैब चुनें और निम्नलिखित सेटिंग कॉन्फ़िगर करें:
- Static key: OpenVPN विन्यास फाइल से OpenVPN Static key पेस्ट करें (स्टेप 1 देखें)
- Certificate Authority: अपनी OpenVPN config फ़ाइल से TLS सर्टिफिकेट पेस्ट करें (स्टेप 1 देखें)
हो जाने के बाद Save पर क्लिक करें।
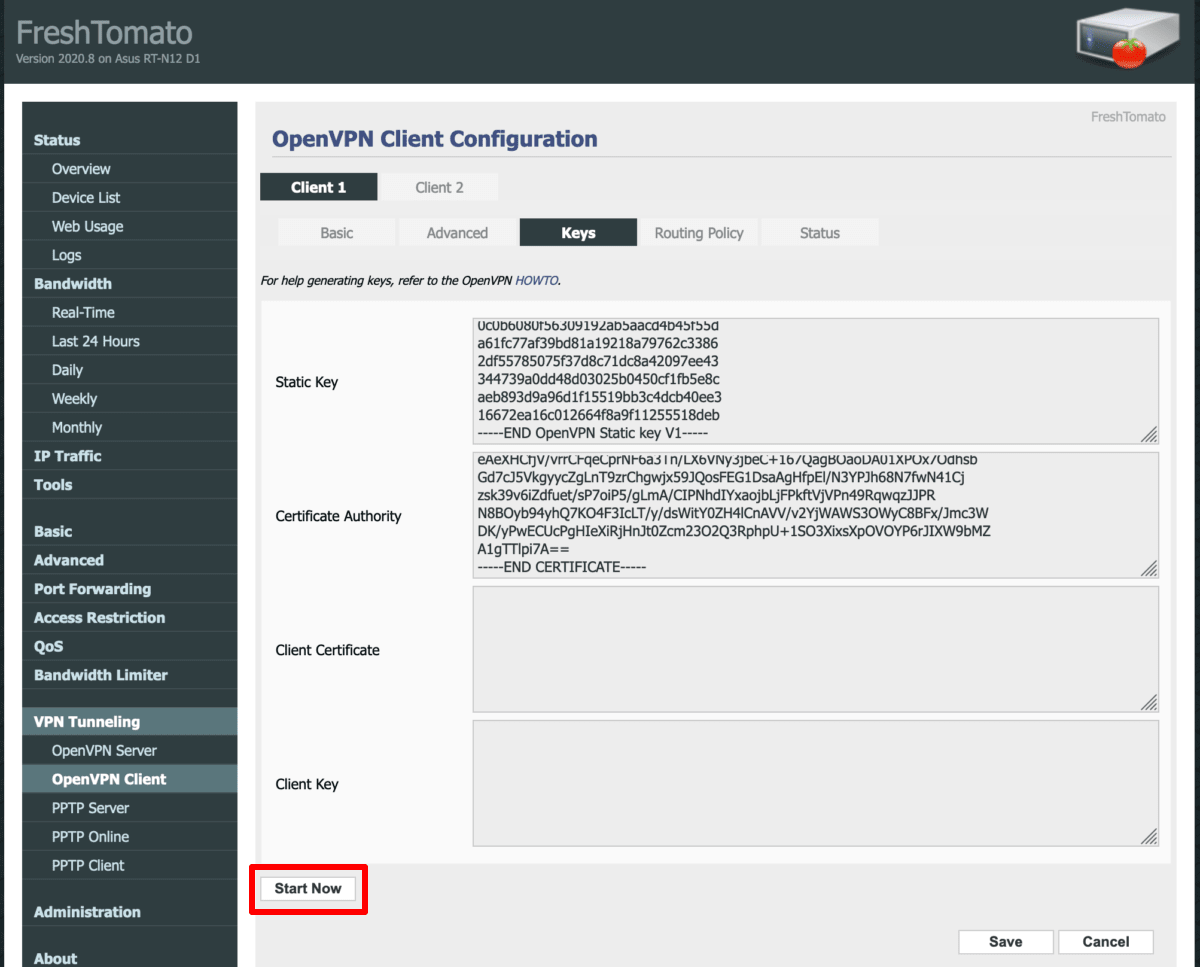
4. VPN कनेक्शन शुरू करें
अभी बनाए गए VPN कनेक्शन को शुरू करने के लिए, किसी भी OpenVPN Client Configuration टैब पे Start Now बटन पर क्लिक करें।
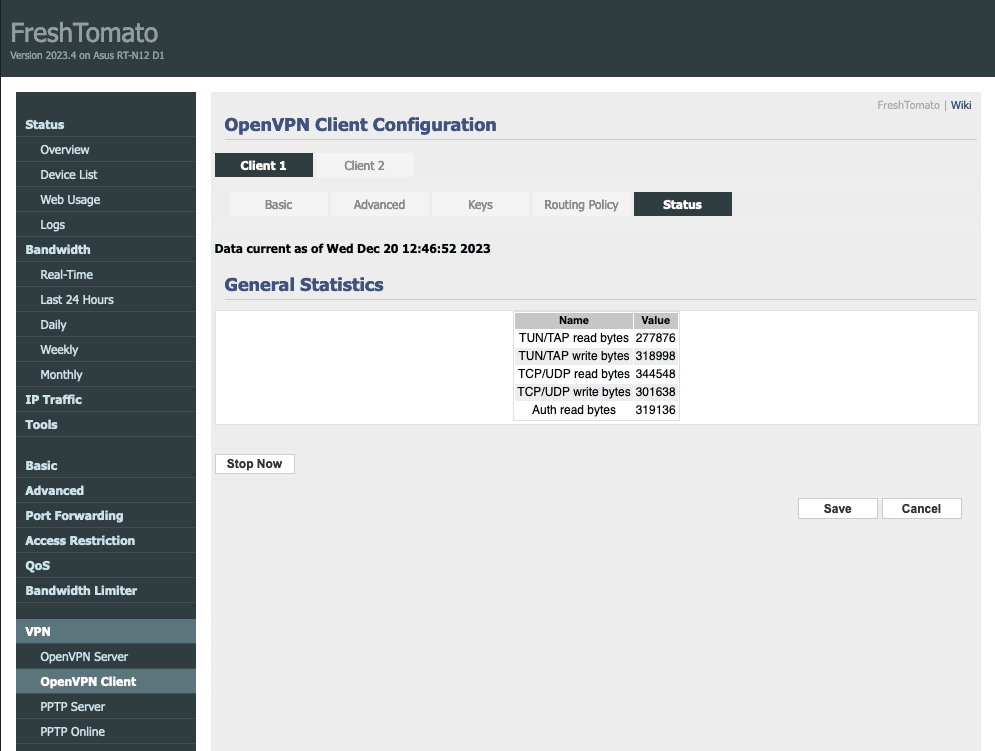
ये जांचने के लिए कि आप सफलतापूर्वक कनेक्ट हुए हैं, Status टैब देखें. आप ये भी टेस्ट कर सकते हैं कि VPN काम कर रहा है या नहीं, अपने नेटवर्क के किसी भी डिवाइस से हमारे फ्री सिक्योर IP स्कैनर पे जाकर।
नोट: अगर आप बिल्कुल नए FreshTomato इंस्टॉलेशन से शुरुआत कर रहे हैं या अपने राऊटर को हार्ड रीसेट करने के बाद हैं, तो कनेक्शन असफल हो सकता है, क्योंकि राऊटर पे सही समय सेटअप नहीं होता। राऊटर को वापिस शुरु करने से आमतौर पे ये समस्या ठीक हो जाती है, क्योंकि इंटरनेट से तारीख और समय अपडेट हो जाता है, जिससे VPN कनेक्शन सफलतापूर्वक कायम हो पाता है।
अपने FreshTomato राऊटर पे किल स्विच कैसे सेटअप करें
आपके राऊटर पे किल स्विच एक सिक्योरिटी खासियत है, जो किसी भी वजह से VPN कनेक्शन असफल होने पे राऊटर से जुड़े हुए डिवाइस को इंटरनेट से कनेक्ट होने से रोकती है।
किल स्विच के बारे में और जानें
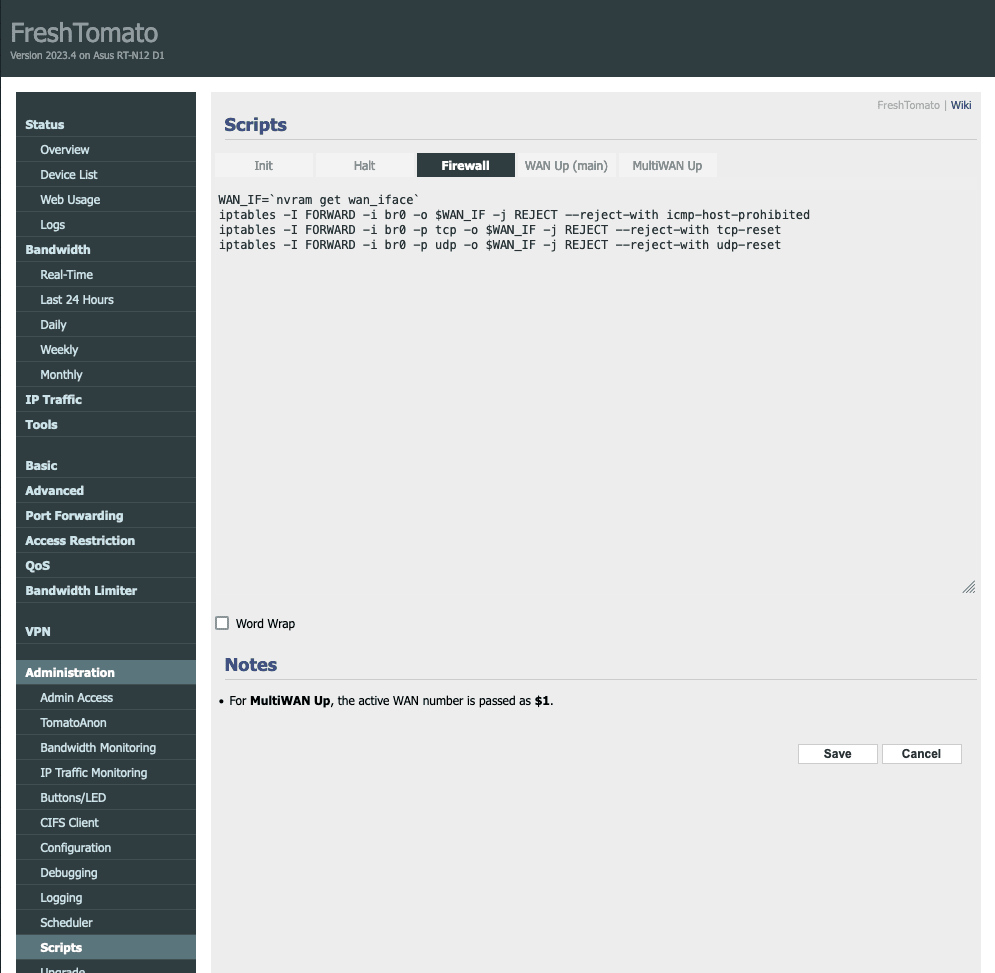
अपने FreshTomato राऊटर पे किल स्विच कॉन्फ़िगर करने के लिए, Administration → Scripts → Firewall पे जाएं।
ऐसा किल स्विच बनाएँ जिसमें VPN कनेक्शन असफल होने पे आपके राऊटर से जुड़े हुए हर डिवाइस का इंटरनेट कनेक्शन बंद हो जाए, इसके लिए निम्नलिखित लाइनें दर्ज करें:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
ऐसा किल स्विच बनाएँ जिसमें VPN कनेक्शन असफल होने पे सिर्फ वे डिवाइस, जो आपके राऊटर से तय किए गए IP पतों के साथ जुड़े हुए हैं, का इंटरनेट कनेक्शन बंद हो जाए, इसके लिए निम्नलिखित लाइनें दर्ज करें:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -s `ip address` -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -s `ip address` -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -s `ip address` -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
हो जाने के बाद Save पर क्लिक करें।