Как настроить Proton VPN на маршрутизаторе FreshTomato с помощью OpenVPN
- Чтение
- 2 мин.
- Категория
- Маршрутизаторы
Вы можете настроить Proton VPN на своем маршрутизаторе, что защитит каждое устройство, подключающееся к интернету через этот маршрутизатор. В этом руководстве мы пошагово рассмотрим, как настроить Proton VPN на маршрутизаторе FreshTomato(новое окно) с помощью протокола OpenVPN.
Обратите внимание, что FreshTomato — это единственная версия разработанной сообществом Tomato пользовательской прошивки для маршрутизаторов, которая все еще активно поддерживается. Если вы используете более старую версию Tomato, мы рекомендуем вам обновиться до FreshTomato.
У нас также есть руководства по настройке Proton VPN на множестве других популярных маршрутизаторов.
Узнайте, как установить Proton VPN на различные маршрутизаторы
Прежде чем начать, вам понадобится следующее:
- Компьютер, подключенный к вашей сети LAN, чтобы вы могли получить доступ к веб-интерфейсу маршрутизатора FreshTomato. Для этого введите адрес, предоставленный производителем вашего маршрутизатора, в строку URL вашего браузера. Обычно это 192.168.1.1.
- Your OpenVPN username and password. These are different from your regular Proton VPN username and password. To find them, sign in to account.protonvpn.com and go to Account → OpenVPN username.
Как настроить Proton VPN на маршрутизаторе FreshTomato
1. Создайте файл конфигурации OpenVPN
Войдите в Proton VPN под своим именем пользователя и паролем Proton на account.protonvpn.com, перейдите в раздел Скачивания → Файлы конфигурации OpenVPN и скачайте файл конфигурации OpenVPN. Обязательно выберите Выберите платформу: Маршрутизатор.
Узнайте, как скачать файл конфигурации OpenVPN из Proton VPN
Чтобы настроить FreshTomato, вам понадобятся IP-адрес и номер порта VPN-сервера. Их можно найти в первой строке remote в сертификате. Первое число — это IP-адрес, а второе число — номер порта. В примере ниже IP-адрес — 185.159.157.6, а номер порта — 51820

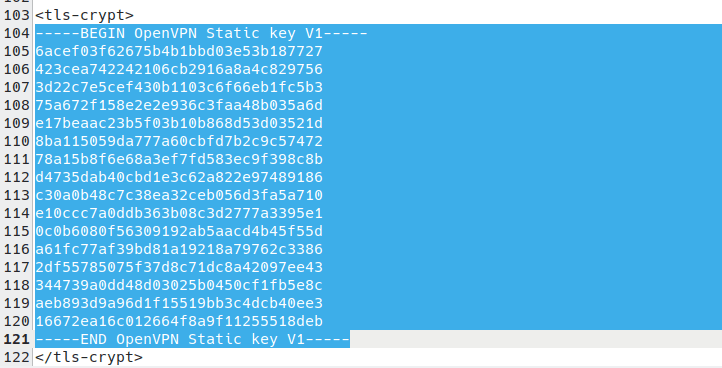
Вам также понадобится статический ключ OpenVPN. Он начинается с —–BEGIN OpenVPN Static key V1—- и заканчивается на —–END OpenVPN Static key V1—–.
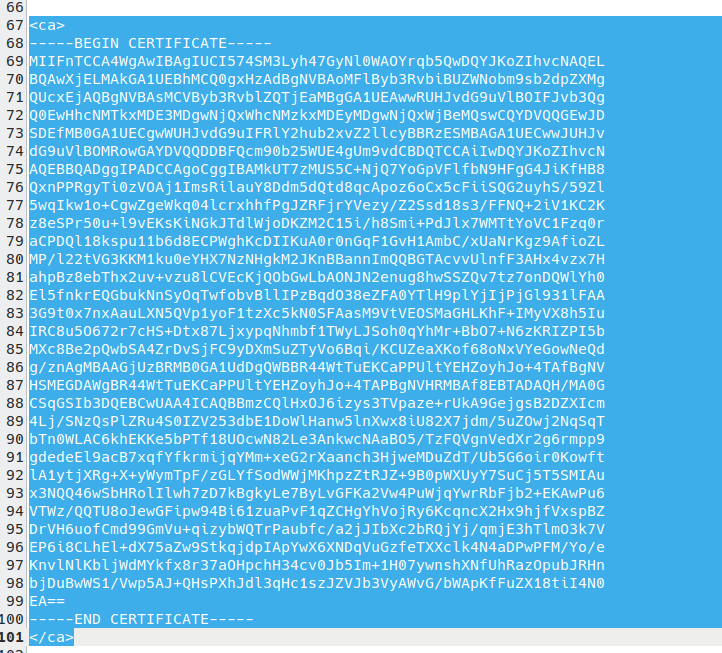
И наконец, вам понадобится сертификат TLS(новое окно) из этого файла конфигурации. Чтобы найти его, откройте скачанный файл конфигурации OpenVPN в текстовом редакторе и найдите текст, который начинается с —–BEGIN CERTIFICATE—- и заканчивается на –—-END CERTIFICATE—–.
1. Настройте базовые настройки OpenVPN
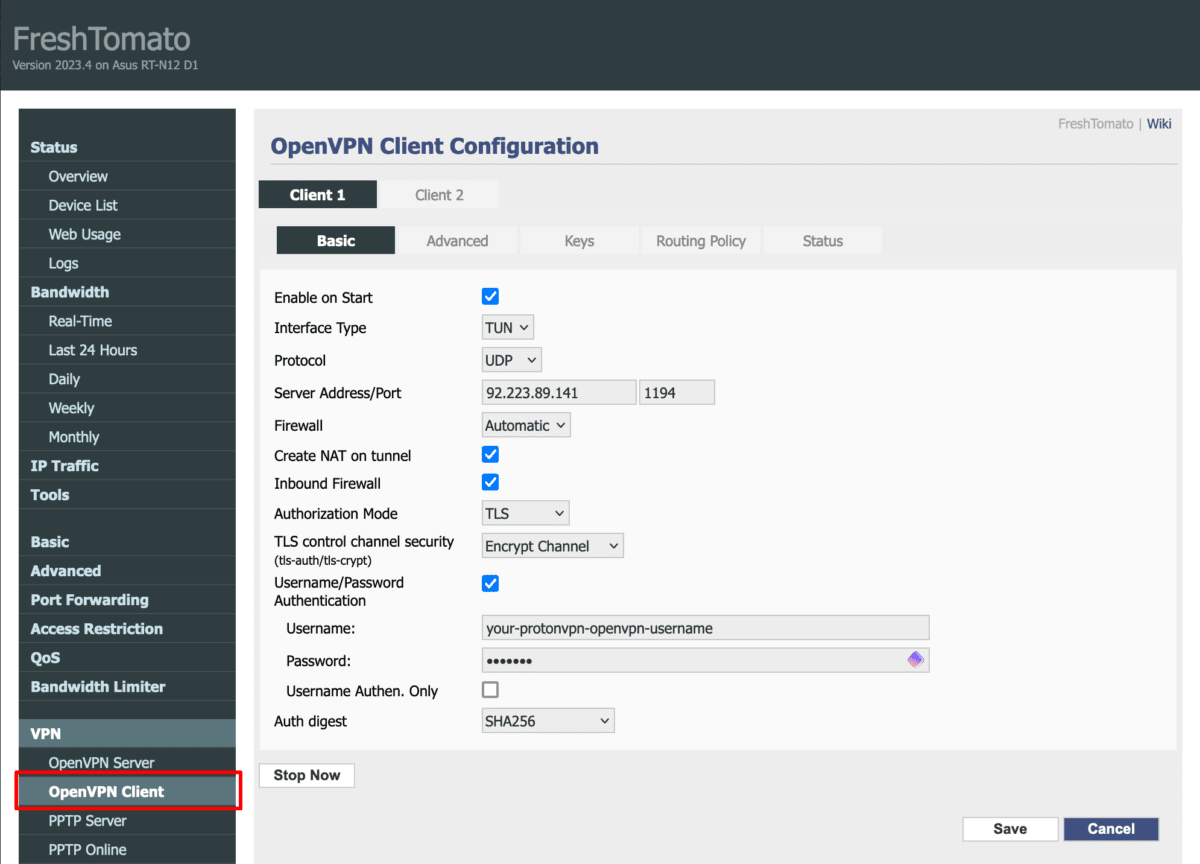
Откройте веб-интерфейс маршрутизатора FreshTomato в окне браузера, перейдите на вкладку VPN → VPN Tunneling → OpenVPN Client → Basic и выполните следующие настройки:
(Если ваше устройство поддерживает несколько клиентов OpenVPN, вы можете выбрать, какой из них настроить.)
- Enable on Start: отмечено
- Interface Type: TUN
- Protocol: UDP
- Server Address/Port: введите IP-адрес и номер порта VPN-сервера. Их можно найти в первой строке remote в сертификате (подробнее см. Шаг 1)
- Firewall: Automatic
- Create NAT on tunnel: отмечено
- Inbound Firewall: отмечено
- Authorization Mode: TLS
- TLS control channel security (tls-auth/tls-crypt): Encrypt channel, Username/Password Authentication: отмечено
- Username: ваше имя пользователя OpenVPN
- Password: ваш пароль OpenVPN.
Помните: ваши имя пользователя и пароль OpenVPN отличаются от ваших обычных имени пользователя и пароля Proton VPN.
- Username Authen. Only: –
- Auth digest: SHA256
Чтобы включить дополнительные функции, добавьте следующие суффиксы к своему имени пользователя OpenVPN.
- NetShield Ad-blocker: +f1
- Продвинутый NetShield Ad-blocker (также блокирует вредоносные программы и трекеры): +f2
2. Настройте продвинутые настройки OpenVPN
Перейдите на вкладку Advanced и выполните следующие настройки:
- Poll interval: 0
- Redirect internet traffic: No
- Accept DNS configuration: Exclusive
- Data ciphers: AES-256-GCM
- Compression: Disabled
- TLS Renegotiation Time: 0
- Connection retry: -1
- Verify Certificate (remote-cert-tls server): отмечено
- Verify Server Certificate Name (verify-x509-name): No
- Custom configuration: добавьте следующие строки в текстовое поле:
remote-random
nobind
tun-mtu 1500
mssfix 0
persist-key
persist-tun
Примечание: эти параметры конфигурации заменяют те, что показаны на снимке экрана ниже.

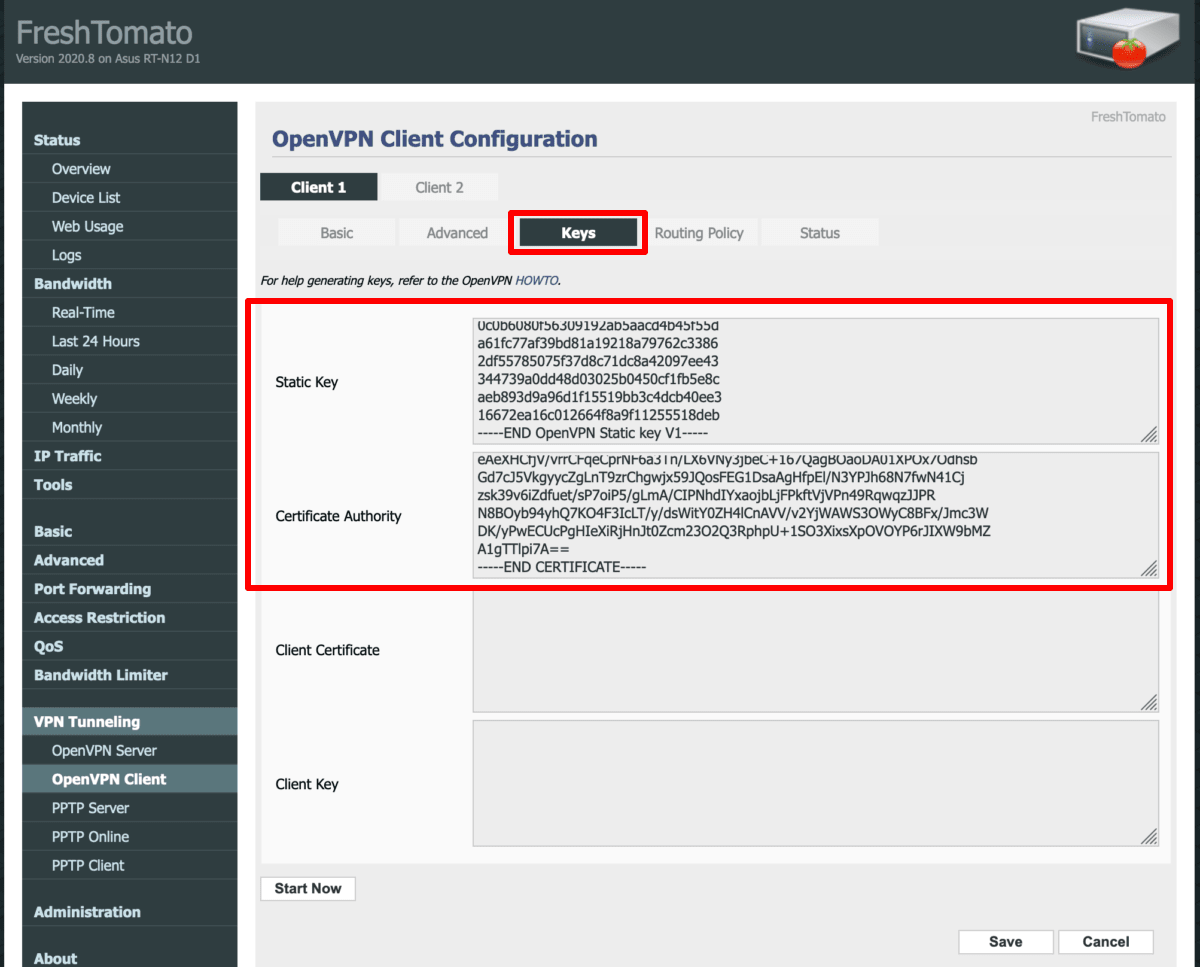
3. Настройте параметры ключей OpenVPN
Выберите вкладку Keys и выполните следующие настройки:
- Static key: вставьте OpenVPN Static key из файла конфигурации OpenVPN (см. Шаг 1)
- Certificate Authority: вставьте сертификат TLS из файла конфигурации OpenVPN (см. Шаг 1)
Нажмите Save, когда закончите.
4. Запустите VPN-подключение
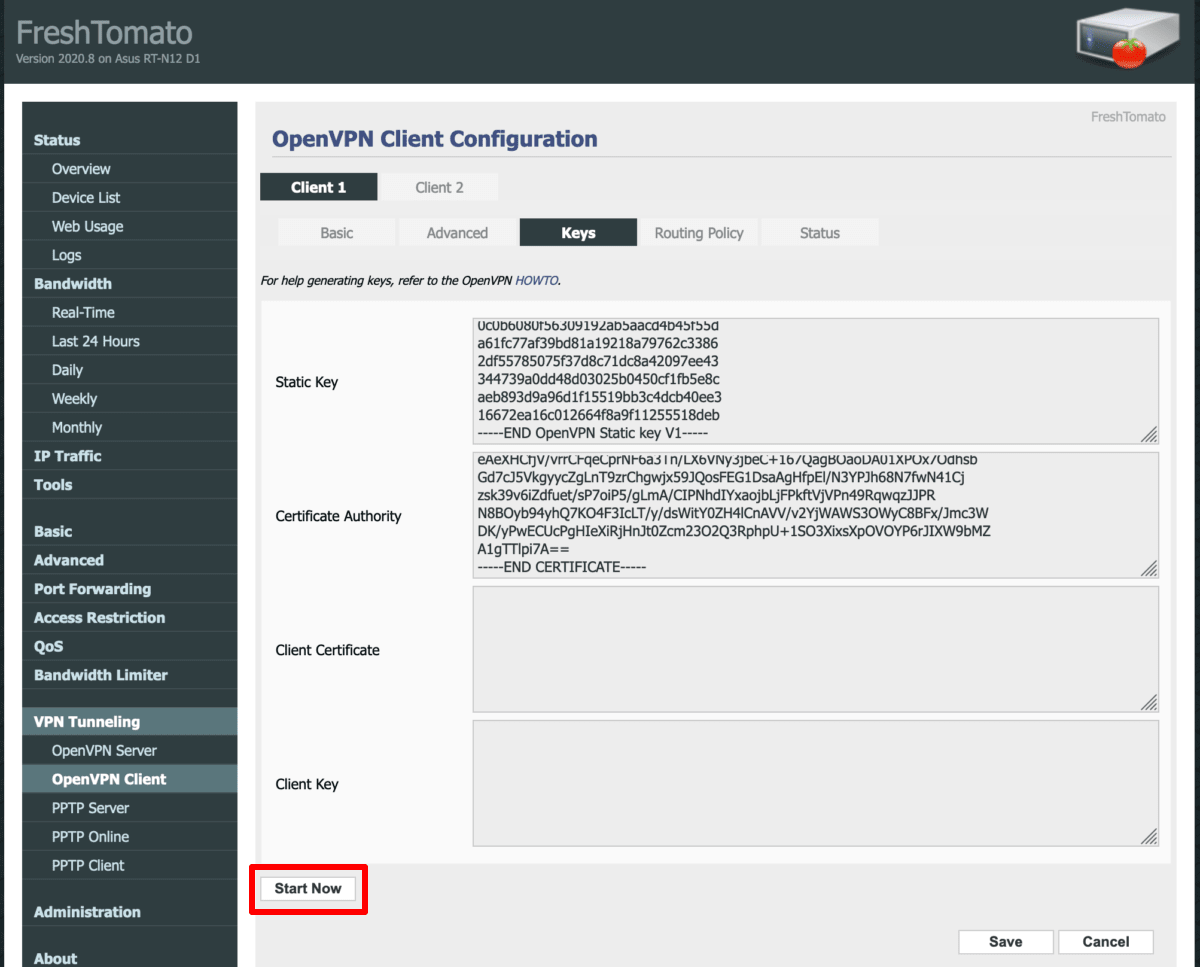
Чтобы запустить только что созданное VPN-подключение, нажмите кнопку Start Now на любой из вкладок OpenVPN Client Configuration.
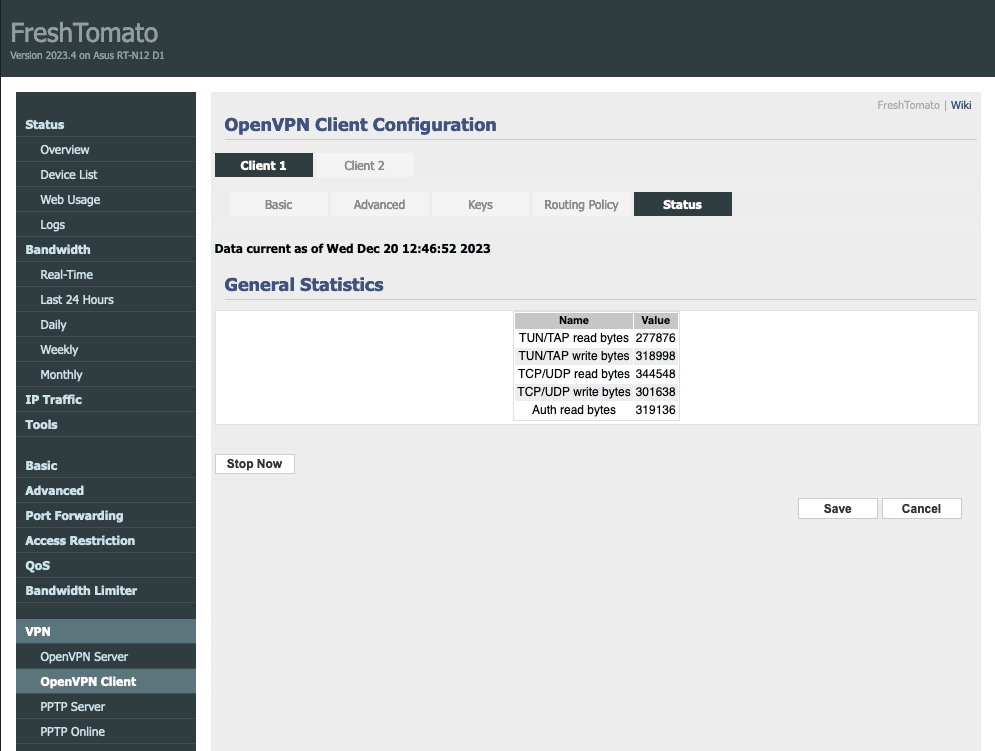
Чтобы проверить успешность подключения, перейдите на вкладку Status. Вы также можете проверить работу VPN, открыв наш бесплатный безопасный сканер IP-адресов с любого устройства в вашей сети.
Примечание: если вы выполняете настройку на чистой версии FreshTomato или после аппаратного сброса настроек маршрутизатора, подключение может не установиться из-за того, что на маршрутизаторе не настроено точное время. Перезапуск маршрутизатора обычно решает эту проблему путем обновления даты и времени из интернета, что позволяет успешно установить VPN-подключение.
Как настроить функцию kill switch на маршрутизаторе FreshTomato
Функция kill switch на маршрутизаторе — это функция безопасности, которая не позволяет подключенным к маршрутизатору устройствам подключаться к интернету в случае сбоя VPN-подключения по какой-либо причине.
Подробнее о функциях kill switch
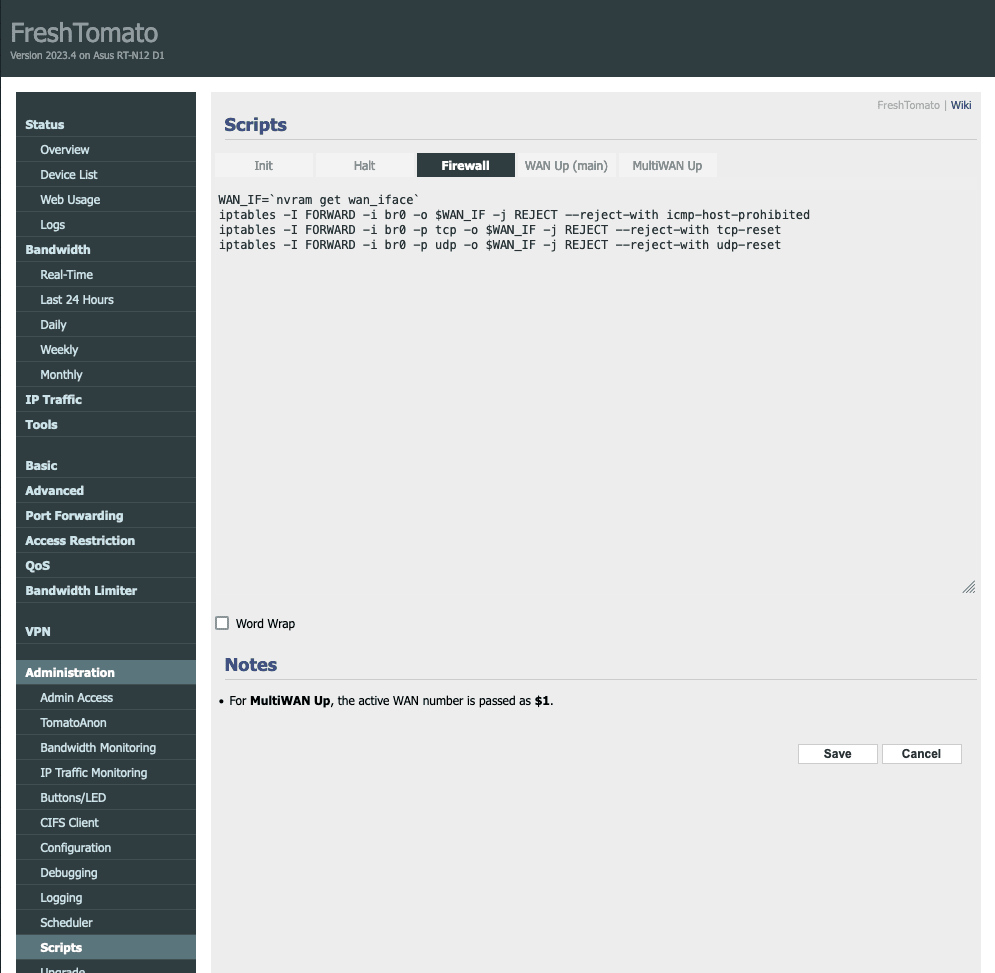
Чтобы настроить функцию kill switch на маршрутизаторе FreshTomato, перейдите в Administration → Scripts → Firewall.
Чтобы создать kill switch, при котором каждое подключенное к маршрутизатору устройство потеряет интернет-соединение в случае сбоя VPN-подключения, введите следующие строки:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
Чтобы создать kill switch, при котором только подключенные к маршрутизатору устройства с указанными IP-адресами потеряют интернет-соединение в случае сбоя VPN-подключения, введите следующие строки:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -s `ip address` -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -s `ip address` -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -s `ip address` -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
Нажмите Save, когда закончите.