डीप पैकेट इंस्पेक्शन (DPI) नेटवर्क से गुज़रने वाले डाटा पैकेट की जांच करने का एक तरीका है, ताकि ट्रैफिक के प्रकार की पहचान की जा सके। इस जानकारी का इस्तेमाल अनचाहे ट्रैफिक को ब्लॉक करने के लिए किया जा सकता है।
The technique is commonly used in firewalls(नई विंडो), intrusion detection systems, and other network security systems.
अफ़सोस की बात ये है कि निजी नेटवर्क की सुरक्षा के लिए इस्तेमाल होने वाली इन्हीं विश्लेषण तकनीकों का इस्तेमाल सरकारें और दूसरे संगठन इंटरनेट ट्रैफिक पर नज़र रखने और ऑनलाइन विरोध को सेंसर करने के लिए भी कर सकते हैं।
DPI का इस्तेमाल करके संगठन, नेटवर्क से गुज़रते पैकेट की जांच कर सकते हैं ताकि उनका मकसद समझा जा सके। इससे उन्हें कुछ वेबसाइट, एप्लीकेशन और सेवाओं तक एक्सेस करने को ब्लॉक या प्रतिबंधित करने का मौका मिलता है।
VPN का इस्तेमाल करने से इस तरह का विश्लेषण रुक जाता है, क्योंकि पैकेट एन्क्रिप्ट किए होते हैं। लेकिन अक्सर VPN प्रोटोकॉल को खुद DPI से पहचाना जा सकता है। इससे दमनकारी सरकारें (और कभी-कभी दूसरे संगठन, जैसे ऑफिस और कैंपस) VPN सेवाओं तक एक्सेस करने को असरदारी से ब्लॉक कर सकते हैं, भले ही ये छिपाने (obfuscate) की कोशिश की जाए कि VPN इस्तेमाल हो रहा है।
इस लेख में हम देखते हैं कि डीप पैकेट इंस्पेक्शन कैसे काम करता है, खास तौर पे ये कि दमनकारी सरकारें इसका इस्तेमाल सेंसरशिप की पाबंदियां लगाने के लिए कैसे करती हैं। हम ये भी देखेंगे कि DPI का असर Proton VPN जैसे वर्चुअल प्राइवेट नेटवर्क (VPN) पे कैसे पड़ता है, जो ऐसी पाबंदियों को दूर करने के लिए बनाए गए हैं।
- डाटा पैकेट क्या है?
- पैकेट विश्लेषण कैसे काम करता है
- सिंपल पैकेट विश्लेषण
- डीप पैकेट इंस्पेक्शन
- DPI और सरकारी सेंसरशिप
- VPN कैसे काम करते हैं
- सिंपल VPN ब्लॉक
- सिंपल VPN एंटी-सेंसरशिप तरकीबें
- DPI का इस्तेमाल VPN पहचानने के लिए कैसे होता है
- VPN ऑब्फ़्यूकेशन
डाटा पैकेट क्या है?
जब डाटा को नेटवर्क (जैसे इंटरनेट) पे भेजा जाता है, तो उसे छोटे-छोटे हिस्सों में बांटा जाता है। इन छोटे हिस्सों को डाटा पैकेट (या सिर्फ पैकेट) कहते हैं।
Internet Protocol(नई विंडो) डाटा पैकेट का इस्तेमाल करता है ताकि ये पक्का किया जा सके कि वेब पे भेजी गई जानकारी सही जगह तक पहुंचे। जब किसी डाटासेट (जैसे किसी इमेज या ईमेल की सामग्री) को बनाने वाले सारे पैकेट अपनी मंज़िल तक पहुंच जाते हैं, तो उन्हें दोबारा जोड़ा जाता है।
पैकेट में मौजूद असल डाटा को उसका “payload” कहा जाता है। हर पैकेट का एक हैडर भी होता है, जिसमें मेटाडाटा होता है, जो बताता है कि वो कहां जा रहा है और कहां से आया है।

इंटरनेट पे भेजा गया सारा डाटा पैकेट में भेजा जाता है।
पैकेट विश्लेषण कैसे काम करता है
कोई भी संगठन जो किसी भी तरह का पैकेट विश्लेषण करना चाहता है, उसे पहले विश्लेषण के लिए पैकेट हासिल करने होंगे। ये कई तरीकों से किया जा सकता है, लेकिन पोर्ट मिररिंग(नई विंडो), फिज़िकल नेटवर्क टैप(नई विंडो), और वाई-फाई स्निफिंग(नई विंडो) आम तरकीबें हैं। जब किसी संगठन को पैकेट तक एक्सेस मिल जाता है, तो वो उन्हें कई तरीकों से विश्लेषित कर सकता है।
सिंपल पैकेट विश्लेषण
किसी संगठन के लिए नेटवर्क ट्रैफिक पर ब्लॉक लगाने का सबसे आसान (और सस्ता) तरीका है पैकेट हैडर में मौजूद जानकारी की जांच करना। इससे इन संगठनों को पैकेट को उनके इस्तेमाल किए गए पोर्ट या उनके डेस्टिनेशन IP पते के हिसाब से ब्लॉक करने का मौका मिलता है।
डीप पैकेट इंस्पेक्शन
इंटरनेट को सेंसर करना चाहने वाले संगठनों के लिए सिंपल पैकेट विश्लेषण की दिक्कत ये है कि उसे सिर्फ डेस्टिनेशन IP पता या इस्तेमाल किए गए पोर्ट नंबर बदलकर आसानी से बायपास किया जा सकता है। ऐसा इसलिए है, क्योंकि सिंपल पैकेट विश्लेषण डाटा (payload) को नहीं देखता। डीप पैकेट इंस्पेक्शन पूरे पैकेट का विश्लेषण करता है, जिसमें payload भी शामिल है।
डीप पैकेट इंस्पेक्शन कैसे काम करता है?
DPI तकनीकों में शामिल हैं:
- सिग्नेचर-आधारित पहचान — पैकेट की तुलना जाने-माने दुर्भावनापूर्ण या अनचाहे ट्रैफिक पैटर्न के डेटाबेस से की जाती है
- असामान्यता-आधारित पहचान — ऐसे पैटर्न या व्यवहार ढूंढे जाते हैं जो सामान्य नेटवर्क ट्रैफिक से हटते हैं
- प्रोटोकॉल विश्लेषण — पैकेट की संरचना और फॉर्मैट की जांच करके पता लगाया जाता है कि कौन सा प्रोटोकॉल इस्तेमाल हो रहा है
- कंटेंट इंस्पेक्शन — payload में मौजूद असल डाटा की जांच की जाती है, जैसे किसी ईमेल का टेक्स्ट, ताकि खास कीवर्ड या वाक्यांश पहचानकर ब्लॉक किए जा सकें
- व्यवहार विश्लेषण — समय के साथ नेटवर्क ट्रैफिक के व्यवहार की जांच की जाती है, जैसे किसी खास सर्वर से कनेक्शन की बारंबारता या ट्रांसफर किए गए डाटा की मात्रा, ताकि असामान्य गतिविधि पैटर्न पहचानकर ब्लॉक किए जा सकें
DPI और सरकारी सेंसरशिप
दुनिया भर की दमनकारी सरकारें चाहती हैं कि उनके नागरिकों की स्वतंत्र जानकारी तक पहुंच, अंतरराष्ट्रीय समुदाय से जुड़ने की क्षमता और शासन की आलोचनात्मक राय रखने की क्षमता सीमित हो।
आंशिक रूप से इसी वजह से इंटरनेट ब्लैकआउट लगातार ज़्यादा आम होते जा रहे हैं(नई विंडो)। लेकिन ये ब्लैकआउट हर उस देश के लिए बेहद महंगे हैं जो नियमित रूप से इंटरनेट पर निर्भर है (यानी उत्तर कोरिया को छोड़कर लगभग हर देश)। 2022 के इंटरनेट शटडाउन से वैश्विक अर्थव्यवस्था को तकरीबन $24 बिलियन का नुकसान हुआ(नई विंडो)।
रूस, चीन, ईरान और मिस्र जैसी जगहों पे इस दुविधा का हल ये है कि इंटरनेट उपलब्ध रखा जाए, लेकिन उन वेबसाइट और ऐप को ब्लॉक किया जाए जिन्हें वो नहीं चाहते कि उनके नागरिक एक्सेस करें। बुनियादी लेवल पे ये हासिल करना काफी आसान है। सरकारों को बस अपने घरेलू इंटरनेट सेवा प्रदाताओं (ISPs) को कुछ खास IP पतों से कनेक्शन ब्लॉक करने का निर्देश देना होता है।
इस तरीके की दिक्कत ये है कि वर्चुअल प्राइवेट नेटवर्क (VPN) जैसी तकनीकों से ज़्यादा टेक-सेवी नागरिक इन ब्लॉक को आसानी से बायपास कर सकते हैं, इसलिए सरकारें VPN के इस्तेमाल को पहचानने (और ब्लॉक करने) के लिए DPI लागू करती हैं।
इंटरनेट सेंसरशिप के बारे में और पढ़ें
VPN कैसे काम करते हैं
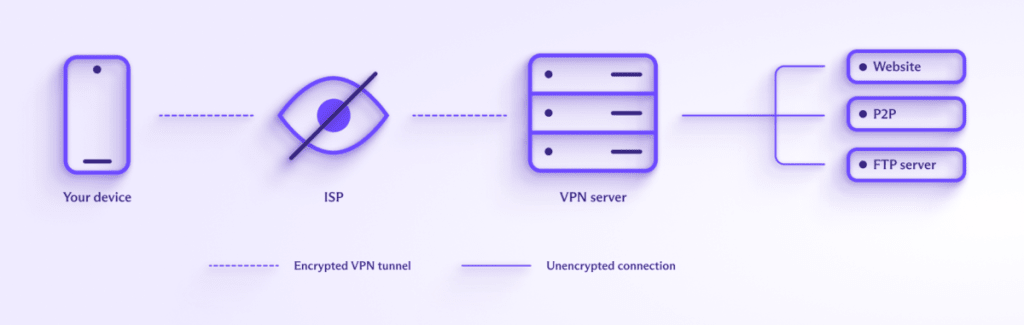
VPN, आपके डिवाइस और Proton VPN जैसी VPN सर्विस के चलाए जा रहे VPN सर्वर के बीच एन्क्रिप्ट किया गया कनेक्शन बनाता है। फिर VPN ऐप आपके डिवाइस से सभी कनेक्शन इसी “VPN टनल” से रूट करता है। इसमें DNS क्वेरीज़ भी शामिल हैं, जिन्हें आपका ISP (जैसा आमतौर पर होता है) नहीं, बल्कि आपका VPN प्रोवाइडर रिज़ॉल्व करता है।
क्योंकि VPN टनल से भेजा गया डाटा सुरक्षित रूप से एन्क्रिप्ट किया होता है, आपका ISP (और इसके विस्तार में, आपकी सरकार) आपके डाटा की सामग्री या ये नहीं देख सकता कि आप कौन सी वेबसाइटें विज़िट करते हैं। वो सिर्फ उस VPN सर्वर का IP पता देख सकता है जिससे आपने कनेक्ट किया है।
VPN कैसे काम करता है, इसके बारे में और जानें
जो ISP नहीं देख सकता, उसे वो ब्लॉक नहीं कर सकता, इसीलिए VPN सेंसरशिप-विरोधी असरदार टूल हैं। दमनकारी सरकारें, ज़ाहिर है, ये जानती हैं, इसलिए उनका आम जवाब होता है VPN तक एक्सेस को ब्लॉक करने की कोशिश करना।
सिंपल VPN ब्लॉक
इसका सबसे आसान तरीका है VPN सेवाओं की वेबसाइट तक एक्सेस को ब्लॉक करना। ऐसे ब्लॉक आम तौर पर बचना आसान होते हैं — उदाहरण के लिए, एन्क्रिप्ट किए गए मैसेंजर या सोशल मीडिया चैनल के ज़रिए Proton VPN की Android APK फाइल जैसा VPN सॉफ्टवेयर बांटकर।
नीचे दिए गए तरीकों से पैकेट हैडर पे सिंपल पैकेट विश्लेषण भी किया जा सकता है:
डेस्टिनेशन IP पते का विश्लेषण
अधिकारी पैकेट के डेस्टिनेशन IP पते की जांच करके उन्हें जाने-माने VPN सर्वर IP पतों की सूची से मिला सकते हैं। ऐसी सूची होने पे किसी ISP के लिए किसी VPN सेवा के सारे सर्वर तक एक्सेस को ब्लॉक करना आसान है।
ज़्यादातर सरकारों के पास जितने संसाधन उपलब्ध हैं, उनसे इन सूचियों को खुद तैयार करना मुश्किल नहीं है। लेकिन उन्हें इसकी खास ज़रूरत भी नहीं है, क्योंकि कई व्यावसायिक सेवाएं ऐसी सूचियां तैयार करके बेचकर अच्छा कारोबार करती हैं।
पोर्ट विश्लेषण
DPI पैकेट का डेस्टिनेशन पोर्ट नंबर देख सकता है और उन्हें जाने-माने VPN पोर्ट नंबरों की सूची से मिला सकता है
उदाहरण के लिए, डिफॉल्ट रूप से OpenVPN UDP पोर्ट 1194 का इस्तेमाल करता है, जबकि WireGuard® UDP पोर्ट 51820 का इस्तेमाल करता है।
SSL/TLS सर्टिफिकेट विश्लेषण
पैकेट के SSL/TLS सर्टिफिकेट(नई विंडो) की जांच करके, अधिकारी उन्हें जाने-माने VPN SSL/TLS सर्टिफिकेट की सूची से मिलाकर पता लगा सकते हैं कि लोग VPN इस्तेमाल कर रहे हैं या नहीं।

सिंपल VPN एंटी-सेंसरशिप तरकीबें
सिंपल पैकेट विश्लेषण एक आम सेंसरशिप तरकीब है, क्योंकि ये आसान और सस्ती है। नीचे दिए गए तरीकों से VPN सेवा का इसे बायपास करना भी काफी आसान है:
TCP पे VPN
HTTPS(नई विंडो) वो एन्क्रिप्शन स्टैंडर्ड है जो वेब को सुरक्षित रखता है और इंटरनेट पे हम जो कुछ भी भरोसे के साथ करते हैं, उसका बड़ा हिस्सा उसे मुमकिन बनाता है। इसमें सारे ऑनलाइन वित्तीय लेन-देन सुरक्षित करना शामिल है, जैसे ऑनलाइन खरीदारी और अपने बैंक खाते को ऑनलाइन संभालना।
HTTPS TCP पोर्ट 443 का इस्तेमाल करता है, इसलिए VPN सेवाएं अक्सर अपने VPN प्रोटोकॉल को TCP पोर्ट 443 पे भी चलाती हैं। इससे पूरा इंटरनेट बंद किए बिना इस पोर्ट को सीधे ब्लॉक करना मुश्किल हो जाता है।
OpenVPN में TCP के लिए बिल्ट-इन सहायता है, जिससे ये इस तरकीब इस्तेमाल करने वाली VPN सेवाओं में लोकप्रिय विकल्प बन जाता है। WireGuard आम तौर पे UDP पे चलता है, लेकिन Proton VPN ने WireGuard को TCP पे चलाने का तरीका भी विकसित किया है।
UDP और TCP के बीच के फर्क के बारे में और जानें
VPN over TCP सिंपल प्रोटोकॉल विश्लेषण से असरदारी से बच सकता है, लेकिन ज़्यादा उन्नत DPI तकनीकें HTTPS और VPN पैकेट के बीच का फर्क आसानी से पहचान सकती हैं।
पोर्ट नंबर बदलना
हालांकि VPN प्रोटोकॉल डिफॉल्ट रूप से उम्मीद किए गए पोर्ट इस्तेमाल करते हैं, ज़्यादातर को लगभग किसी भी पोर्ट पे चलाया जा सकता है (खास काम के लिए रिज़र्व पोर्ट को छोड़कर)। इसलिए एक सिंपल (लेकिन अक्सर असरदार) एंटी-सेंसरशिप तकनीक है VPN प्रोटोकॉल को नॉन-स्टैंडर्ड पोर्ट पे चलाना।
Proton VPN की Smart Protocol खासियत पता लगाती है कि कनेक्शन ब्लॉक है या नहीं और अपने-आप VPN प्रोटोकॉल और पोर्ट नंबरों के बीच स्विच करती है ताकि ऐसे कॉम्बिनेशन ढूंढे जा सकें जो ब्लॉक नहीं हैं।
दूसरा रूट
Proton VPN का इस्तेमाल की गई एक अनोखी एंटी-सेंसरशिप तरकीब है दूसरा रूट(नई विंडो)। अगर किसी Proton सेवा तक एक्सेस ब्लॉक हो जाए (Proton VPN वेबसाइट समेत), तो हम कनेक्शन को उन तीसरें-पार्टी सर्वर नेटवर्क से रूट करने की कोशिश करते हैं जो ब्लॉक होने की संभावना नहीं रखते (जैसे AWS)।
VPN ब्रिज
डेस्टिनेशन IP पते का विश्लेषण एक चुनौतीपूर्ण हमला वेक्टर है जिसे दूर करना मुश्किल है, लेकिन कुछ VPN सेवाएं VPN ब्रिज से इस समस्या को कम करती हैं। इनसे वो VPN नेटवर्क के दूसरे एंट्री पॉइंट उपलब्ध कराकर सेंसरशिप से बच सकते हैं, जो सार्वजनिक रूप से लिस्ट नहीं किए गए होते या सेंसर के ज़रिए ब्लॉक नहीं किए गए होते।
VPN सेवाएं ये “bridge relaying” या “bridge mode” नाम की तकनीक से कर सकती हैं। इसमें VPN प्रोवाइडर कुछ “bridge relays” चलाता है जिन्हें वो सार्वजनिक रूप से लिस्ट नहीं करता और सिर्फ उन लोगों को देता है जिन्हें सेंसरशिप को तोड़ने की ज़रूरत होती है। ये ब्रिज रिले VPN नेटवर्क के गुप्त एंट्री पॉइंट का काम करते हैं और VPN ट्रैफिक पर लगे ब्लॉक को बायपास करने के लिए इस्तेमाल किए जा सकते हैं।
VPN जिन ब्रिज का इस्तेमाल करते हैं, उनका दूसरा तरीका है लोगों को “bridge VPN” के ज़रिए VPN नेटवर्क से कनेक्ट करने देना, जिसमें आपके डिवाइस और ऐसे VPN सर्वर के बीच VPN कनेक्शन बनाया जाता है जिसे सेंसर ने ब्लॉक नहीं किया है। फिर आप इस bridge VPN का इस्तेमाल मुख्य VPN नेटवर्क से कनेक्ट होने और ब्लॉक की गई सामग्री तक एक्सेस करने के लिए कर सकते हैं।
DPI का इस्तेमाल VPN पहचानने के लिए कैसे होता है
ऑनलाइन सेंसर और इंटरनेट उपयोगकर्ता वेब के शुरुआती दिनों से ही एक हथियारों की दौड़ में जुटे हुए हैं। ISPs ने पोर्ट ब्लॉक करने शुरू किए, तो लोगों ने नॉन-स्टैंडर्ड पोर्ट इस्तेमाल करने शुरू किए। दमनकारी सरकारों ने जवाब में खुले पोर्ट पर ट्रैफिक क्या कर रहा है, ये पता लगाने के लिए DPI का इस्तेमाल किया, जिससे लोगों को DPI को हराने के लिए VPN इस्तेमाल करने का मौका मिला। इसके जवाब में सरकारों ने ज़्यादा परिष्कृत DPI तकनीकें विकसित कीं, और ये सिलसिला चलता रहा।
DPI को बायपास करना मुश्किल है, क्योंकि ये VPN ट्रैफिक को कई तरीकों से पहचानने के लिए पूरे पैकेट की जांच करता है। इनमें शामिल हैं:
प्रोटोकॉल विश्लेषण
इसमें पैकेट की संरचना और फॉर्मैट की जांच करके पता लगाया जाता है कि कौन सा प्रोटोकॉल इस्तेमाल हो रहा है और क्या पैकेट OpenVPN, PPTP, L2TP, या IKEv2 जैसे VPN प्रोटोकॉल का इस्तेमाल कर रहे हैं।
पैकेट साइज़ विश्लेषण
असामान्य पैकेट साइज़ ये बता सकते हैं कि VPN इस्तेमाल हो रहा है।
व्यवहार विश्लेषण
DPI समय के साथ नेटवर्क ट्रैफिक के व्यवहार की जांच कर सकता है ताकि ऐसे पैटर्न पहचाने जा सकें जो VPN के इस्तेमाल की ओर इशारा करते हों। उदाहरण के लिए, अगर किसी खास सर्वर तक ट्रैफिक में असामान्य उछाल आए या IP पतों की जगह में अचानक बदलाव आए, तो हो सकता है कि VPN इस्तेमाल हो रहा हो।
VPN ऑब्फ़्यूकेशन
बिना सेंसरशिप वाले इंटरनेट के लिए इस हथियारों की दौड़ में अगले कदम के तौर पे कुछ VPN सेवाओं ने DPI तकनीकों के विरुद्ध कस्टम VPN प्रोटोकॉल विकसित किए हैं। उदाहरण के लिए, हमने Proton VPN के लिए Stealth प्रोटोकॉल विकसित किया।
ये नया प्रोटोकॉल कई ओपन-सोर्स तकनीकों को जोड़ता है, सबसे खासकर TCP पे obfuscated TLS टनलिंग का इस्तेमाल करके HTTPS जैसा दिखता है, जो सिर्फ VPN को TCP पोर्ट 443 पे चलाने से ज़्यादा सेंसरशिप-प्रतिरोधी है।
Stealth ने ईरान और रूस जैसी जगहों पे लाखों लोगों को VPN ब्लॉक दूर करने में मदद की है, लेकिन हम उन्नत DPI तकनीकों के खिलाफ इसकी असरदारी की गारंटी नहीं दे सकते।
अंतिम विचार
डीप पैकेट इंस्पेक्शन परिष्कृत हो सकता है और ये सबके लिए खुले इंटरनेट के हमारे काम के लिए एक लगातार चुनौती है। लेकिन हमने Proton VPN की नींव बिल्कुल ऐसी ही चुनौतियों का सामना करने के लिए रखी थी, और हमारे इंजीनियर हमेशा नए एंटी-सेंसरशिप टूल और खासियतें विकसित करते रहते हैं।
हम दुनिया की कुछ सबसे दमनकारी सरकारों के साथ हथियारों की दौड़ में लगे हैं, और दांव इससे ज़्यादा ऊंचे नहीं हो सकते। दमनकारी सरकारें इस पे निर्भर हैं कि वो अपने नागरिकों को मिलने वाली जानकारी, उनके बात करने के लोगों, और वो अपने साथी नागरिकों और दुनिया के बाकी हिस्सों से क्या कह सकते हैं, इन सब पर कड़ा नियंत्रण रखें।
लेकिन हमें यकीन है कि हर किसी को स्वतंत्र रिपोर्टिंग तक एक्सेस करने, जिससे जी चाहे जुड़ने, और अन्याय और सत्ता के दुरुपयोग की आलोचना करने का अधिकार है। हम इसके लिए लड़ रहे हैं कि हर किसी को इन बुनियादी मानवाधिकारों तक एक्सेस मिले।
Proton VPN की स्थापना बिना सेंसरशिप वाली दुनिया के लिए लड़ने में मदद करने के लिए की गई थी, इसीलिए हम 100% मुफ्त VPN सेवा देते हैं। Proton VPN से कोई भी मुफ्त और खुले इंटरनेट तक एक्सेस कर सकता है। हमें गर्व है कि उथल-पुथल के वक़्त में दुनिया भर के एक्टिविस्ट, पत्रकार और आम लोग Proton VPN का सहारा लेते हैं।
अगर आप किसी दमनकारी देश में रहते हैं, तो हमारी सेवा आपकी मदद के लिए यहां है। अगर नहीं रहते, तो Proton VPN Plus प्लैन के लिए साइनअप करके आप हमारे मिशन का सहयोग कर सकते हैं ताकि सबके लिए बिना सेंसरशिप वाला इंटरनेट उपलब्ध हो सके।