DNS 将人类易读的域名转换为计算机易读的 IP 地址。私有 DNS 会对设备发送到 DNS 服务器的 DNS 查询进行加密。与尊重隐私的第三方 DNS 服务配合使用时,私有 DNS 可以提升在线隐私。但是,使用 VPN 时并不需要私有 DNS,反而可能降低 VPN 连接的安全性。
本文将介绍什么是私有 DNS、它如何帮助保护隐私、如何在设备上启用它,以及为什么不应与 VPN 一起使用。
DNS 是什么?
域名系统(DNS)将人类易读的域名映射到相应的计算机易读的数字 IP 地址。
例如,Proton VPN 网站使用域名 protonvpn.com,对应的 IP 地址为 185.159.159.140。在浏览器的网址栏中输入 www.protonvpn.com 时,必须将域名转换为相应的 IP 地址,计算机才能理解。
此转换过程通常由互联网服务提供商 (ISP) 运行的专用 DNS 服务器执行。
DNS 为何带来隐私和审查问题
解析 DNS 查询的一方可以看到访问了哪些网站(但不知道在网站上做了什么)。除非使用 VPN 或主动更改 DNS 设置,否则解析 DNS 查询的将是 ISP。
需要了解的是,默认情况下,即使 ISP 不解析 DNS 查询,也能够监控在线活动。不过,这是 ISP 记录浏览历史最简单(因此也最省钱)的方式。
因此,大多数记录客户浏览历史的 ISP(大多数 ISP 都会这样做)都选择最省事的方式,仅记录客户的 DNS 记录。在大多数司法管辖区,这种最低限度的记录足以让 ISP 履行记录用户浏览历史的法律义务。
同样,当政府希望以社会、宗教、政治或“道德”为由审查互联网内容时,会要求国内 ISP 执行这些封锁。而最简单的方法就是封锁对指定网站和应用的 DNS 查询。使用国际第三方 DNS 解析器可以绕过这些简单(但有效)的审查封锁

伊斯坦布尔的涂鸦,鼓励人们使用 Google DNS 服务器来绕过 2014 年政府的审查打压(新窗口)
什么是私有 DNS 模式?
与大多数受 HTTPS 保护(新窗口)的网站连接不同,DNS 查询通常以未加密的纯文本形式发送。这意味着任何能够访问 DNS 查询的一方(例如 ISP)都可以读取,即使查询由第三方解析。
如果 ISP 愿意花额外精力监视客户(更严格的政府可能会要求这样做),只需监控并记录发送到第三方解析器的 DNS 查询即可。借助更复杂的技术,ISP 还可以通过过滤这些查询来实施审查。
私有 DNS 会对设备与第三方 DNS 服务器之间传输的 DNS 查询进行加密,从而防止这种情况。这确保了 ISP(或任何其他监控互联网连接的一方)无法看到 DNS 查询。
因此,与传统未加密的 DNS 查询相比,私有 DNS 在 DNS 隐私和安全性方面有显著提升。但它也有一些局限性,我们稍后会讨论。
私有 DNS 协议
私有 DNS 通过三种安全协议之一实现:DNS-over-TLS(DoT)、DNS-over-HTTPS(DoH)和 DNSCrypt。
DNS-over-TLS
DoT 使用 Transport Layer Security(新窗口) (TLS) 协议加密 DNS 查询,确保数据不易被拦截或篡改。DoT 通过端口 853 运行,因此网络更容易专门封锁或监控 DoT 流量,因为它不会与其他类型的流量混在一起。
这使得 DoT 成为希望对流经流量进行一定控制的网络的首选。与 DoH 相比,DoT 在服务器层面的实现也更简单。
DNS-over-HTTPS
DoH 使用 HTTPS 协议加密 DNS 查询,该协议用于保护互联网上的所有敏感信息。与 DoT 一样,DoH 也使用 TLS 加密 DNS 查询,但 DoH 连接通过端口 443 运行,因此与普通的 HTTPS 网络流量混在一起。这使得观察者很难将 DNS 流量与其他类型的网络流量区分开来,从而使 DoH 比 DoT 更私有、更抗审查。
DNSCrypt
最古老的私有 DNS 协议 DNSCrypt 与 DoH 非常相似,但具有一些在 DoH 基础上改进的额外功能。然而,操作系统和浏览器对 DNSCrypt 的支持并不广泛,因此需要运行 第三方软件(新窗口)。
那么哪个最好?与完全不使用私有 DNS 相比,所有这些私有 DNS 协议都能大幅提升隐私和安全性,并且对浏览速度的影响微乎其微。某些网络有正当理由偏好 DoT,但对大多数终端用户而言,DoH 提供的更高隐私性使其成为两者中更好的选择。
尽管 DNSCrypt 是最古老的选择,但从隐私角度来看,它在许多方面仍然是最佳选择。然而,整个 DNS 生态系统缺乏对它的支持,限制了其吸引力。在本文余下部分,我们将重点讨论 DoT 和 DoH,因为这些协议不需要下载额外的软件。
私有 DNS 不如 VPN 私有
私有 DNS 提供了一些隐私优势,但这些优势只有在 ISP(通常受政府指使)只挑容易做的、不花太多真正精力去审查内容或监视用户时才有效。虽然需要额外精力,但 ISP 仍可追踪连接以确定浏览历史,并可直接封锁指向特定 IP 地址的流量。
要防止 ISP 看到在线活动(进而可能对其进行审查),应使用 VPN。VPN 会对设备与 VPN 服务器之间的连接进行加密,使 ISP 无法看到数据内容。DNS 查询将通过已加密的连接(也称为 VPN 隧道)传输,由 VPN 提供商解析,因此 ISP 无法知道在互联网上访问了哪些网站或其他资源。
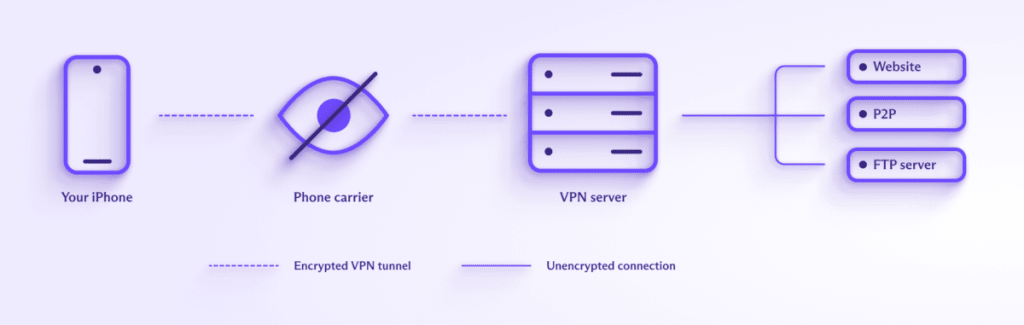
同样,您访问的网站无法看到您的真实 IP 地址。它们只能看到 VPN 服务器的 IP 地址。
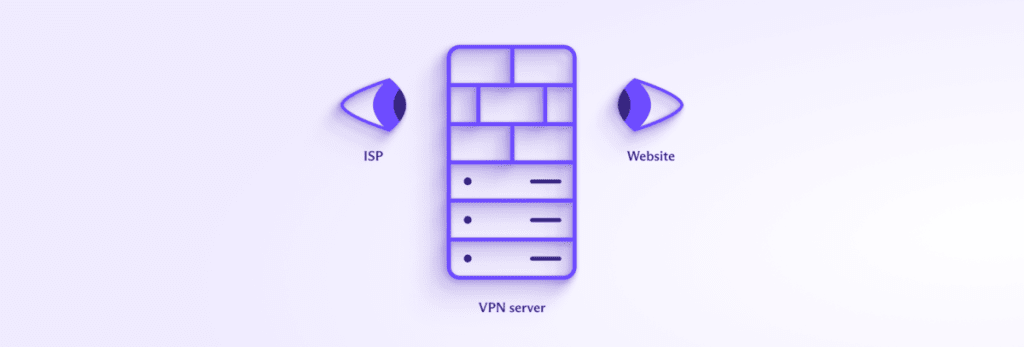
因此,VPN 提供的隐私保护远多于私有 DNS 服务。
不要同时使用私有 DNS 和 VPN
所有优秀的 VPN 提供商都运营自己的 DNS 服务器。使用 VPN 时,DNS 请求会通过 VPN 隧道传输并由 VPN 服务解析。由于 VPN 隧道已加密,DNS 请求无需私有 DNS 协议即已被加密。
此外,在系统上配置任何第三方 DNS 服务都会增加 DNS 请求被路由到 VPN 隧道之外的可能性。私有 DNS 会进一步增加这种情况发生的几率,因为加密 DNS 查询后,VPN 软件中的 DNS 保护措施更难确保 DNS 请求被正确路由到 VPN 隧道中。
因此,使用 VPN 时不仅不需要私有 DNS,它还可能导致 DNS 泄露。
如何使用私有 DNS
要使用私有 DNS,必须先选择一个支持 DoT 或 DoH 的 DNS 解析器(也可以自行托管 DNS 服务器,但这需要相当强的技术能力)。支持私有 DNS 且至少在口头上重视隐私的热门 DNS 服务包括:
- Cloudflare 1.1.1.1 — 这项大型商业 DNS 服务仅收集“发送到 Cloudflare 解析器的匿名化 DNS 查询数据”。Cloudflare 支持 DoT 和 DoH。
- Quad9 — 一家非营利 DNS 服务,不收集任何用户的个人身份信息。重要的是,进行查询时不会存储用户的 IP 地址。Quad9 支持 DoH。
- OpenNIC — OpenNIC 自称是一个去中心化、开放、无审查且民主的 DNS 提供商,由世界各地志愿者运营的 DNS 服务器组成。与大多数 DNS 服务不同,后者只需一个 DNS 地址 (如 1.1.1.1) 即可连接到 DNS 服务器网络,而使用 OpenNIC 时,需要选择要连接的单独 DNS 服务器。日志记录策略以及是否支持私有 DNS(通常以较旧的 DNSCrypt 协议形式)完全取决于所选 DNS 服务器的运营者。
选择 DNS 提供商后,有两种选择。可以配置操作系统 (OS) 将所有 DNS 查询路由到所选提供商,也可以仅配置浏览器以使用私有 DNS 服务。
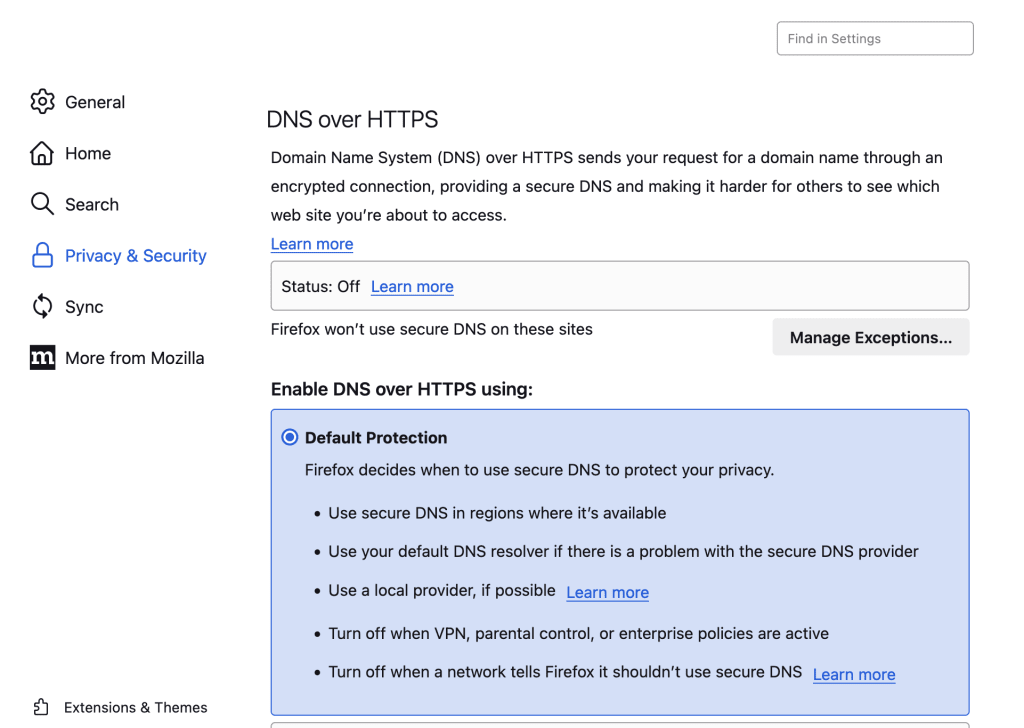
所有现代操作系统都支持 DoT 或 DoH(或两者),所有现代浏览器也是如此。默认情况下,Firefox 会使用 DoH 自动连接到 Cloudflare 1.1.1.1 服务器。
关于私有 DNS 的结语
与普通的未加密 DNS 相比,私有 DNS 更加私有、安全且抗审查,而且至少一些 DNS 提供商比 ISP 更重视用户隐私。因此,如果不使用 VPN,应将系统或浏览器配置为使用支持私有 DNS 的可信 DNS 服务。
但是,与使用私有 DNS 相比,VPN 提供的隐私保护要多得多,对抗审查也要有效得多。请注意,使用 VPN 时不应(也不需要)使用私有 DNS。