如果您使用 Windows,您可能(新窗口) 至少(新窗口)隐约意识到(新窗口)您的笔记本电脑正在监视(新窗口)您。本周,我们收到了一个切实的提醒:Microsoft 这款无处不在的操作系统对隐私(新窗口)的侵犯(新窗口)究竟有多严重。
19 岁的 Peter Stokes 被怀疑是臭名昭著的犯罪黑客群组 Scattered Spider(新窗口) 的成员,已被从芬兰引渡至美国,并被指控入侵“Company F,一家奢侈品珠宝零售商”。
然而,此案的有趣之处在于他是如何被抓获的。
Windows 间谍软件
根据 FBI 的刑事起诉书(新窗口),Stokes 使用了 VPN 来隐藏其在线活动。这被广泛认为是明智之举,因为 VPN 会向您访问的网站隐藏您的真实 IP 地址,并向您的 ISP 隐藏您的在线活动。但他犯了一个致命的新手错误:他使用了 Windows。
当局利用 Microsoft 的记录确定了 Stokes 的身份,这些记录将他的计算机与 ngrok 的可疑使用联系起来。ngrok 是一款网络开发隧道工具,曾被用于“绕过 Company F 的网络防御,并启用对 Company F 数据中心的持续未授权访问”。
Microsoft 之所以能够识别 Stokes 的计算机,靠的是其全局设备标识符(GDID),这是一种“旨在唯一标识设备上所安装 Windows 操作系统的设备级标识符”。
换言之,每一次 Windows 安装都有一个 GDID,Microsoft 可以用它来识别设备(包括虚拟设备),并收集遥测数据(新窗口)。重新安装 Windows 会为该设备生成新的 GDID,但不会将旧的 GDID 从 Microsoft 的系统中擦除,因此它仍可用于识别设备。
随后,Microsoft 将这些信息交给了第三方。
FBI 如何使用 Microsoft 提供的信息
仅有这一证据还不足以将罪行与 Stokes 联系起来,但获知 GDID 后,FBI 掌握了他的设备一段时间内访问过的 IP 地址历史。为证明这些 IP 属于 Peter Stokes 本人,调查人员将这份 IP 历史与已知的 Apple、Snapchat、Facebook 以及 Growtopia 游戏帐户的登录记录进行了交叉比对。
根据起诉书,将 GDID 与已知属于 Stokes 的帐户连接起来,有助于证明用于入侵这家珠宝商的 GDID 属于 Stokes 拥有的一台设备。
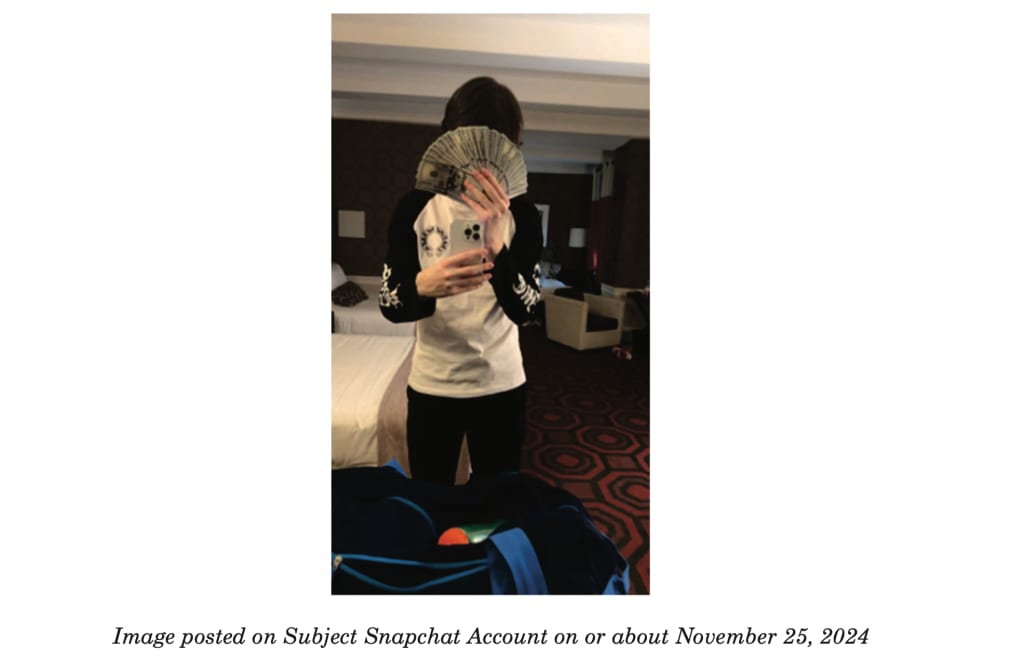
以这种方式确定的其中一个 IP 地址属于纽约的一家酒店,调查人员称,Stokes 在一张 Snapchat 自拍中用一沓 100 美元钞票遮住脸,自拍背景中可见的内部环境与该酒店相符——这一点恐怕对他的案子毫无帮助。
这对我们其他人意味着什么?
首先需要强调的是,在此案中,系统按设计的方式运作。
Stokes 面临的指控包括共谋、网络入侵以及欺诈罪名,这些罪名与自 2022 年以来 100 多起企业入侵事件中超过 100,000,000 美元的赎金支付有关。FBI 对 Microsoft 数据的使用符合要求法院命令和传票的法律框架。
但 GDID 引发了关于用户同意以及您花钱购买的硬件究竟归谁所有的重要问题。从未有人征求您对设备上 GDID 的同意,也没有简便的方法将其移除。即使完全重新安装 Windows,也只能部分解决问题。
在 Microsoft 庞大的在线文档中,GlobalDeviceId 仅被提及过一次,而且深埋(新窗口)在一份极为冷僻、几乎无人会去阅读的技术文档中。
不过,macOS、Android 和 iOS 等其他主要商业操作系统几乎肯定也能向其制造商唯一标识设备。遗憾的是,我们大多数人只是默默接受了这种状况。
对于不接受这一点的人来说,避免这种情况唯一可行的方法是使用 Linux 等开放源码操作系统。