如何使用 OpenVPN 在 FreshTomato 路由器上设置 Proton VPN
- 阅读
- 1 分钟
- 类别
- 路由器
您可以在路由器上设置 Proton VPN,从而保护所有通过该路由器连接互联网的设备。在本指南中,我们将逐步介绍如何使用 OpenVPN 协议在 FreshTomato(新窗口) 路由器上设置 Proton VPN
请注意,FreshTomato 是 Tomato 社区开发的路由器自定义固件中唯一仍在积极支持的版本。如果您使用的是旧版 Tomato,我们建议您升级到 FreshTomato
我们还提供了在其他多款热门路由器上设置 Proton VPN 的指南。\u00a0
开始之前,您需要准备以下内容:
- 一台已连接到 LAN 网络的计算机,以便您能够访问 FreshTomato 路由器的网页界面。为此,请在浏览器的 URL 栏中输入路由器制造商提供的地址。这通常是 192.168.1.1。
- Your OpenVPN username and password. These are different from your regular Proton VPN username and password. To find them, sign in to account.protonvpn.com and go to Account → OpenVPN username.
如何在 FreshTomato 路由器上设置 Proton VPN
1. 创建 OpenVPN 配置文件
在 account.protonvpn.com 上使用您的 Proton 帐户用户名和密码登入 Proton VPN,前往下载 → OpenVPN 配置文件,然后下载一个 OpenVPN 配置文件。请务必选择平台:路由器。
了解如何从 Proton VPN 下载 OpenVPN 配置文件
要配置 FreshTomato,您需要 VPN 服务器的 IP 地址和端口号。这些信息可在证书中列出的第一行 remote 上找到。第一个数字是 IP 地址,第二个数字是端口号。在下例中,IP 地址为 185.159.157.6,端口号为 51820

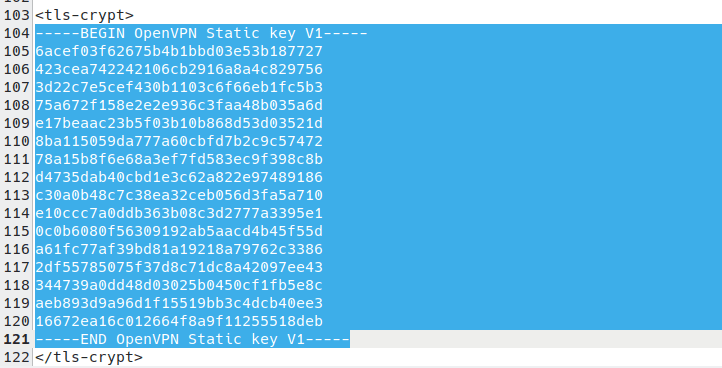
您还需要 OpenVPN 静态密钥。它以 —–BEGIN OpenVPN Static key V1—- 开头,以 —–END OpenVPN Static key V1—– 结尾。
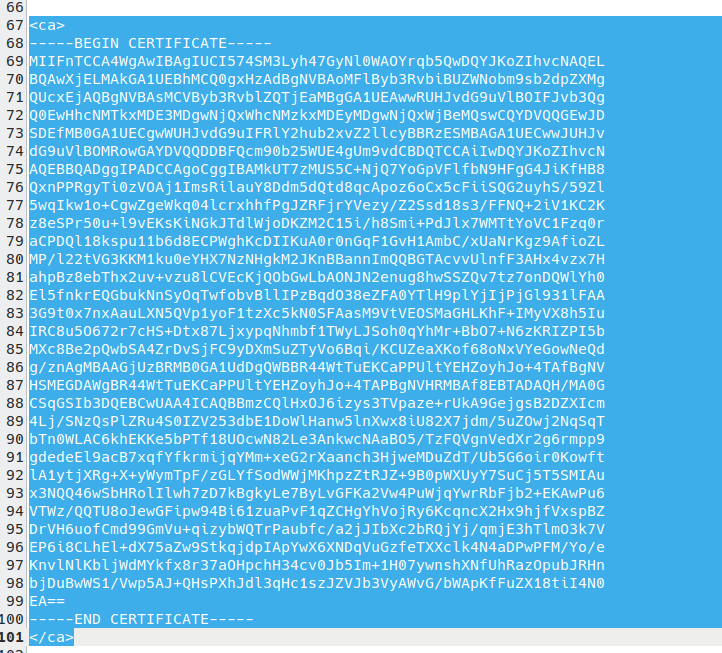
最后,您还需要此配置文件中的 TLS 证书(新窗口)。要找到它,请在文本编辑器中打开下载的 OpenVPN 配置文件,查找以 —–BEGIN CERTIFICATE—- 开头、以 –—-END CERTIFICATE—– 结尾的文本。
1. 配置 OpenVPN 基本设置
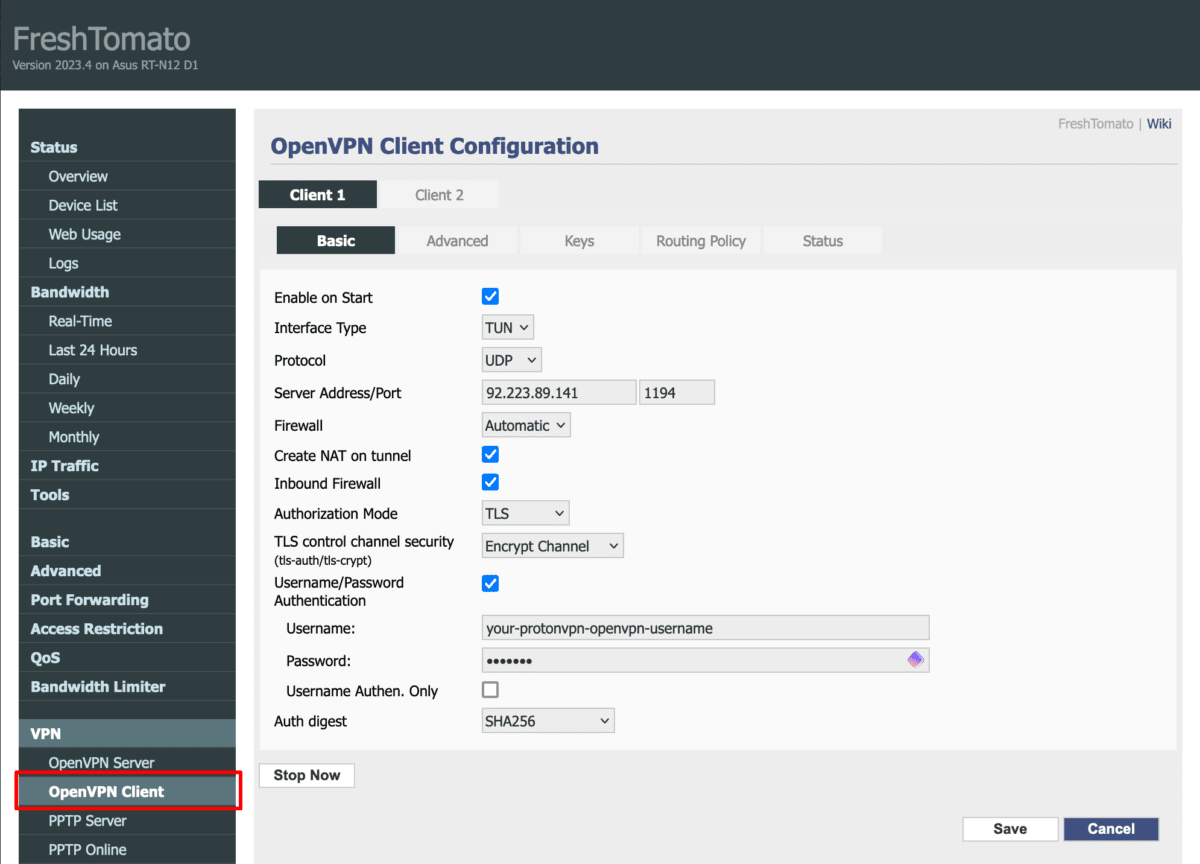
在浏览器窗口中打开 FreshTomato 路由器的网页界面,前往 VPN → VPN Tunneling → OpenVPN Client → Basic 标签页,然后配置以下设置:
(如果您的设备支持多个 OpenVPN 客户端,您可以选择要配置哪一个。)
- 启动时启用:已勾选
- 接口类型:TUN
- 协议:UDP
- 服务器地址/端口:输入 VPN 服务器的 IP 地址和端口号。这些信息可在证书中列出的第一行 remote 上找到(更多详细信息请参阅步骤 1)
- 防火墙:自动
- 在隧道上创建 NAT:已勾选
- 入站防火墙:已勾选
- 授权模式:TLS
- TLS 控制通道安全性(tls-auth/tls-crypt):加密通道 用户名/密码身份验证:已勾选
- 用户名:您的 OpenVPN 用户名
- 密码:您的 OpenVPN 密码。
请注意:您的 OpenVPN 用户名和密码与常用的 Proton VPN 用户名和密码不同
- 仅用户名身份验证:-
- 身份验证摘要:SHA256
要启用其他功能,请在您的 OpenVPN 用户名后添加以下后缀。
- NetShield Ad-blocker:+f1
- NetShield Ad-blocker 高级版(同时屏蔽恶意软件和跟踪器):+f2
2. 配置 OpenVPN 高级设置
前往 Advanced 标签页并配置以下设置:
- 轮询间隔:0
- 重定向互联网流量:否
- 接受 DNS 配置:独占
- 数据加密算法: AES-256-GCM
- 压缩:已禁用
- TLS 重新协商时间:0
- 连接重试:-1
- 验证证书(remote-cert-tls server):已勾选
- 验证服务器证书名称(verify-x509-name):否
- 自定义配置:在文本字段中添加以下行:
remote-random
nobind
tun-mtu 1500
mssfix 0
persist-key
persist-tun
注意:这些配置设置将取代下方截图所示的内容。

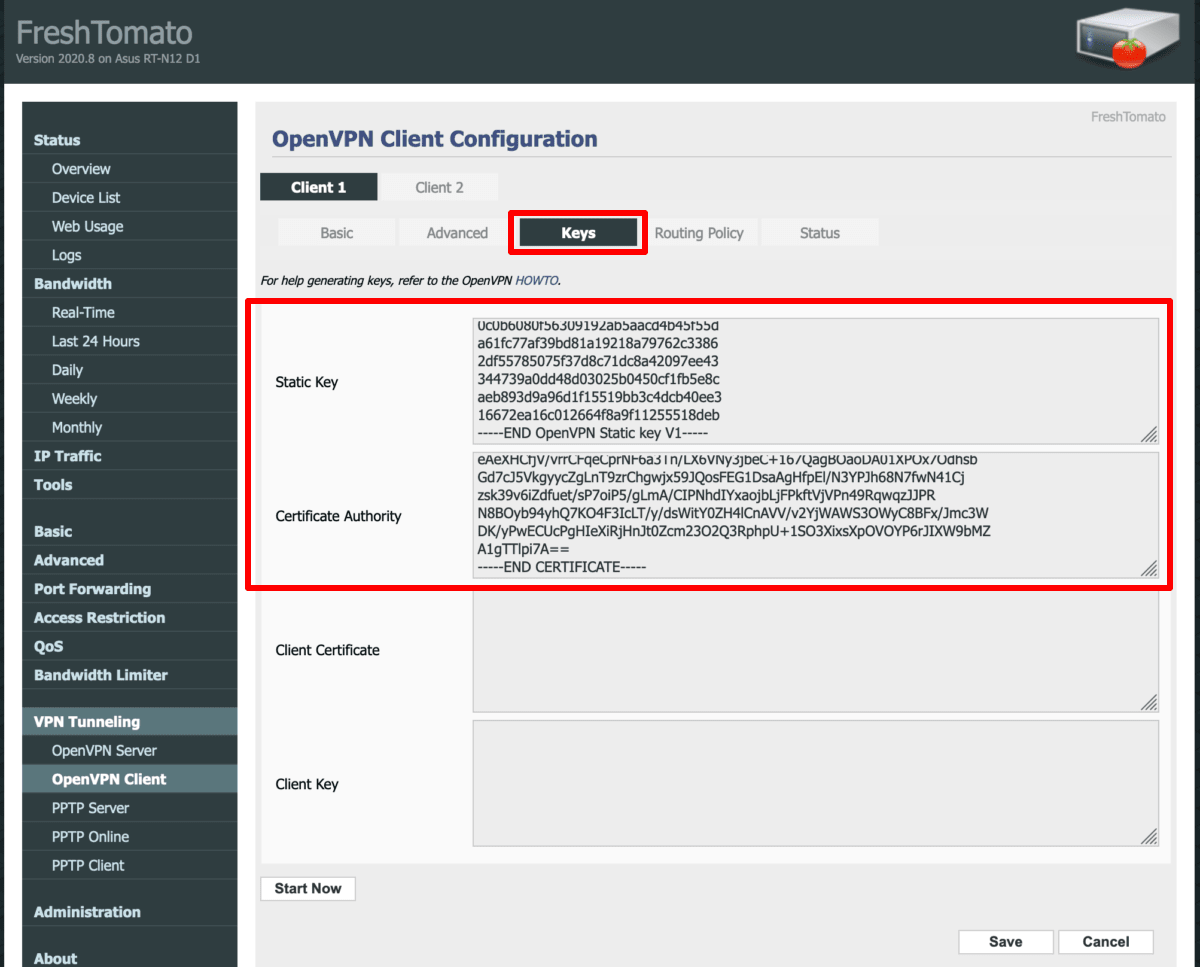
3. 配置 OpenVPN 密钥设置
选择 Keys 标签页并配置以下设置:
- 静态密钥:粘贴来自 OpenVPN 配置文件的 OpenVPN 静态密钥(见步骤 1)
- 证书颁发机构:粘贴来自您的 OpenVPN 配置文件的 TLS 证书(见步骤 1)
完成后点击保存
4. 启动 VPN 连接
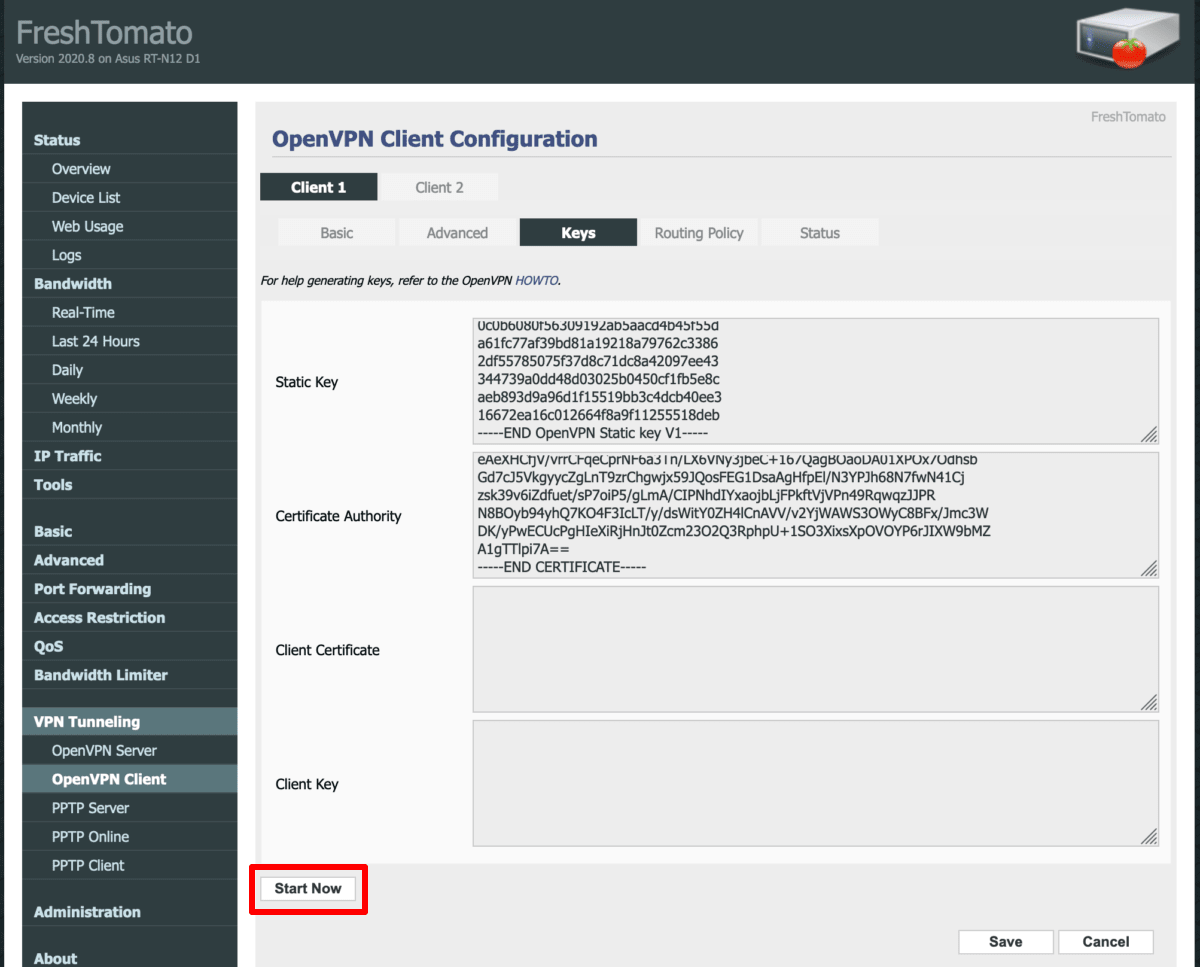
要启动刚创建的 VPN 连接,请在任意 OpenVPN Client Configuration 标签页上点击 Start Now 按钮。
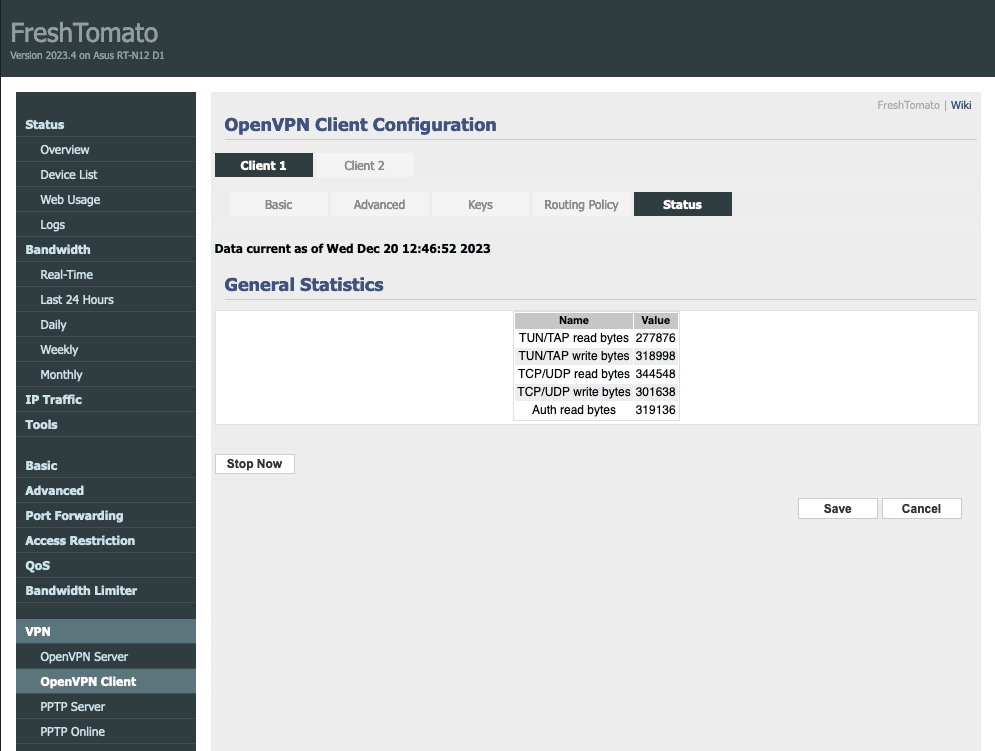
要检查是否已成功连接,请访问 Status 标签页。您还可以通过网络中的任意设备访问我们的免费安全 IP 扫描器,以测试 VPN 是否正常工作。
注意:如果您是在全新安装 FreshTomato 或将路由器硬重置后开始操作,连接可能会失败,因为路由器未设置正确的时间。重启路由器通常会通过从互联网更新日期和时间来解决此问题,从而使 VPN 连接成功建立。
如何在 FreshTomato 路由器上设置终止开关
路由器上的终止开关是一项安全功能,当 VPN 连接因任何原因失败时,它可防止连接到路由器的设备接入互联网
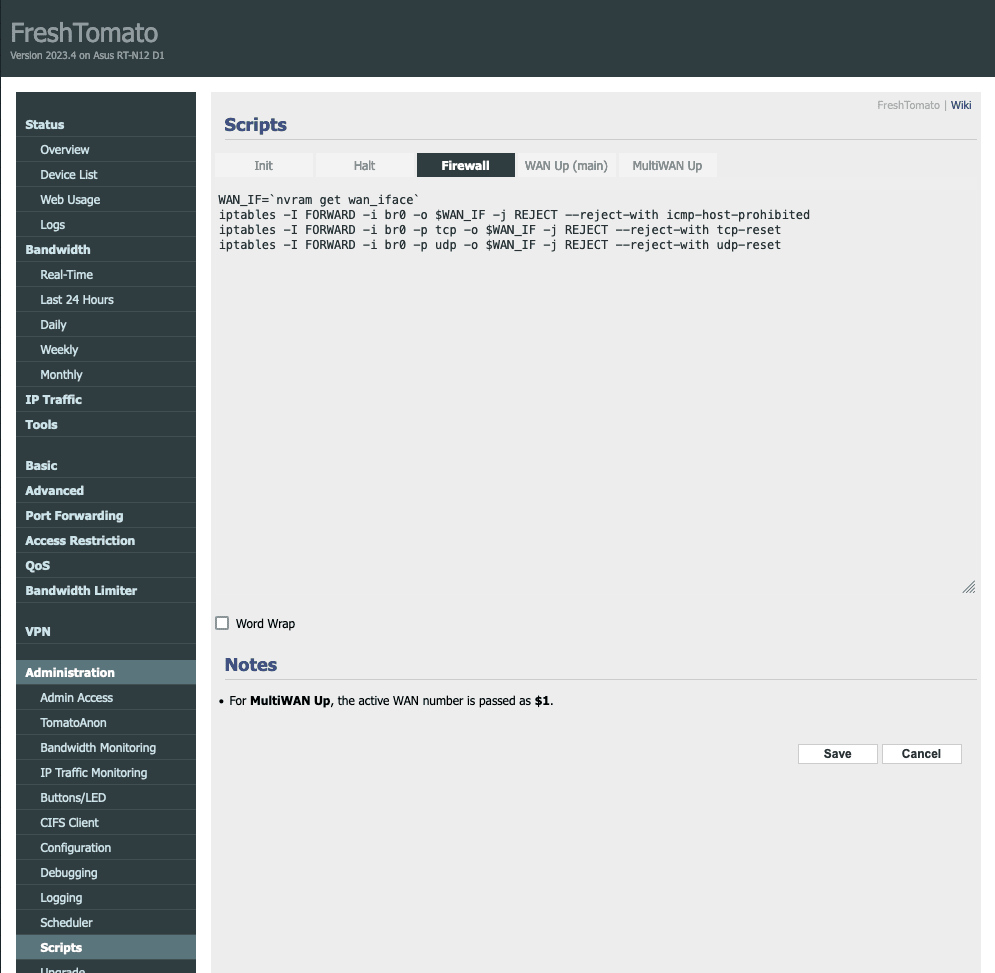
要在 FreshTomato 路由器上配置终止开关,请前往 Administration → Scripts → Firewall。
要创建一个终止开关,使所有连接到路由器的设备在 VPN 连接失败时都断开互联网连接,请输入以下行:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
要创建一个终止开关,使仅以指定 IP 地址连接到路由器的设备在 VPN 连接失败时断开互联网连接,请输入以下行:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -s `ip address` -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -s `ip address` -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -s `ip address` -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
完成后点击保存