深度数据包检测(DPI)是一种检查流经网络的数据包以识别流量类型的方法。这些信息随后可用于拦截不需要的流量。
The technique is commonly used in firewalls(新窗口), intrusion detection systems, and other network security systems.
遗憾的是,用于保护私有网络的同一种分析技术也可能被政府和其他组织用来监控互联网流量和审查在线异见。
借助 DPI,组织可以检查流经网络的数据包,以了解其用途。这使它们能够拦截或限制对某些网站、应用和服务的访问。
由于数据包已加密,使用 VPN 可以防止这种分析。但 VPN 协议本身通常会被 DPI 识别出来。这使得专制政府(偶尔还包括办公室和校园等其他组织)能够有效阻止对 VPN 服务的访问,即使有人试图隐藏(混淆)正在使用 VPN 这一事实。
在本文中,我们将探讨深度数据包检测的工作原理,重点关注专制政府如何利用它来实施审查限制。我们还将探讨 DPI 如何影响旨在突破此类限制的虚拟私有网络(VPN),例如 Proton VPN。
- 什么是数据包?
- 数据包分析的原理
- 简单数据包分析
- 深度数据包检测
- DPI 与政府审查
- VPN 的工作原理
- 简单的 VPN 封锁
- 简单的 VPN 反审查策略
- DPI 如何被用于检测 VPN
- VPN 混淆
什么是数据包?
数据通过网络(例如互联网)发送时,会被分成小块。这些小块被称为数据包(或简称数据包)。
互联网协议(新窗口)使用数据包来帮助确保通过网络发送的信息到达正确的目的地。当组成一个数据集(例如图像或电子邮件内容)的所有数据包都到达目的地时,它们会被重新组装。
数据包中包含的实际数据被称为其“有效负载”。每个数据包还有一个标题,其中包含元数据,用于说明数据包的去向和来源等信息。

所有通过互联网传输的数据都以数据包的形式发送。
数据包分析的原理
执行任何形式数据包分析的组织必须先获取待分析的数据包。方法有很多,但端口镜像(新窗口)、物理网络分接器(新窗口)和WiFi 嗅探(新窗口)是常见的手段。组织一旦获得数据包的访问权限,就可以用各种方式对其进行分析。
简单数据包分析
对组织而言,对网络流量实施封锁最简单(也最廉价)的方法是检查数据包标题中包含的信息。这使这些组织能够根据数据包使用的端口或其目标 IP 地址来拦截数据包。
深度数据包检测
对于想要审查互联网的组织来说,简单数据包分析的问题在于,只需更改目标 IP 地址或所使用的端口号就能轻易绕过它。这是因为简单数据包分析不查看数据(有效负载)。深度数据包检测则会分析包括有效负载在内的整个数据包。
深度数据包检测是如何工作的?
DPI 技术包括:
- 基于签名的检测——将数据包与已知恶意或不需要的流量模式数据库进行比对
- 基于异常的检测——寻找偏离正常网络流量的模式或行为
- 协议分析——检查数据包的结构和格式,以识别正在使用的协议
- 内容检测——检查有效负载中包含的实际数据,例如电子邮件文本,以识别和拦截特定关键词或短语
- 行为分析——检查网络流量随时间变化的行为,例如连接到特定服务器的频率或传输的数据量,以识别和拦截异常活动模式
DPI 与政府审查
世界各地的专制政府都想限制公民获取独立信息、与国际社会互动,以及表达批评政权观点的能力。
这是互联网断网事件持续增多的部分原因(新窗口)。但对于任何经常依赖互联网的国家来说(基本上就是除朝鲜以外的所有国家),这种断网的代价极其高昂。2022 年的互联网断网给全球经济造成了约 240 亿美元的损失(新窗口)。
在俄罗斯、中国、伊朗和埃及等地,应对这一困境的办法是让互联网可用,但封锁它们不希望公民访问的网站和应用。从基本层面上说,这很容易实现。政府只需指示其国内互联网服务提供商(ISP)阻止连接到某些 IP 地址即可。
这种做法的问题在于,虚拟私有网络(VPN)等技术让更懂技术的公民可以轻松绕过这些封锁,因此政府部署 DPI 来检测(并阻止)VPN 的使用。
VPN 的工作原理
VPN 会在你的设备和由 VPN 服务(如 Proton VPN)运营的 VPN 服务器之间创建加密连接。随后,VPN 应用会将你设备的所有连接通过这条“VPN 隧道”进行路由,其中包括 DNS 查询 —— 由你的 VPN 提供商(而非 ISP,通常情况如此)来解析。
由于通过 VPN 隧道发送的数据经过安全加密,你的 ISP(以及延伸开来,你的政府)无法看到你的数据内容,也无法看到你访问了哪些网站,只能看到你所连接的 VPN 服务器的 IP 地址。
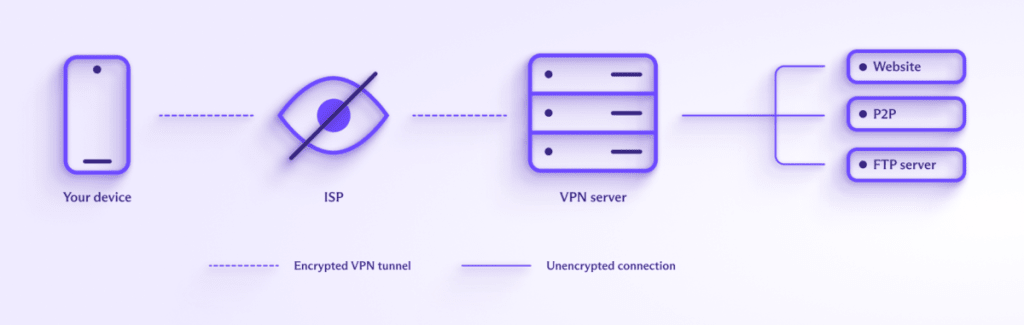
ISP 看不到的就无法阻止,这正是 VPN 成为有效反审查工具的原因。专制政府当然明白这一点,因此它们通常会试图阻止对 VPN 的访问。
简单的 VPN 封锁
最简单的方法是阻止访问 VPN 服务的网站。这类封锁通常很容易绕过——例如通过已加密即时通讯应用或社交媒体频道分发诸如 Proton VPN 的 Android APK 文件之类的 VPN 软件。
还可以使用以下方法对数据包标题执行简单数据包分析:
目标 IP 地址分析
当局可以检查数据包的目标 IP 地址,并将其与已知 VPN 服务器 IP 地址列表进行比对。有了这样的列表,ISP 就能轻松阻止对某个 VPN 服务所有服务器的访问。
凭借大多数政府拥有的资源,他们自己编制这些列表并不困难。但其实无需这么做,因为许多商业服务靠编制和出售这类列表就能生意兴隆。
端口分析
DPI 可以检查数据包的目标端口号,并将其与已知 VPN 端口号列表进行比对
例如,OpenVPN 默认使用 UDP 端口 1194,而 WireGuard® 使用 UDP 端口 51820。
SSL/TLS 证书分析
通过检查数据包的 SSL/TLS 证书(新窗口),当局可以将其与已知 VPN SSL/TLS 证书列表进行比对,从而检测人们是否在使用 VPN。

简单的 VPN 反审查策略
简单数据包分析是一种常见的审查策略,因为它简单而成本低。VPN 服务也可以使用以下方法轻松绕过:
基于 TCP 的 VPN
HTTPS(新窗口) 是保护网络安全的加密标准,让我们在网上习以为常的许多活动成为可能。这包括保护所有在线金融交易,例如在线购物和在线管理银行帐户。
HTTPS 使用 TCP 端口 443,因此 VPN 服务通常也会通过 TCP 端口 443 运行其 VPN 协议。这使得很难在不关闭整个互联网的情况下直接封锁该端口。
OpenVPN 内置对 TCP 的支持,使其成为使用这种策略的 VPN 服务的热门选择。WireGuard 通常通过 UDP 运行,但 Proton VPN 也开发了一种通过 TCP 运行 WireGuard 的方法。
基于 TCP 的 VPN 可以有效规避简单的协议分析,但更先进的 DPI 技术可以轻松分辨 HTTPS 和 VPN 数据包之间的差异。
更改端口号
虽然 VPN 协议默认使用预期端口,但大多数 VPN 协议几乎可以通过任何端口运行(保留用于特定功能的端口除外)。因此,通过非标准端口运行 VPN 协议是一种简单(但往往有效)的反审查技术。
Proton VPN 的 Smart Protocol 功能可以检测连接何时被封锁,并在 VPN 协议和端口号之间自动切换,以找到未被封禁的组合。
备用线路
Proton VPN 采用的一种不寻常的反审查策略是备用线路(新窗口)。如果对任何 Proton 服务的访问被阻止(包括对 Proton VPN 网站的访问),我们会尝试通过不太可能被封锁的第三方服务器网络(例如 AWS)来路由连接。
VPN 网桥
目标 IP 地址分析是一种难以应对的攻击手段,但一些 VPN 服务通过 VPN 网桥来缓解这一问题。这些网桥提供了未公开列出或未被审查者阻止的替代入口点来访问 VPN 网络,从而帮助规避审查。
VPN 服务可以通过一种名为“网桥中继”或“网桥模式”的技术来实现这一点。即 VPN 提供商运行一些不公开列出的“网桥中继”,并只提供给需要突破审查的人。这些网桥中继充当 VPN 网络的秘密入口点,可用于绕过对 VPN 流量的封锁。
VPN 使用网桥的另一种方式是允许人们通过“网桥 VPN”连接到 VPN 网络,即在您的设备和审查者未封锁的 VPN 服务器之间建立 VPN 连接。然后,您可以使用这个网桥 VPN 连接到主 VPN 网络并访问被封锁的内容。
DPI 如何被用于检测 VPN
自网络诞生之初,在线审查者与互联网用户之间就一直在进行军备竞赛。ISP 开始封锁端口,于是人们开始使用非标准端口。专制政府随即使用 DPI 来判断开放端口上的流量在做什么,这促使人们使用 VPN 来对抗 DPI。接着,政府又开发出更精密的 DPI 技术,如此循环往复。
DPI 很难绕过,因为它会检查整个数据包,以多种方式识别 VPN 流量。这些方式包括:
协议分析
这种方式检查数据包的结构和格式,以识别正在使用的协议,并检测数据包是否使用了 OpenVPN、PPTP、L2TP 或 IKEv2 等 VPN 协议。
数据包大小分析
异常的数据包大小可能表明正在使用 VPN。
行为分析
DPI 可以检查网络流量随时间变化的行为,以识别可能表明正在使用 VPN 的模式。例如,如果流向特定服务器的流量异常激增,或 IP 地址的位置突然发生变化,就可能表明正在使用 VPN。
VPN 混淆
作为这场争取无审查互联网的军备竞赛的下一步,一些 VPN 服务已开发出能抵抗 DPI 技术的自定义 VPN 协议。例如,我们为 Proton VPN 开发了 Stealth 协议。
这种新协议结合了多种开源技术,其中最显著的是通过 TCP 使用混淆的 TLS 隧道来伪装成 HTTPS,比简单地在 TCP 端口 443 上运行 VPN 更能抵抗审查。
Stealth 已帮助伊朗和俄罗斯等地的数百万人突破 VPN 封锁,但我们无法保证它对先进 DPI 技术的效果。
总结
深度数据包检测可能非常精密,对我们让所有人都能访问开放互联网的工作构成了持续的挑战。但创立 Proton VPN 正是为了应对这样的挑战,我们的工程师一直在开发新的反审查工具和功能。
我们正与全球一些最专制的政府进行军备竞赛,而赌注再高不过了。专制政府依赖于严格控制公民可以访问的信息、可以与谁交流,以及可以对同胞和世界其他地方说什么。
但我们相信,每个人都有权访问独立报道、与我们愿意的人交往,以及批评不公和滥用权力的行为。我们正在努力确保每个人都能享有这些基本人权。
Proton VPN 的创立是为了帮助争取一个没有审查的世界,这也是我们提供 100% 免费 VPN 服务的原因。借助 Proton VPN,任何人都可以访问自由开放的互联网。令我们自豪的是,世界各地的活动人士、记者和普通人在动荡时期都会选择 Proton VPN。
如果您生活在专制国家,我们的服务随时为您提供帮助。如果不生活在专制国家,您可以注册 Proton VPN Plus 套餐,支持我们让无审查的互联网惠及每个人的使命。