


Kuinka Proton VPN määritetään pfSense-alustalla OpenVPN:ää käyttämällä
- Luetaan
- 8 min
- Kategoria
- Reitittimet
Tässä oppaassa näytetään, miten Proton VPN määritetään pfSense 23.09– ja pfSense 2.7.x -versioissa käyttämällä OpenVPN-protokollaa. Tämän ansiosta reitittimenne voi suojata kaikki siihen yhdistetyt laitteet Proton VPN -yhteydellä.
Jos käytätte pfSense 2.7.x -versiota, suosittelemme käyttämään sen sijaan WireGuard®-protokollaa.
Huomatkaa myös, että useita yhteyksiä ei suositella käytettäessä OpenVPN:ää. Tässä käyttötapauksessa suosittelemme jälleen WireGuardia.
- Lue lisää aiheesta OpenVPN vs. WireGuard
- Katso, miten Proton VPN määritetään pfSense-järjestelmässä WireGuardia käyttämällä
Ennen aloittamista tarvitsette:
- Uusi pfSense 23.09- tai pfSense 2.7.x -asennus
- Tietokone, joka on yhdistetty LAN-verkkoonne, jotta pääsette käyttämään pfSense-hallintaliittymää
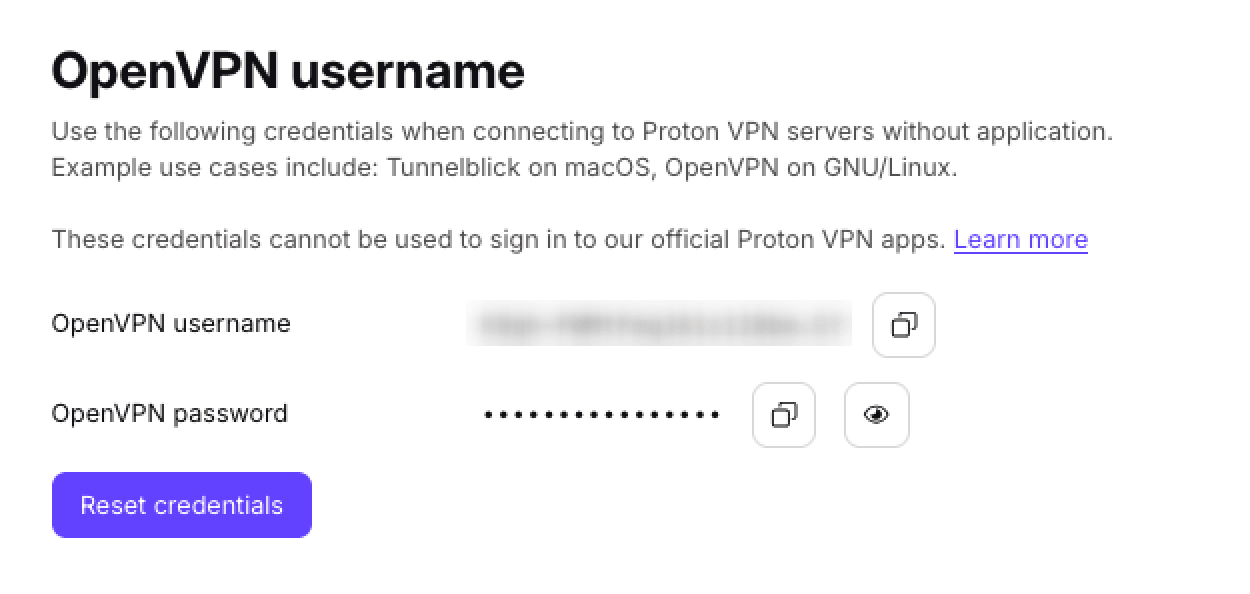
- OpenVPN-käyttäjätunnuksenne ja -salasananne. Nämä eroavat tavallisesta Proton VPN -käyttäjätunnuksestanne ja -salasanastanne. Löydätte ne kirjautumalla sisään osoitteessa account.protonvpn.com ja siirtymällä kohtaan Tili (Account) → OpenVPN-käyttäjätunnus (OpenVPN username).
1. Luo OpenVPN-asetustiedosto
Kirjautukaa sisään Proton VPN -palveluun Proton-tilinne käyttäjätunnuksella ja salasanalla osoitteessa account.protonvpn.com, siirtykää kohtaan Lataukset → OpenVPN-asetustiedostot ja ladatkaa OpenVPN-asetustiedosto. Varmistakaa, että valitsette Valitse alusta: Reititin.
Lue, miten OpenVPN-asetustiedosto ladataan Proton VPN -palvelusta
Määrittääksenne pfSensen tarvitsette TLS-varmenteen(uusi ikkuna) tästä asetustiedostosta. Löytääksenne sen avatkaa ladattu OpenVPN-asetustiedosto tekstieditorissa ja etsikää teksti, joka alkaa merkkijonolla —–BEGIN CERTIFICATE—- ja päättyy merkkijonoon –—-END CERTIFICATE—–.
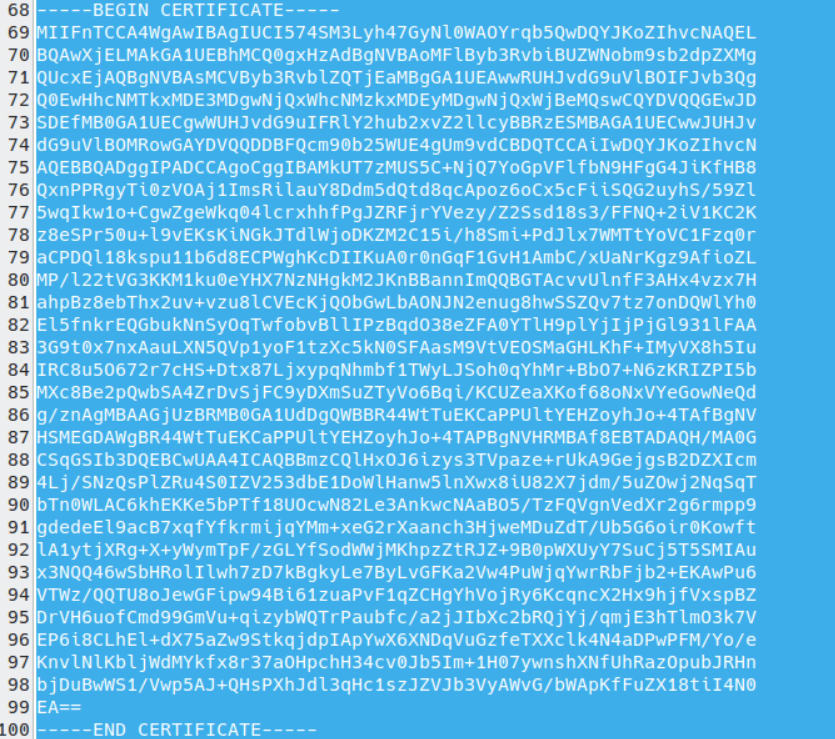
Tarvitsette myös VPN-palvelimen IP-osoitteen ja porttinumeron. Nämä löytyvät varmenteen ensimmäiseltä remote-riviltä. Ensimmäinen numero on IP-osoite ja toinen numero on porttinumero. Alla olevassa esimerkissä IP-osoite on 185.159.157.6 ja porttinumero on 51820

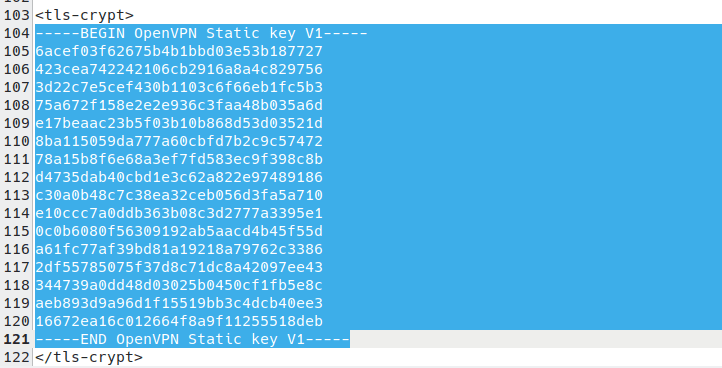
Ja lopuksi tarvitsette OpenVPN:n staattisen avaimen (OpenVPN Static key). Se alkaa merkkijonolla —–BEGIN OpenVPN Static key V1—- ja päättyy merkkijonoon —–END OpenVPN Static key V1—–.
2. Lisää TLS-varmenne pfSenseen
Syöttäkää selaimenne URL-palkkiin 192.168.1.1 avataksenne pfSense-verkkoliittymän. Kirjautukaa sisään ja siirtykää kohtaan System (Järjestelmä) → Certificates (Varmenteet) → Add (Lisää) → Import certificate (Tuo varmenne).
Määrittäkää seuraavat asetukset:
Luokaa / muokatkaa CA-varmennetta. Siirtykää kohtaan Authorities (Varmentajat) → Add (Lisää) ja muuttakaa seuraavat asetukset:
- Descriptive name (Kuvaileva nimi): Tämä voi olla mikä tahansa nimi, jonka katsotte kuvaavan parhaiten Protonin TLS-varmennetta
- Method (Menetelmä): Import an existing Certificate Authority (Tuo olemassa oleva varmenneviranomainen)
Olemassa oleva varmenneviranomainen (Existing Certificate Authority)
- Kopioikaa TLS-varmenne OpenVPN-asetustiedostostanne ja liittäkää se tähän
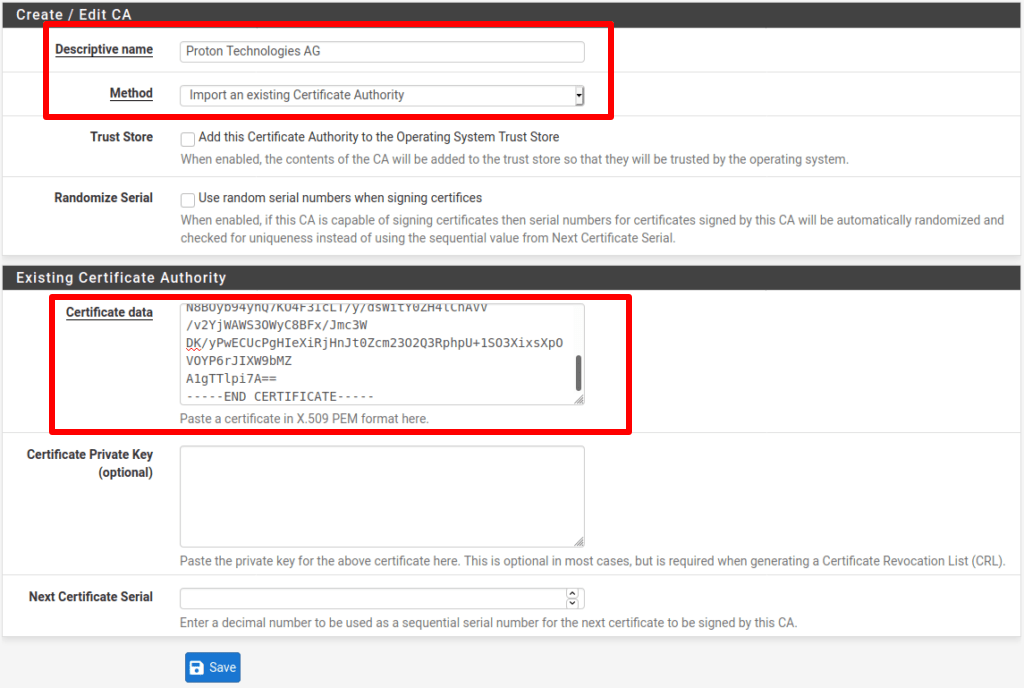
Napsauttakaa Save, kun olette valmis.
3. Määrittäkää OpenVPN-asiakasohjelma
Lisäätte nyt OpenVPN-asiakasohjelman salaamaan tietonne ja tunneloimaan ne VPN-palvelimelle.
Siirtykää kohtaan VPN → OpenVPN → Clients (Asiakasohjelmat), klikatkaa painiketta Add (Lisää) ja määrittäkää seuraavat asetukset:
Yleiset tiedot (General Information):
- Description (Kuvaus): Valitkaa tälle määritykselle näyttönimi
- Disabled (Poistettu käytöstä): Ei valittuna
Tilan määritykset (Mode Configuration)
- Server Mode (Palvelintila): Peer to Peer (SSL/TLS)
- Device mode (Laitetila): tun – Layer 3 Tunnel Mode
Päätepisteen määritykset (Endpoint Configuration)
- Protocol (Protokolla): Joko UDP on IPv4 only tai TCP on IPv4 only (valintanne mukaan, mutta sen on vastattava lataamaanne asetustiedostoa). Lue lisää aiheesta UDP vs TCP.
- Interface (Liitäntä): WAN
- Local Port (Paikallinen portti): –
- Server host or address (Palvelimen isäntä tai osoite): Katso tämän löytämiseksi vaihe 1.
- Server port (Palvelimen portti): Katso tämän löytämiseksi myös vaihe 1.
- Proxy host or address (Välityspalvelimen isäntä tai osoite): –
- Proxy port (Välityspalvelimen portti): –
- Proxy Authentication (Välityspalvelimen tunnistautuminen): none (ei mitään)

Käyttäjätunnistuksen asetukset
- Username (Käyttäjätunnus): Proton VPN -palvelun OpenVPN-käyttäjätunnuksenne
- Password (Salasana): Proton VPN -palvelun OpenVPN-salasananne
- Authentication Retry (Tunnistautumisen uudusyritys): Jättäkää valitsematta
Muistakaa: Nämä eroavat tavallisesta Proton VPN -käyttäjätunnuksestanne ja -salasanastanne. Jos haluatte ottaa käyttöön lisäominaisuuksia, lisätkää OpenVPN-käyttäjätunnuksenne perään seuraavat päätteet.
- NetShield Ad-blocker: +f1
- NetShield Ad-blocker advanced (saatavilla vain, jos teillä on maksullinen tilaus; estää myös haittaohjelmat ja seuraimet): +f2
Esimerkiksi ottaaksenne käyttöön NetShield Ad-blocker -mainoseston, syöttäkää käyttäjätunnus+f1.
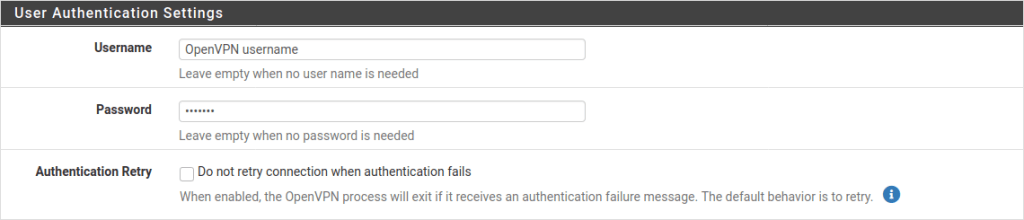
Salausasetukset
- Use a TLS Key (Käytä TLS-avainta): Valittuna
- Automatically generate a TLS Key (Luo TLS-avain automaattisesti): Ei valittuna
- TLS Key (TLS-avain): Liittäkää tähän OpenVPN-asetustiedostosta saatu OpenVPN Static key (katso vaihe 1)
- TLS Key Usage Mode: TLS-salaus ja -tunnistautuminen
- TLS keydir direction: Käytä oletussuuntaa
- Peer Certificate Authority: Proton AG (tai kuvaileva nimi, jota käytitte vaiheessa 2)
- Peer Certificate Revocation List: Jätä muuttamatta
- Client Certificate: Ei mitään (vaatii käyttäjätunnuksen ja/tai salasanan)
- Data Encryption Negotiation: Valittu
- Data Encryption Algorithms: AES-256-GCM, CHACHA20-POLY1305
- Fallback Data Encryption Algorithm: AES-256-GCM
- Auth digest algorithm: SHA256 (256-bittinen)
- Hardware Crypto: Tuki tälle ominaisuudelle riippuu laitteestanne. Jos sitä tuetaan, se on ensin otettava käyttöön siirtymällä polkuun System → Advanced → Miscellaneous. Jos olette epävarma, valitkaa No hardware crypto acceleration.
- Server Certificate Key Usage Validation: Valittu

Tunneliasetukset
- IPv4 Tunnel Network: –
- IPv6 Tunnel Network:-
- IPv4 Remote network(s): –
- IPv6 Remote network(s): –
- Limit outgoing bandwidth: – (ellette halua toisin)
- Allow Compression: Kieltäydy kaikesta muusta paitsi tynkäpakkauksesta (turvallisin)
- Topology: Aliverkko — Yksi IP-osoite asiakasohjelmaa kohden yhteisessä aliverkossa
- Type of service: Jätä valitsematta
- Don’t pull routes: Valitse
- Don’t add/remove routes: Jätä valitsematta
- Pull DNS: Valitse

Ping-asetukset
- Jätä kaikki oletusarvoihinsa.
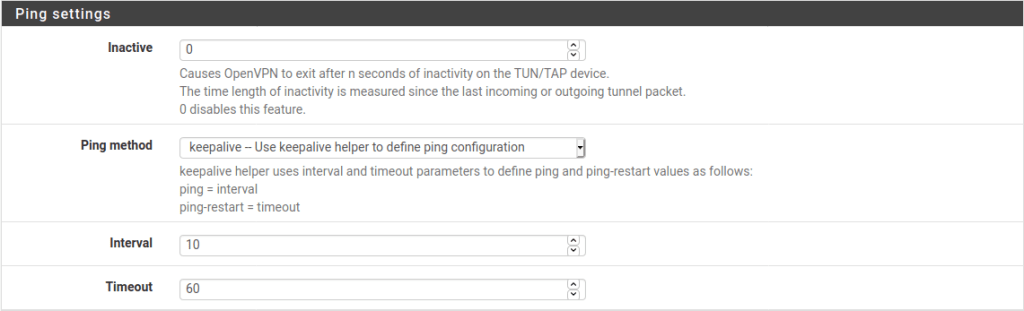
Edistyneet määritykset
- Custom Options: Lisää seuraavat:
tun-mtu 1500;
mssfix 0;
reneg-sec 0;
remote-cert-tls server;
Huomautus: nämä määritykset korvaavat alla olevassa kuvankaappauksessa näkyvät asetukset.
Parantaaksenne yhteyden luotettavuutta avatkaa lataamanne OpenVPN-määritystiedosto tekstieditorilla ja etsikää rivit, jotka alkavat sanalla remote. Kopioikaa toisesta remote-rivistä lähtien jokainen remote-alkuinen rivi pfSensen Custom Options -kenttään ja lisätkää perään puolipiste.

- UDP Fast I/O: Valittu
- Exit Notify: Poistettu käytöstä
- Send/Receive Buffer: Oletus
- Gateway creation: Vain IPv4
- Verbosity level: 3 (suositeltu)
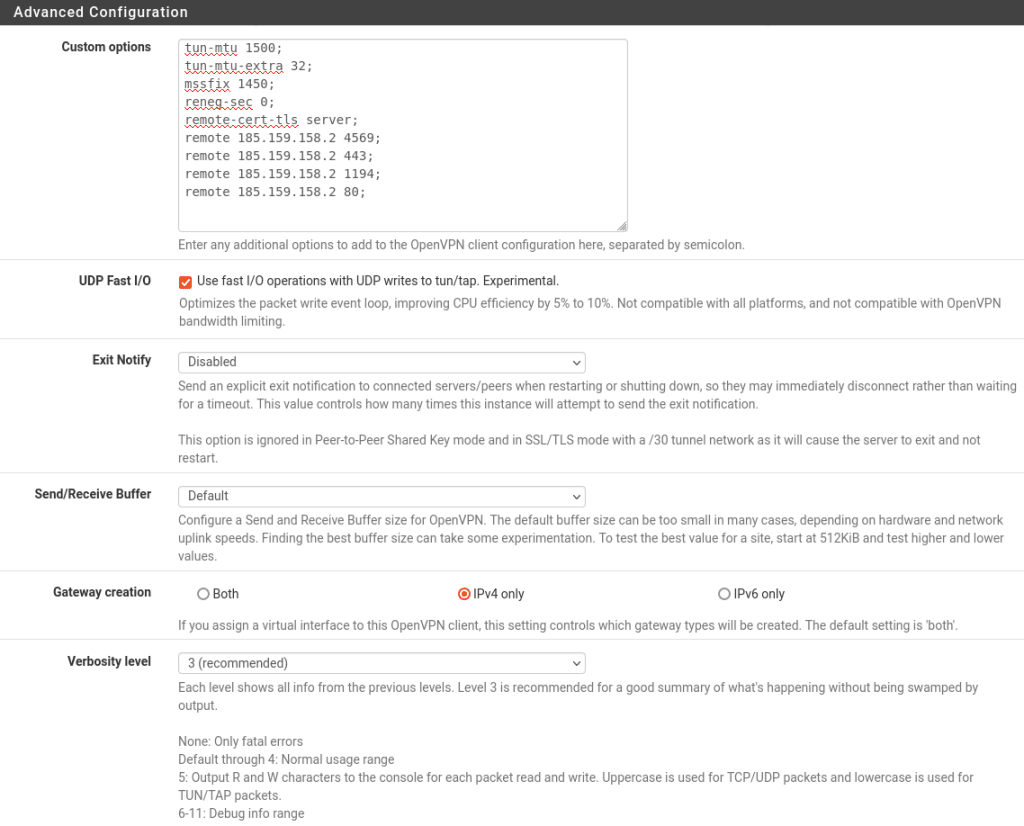
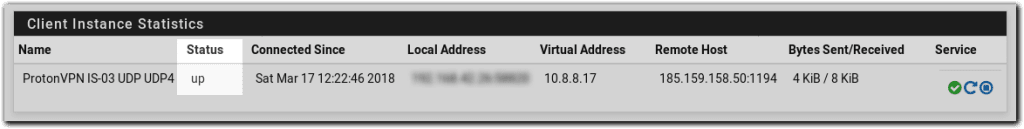
Napsauttakaa Tallenna ja siirtykää polkuun Status → OpenVPN. Teidän pitäisi nähdä uusi VPN-asiakasohjelma, jonka Status-tilana on up.
4. Määritä OpenVPN-liitäntä
VPN-asiakasohjelma on nyt käynnissä, mutta sen kautta ei reititetä tietoliikennettä. Reitittääksenne kaiken verkkoliikenteenne suojatun Proton VPN -tunnelin kautta teidän on määritettävä liitännät ja palomuurisäännöt.
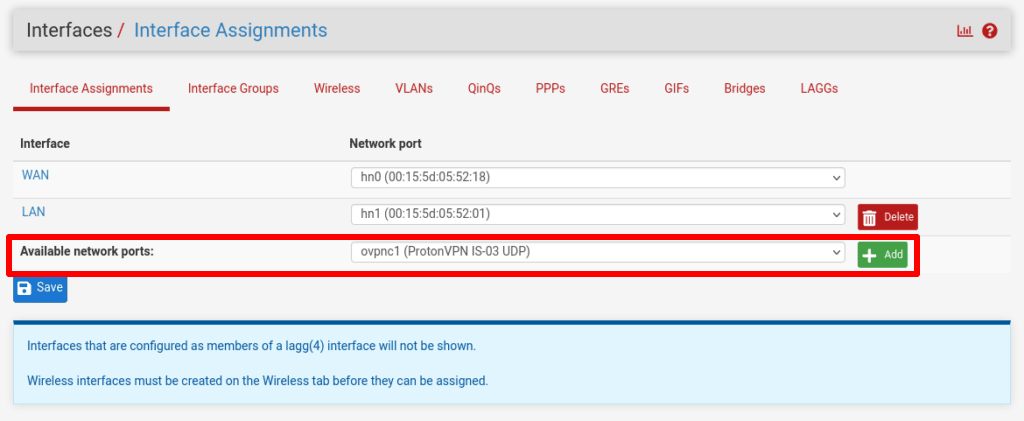
Siirtykää polkuun Interfaces → Interface Assignments → Available network ports, valitkaa juuri lisäämällänne VPN-asiakasohjelma pudotusvalikosta ja napsauttakaa → Add.
Tämä luo liitännän nimeltä OPTx (jossa x riippuu siitä, kuinka monta fyysistä liitäntää reitittimessänne on). Klikatkaa juuri luotua liitäntää määrittääksenne sen.
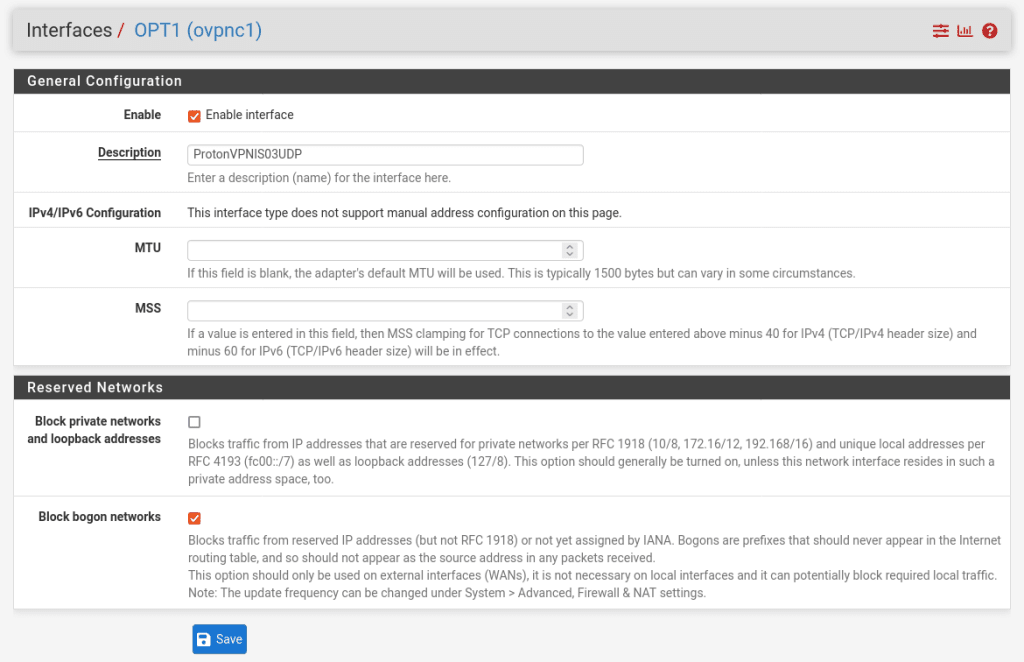
Siirtykää Interfaces-välilehdelle, napsauttakaa OPTx ja syöttäkää seuraavat määritysasetukset·
Yleiset määritykset:
- Enable: valittu
- Description: Valitkaa kuvaileva nimi liitännälle
Varatut verkot:
- Block bogon networks: Valitse
Jätä loput kentät ennalleen.
Napsauttakaa Tallenna ja Käytä muutokset.
5. Määritä palomuurisäännöt
Käytämme palomuurisääntöjä reitittääksemme kaiken tietoliikenteen juuri määrittämämme Proton VPN -liitännän kautta. Siirtykää polkuun Palomuuri → NAT → Outbound ja valitkaa Manual Outbound NAT rule generation. Napsauttakaa sen jälkeen Tallenna ja Käytä muutokset.
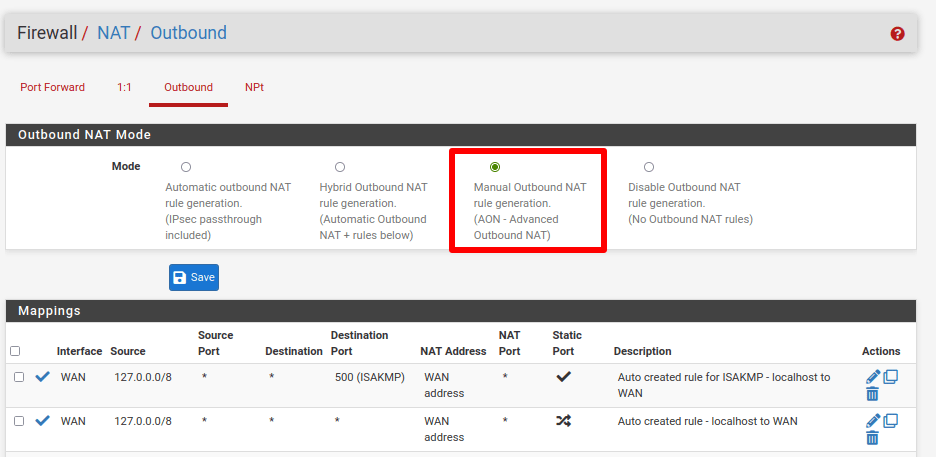
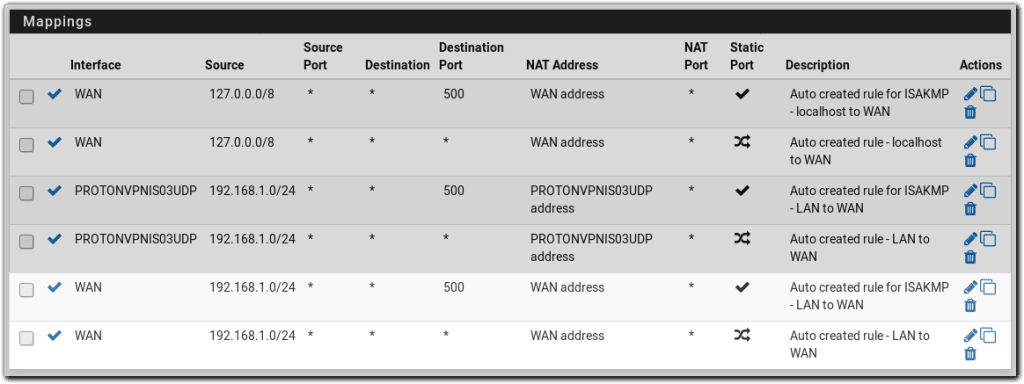
Kohdassa Mappings näet kuusi sääntöä. Sarakkeessa Source 4 näistä säännöistä näyttää osoitteet 127.0.0.0/8 ja ::1/128. Ohita nämä ja Muokkaa (napsauta kynäkuvaketta Actions-sarakkeessa) kahta muuta sääntöä.
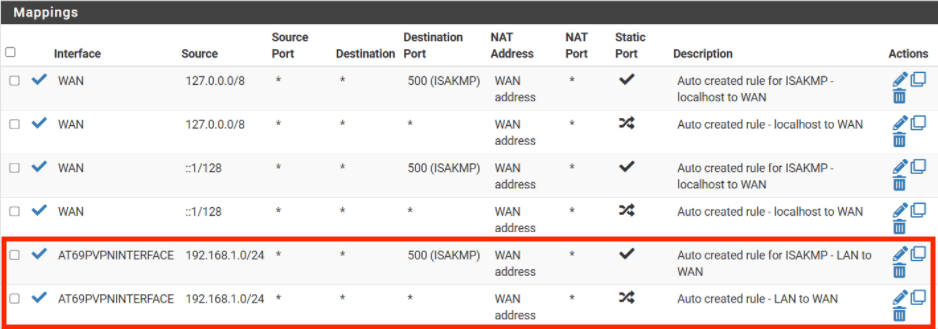
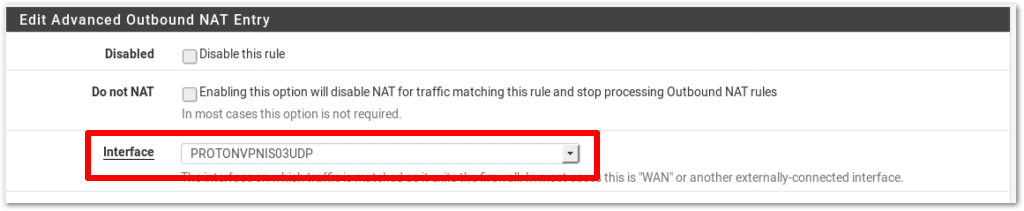
Vaihtakaa molempien sääntöjen kohdalla Interface-asetukseksi vaiheessa 4 luomanne Proton VPN -liitäntä. Napsauttakaa Tallenna ja Käytä muutokset.
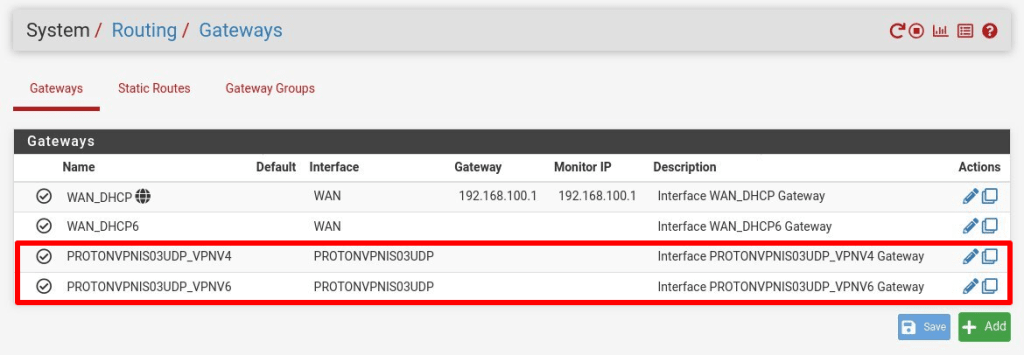
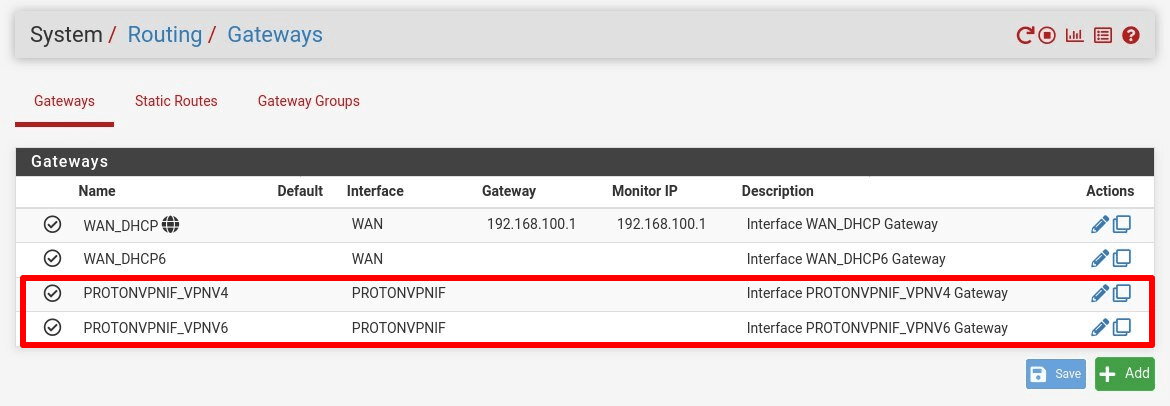
Huomautus: tämä luo automaattisesti myös yhdyskäytävän, jolla on sama nimi kuin liitännällä.
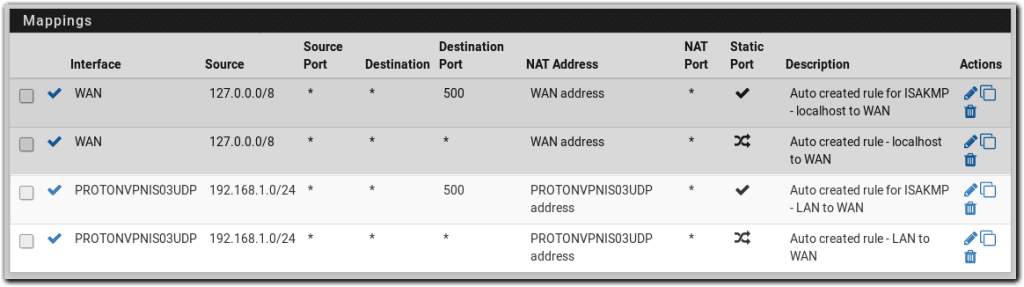
Mappings-asetusten tulisi nyt näyttää tältä:
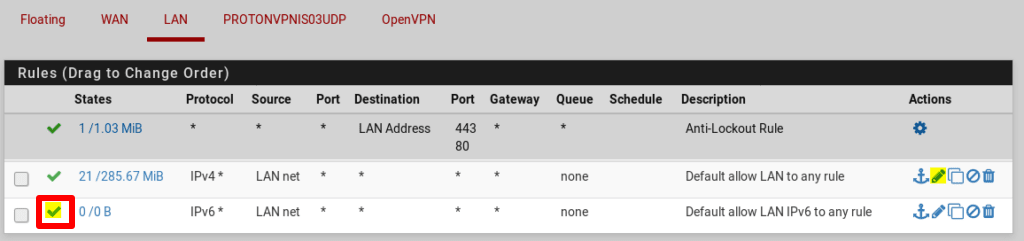
Siirtykää kohtaan Firewall → Rules → LAN. Napsauttakaa ✓-kuvaketta säännön Default allow LAN IPv6 to any rule vieressä poistaaksenne sen käytöstä.
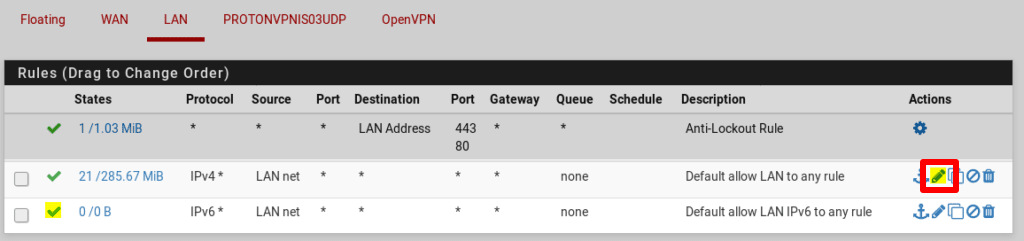
Siirtykää kohtaan Default allow LAN to any rule → Edit (kynäkuvake).
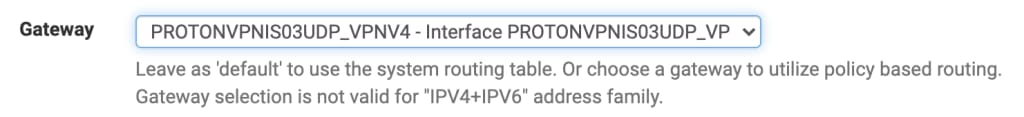
Napsauttakaa Display advanced → Gateway ja valitkaa vaiheessa 5 luomamme yhdyskäytävä. Napsauttakaa Save ja Apply Changes.
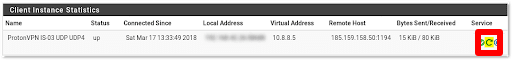
Siirtykää nyt kohtaan Status → OpenVPN ja napsauttakaa kuvaketta Service → Restart käynnistääksenne OpenVPN-asiakasohjelman uudelleen uusilla asetuksilla.
Määrittäkää DNS-asetukset
Kaikki pfSense-palomuurin kautta kulkeva internet-tietoliikenne ohjataan nyt Proton VPN -palvelimen kautta. DNS-pyyntöjä ei kuitenkaan ohjata. Korjataksemme tämän meidän on muutettava pfSense-palomuurin DNS-asetuksia.
Siirtykää kohtaan System → General Setup → DNS Servers → DNS servers ja syöttäkää seuraavat asetukset:
- DNS-palvelimet → Osoite: 10.2.0.1
- DNS servers → Gateway: valitkaa VPN-liitäntä, jonka loitte vaiheessa 4
- DNS Server Override: valitkaa
- DNS Resolution Behavior: Use remote DNS Servers, ignore local DNS

Siirtykää nyt kohtaan Services → DNS Resolver → Outgoing Network Interfaces ja syöttäkää seuraavat asetukset:
- Outgoing Network Interfaces: valitkaa VPN-liitäntä, jonka loitte vaiheessa 4
- DNS Query Forwarding: valitkaa
Jos olette ottaneet käyttöön NetShield-mainosestotoimintomme lisäämällä +f1- tai +f2-liitteen OpenVPN-käyttäjätunnukseenne (katso vaihe 3), teidän on poistettava käytöstä DNSSEC-tuki.

Napsauttakaa Save ja Apply changes.
Asennuksenne on nyt valmis. Kaikki tietoliikenne verkostanne pitäisi nyt reitittää turvallisesti valitsemanne Proton VPN -palvelimen kautta. Voitte testata tämän vierailemalla maksuttomassa suojatussa IP-skannerissamme millä tahansa verkkoonne kytketyllä laitteella.
Valinnaiset hienosäädöt
Voitte poissulkea joitakin verkkonne tietokoneita käyttämästä VPN-liitäntää. Saatatte esimerkiksi haluta, että pelikonsolinne käyttää internetiä ilman VPN-yhteyttä. Tehdäksenne tämän:
1. Siirtykää kohtaan Firewall → Rules → LAN → Add.
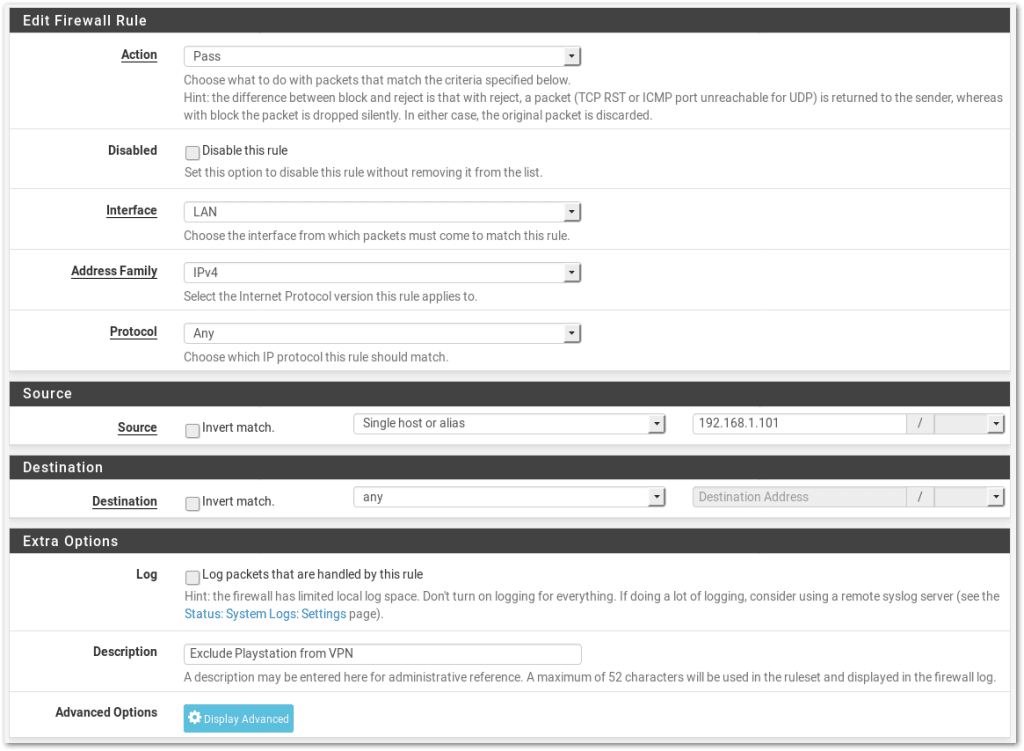
2. Määrittäkää asetukset seuraavasti:
- Action: Pass
- Disabled (Poistettu käytöstä): Ei valittuna
- Interface: LAN
- Address Family: IPv4
- Protocol: Any
- Source: Single Host or Alias ja lisätkää sen laitteen IP-osoite, jonka haluatte poissulkea
- Destination: Any
- Log: Unchanged
- Description: Lisätkää kuvaus
3. Napsauttakaa kohtaa Display Advanced ja vaihtakaa asetuksen Gateway arvoksi WAN.

4. Napsauttakaa Save ja Apply Changes.
5. Siirtykää kohtaan Firewall → NAT → Outbound ja vaihtakaa asetuksen Mode arvoksi Automatic, napsauttakaa sitten Save ja Apply Change. Vaihtakaa sen jälkeen Mode takaisin tilaan Manual ja napsauttakaa Save ja Apply Change.
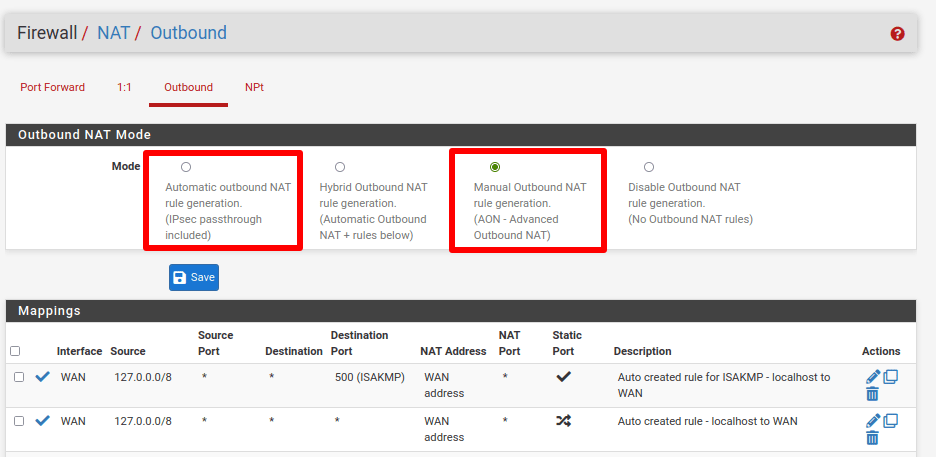
Tämä luo kaksi uutta sääntöä, jotka sallivat valitun laitteen käyttää paikallista WAN-verkkoa.
Laite on nyt poissuljettu VPN-liitännästä, ja se käyttää internetiä internet-palveluntarjoajanne (ISP) määrittämällä IP-osoitteella. Se käyttää kuitenkin Proton VPN:n DNS-palvelinta.