


Sådan konfigureres Proton VPN på pfSense ved hjælp af OpenVPN
- Læsetid
- 8 min
- Kategori
- Routere
I denne vejledning viser vi Dem, hvordan De konfigurerer Proton VPN på pfSense 23.09 og pfSense 2.7.x ved hjælp af OpenVPN-protokollen. Dette gør det muligt for Deres router at beskytte enhver enhed, der er forbundet til den, med en Proton VPN-forbindelse.
Hvis De bruger pfSense 2.7.x, anbefaler vi, at De bruger WireGuard®-protokollen i stedet.
Bemærk også, at det ikke anbefales at bruge flere forbindelser med OpenVPN. Til dette formål anbefaler vi igen WireGuard.
- Få mere at vide om OpenVPN vs. WireGuard
- Få mere at vide om, hvordan De konfigurerer Proton VPN på pfSense ved hjælp af WireGuard
Før De starter, skal De bruge:
- En ny installation af pfSense 23.09 eller pfSense 2.7.x
- En computer, der er forbundet til Deres LAN-netværk, så De kan få adgang til pfSense-brugerfladen
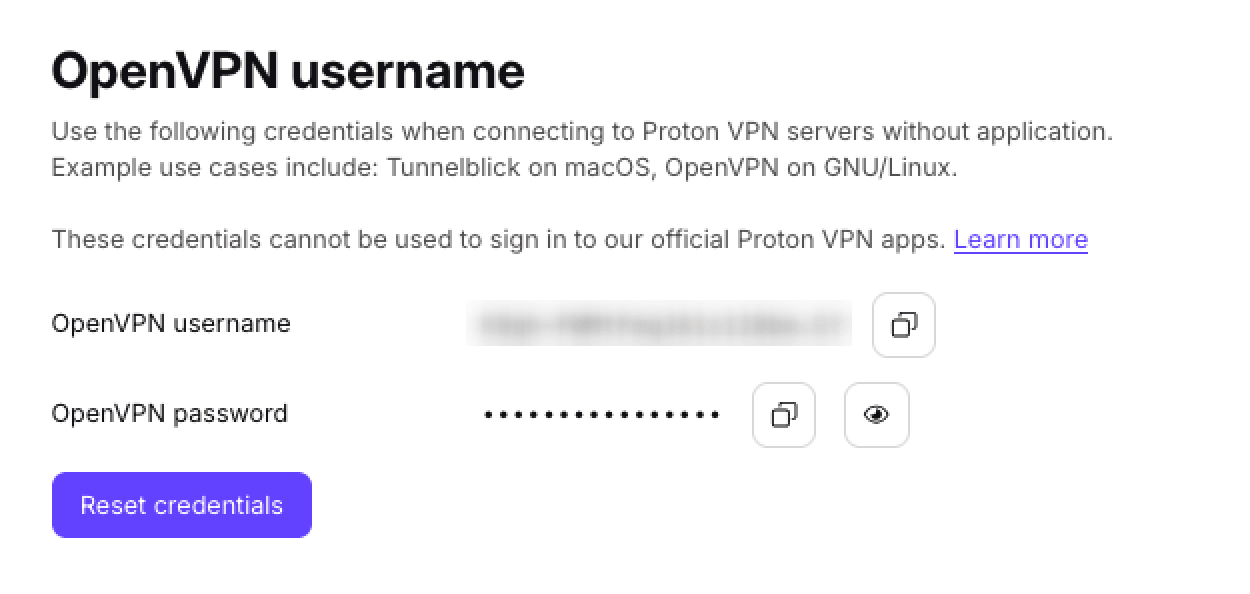
- Deres OpenVPN-brugernavn og -adgangskode. Disse er forskellige fra Deres normale Proton VPN-brugernavn og -adgangskode. For at finde dem skal De logge ind på account.protonvpn.com og gå til Konto → OpenVPN-brugernavn.
1. Opret en OpenVPN-konfigurationsfil
Log ind på Proton VPN med Deres Proton-kontobrugernavn og -adgangskode på account.protonvpn.com, gå til Overførsler → OpenVPN-opsætningsfiler, og download en OpenVPN-konfigurationsfil. Sørg for at Vælge platform: Router.
Se, hvordan De downloader en OpenVPN-konfigurationsfil fra Proton VPN
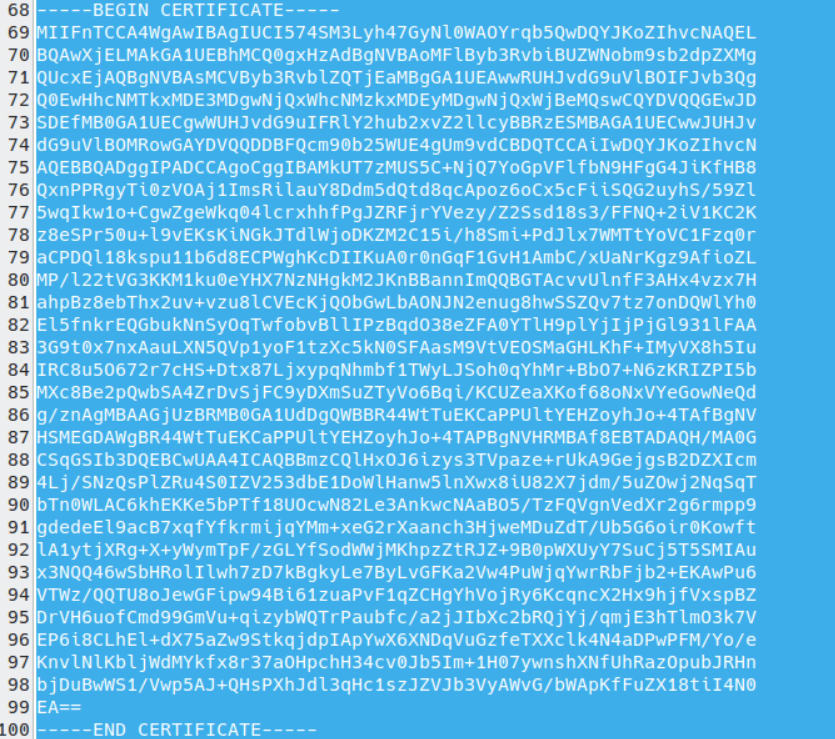
For at konfigurere pfSense skal De bruge TLS-certifikatet(nyt vindue) fra denne konfigurationsfil. For at finde det skal De åbne den downloadede OpenVPN-konfigurationsfil i et tekstredigeringsprogram og søge efter den tekst, der starter med —–BEGIN CERTIFICATE—- og slutter med –—-END CERTIFICATE—–.
De skal også bruge VPN-serverens IP-adresse og portnummer. Disse kan findes på den første remote-linje i certifikatet. Det første tal er IP-adressen, og det andet tal er portnummeret. I eksemplet nedenfor er IP-adressen 185.159.157.6, og portnummeret er 51820

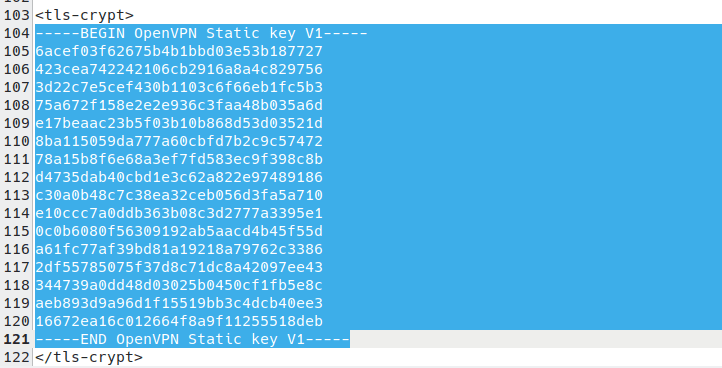
Og til sidst skal De bruge OpenVPN Static key. Denne starter med —–BEGIN OpenVPN Static key V1—- og ender med —–END OpenVPN Static key V1—–.
2. Tilføj TLS-certifikatet til pfSense
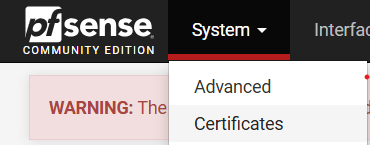
Indtast 192.168.1.1 i Deres browsers URL-linje for at åbne pfSense-webbrugerfladen. Log ind, og gå til System → Certifikater → Tilføj → Importér certifikat.
Konfigurer følgende indstillinger:
Opret/rediger CA. Gå til Certifikatudstedere → Tilføj, og rediger følgende indstillinger:
- Beskrivende navn: Dette kan være et hvilket som helst navn, De finder nyttigt til at beskrive Protons TLS-certifikat
- Metode: Importér en eksisterende certifikatudsteder
Eksisterende certifikatudsteder
- Kopiér TLS-certifikatet fra Deres OpenVPN-konfigurationsfil, og indsæt det her
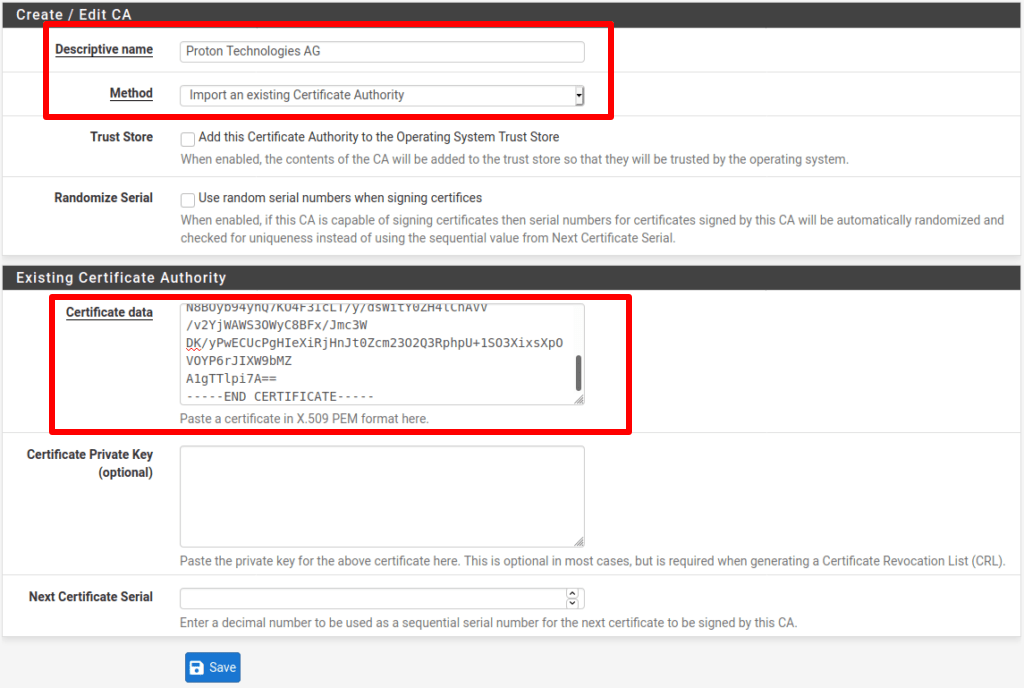
Klik på Gem, når De er færdig.
3. Konfigurer OpenVPN-klienten
De skal nu tilføje en OpenVPN-klient for at kryptere Deres data og oprette en tunnel til VPN-serveren.
Gå til VPN → OpenVPN → Klienter, klik på Tilføj, og konfigurer følgende indstillinger:
Generelle oplysninger:
- Beskrivelse: Vælg et visningsnavn for denne konfiguration
- Deaktiveret: Ikke markeret
Konfiguration af tilstand
- Server-tilstand: Peer to Peer (SSL/TLS)
- Enhedstilstand: tun – Layer 3 Tunnel Mode
Konfiguration af endepunkt
- Protokol: Enten Kun UDP på IPv4 eller Kun TCP på IPv4 (Deres valg, men det skal matche den konfigurationsfil, De downloadede). Få mere at vide om UDP vs. TCP.
- Grænseflade: WAN
- Lokal port: –
- Servervært eller -adresse: Se venligst Trin 1 for at finde dette.
- Serverport: Se venligst også Trin 1 for at finde dette.
- Proxy-vært eller -adresse: –
- Proxy-port: –
- Proxy-godkendelse: ingen

Indstillinger for brugergodkendelse
- Brugernavn: Deres Proton VPN OpenVPN-brugernavn
- Adgangskode: Deres Proton VPN OpenVPN-adgangskode
- Gentagelse af godkendelse: Lad være umarkeret
Husk: Disse er forskellige fra Deres normale Proton VPN-brugernavn og -adgangskode. For at aktivere yderligere funktioner skal De tilføje følgende suffikser til Deres OpenVPN-brugernavn.
- NetShield Ad-blocker: +f1
- NetShield Ad-blocker avanceret (kun tilgængelig, hvis De har et betalt abonnement, blokerer også malware og trackere): +f2
For eksempel for at aktivere NetShield Ad-blocker skal De indtaste brugernavn+f1.
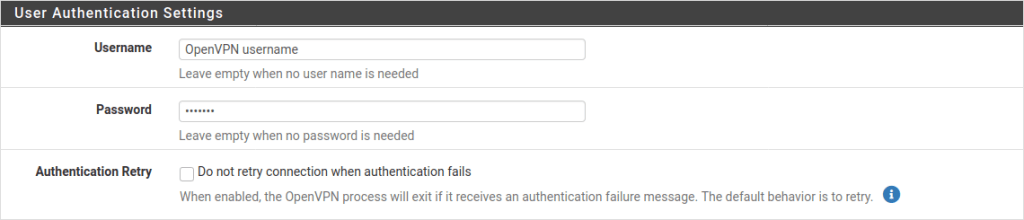
Kryptografiske indstillinger
- Brug en TLS-nøgle: Markeret
- Generer automatisk en TLS-nøgle: Ikke markeret
- TLS-nøgle: Indsæt OpenVPN Static key fra OpenVPN-konfigurationsfilen (se Trin 1)
- TLS Key Usage Mode: TLS-kryptering og -godkendelse
- TLS keydir direction: Brug standardretning
- Peer Certificate Authority: Proton AG (eller det beskrivende navn, De brugte i trin 2)
- Peer Certificate Revocation List: Behold uændret
- Client Certificate: Ingen (brugernavn og/eller adgangskode påkrævet)
- Data Encryption Negotiation: Markeret
- Data Encryption Algorithms: AES-256-GCM, CHACHA20-POLY1305
- Fallback Data Encryption Algorithm: AES-256-GCM
- Auth digest algorithm: SHA256 (256-bit)
- Hardware Crypto: Hvorvidt dette understøttes, afhænger af Deres enhed. Hvis det understøttes, skal det først aktiveres ved at gå til System → Avanceret → Miscellaneous. Hvis De er i tvivl, skal De vælge No hardware crypto acceleration.
- Server Certificate Key Usage Validation: Markeret

Tunnelindstillinger
- IPv4 Tunnel Network: –
- IPv6 Tunnel Network:-
- IPv4 Remote network(s): –
- IPv6 Remote network(s): –
- Limit outgoing bandwidth: – (medmindre De foretrækker andet)
- Allow Compression: Afvis enhver form for ikke-stub-komprimering (mest sikker)
- Topology: Undernet — Én IP-adresse pr. klient i et fælles undernet
- Type of service: Lad forblive umarkeret
- Don’t pull routes: Marker
- Don’t add/remove routes: Lad forblive umarkeret
- Pull DNS: Marker

Ping-indstillinger
- Lad alt forblive på standardværdierne.
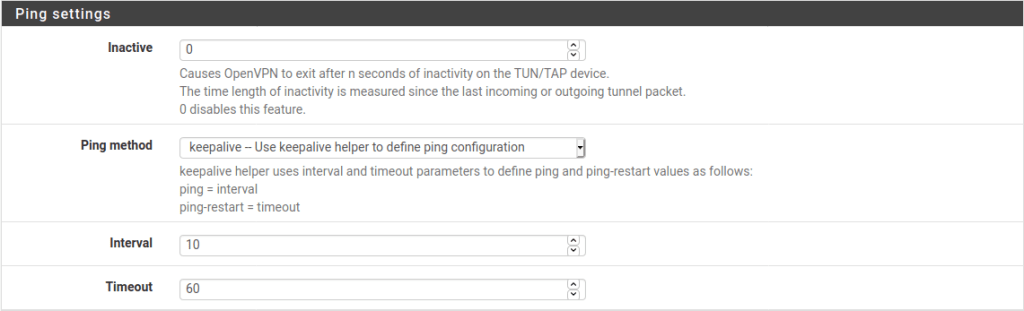
Avanceret konfiguration
- Brugerdefinerede indstillinger: Tilføj følgende:
tun-mtu 1500;
mssfix 0;
reneg-sec 0;
remote-cert-tls server;
Bemærk: Disse konfigurationsindstillinger erstatter dem, der vises på skærmfotoet nedenfor.
For at forbedre forbindelsens pålidelighed skal De åbne den OpenVPN-konfigurationsfil, De downloadede, med et tekstredigeringsprogram og finde de linjer, der begynder med remote. Fra den anden remote-linje og nedefter skal De kopiere hver linje, der begynder med remote, til feltet Custom Options i pfSense, efterfulgt af et semikolon.

- UDP Fast I/O: Markeret
- Exit Notify: Deaktiveret
- Send/Receive Buffer: Standard
- Gateway-oprettelse: Kun IPv4
- Detaljeringsniveau: 3 (anbefales)
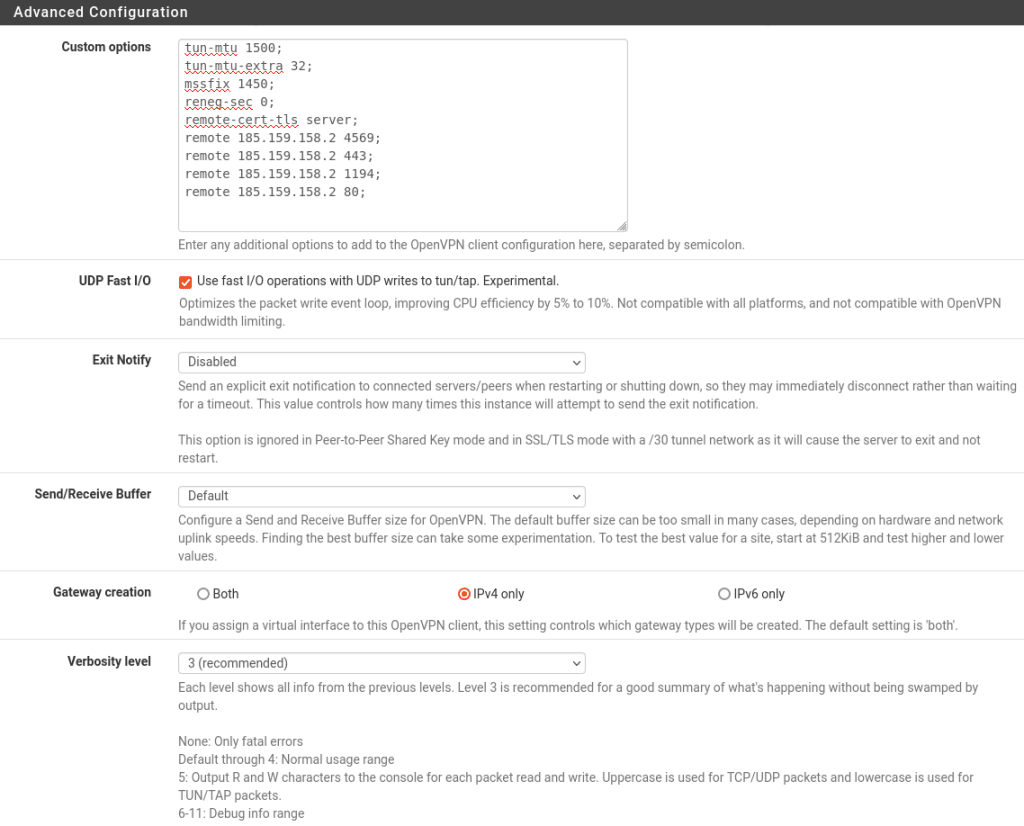
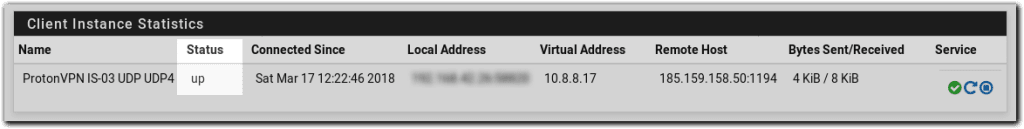
Klik på Gem og gå til Status → OpenVPN. De bør kunne se den nye VPN-klient, hvor dens Status vises som up.
4. Konfigurer OpenVPN-grænsefladen
VPN-klienten kører nu, men der sendes ingen trafik igennem den. For at dirigere al Deres netværkstrafik gennem den sikre Proton VPN-tunnel skal De konfigurere grænsefladerne og firewallreglerne.
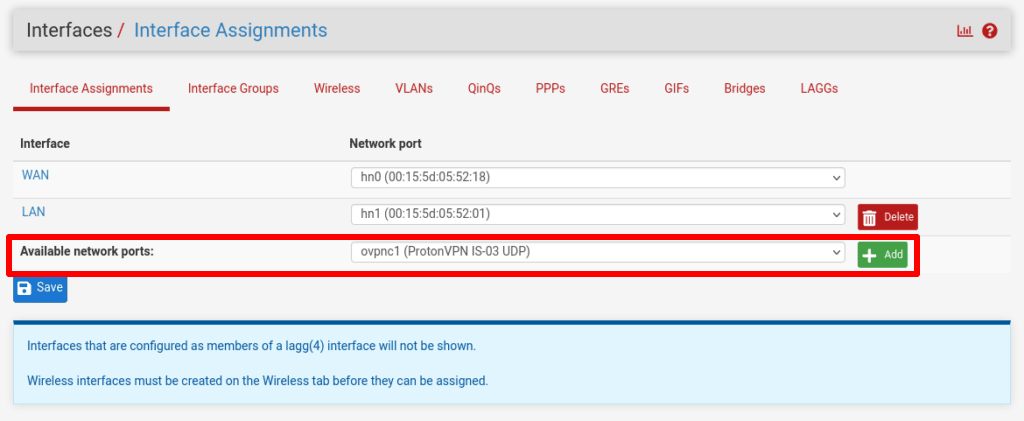
Gå til Interfaces → Interface Assignments → Available network ports, og vælg den VPN-klient, De lige har tilføjet, fra rullemenuen → Tilføj.
Dette vil oprette en grænseflade med navnet OPTx (hvor x afhænger af, hvor mange fysiske grænseflader Deres router har). Klik på den nyoprettede grænseflade for at konfigurere den.
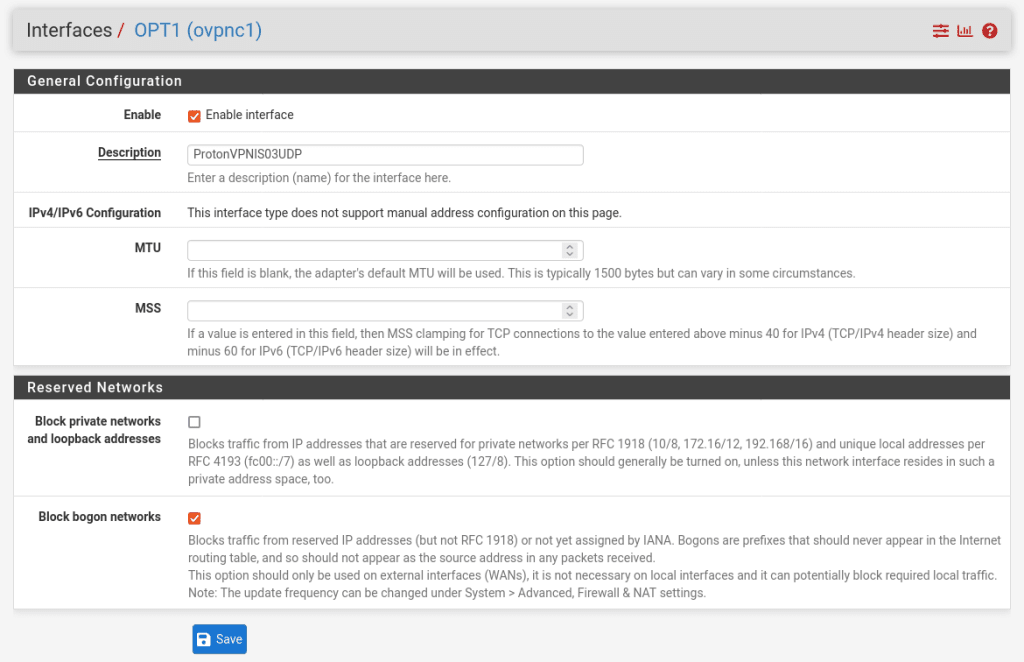
Gå til fanen Interfaces, klik på OPTx, og indtast følgende konfigurationsindstillinger·
Generel konfiguration:
- Enable: markeret
- Description: Vælg et beskrivende navn til grænsefladen
Reserverede netværk:
- Block bogon networks: Marker
Lad de resterende felter forblive uændrede.
Klik på Gem og Anvend ændringer.
5. Konfigurer firewall-regler
Vi bruger firewallregler til at dirigere al trafik gennem den Proton VPN-grænseflade, vi lige har konfigureret. Gå til Firewall → NAT → Outbound, og vælg Manual Outbound NAT rule generation. Klik derefter på Gem og Anvend ændringer.
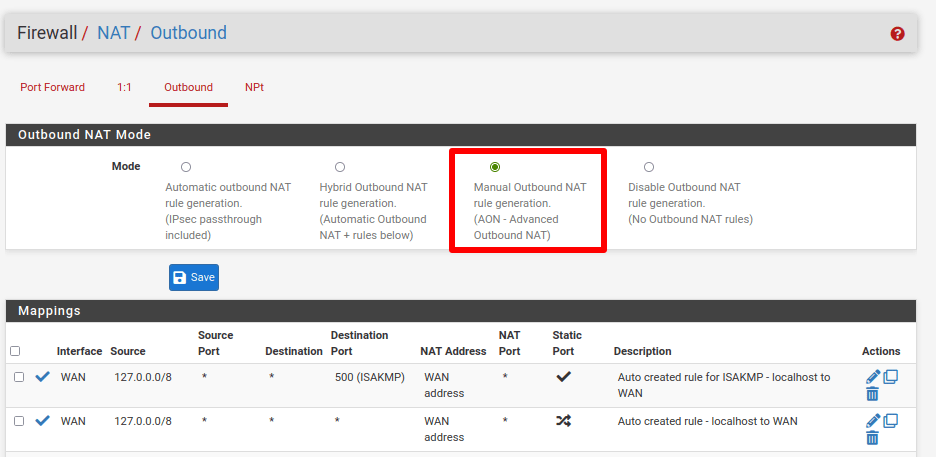
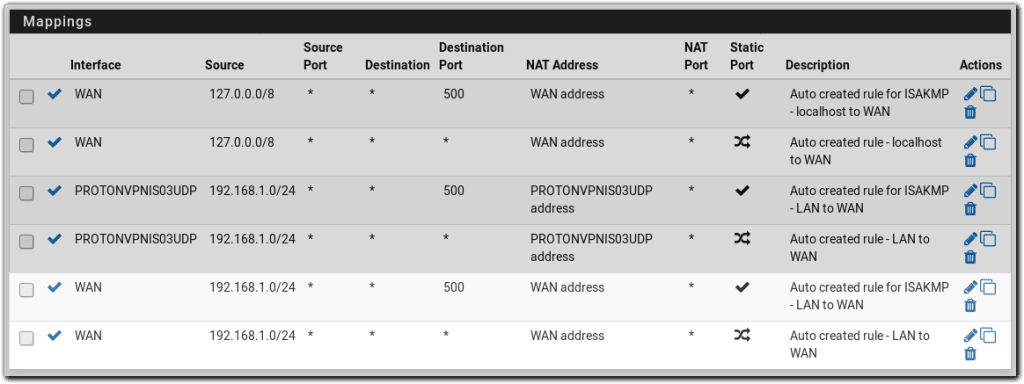
Under Mappings vil De se seks angivne regler. I kolonnen Source viser 4 af disse regler adresserne 127.0.0.0/8 og ::1/128. Ignorer disse, og Rediger (klik på blyantikonet i kolonnen Actions) de to andre regler.
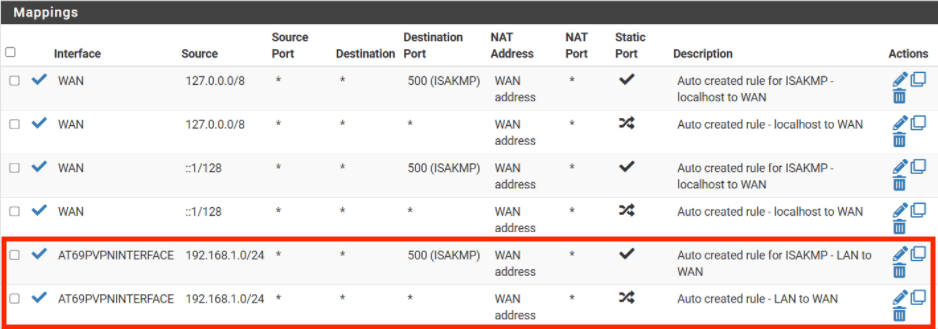
For begge regler skal De ændre Interface til den Proton VPN-grænseflade, De oprettede i trin 4. Klik på Gem og Anvend ændringer.
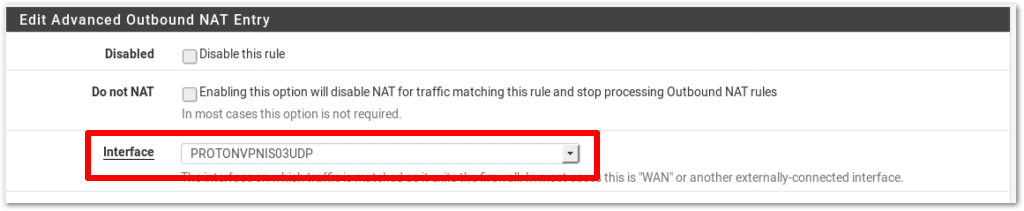
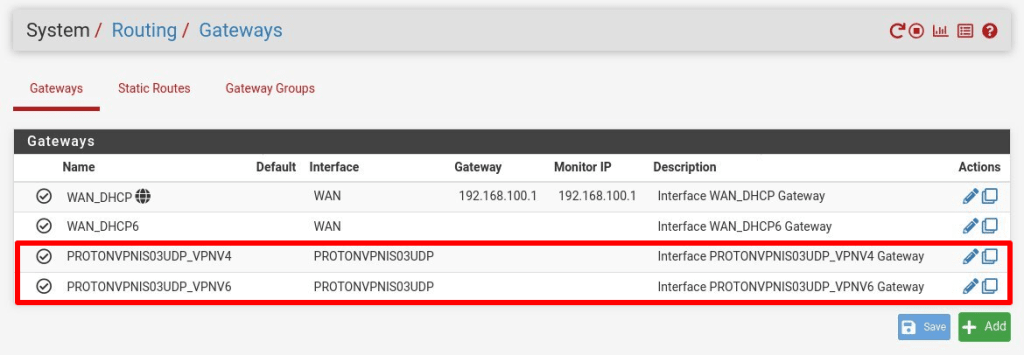
Bemærk: Dette opretter også automatisk en gateway med samme navn som grænsefladen.
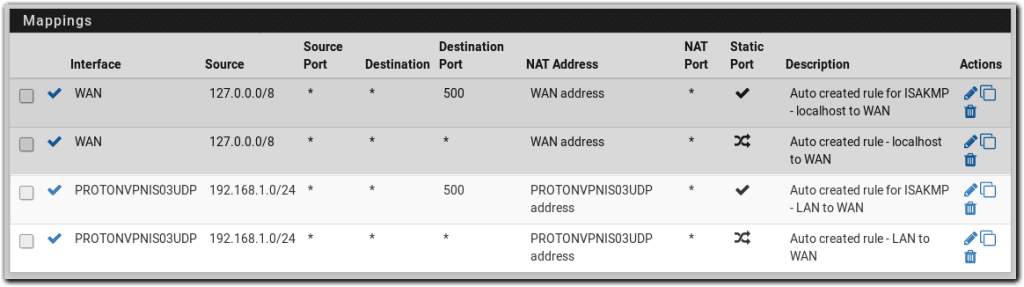
Indstillingerne for Mappings bør nu se således ud:
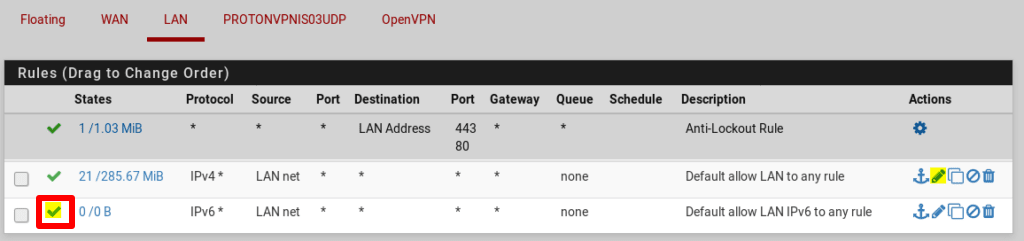
Gå til Firewall → Rules → LAN. Klik på ikonet ✓ ved siden af Default allow LAN IPv6 to any rule for at deaktivere den.
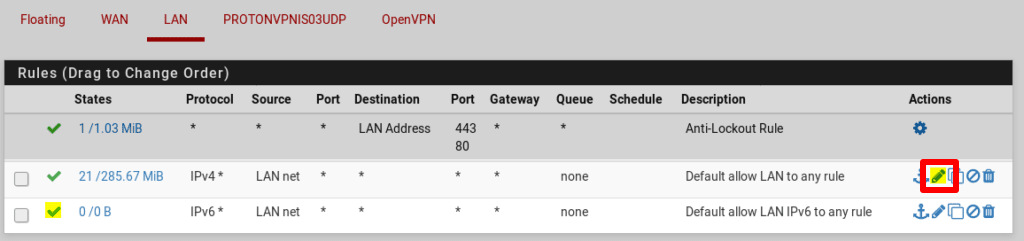
Gå til Default allow LAN to any rule → Edit (blyantikon).
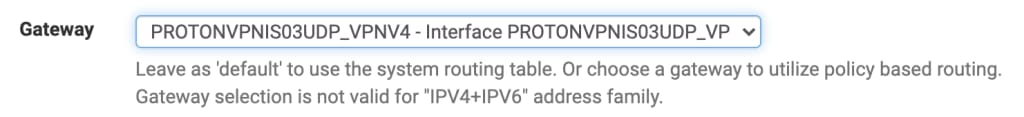
Klik på Display advanced → Gateway, og vælg den gateway, vi oprettede i trin 5. Klik på Save og Apply Changes.
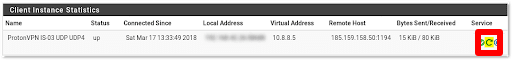
Gå nu til Status → OpenVPN, og klik på ikonet Service → Restart for at genstarte OpenVPN-klienten med de nye indstillinger.
Konfigurer DNS-indstillinger
Al internettrafik, der passerer gennem pfSense-firewallen, vil nu blive dirigeret gennem en Proton VPN-server. Det gælder dog ikke for DNS-anmodninger. For at løse dette skal vi ændre DNS-indstillingerne i pfSense.
Gå til System → General Setup → DNS Servers → DNS servers, og indtast følgende indstillinger:
- DNS Servers → Address: 10.2.0.1
- DNS servers → Gateway: vælg den VPN-grænseflade, De oprettede i trin 4
- DNS Server Override: markér
- DNS Resolution Behavior: Brug eksterne DNS-servere, ignorer lokal DNS

Gå nu til Services → DNS Resolver → Outgoing Network Interfaces, og indtast følgende indstillinger:
- Outgoing Network Interfaces: vælg den VPN-grænseflade, De oprettede i trin 4
- DNS Query Forwarding: markér
Hvis De har aktiveret vores NetShield Ad-blocker-funktion ved at føje +f1- eller +f2-suffikserne til Deres OpenVPN-brugernavn (se trin 3), skal De deaktivere DNSSEC-support.

Klik på Save og Apply changes.
Deres konfiguration er nu fuldført. Al trafik fra Deres netværk bør nu føres sikkert gennem den Proton VPN-server, De har valgt. De kan teste dette ved at besøge vores gratis, sikre IP-scanner fra en hvilken som helst enhed på Deres netværk.
Valgfrie justeringer
De kan ekskludere visse computere på Deres netværk fra at bruge VPN-grænsefladen. For eksempel foretrækker De måske, at Deres spillekonsol har adgang til internettet uden at være forbundet til en VPN. For at gøre dette:
1. Gå til Firewall → Rules → LAN → Add.
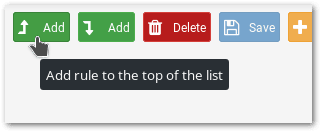
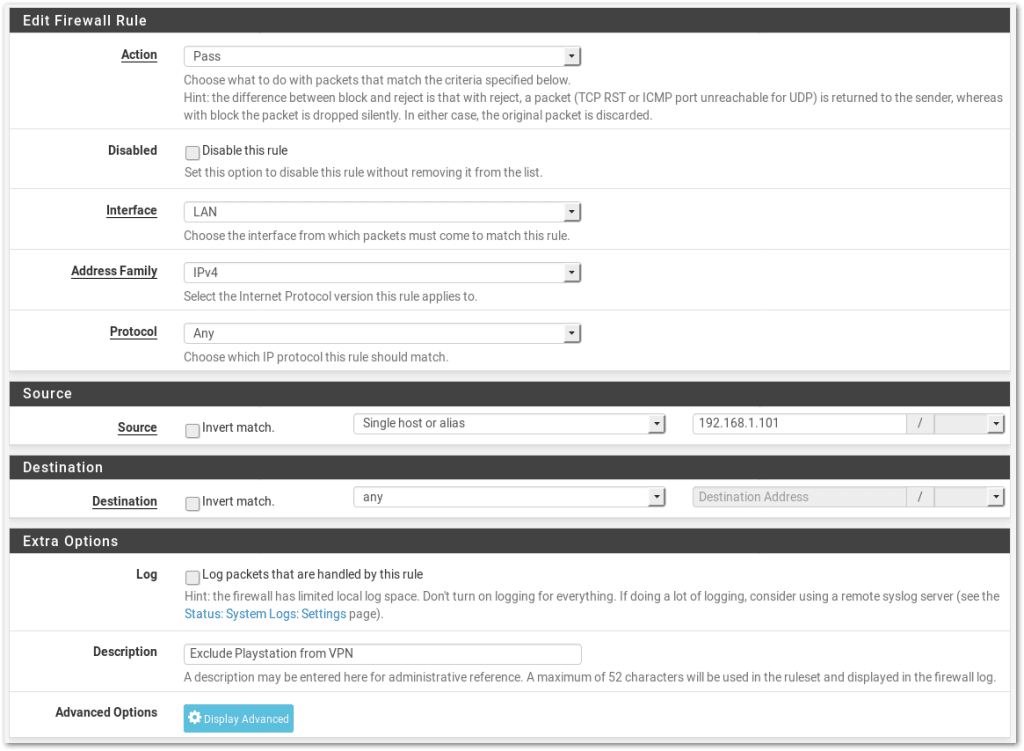
2. Konfigurer indstillingerne som følger:
- Action: Pass
- Deaktiveret: Ikke markeret
- Interface: LAN
- Address Family: IPv4
- Protocol: Any
- Source: Single Host or Alias, og tilføj IP-adressen på den enhed, De ønsker at ekskludere
- Destination: Any
- Log: Uændret
- Description: Tilføj en beskrivelse
3. Klik på Display Advanced, og skift Gateway til WAN.

4. Klik på Save og Apply Changes.
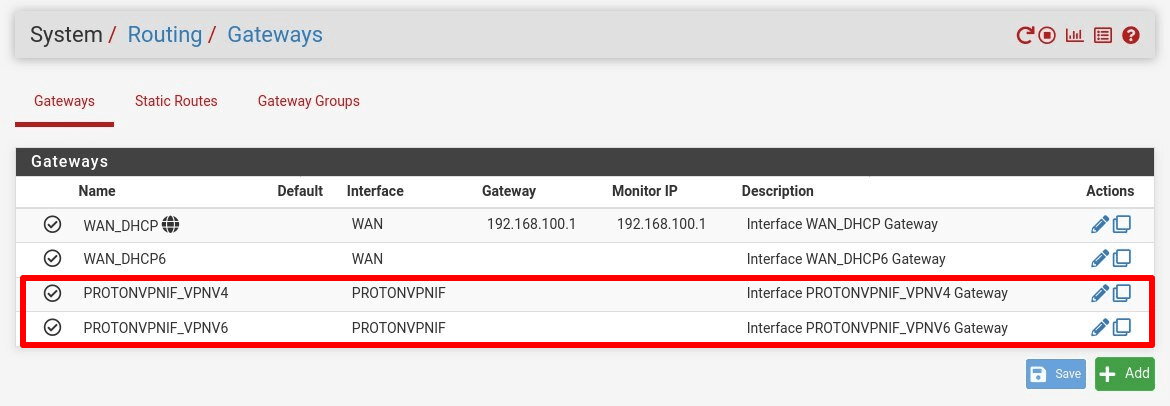
5. Gå til Firewall → NAT → Outbound, og skift Mode til Automatic, klik derefter på Save og Apply Change. Skift derefter Mode tilbage til Manual, og klik på Save og Apply Change.
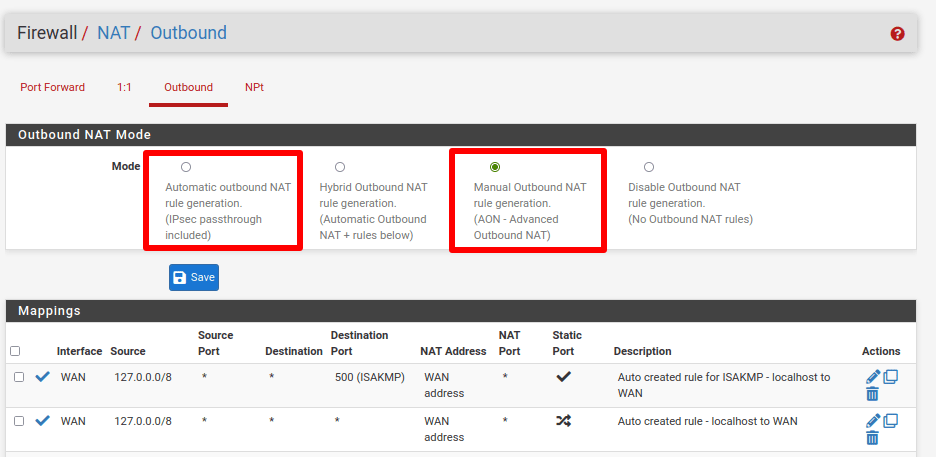
Dette opretter to nye regler, der giver den valgte enhed adgang til det lokale WAN-netværk.
Enheden er nu ekskluderet fra VPN-grænsefladen og vil få adgang til internettet ved hjælp af den IP-adresse, der er tildelt af Deres ISP. Den vil dog bruge Proton VPN’s DNS-server.