IKEv2 是一种用于保护 VPN 连接安全的 VPN 协议。作为 IPSec 协议套件(新窗口)的一部分,它有时(严格来说,更准确地)被称为 IKEv2/IPSec。
VPN 协议是一组指令或规则,用于确定您的设备与 VPN 服务器之间如何建立连接。
该协议决定了连接的安全性和速度。OpenVPN 和 WireGuard® 是另外两种 VPN 协议,我们目前在官方 Proton VPN 应用中仅使用这两种协议(外加基于 WireGuard 的 Stealth)。不过,您仍然可以在第三方 VPN 客户端上使用 IKEv2 设置 Proton VPN。
IKEv2 是所有 Apple 设备(Mac 计算机、iPhone 和 iPad)官方支持的 VPN 协议,但 Apple 实现 VPN 连接的方式存在严重缺陷。
什么是 IPSec?
Internet Protocol Security(IPSec)是一种灵活的协议套件,为保护 VPN 连接的安全提供框架。至关重要的是,它可以:
- 在您的设备与 VPN 服务器之间设置密钥交换。
- 提供身份验证,以验证数据包的来源,并确保其在传输过程中未被篡改。
- 对通过 VPN 连接发送的数据进行加密和解密
作为一个框架而非完整的解决方案,IPSec 支持多种协议和加密标准来执行这些功能。
什么是 IKEv2?
IKEv2 是 Internet Key Exchange(IKE)协议的第二代版本。它最初由 Microsoft 和 Cisco 作为 IPSec 套件的一部分开发,如今已有许多开源版本的该协议。
在连接您的设备与 VPN 服务器时,IKE 用于为 IPSec 设置安全关联(新窗口)(SA)。也就是说,它负责协商一套由双方共同同意使用的密钥和算法。
IKE 构建于 Oakley 协议(新窗口)和 Internet Security Association and Key Management Protocol(新窗口)(ISAKMP)之上。它使用 X.509 证书(新窗口)进行身份验证,并使用 Diffie-Hellman 交换(新窗口)(DHE)来保护密钥交换的安全。
当 IPSec 与 IKEv1 一起使用时,通常简称为 IPSec。IKEv2 发布于 2005 年,在多个关键方面对 IKEv1 进行了改进,包括使用更少的带宽,以及能够检测连接是否仍然活跃。如果不活跃,IKEv2 可以快速重新建立断开的连接。
另一项改进是对 Mobility and Multihoming(MOBIKE)协议的支持,这使 IKEv2 能够轻松切换网络,例如在热点之间切换,或在家庭 WiFi 与移动网络之间切换时。
与 IKEv1 相比,IKEv2 还更能抵御拒绝服务(新窗口)(DoS)攻击,所使用的加密机制数量更少、效率更高,并且能够轻松穿越 NAT 防火墙(新窗口)。
IKEv2/IPSec 安全吗?
密码学专家的共识是,IKEv2/IPSec 是一种安全的 VPN 协议。
2013 年,技术专家、电子前哨基金会(Electronic Frontier Foundation)创始成员 John Gilmore(新窗口) 发表了一份白皮书,概述了 IPSec 在设计阶段如何被故意削弱(新窗口)。此外,Edward Snowden(新窗口) 披露的有关美国国家安全局(新窗口)(NSA)的 Bullrun 计划(新窗口)的信息,进一步加深了人们对 IPSec 安全性的怀疑。
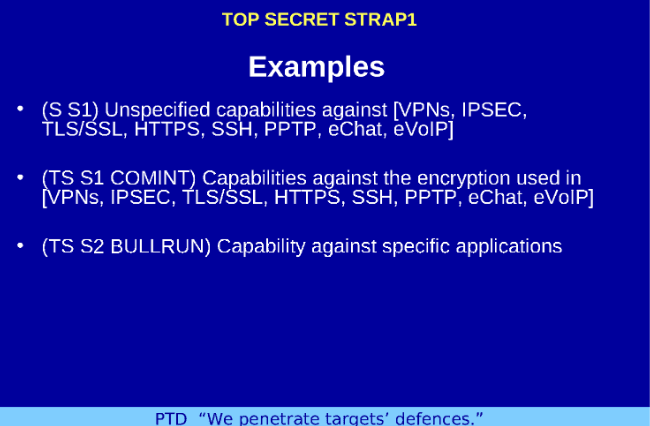
然而,IPSec 与 IKEv2 一起实现时没有已知弱点(Apple 对 IKEv2 的实现存在问题,但问题出在 Apple,而不是 IKEv2/IPSec 本身)。
总结 — IKEv2 与 OpenVPN 和 WireGuard 的对比
尽管 IKEv2 被认为是安全的,但 OpenVPN 被认为更加安全,并且可以通过 TCP 运行以增强抗审查能力。WireGuard 被认为与 OpenVPN 一样安全,但速度要快得多。在 Proton VPN 的实现下,它也可以通过 TCP 运行。
因此,虽然 IKEv2 本身没有任何问题,但如今已很少有必要弃 OpenVPN 或(尤其是)WireGuard 而选择 IKEv2。
IKEv2 仍然受到广泛支持,因为它是 Apple 设备官方支持的 VPN 协议。但正如我们已经提到的,最好避免使用 Apple 对 IKEv2 的实现。