


Så här konfigurerar du Proton VPN på AsusWRT-Merlin-routrar med OpenVPN
- Lästid
- 3 min
- Kategori
- Routrar
Du kan konfigurera Proton VPN på din AsusWRT-Merlin-router så att alla enheter som ansluter till internet genom den skyddas av Proton VPN.
Den här guiden visar hur du gör detta med hjälp av OpenVPN-protokollet på Asus-routrar som kör firmwaren AsusWRT-Merlin. Ett Proton-konto krävs, men du kan registrera dig gratis för ett(nytt fönster).
Innan du börjar behöver du följande:
- En dator som är ansluten till ditt LAN-nätverk så att du kan få åtkomst till webbgränssnittet för din AsusWRT-Merlin-router. För att göra detta anger du 192.168.1.1 i din webbläsares URL-fält.
- Your OpenVPN username and password. These are different from your regular Proton VPN username and password. To find them, sign in to account.protonvpn.com and go to Account → OpenVPN username.
Obs! För att använda vår funktion NetShield Ad-blocker lägger du till följande suffix till ditt användarnamn:
- +f1 för att blockera skadlig kod
- +f2 för att blockera skadlig kod, annonser och spårare (till exempel användarnamn+f2)
- NetShield (annonsblockerare) är en premiumfunktion som endast är tillgänglig med ett Proton VPN Plus- eller Proton Unlimited-paket.
Så här konfigurerar du Proton VPN OpenVPN på AsusWRT-Merlin-routrar
1. Ladda ner en OpenVPN-konfigurationsfil
Logga in på Proton VPN med ditt Proton-kontos användarnamn och lösenord på account.protonvpn.com, gå till Nedladdningar → OpenVPN-konfigurationsfiler, och ladda ner en OpenVPN-konfigurationsfil. Se till att Välj plattform: Router.
Lär dig hur du laddar ner en OpenVPN-konfigurationsfil från Proton VPN
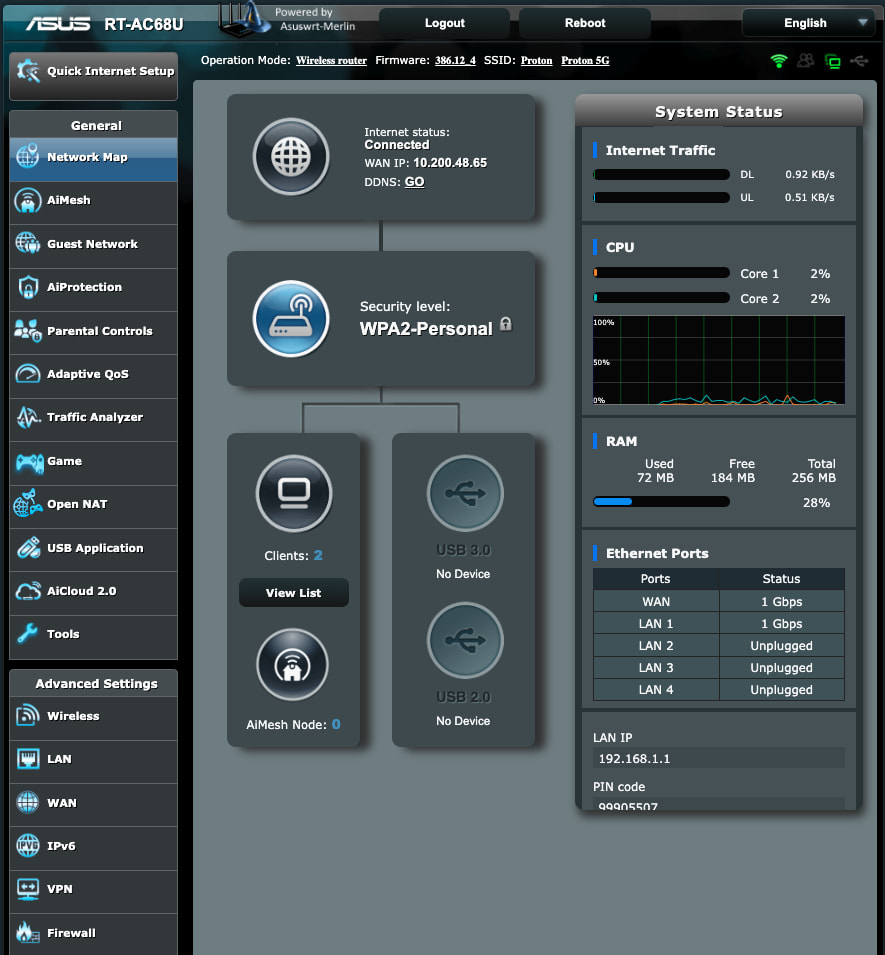
2. Öppna din Asus-routers adminpanel och gå till Avancerade inställningar → VPN.
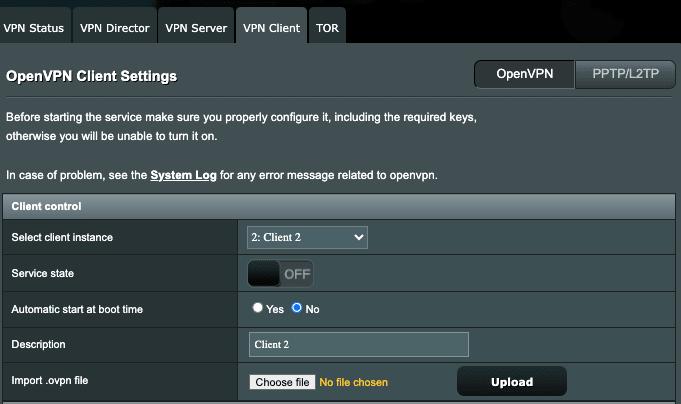
3. Välj fliken VPN-klient och välj OpenVPN.
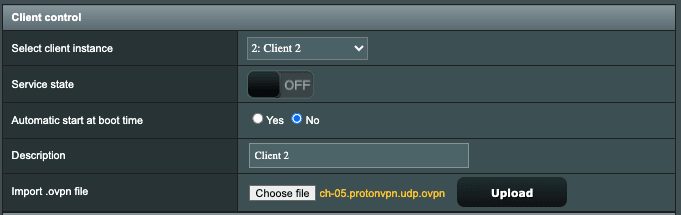
4. Klicka på Välj fil och leta reda på OpenVPN-konfigurationsfilen som du nyss laddade ner. Klicka sedan på Ladda upp.
5. Konfigurationerna från filen bör autofylla många av inställningsfälten (protokoll, serveradress, port, autentiseringsmetod, certifikatinställningar och anpassad konfiguration). Du måste fylla i de återstående inställningarna enligt följande:
Nätverksinställningar:
- Gränssnittstyp: TUN
- Protokoll: valt protokoll från OpenVPN-konfigurationsfilen (bör autofyllas)
- Serveradress och port: lämna autofyllt
- Skapa NAT på tunnel: Ja
- Inkommande brandvägg: Blockera
- Accept DNS configuration: Exclusive
- Omdirigera internettrafik genom tunnel: Ja (alla)
- Killswitch – Blockera dirigerade klienter om tunneln går ner: Välj ditt önskade alternativ

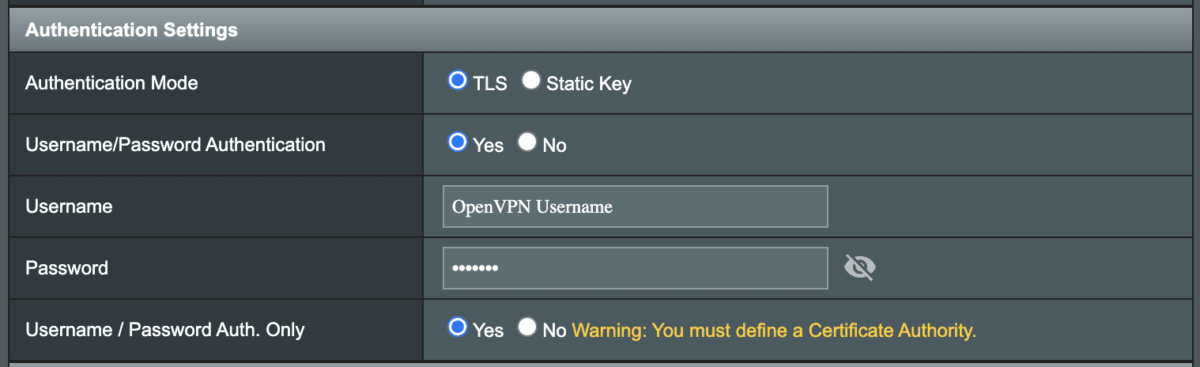
Autentiseringsinställningar:
- Authorization Mode: TLS
- Autentisering med användarnamn/lösenord: Ja
- Användarnamn och lösenord: Ditt OpenVPN-användarnamn och lösenord (INTE ditt vanliga Proton VPN-användarnamn och lösenord)
- Endast autentisering med användarnamn och lösenord: Ja
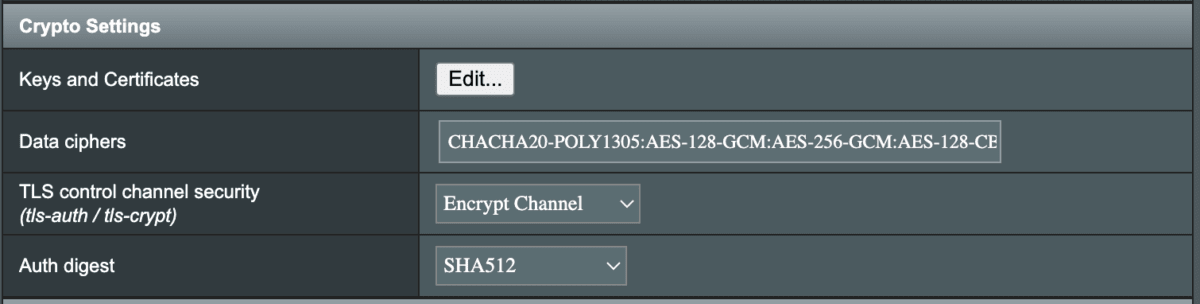
Kryptoinställningar:
Klicka på Nycklar och certifikat → Redigera… för att kontrollera att inställningarna där har förifyllts från OpenVPN-konfigurationsfilen. Fälten för Statisk nyckel och Certifikatutfärdare ska vara förifyllda, medan alla andra fält är tomma. Om så är fallet lämnar du allt som det är.
- Datachiffer: CHACHA20-POLY1305:AES-128-GCM:AES-256-GCM:AES-128-CBC:AES-256-CBC (detta bör vara autofyllt och kan skilja sig något)
- Säkerhet för TLS-kontrollkanal: Kryptera kanal
- Autentiseringssammandrag: SHA512 (detta kan också vara Standard om du använder våra nya konfigurationsfiler)
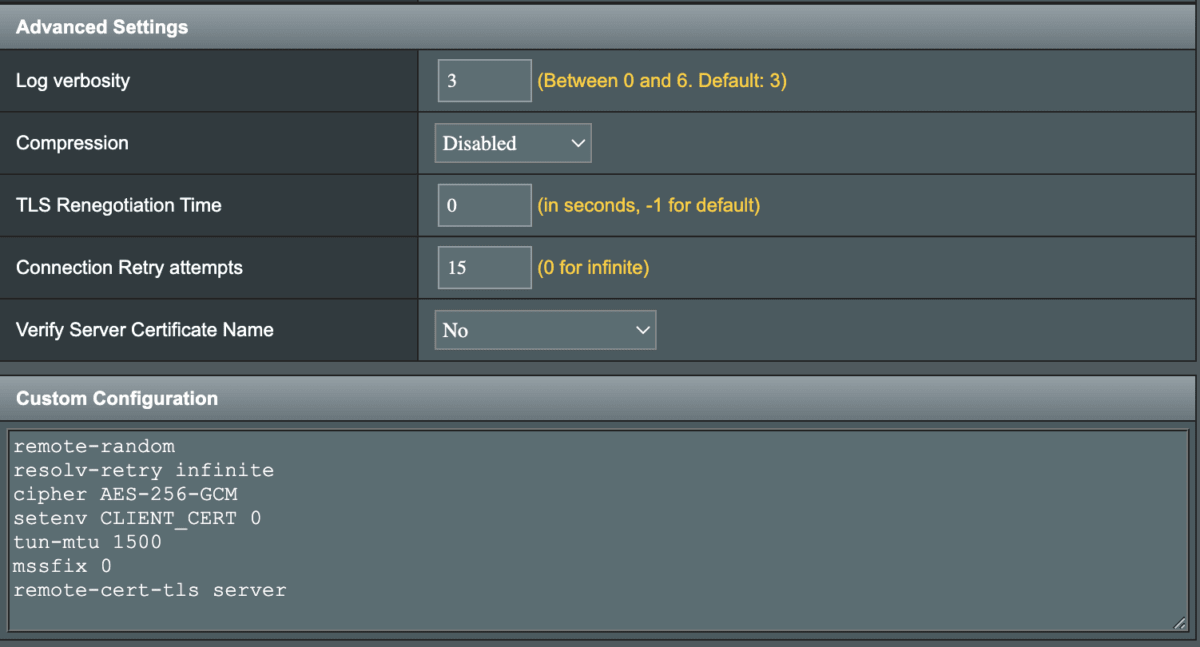
Avancerade inställningar:
- Loggutförlighet: Lämna på standardinställningen 3 såvida du inte vet vad du gör
- Compression: Inaktiverad
- Tid för TLS-omförhandling: 0
- Anslutningsförsök: upp till dig
- Verifiera servercertifikatsnamn: Nej
- Anpassad konfiguration: lämna förifylld
6. Fyll i en beskrivning, välj Ja bredvid Automatisk start vid systemstart och klicka sedan på Tillämpa.
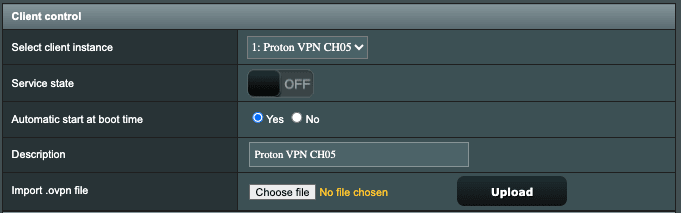
7. Ändra Tjänststatus till på. Du bör nu se din nya IP-adress bredvid tjänststatusen.
