Como configurar o Proton VPN em um roteador FreshTomato usando o OpenVPN
- Leitura
- 6 min
- Categoria
- Roteadores
Você pode configurar o Proton VPN no seu roteador, o que protegerá todos os dispositivos que se conectam à internet por meio dele. Neste guia, mostraremos o passo a passo de como configurar o Proton VPN em um roteador FreshTomato(nova janela) usando o protocolo OpenVPN.
Observe que o FreshTomato é a única versão do firmware personalizado para roteadores desenvolvido pela comunidade Tomato que ainda tem suporte ativo. Se você estiver usando uma versão mais antiga do Tomato, recomendamos fazer upgrade para o FreshTomato.
Também temos guias para configurar o Proton VPN em uma grande variedade de outros roteadores populares.
Saiba como instalar o Proton VPN em diferentes roteadores
Antes de começar, você precisará do seguinte:
- Um computador conectado à sua rede LAN para que você possa acessar a interface web do seu roteador FreshTomato. Para fazer isso, insira o endereço fornecido pelo fabricante do seu roteador na barra de URL do seu navegador. Geralmente é 192.168.1.1.
- Your OpenVPN username and password. These are different from your regular Proton VPN username and password. To find them, sign in to account.protonvpn.com and go to Account → OpenVPN username.
Como configurar o Proton VPN em um roteador FreshTomato
1. Crie um arquivo de configuração OpenVPN
Inicie sessão no Proton VPN usando o nome de usuário e a senha da sua conta Proton em account.protonvpn.com, acesse Downloads → Arquivos de configuração OpenVPN e baixe um arquivo de configuração OpenVPN. Certifique-se de escolher Selecione a plataforma: Roteador.
Saiba como baixar um arquivo de configuração OpenVPN do Proton VPN
Para configurar o FreshTomato, você precisará do endereço IP e do número da porta do servidor VPN. Eles podem ser encontrados na primeira linha remote listada no certificado. O primeiro número é o endereço IP e o segundo número é o número da porta. No exemplo abaixo, o endereço IP é 185.159.157.6 e o número da porta é 51820

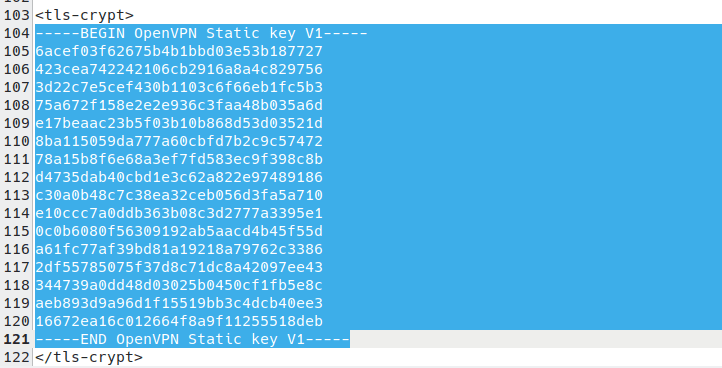
Você também precisará da chave estática do OpenVPN. Ela começa com —–BEGIN OpenVPN Static key V1—- e termina com —–END OpenVPN Static key V1—–.
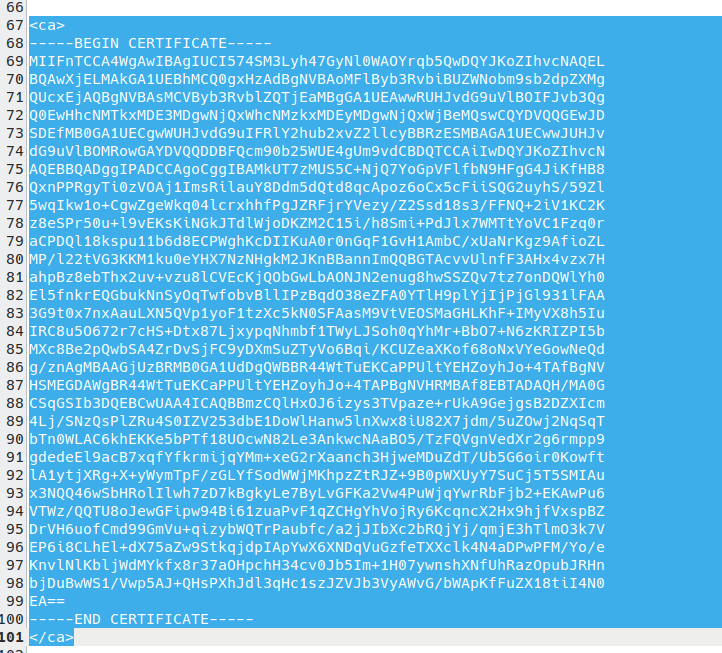
E, finalmente, você precisará do certificado TLS(nova janela) deste arquivo de configuração. Para encontrá-lo, abra o arquivo de configuração do OpenVPN baixado em um editor de texto e procure pelo texto que começa com —–BEGIN CERTIFICATE—- e termina com –—-END CERTIFICATE—–.
1. Configurar as configurações básicas do OpenVPN
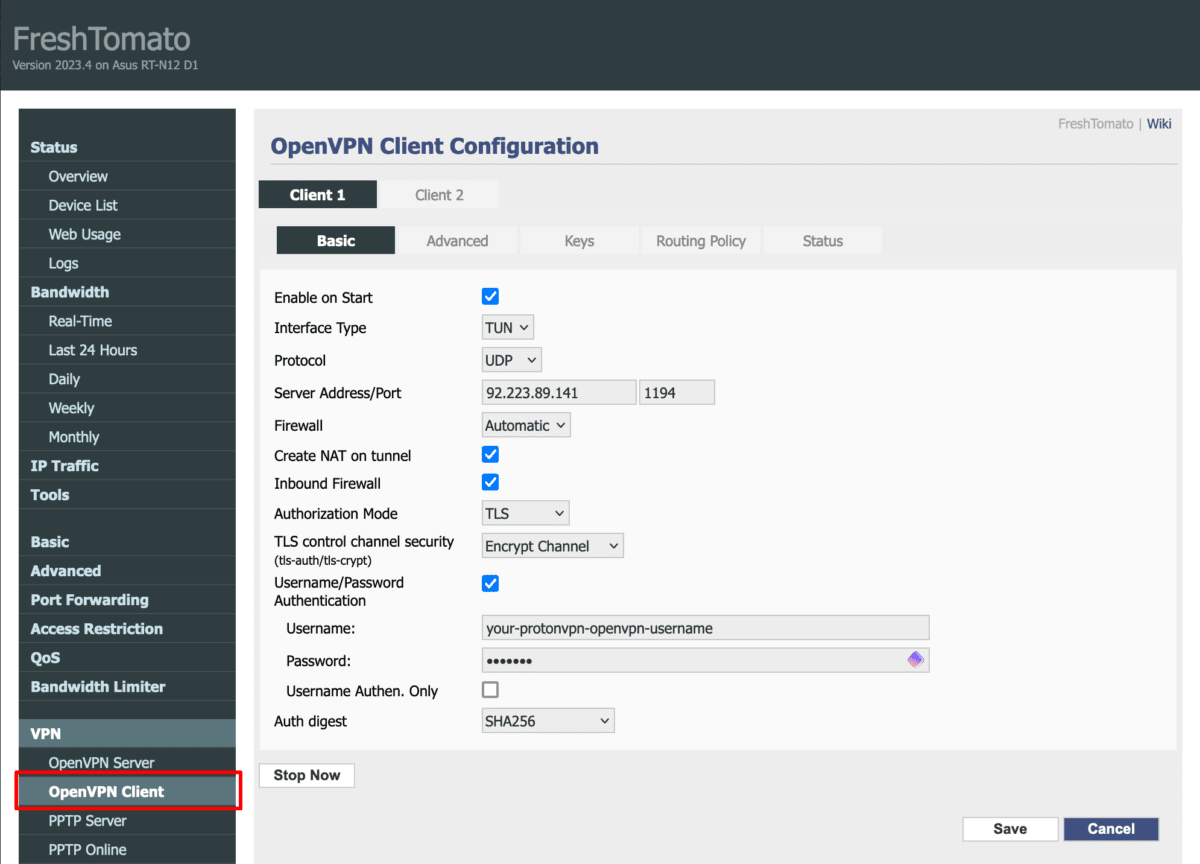
Abra a interface web do seu roteador FreshTomato em uma janela do navegador, acesse a guia VPN → VPN Tunneling → OpenVPN Client → Basic e configure as seguintes configurações:
(Se mais de um cliente OpenVPN for compatível com o seu dispositivo, você poderá selecionar qual deles deseja configurar.)
- Enable on Start: marcado
- Interface Type: TUN
- Protocolo: UDP
- Endereço/Porta do servidor: insira o endereço IP e o número da porta do servidor VPN. Eles podem ser encontrados na primeira linha remote listada no certificado (consulte a Etapa 1 para obter mais detalhes)
- Firewall: Automático
- Criar NAT no túnel: marcado
- Firewall de entrada: marcado
- Modo de autorização: TLS
- Segurança do canal de controle TLS (tls-auth/tls-crypt): Criptografar canal Autenticação por nome de usuário/senha: marcado
- Nome de usuário: seu nome de usuário do OpenVPN
- Senha: sua senha do OpenVPN.
Lembre-se: seu nome de usuário e senha do OpenVPN são diferentes do seu nome de usuário e senha habituais do Proton VPN.
- Apenas autenticação por nome de usuário: –
- Auth digest: SHA256
Para ativar recursos adicionais, adicione os seguintes sufixos ao seu nome de usuário do OpenVPN.
- NetShield Ad-blocker: +f1
- NetShield Ad-blocker avançado (também bloqueia malware e rastreadores): +f2
2. Configurar as configurações avançadas do OpenVPN
Acesse a guia Avançado e configure as seguintes configurações:
- Intervalo de consulta: 0
- Redirecionar tráfego de internet: Não
- Aceitar configuração de DNS: Exclusivo
- Cifras de dados: AES-256-GCM
- Compressão: Desativada
- Tempo de renegociação TLS: 0
- Tentativas de conexão: -1
- Verificar certificado (servidor remote-cert-tls): marcado
- Verificar nome do certificado do servidor (verify-x509-name): Não
- Configuração personalizada: adicione as seguintes linhas ao campo de texto:
remote-random
nobind
tun-mtu 1500
mssfix 0
persist-key
persist-tun
Observação: estas configurações substituem as mostradas na captura de tela abaixo.

3. Configurar as configurações de chave do OpenVPN
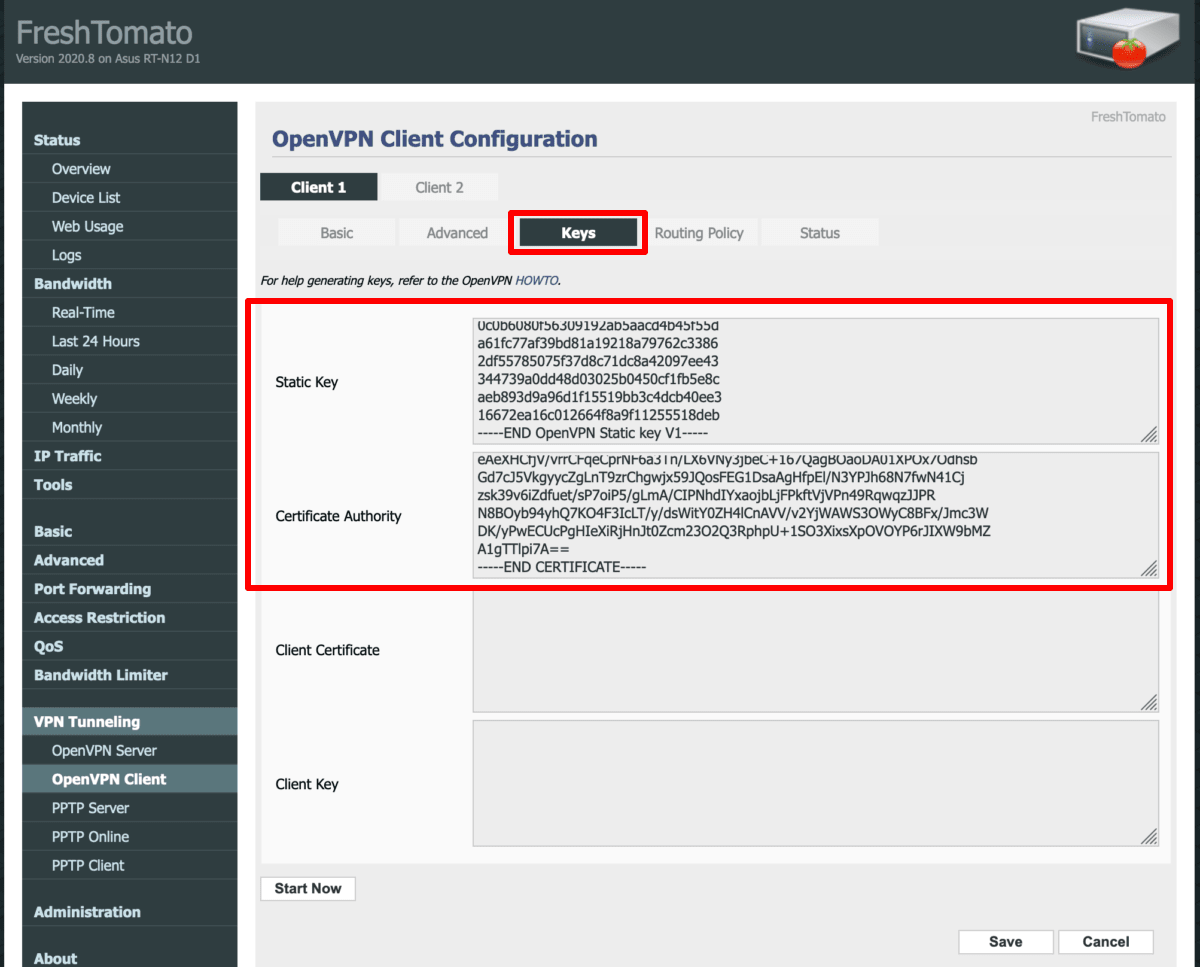
Selecione a guia Chaves e configure as seguintes configurações:
- Chave estática: cole a chave estática do OpenVPN do arquivo de configuração do OpenVPN (consulte a Etapa 1)
- Autoridade de certificação: cole o certificado TLS do seu arquivo de configuração do OpenVPN (consulte a Etapa 1)
Clique em Salvar quando terminar.
4. Inicie a conexão VPN
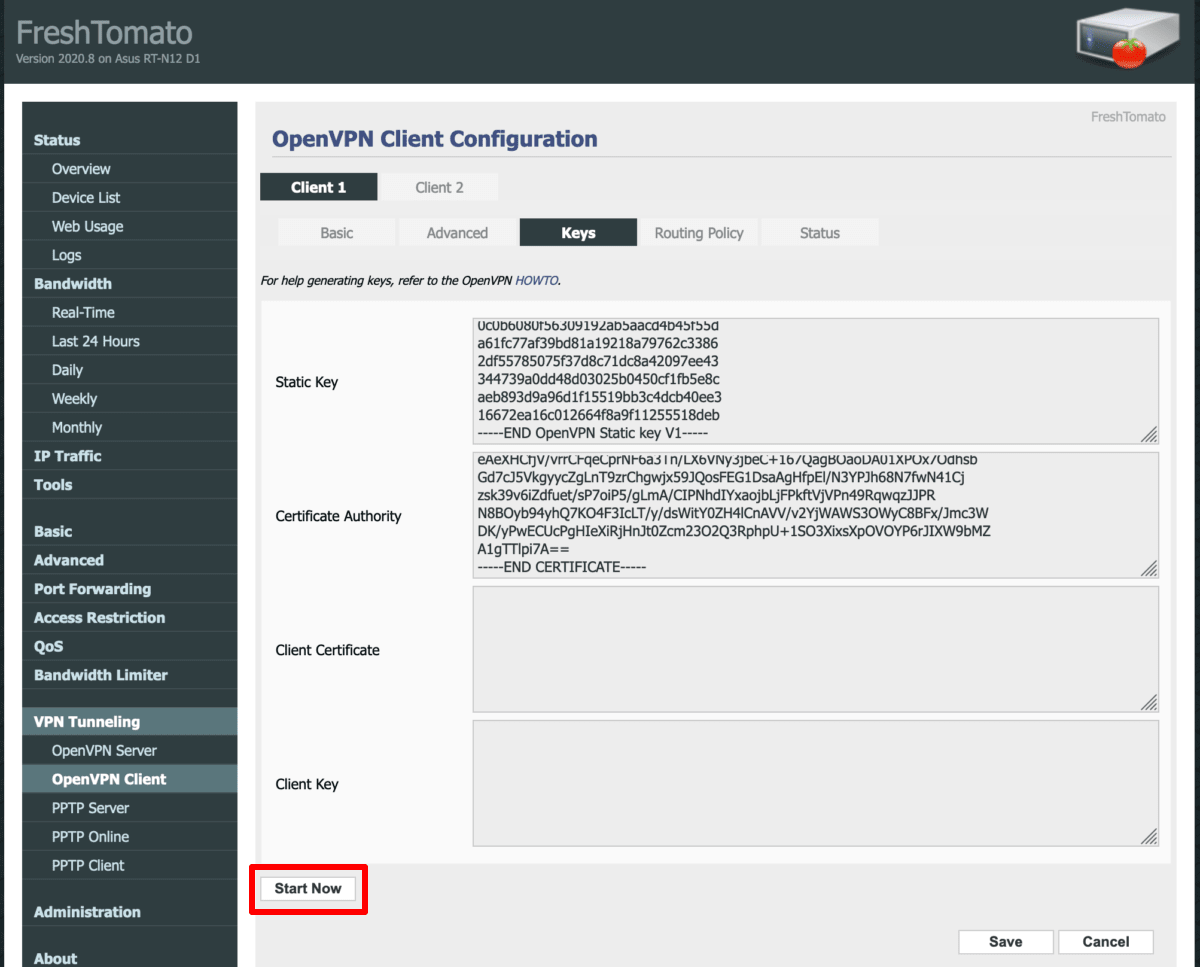
Para iniciar a conexão VPN que você acabou de criar, clique no botão Iniciar agora em qualquer uma das guias de Configuração do cliente OpenVPN.
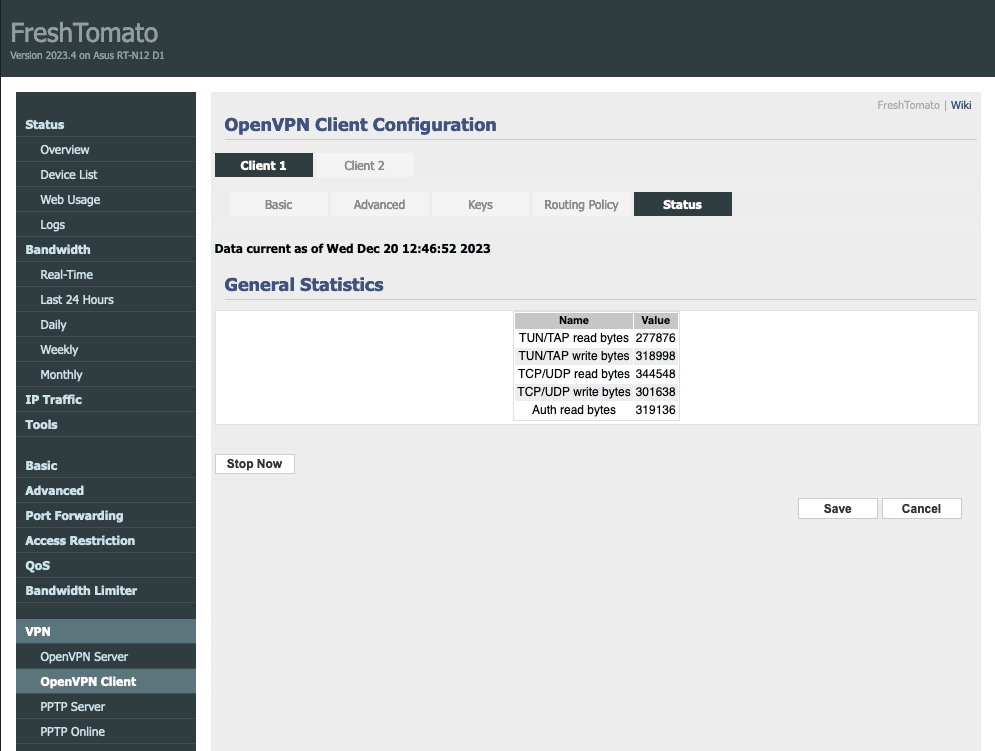
Para verificar se você se conectou com sucesso, acesse a guia Status. Você também pode testar se a VPN está funcionando visitando nosso scanner de IP seguro e gratuito de qualquer dispositivo na sua rede.
Observação: se você estiver iniciando a partir de uma nova instalação do FreshTomato ou após uma redefinição forçada do seu roteador, a conexão poderá falhar porque o roteador não está com a hora correta configurada. Reiniciar o roteador geralmente resolve o problema ao atualizar a data e a hora pela internet, o que permite que a conexão VPN seja estabelecida com sucesso.
Como configurar um kill switch no seu roteador FreshTomato
Um kill switch no seu roteador é um recurso de segurança que impede que dispositivos conectados ao roteador se conectem à internet se a conexão VPN falhar por qualquer motivo.
Saiba mais sobre os kill switches
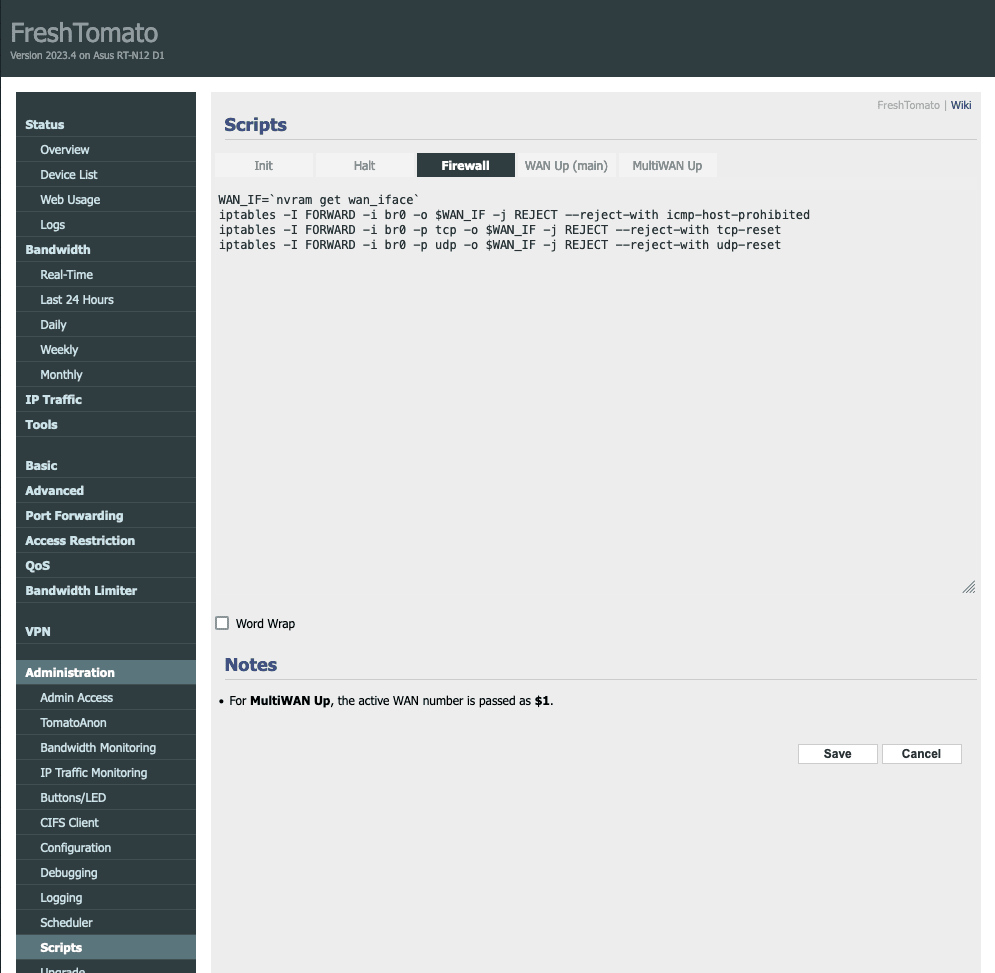
Para configurar um kill switch no seu roteador FreshTomato, acesse Administração → Scripts → Firewall.
Para criar um kill switch em que todos os dispositivos conectados ao seu roteador percam a conexão com a internet se a conexão VPN falhar, insira as seguintes linhas:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
Para criar um kill switch em que apenas dispositivos conectados ao seu roteador com endereços IP especificados percam a conexão com a internet se a conexão VPN falhar, insira as seguintes linhas:
WAN_IF=`nvram get wan_iface`
iptables -I FORWARD -i br0 -s `ip address` -o $WAN_IF -j REJECT --reject-with icmp-host-prohibited
iptables -I FORWARD -i br0 -s `ip address` -p tcp -o $WAN_IF -j REJECT --reject-with tcp-reset
iptables -I FORWARD -i br0 -s `ip address` -p udp -o $WAN_IF -j REJECT --reject-with udp-reset
Clique em Salvar quando terminar.